
Iptables用法规则及防火墙配置
【转载】http://www.cnblogs.com/yi-meng/p/3213925.html
iptables规则 即防火墙规则,在内核看来,规则就是决定如何处理一个包的语句。如果一个包符合条件,我们就用相应动作处理。
1.规则语句如下:
iptables [-t table] command chains [creteria] -j action
语法说明:
- -t table就是表名,filter/nat/mangle三个表中的一个,默认是filter表;
- command告诉程序如何做,比如:插入一个规则,还是删除等;
- chains 链,有五个,PREROUTING POSTROUTING INPUT OUTPUT FORWARD;
- action 处理动作,有ACCEPT DENY DROP REJECT SNAT DNAT;
例如 要增加一条规则禁止某个Ip访问:
iptables -I INPUT -s 10.198.18.107 -j DROP
默认filter表,“-I” 表示插入规则的command,INPUT chains链,处理动作:drop
2. 规则语法
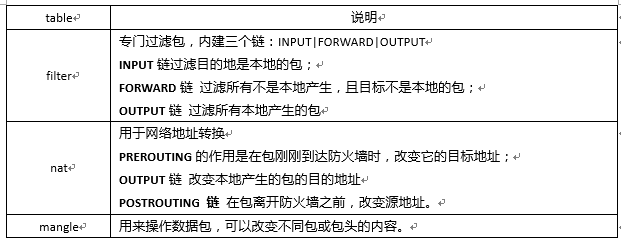
2.1 tables
2.2 command
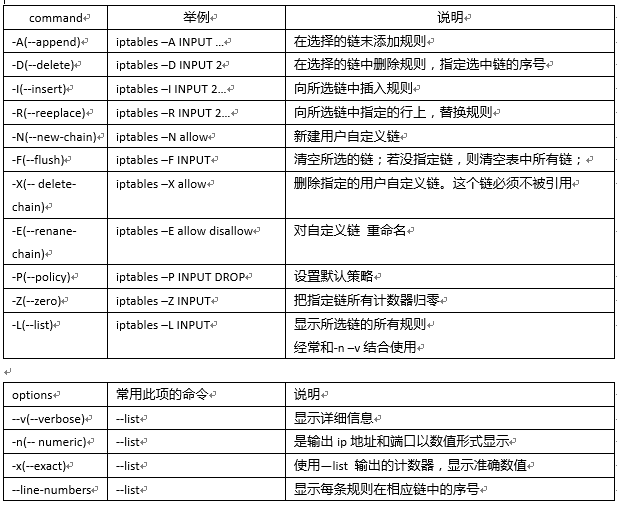
指定iptables对提交的规则要做什么样的操作。这些操作可能是在某个表里增加或删除一些东西,或其他的动作。以下是iptables可用的command(如不做说明,默认表是filter)
2.3 chains
PREROUTING 是在包进入防火墙之后、路由决策之前做处理
POSTROUTING 是在路由决策之后,做处理
INPUT 在包被路由到本地之后,但在出去用户控件之前做处理
OUTPUT在去包的目的之前做处理
FORWARD 在最初的路由决策之后,做转发处理
2.4 匹配条件
2.4.1 基本匹配

2.4.2 隐含扩展匹配
这种匹配操作是自动的或隐含的装入内核的。例如使用-p tcp时,不需要再装入任何东西就可以匹配只有IP包才有的特点。
隐含匹配针对三种不同的协议,即TCP UDP ICMP。它们分别有一套适用于相应协议的判断标准
TCP匹配 只能匹配TCP包的细节,必须有-p tcp作为前提
--sport port 基于TCP包的源端口来匹配包
--dport port 基于TCP包的目的端口来匹配包
--tcp-flags tcp标志位 有两个参数列表。第一个是指定要检查的标识位;第二个是指定为1的标识位
UDP匹配
--sprot port
--dport port
ICMP匹配
--icmp-type
8 request 请求
0 reply 回复 响应
常用命令:
设置特定端口白名单:
iptables -A INPUT -p tcp --dport 9200 -s 10.44.100.141 -j ACCEPT;
iptables -A INPUT -p tcp --dport 9200 -s 10.44.100.114 -j ACCEPT;
iptables -A INPUT -p tcp --dport 9200 -j DROP
Iptables用法规则及防火墙配置的更多相关文章
- [转] Linux下防火墙iptables用法规则详及其防火墙配置
from: http://www.cnblogs.com/yi-meng/p/3213925.html 备注: 排版还不错,建议看以上的链接. iptables规则 规则--顾名思义就是规矩和原则,和 ...
- Linux下防火墙iptables用法规则详及其防火墙配置
转:http://www.linuxidc.com/Linux/2012-08/67952.htm iptables规则 规则--顾名思义就是规矩和原则,和现实生活中的事情是一样的,国有国法,家有家规 ...
- Ubuntu的防火墙配置-ufw-iptables
自打2.4版本以后的Linux内核中, 提供了一个非常优秀的防火墙工具.这个工具可以对出入服务的网络数据进行分割.过滤.转发等等细微的控制,进而实现诸如防火墙.NAT等功能.一般来说, 我们会使用名气 ...
- Linux防火墙配置(iptables, firewalld)
netfilter和底层实现 iptables firealld Linux中的防火墙 RHEL中有几种防火墙共存: iptables firewalld ip6tables ebtables 这些软 ...
- CentOS7下Firewall防火墙配置用法详解
官方文档地址: https://access.redhat.com/documentation/en-US/Red_Hat_Enterprise_Linux/7/html/Security_Guide ...
- Linux学习笔记 --iptables防火墙配置
iptables防火墙配置 一.防火墙简介 1.功能: 1)通过源端口,源IP地址,源MAC地址,包中特定标记和目标端口,IP,MAC来确定数据包是否可以通过防火墙 2)分割内网和外网[附带的路由器的 ...
- iptables防火墙配置
iptables防火墙配置 一.防火墙简介 1.功能: 1)通过源端口,源IP地址,源MAC地址,包中特定标记和目标端口,IP,MAC来确定数据包是否可以通过防火墙 2)分割内网和外网[附带的路由器的 ...
- iptables、防火墙配置、NAT端口映射
一,配置一个filter表放火墙 (1)查看本机关于IPTABLES的设置情况 [root@tp ~]# iptables -L -n Chain INPUT (policy ACCEPT) targ ...
- CentOS7 Firewall防火墙配置用法详解
centos 7中防火墙是一个非常的强大的功能了,但对于centos 7中在防火墙中进行了升级了,下面我们一起来详细的看看关于centos 7中防火墙使用方法. FirewallD 提供了支持网络 ...
随机推荐
- Android Studio真机调试安装以后打开闪退,打包APK再安装正常打开没有问题
一直真机调试都没有问题, 但是有一次开始,真机调试正常安装没有问题,但是一打开就崩溃了一眨眼间就像被光闪了一下的那种. oppoR11调试会这样,但是用魅族试过没有问题, 报错出现过Android S ...
- HZNU-ACM寒假集训Day12小结 数论入门
符号说明 a|b a整除b (a,b) a与b的最大公因数 [a,b] a与b的最小公倍数 pα||a pα|a但pα+1∤a a≡b(mod m) a与b对模m同余 a ...
- 实验吧-web-天下武功唯快不破(Python中byte和str的转换)
题目:看看响应头 打开网站,既然已经提示我们看响应头了,那我们就看看呗(习惯bp,也可直接F12查看) 可以看到,响应头部分有个FLAG,而且有提示:please post what you find ...
- C++的随机数
C++产生随机数 C++中没有自带的random函数,要实现随机数的生成就需要使用rand()和srand(). 不过,由于rand()的内部实现是用线性同余法做的,所以生成的并不是真正的随机数,而是 ...
- HDU - 5898 odd-even number (数位dp)
题意:求一个区间内,满足连续的奇数长度是偶数,连续的偶数长度是奇数的数的个数. #include<cstdio> #include<cstring> #include<c ...
- Egret Engine 2D - 项目配置
todo 看三个示例项目的完整源码和资源 <e:Group name="Button" height = "300" verticalCent ...
- PHP中Cookie与Session的异同以及使用
Cookie与Session的异同: 一.cookie机制 Cookies是服务器在本地机器上存储的小段文本并随每一个请求发送至同一个服务器.IETF RFC 2965 HTTP State Mana ...
- 使用maven构建项目的注意事项
一.如果修改了pom.xml文件,就有点类似修改了项目的结构,在再次运行项目前,应该Mvaen >>Update project一下. 二.对于依赖一个系列的的包,如spring,我们应该 ...
- Aizu 2155 Magic Slayer 背包DP
这是上上次对抗赛的题目了 其实现在发现整个代码从头到尾,都是用了背包,怪我们背包没深入学好. 比赛的时候,聪哥提出的一种思路是,预处理一下,背包出 ALL攻击 和 single攻击的 血量对应的最小花 ...
- HDU_1059 多重背包问题
F - Dividing Time Limit:1000MS Memory Limit:10000KB 64bit IO Format:%I64d & %I64u Submit ...