
ELK之logstash收集日志写入redis及读取redis
logstash->redis->logstash->elasticsearch
1.安装部署redis
cd /usr/local/src

wget http://download.redis.io/releases/redis-3.2.8.tar.gz

tar xf redis-3.2.8.tar.gz

cd redis-3.2.8/

make

ln -s /usr/local/src/redis-3.2.8 /usr/local/redis

cd /usr/local/redis/

vim redis.conf

bind 10.0.0.22

daemonize yes

save ""

#save 900 1

#save 300 10

#save 60 10000

requirepass root123

cp src/redis-server /usr/bin/

cp src/redis-cli /usr/bin/

redis-server /usr/local/redis/redis.conf
登录redis需要认证

配置logstash的systemlog_to_redis.conf
vim systemlog_to_redis.conf

input {

  file {

    path => "/var/log/messages"

    type => "systemlog"

    start_position => "beginning"

    stat_interval => "2"

  }

}

output {

  if [type] == "systemlog" {

    redis {

      data_type => "list"

      host => "10.0.0.22"

      db => "1"

      port => "6379"

      password => "root123"

      key => "systemlog"

    }

  }

}

systemctl restart logstash

# 手动写入messages日志

cat /etc/hosts >> /var/log/messages

echo "helloword" >> /var/log/messages
登陆redis查看

2.配置logstash从reids中取出数据到elasticsearch
# 使用linux-elk2(10.0.0.33)上的logstash从redis取数据

vim redis-es.conf

input {

  redis {

    data_type => "list"

    host => "10.0.0.22"

    db => "1"

    port => "6379"

    key => "systemlog"

    password => "root123"

  }

}

output {

  elasticsearch {

    hosts => ["10.0.0.33:9200"]

    index => "redis-systemlog-%{+YYYY.MM.dd}"

  }

}

systemctl restart logstash
logstash统计日志,有两个以上的key时,就必须加判断
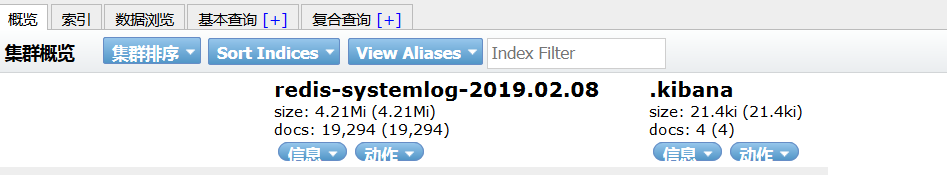
收集日志写入redis及读取redis:http://blog.51cto.com/jinlong/2056563
ELK之logstash收集日志写入redis及读取redis的更多相关文章
- ELK快速入门(三)logstash收集日志写入redis
ELK快速入门三-logstash收集日志写入redis 用一台服务器部署redis服务,专门用于日志缓存使用,一般用于web服务器产生大量日志的场景. 这里是使用一台专门用于部署redis ,一台专 ...
- ELKStack入门篇(三)之logstash收集日志写入redis
1.部署Redis 1.1.下载redis [root@linux-node2 ~]# wget http://download.redis.io/releases/redis-4.0.6.tar.g ...
- ELK快速入门(二)通过logstash收集日志
ELK快速入门二-通过logstash收集日志 说明 这里的环境接着上面的ELK快速入门-基本部署文章继续下面的操作. 收集多个日志文件 1)logstash配置文件编写 [root@linux-el ...
- ELK快速入门(四)filebeat替代logstash收集日志
ELK快速入门四-filebeat替代logstash收集日志 filebeat简介 Filebeat是轻量级单用途的日志收集工具,用于在没有安装java的服务器上专门收集日志,可以将日志转发到log ...
- ELK之filebeat替代logstash收集日志
filebeat->redis->logstash->elasticsearch 官网下载地址:https://www.elastic.co/downloads/beats/file ...
- ELK(Elasticsearch + Logstash + Kibana) 日志收集
单体应用或微服务的场景下,每个服务部署在不同的服务器上,需要对日志进行集重收集,然后统一查看所以日志. ELK日志收集流程: 1.微服务器上部署Logstash,对日志文件进行数据采集,将采集到的数据 ...
- ELK 使用filebeat替代Logstash收集日志
使用beats采集日志 之前也介绍过beats是ELK体系中新增的一个工具,它属于一个轻量的日志采集器,以上我们使用的日志采集工具是logstash,但是logstash占用的资源比较大,没有beat ...
- ELK之filebate收集日志传递至Logstash
软件版本查看(版本最好一致) 安装过程不详叙 本次使用filebeat监控nginx日志(已经配置json输出)收集并且传递给Logstash进行处理 filebeat配置文件/etc/filebea ...
- 本地搭建ELK(elasticsearch, logstash, kibana)日志收集系统
环境准备:macos 预先安装brew包管理器 1.安装elasticsearch流程 那么,咱们先去安装java8 接着,咱们继续按照elasticsearch 接着,咱们启动elasticsear ...
随机推荐
- Python数据结构之列表、元组及字典
一位大牛Niklaus Wirth曾有一本书,名为<Algorithms+Data Structures=Programs>,翻译过来也就是算法+数据结构=程序.而本文就是介绍一下Pyth ...
- 【Clone Graph】cpp
题目: Clone an undirected graph. Each node in the graph contains a label and a list of its neighbors. ...
- 【Single Number】cpp
题目: Given an array of integers, every element appears twice except for one. Find that single one. No ...
- 在windows64位上安装Python3.0
1.下载安装包 下载地址:https://www.python.org/downloads/ 如果要下载帮助文件:Download Windows help file 如果要下载基于网页的安装程序: ...
- mysql安装 以及跳过密码登录重设
修改MySQL的登录设置: vi /etc/my.cnf 在[mysqld]的段中加上一句:skip-grant-tables 例如: [mysqld] datadir=/var/lib/mysql ...
- BZOJ 2243:染色(树链剖分+区间合并线段树)
[SDOI2011]染色Description给定一棵有n个节点的无根树和m个操作,操作有2类:1.将节点a到节点b路径上所有点都染成颜色c:2.询问节点a到节点b路径上的颜色段数量(连续相同颜色被认 ...
- 【bzoj4199】[Noi2015]品酒大会 后缀自动机求后缀树+树形dp
题目描述(转自百度文库) 一年一度的“幻影阁夏日品酒大会”隆重开幕了.大会包含品尝和趣味挑战两个环节,分别向优胜者颁发“首席品酒家”和“首席猎手”两个奖项,吸引了众多品酒师参加. 在大会的晚餐上,调酒 ...
- BZOJ3309 DZY Loves Math 【莫比乌斯反演】
题目 对于正整数n,定义f(n)为n所含质因子的最大幂指数.例如f(1960)=f(2^3 * 5^1 * 7^2)=3, f(10007)=1, f(1)=0. 给定正整数a,b,求sigma(si ...
- filesystem
1 tmpfs 以下来源于维基百科: tmpfs是类Unix系统上暂存档存储空间的常见名称,通常以挂载文件系统方式实现,并将数据存储在易失性存储器而非永久存储设备中.和RAM disk的概念近似,但后 ...
- Codeforces 460D. Little Victor and Set
D. Little Victor and Set time limit per test:1 second memory limit per test:256 megabytes input:stan ...