
《网络对抗》Exp7 网络欺诈防范
20155336《网络对抗》Exp7 网络欺诈防范
实验内容
- 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法。具体实践有
- 简单应用SET工具建立冒名网站 (1分)
- ettercap DNS spoof (1分)
- 结合应用两种技术,用DNS spoof引导特定访问到冒名网站。(1.5分)
实验过程
1.简单应用SET工具建立冒名网站
- 首先确认kali主机和靶机在同一网段,且能相互ping通。
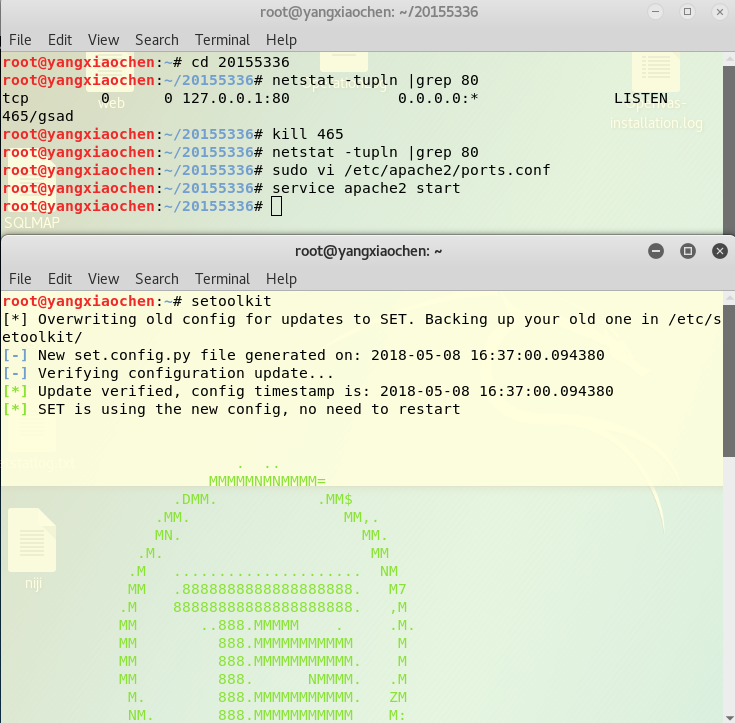
- 为了使得apache开启后,靶机通过IP地址能直接访问到网页,apache需要修改监听端口。使用命令netstat -tupln |grep 80查看80端口是否被使用
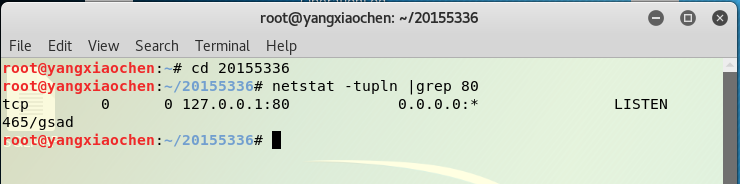
- 根据上图可以看出正在被使用,进程代号为
465,之后使用命令kill 465结束该进程,并再次使用命令netstat -tupln |grep 80确认是否依然被占用。
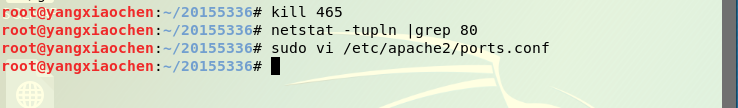
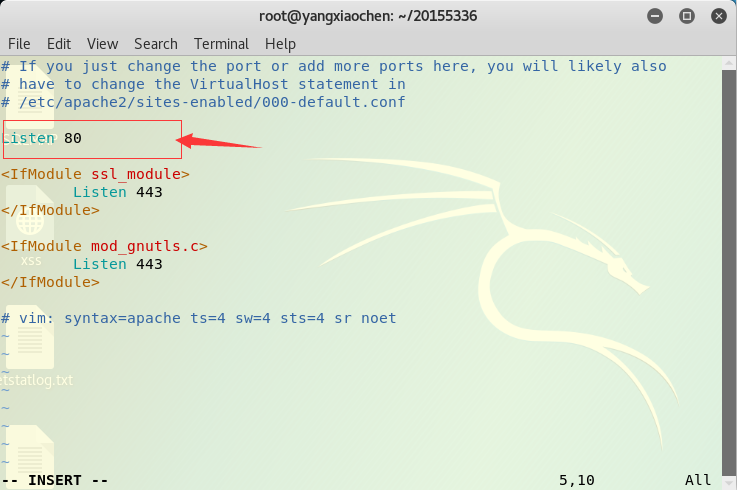
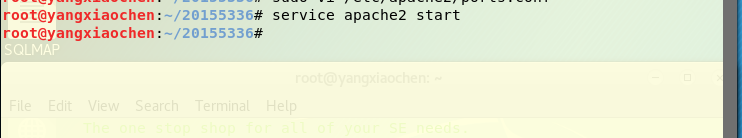
- 之后在终端键入命令
service apache2 start打开apache2软件
- 新打开一个终端,键入命令
setoolkit
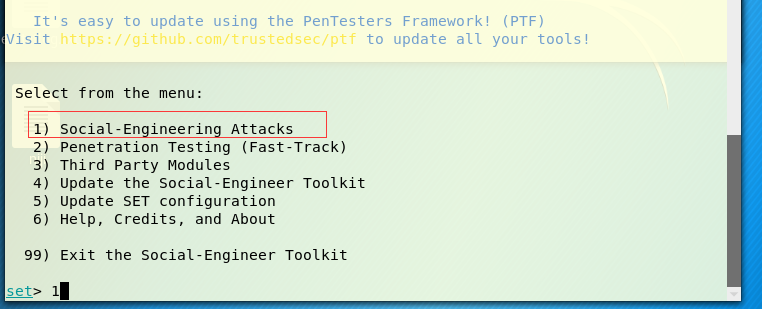
- 之后选择1
Social-Engineering Attacks社会工程学
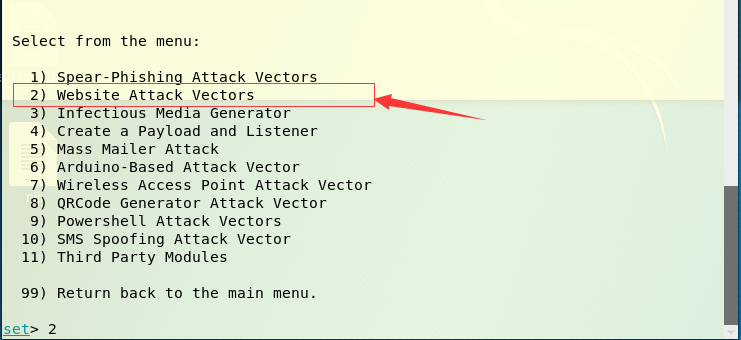
- 接下来选择2
Website Attack Vetors网页攻击
- 再选择3
Credential Harvester Attack Mrthod钓鱼网站攻击

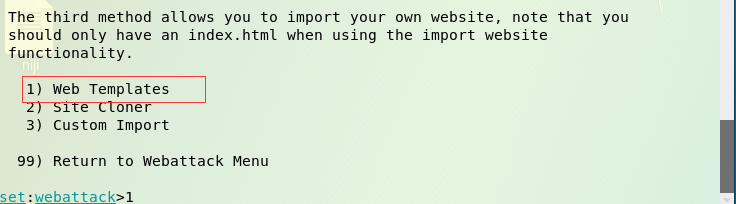
- 最后选择1
Web Templates网页模板。
- 之后出现提示,需要输入ip地址,这里输入
kali的IP。
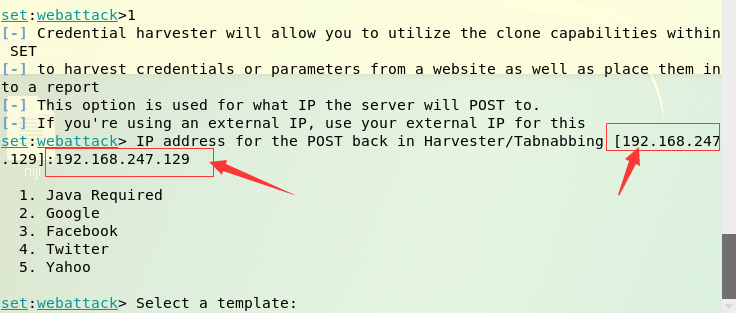
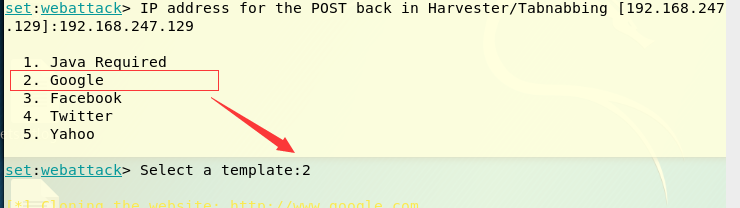
- 因为经常用
Google,所以选择2,然后开始进行克隆网页。
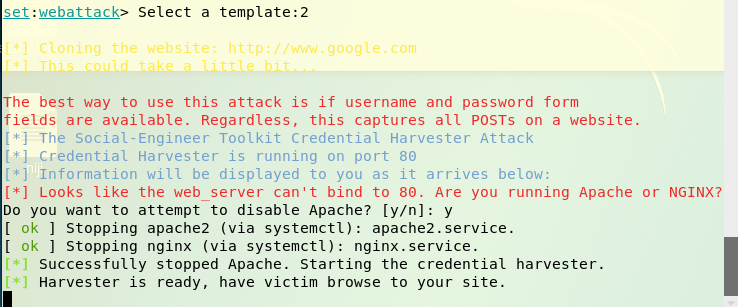
- 键入网址
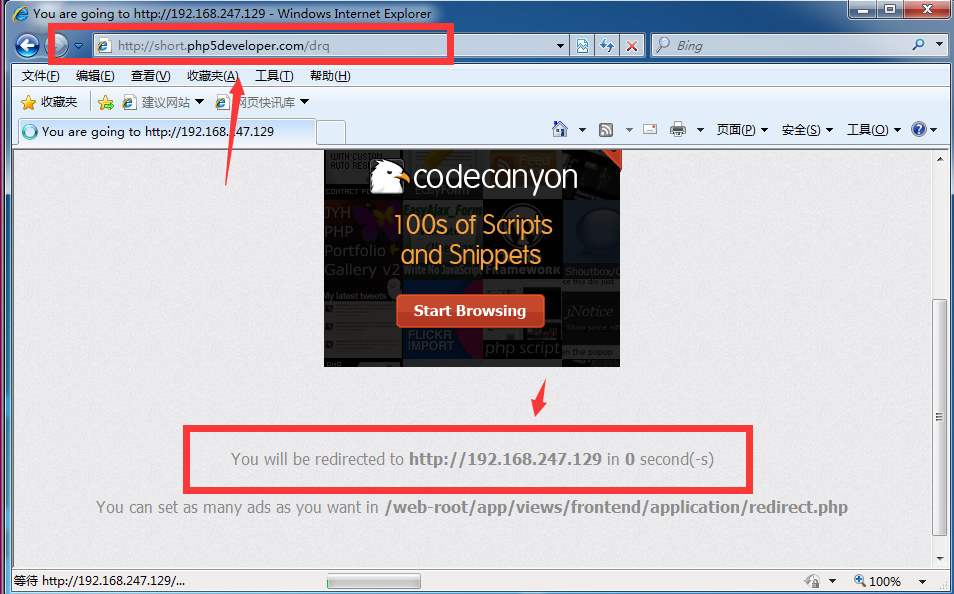
http://short.php5developer.com/,输入kali的ip后,点击short,得到伪装地址
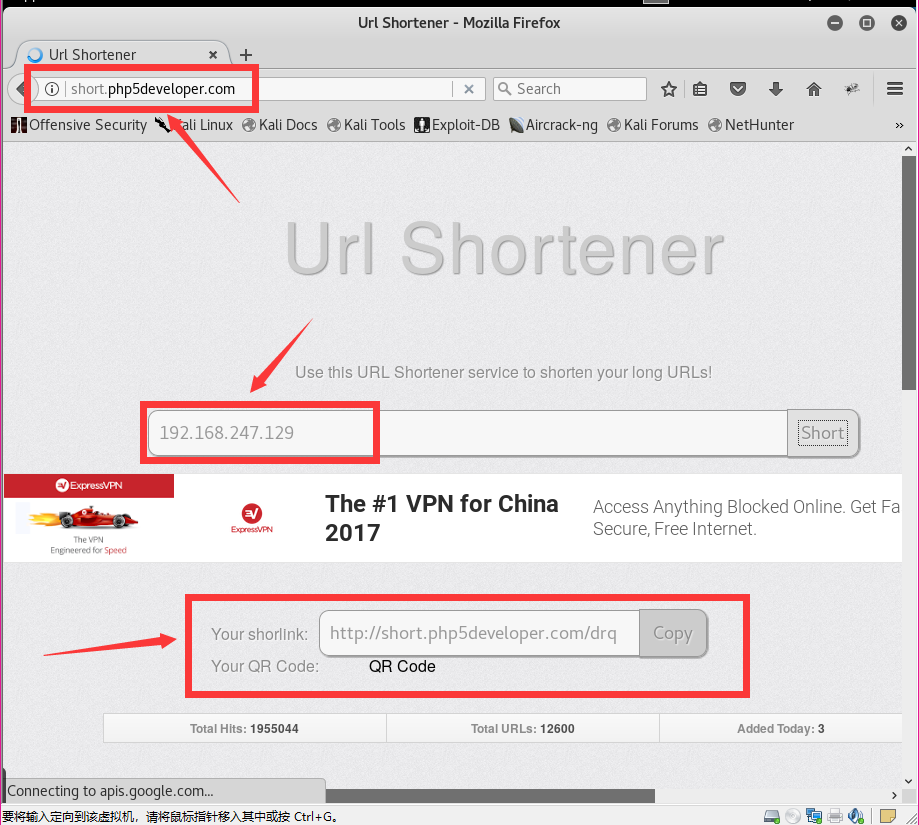
- 在靶机的浏览器中打开伪装地址:等待10秒后自动跳转到伪装地址
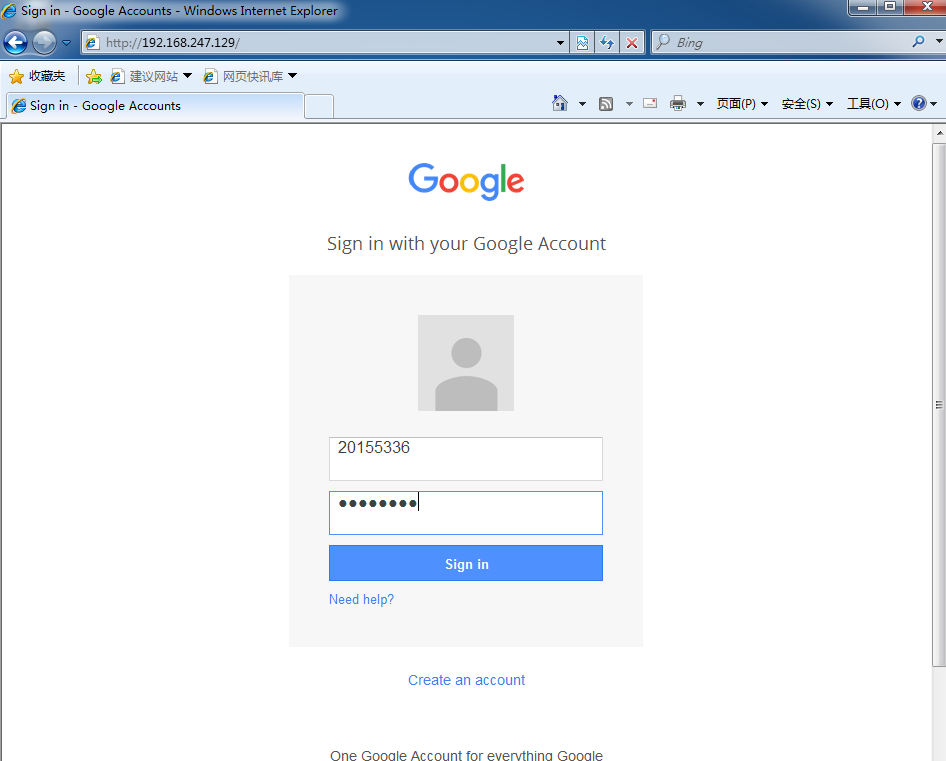
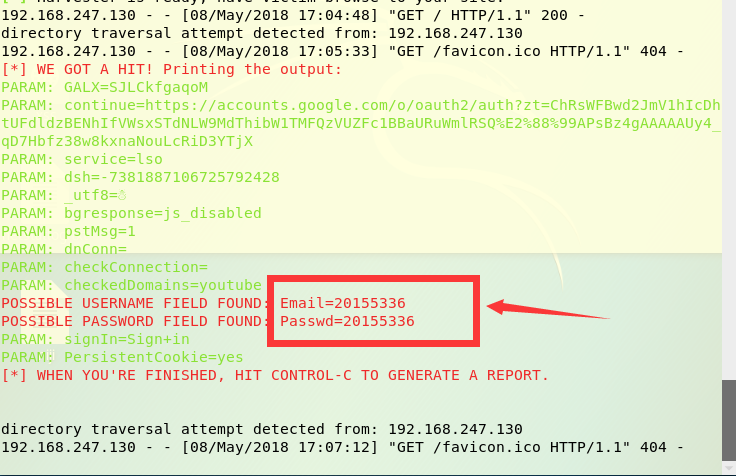
- 输入自己的用户信息后,点击登录。这个时候奇迹出现了,再kali中就可以神奇的看到刚刚输的账户名和密码~~
2.ettercap DNS spoof
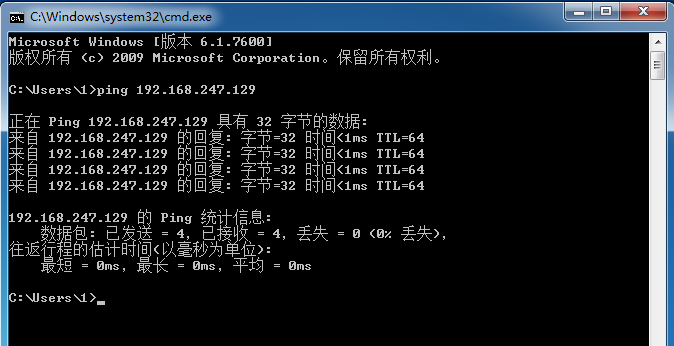
- 确认kali主机和windows靶机能相互ping 通
- 将kali下网卡改为混杂模式。使用命令
ifconfig eth0 promisc

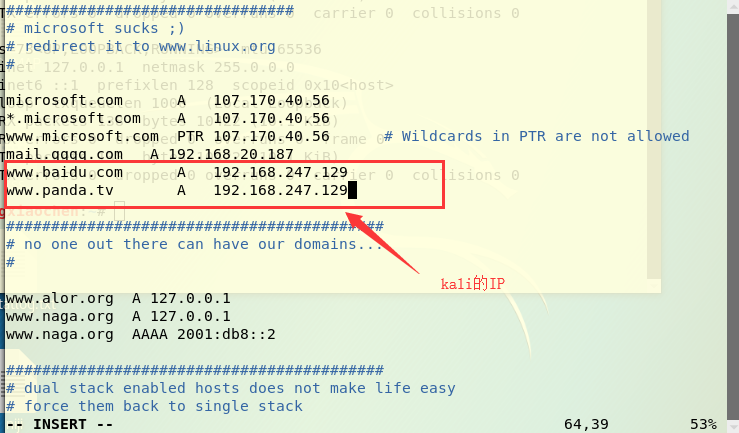
- 对ettercap的dns文件进行编辑,键入命令
vi /etc/ettercap/etter.dns对这个目录进行修改(修改方式如下图,注意:地址需要改为kali的ip地址)
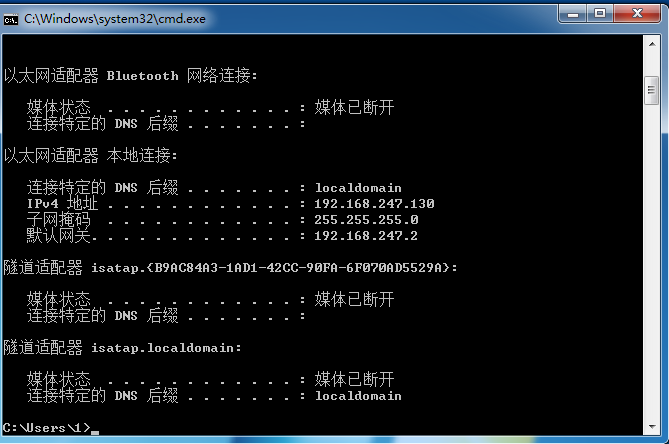
- 对windows靶机需要记住ip地址和网关地址,靶机ip地址为
192.168.247.130网关地址为192.168.247.2
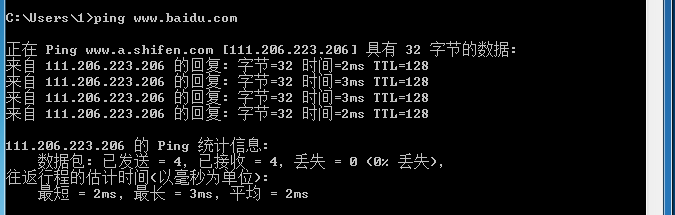
- 此时使用命令
ping www.baidu.com可以查看一下windows是否可以真确的获得来自百度的信息。
- 之后在kali下键入命令
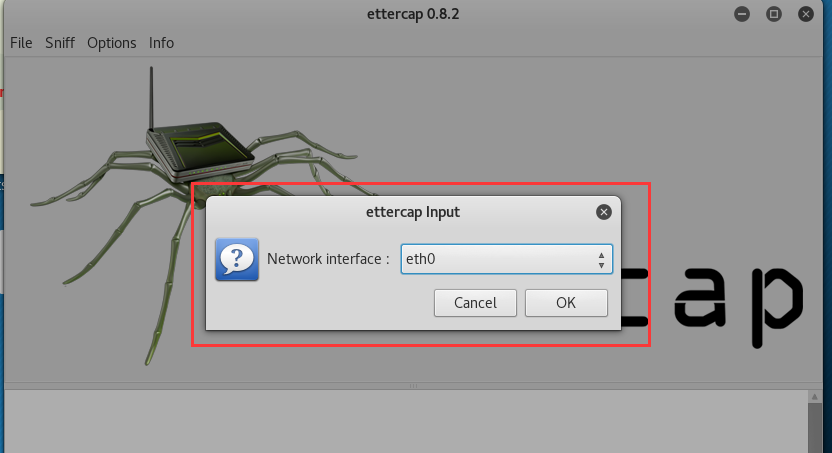
ettercap -G打开etter图形化界面
- 点击
sniff-unifled sniffing...
- 之后利用这个软件扫描活动主机点击:
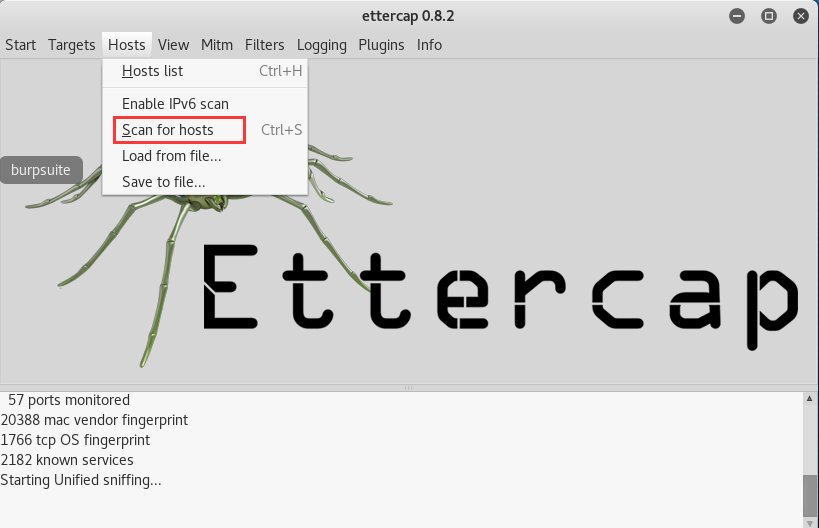
Hosts->Scan for hosts扫描结束后点击Hosts List查看活动主机。
- 将kali网关的IP添加到
target1,靶机IP添加到target2:

- 选择
Plugins—>Manage the plugins,双击dns_spoof选择DNS欺骗的插件:
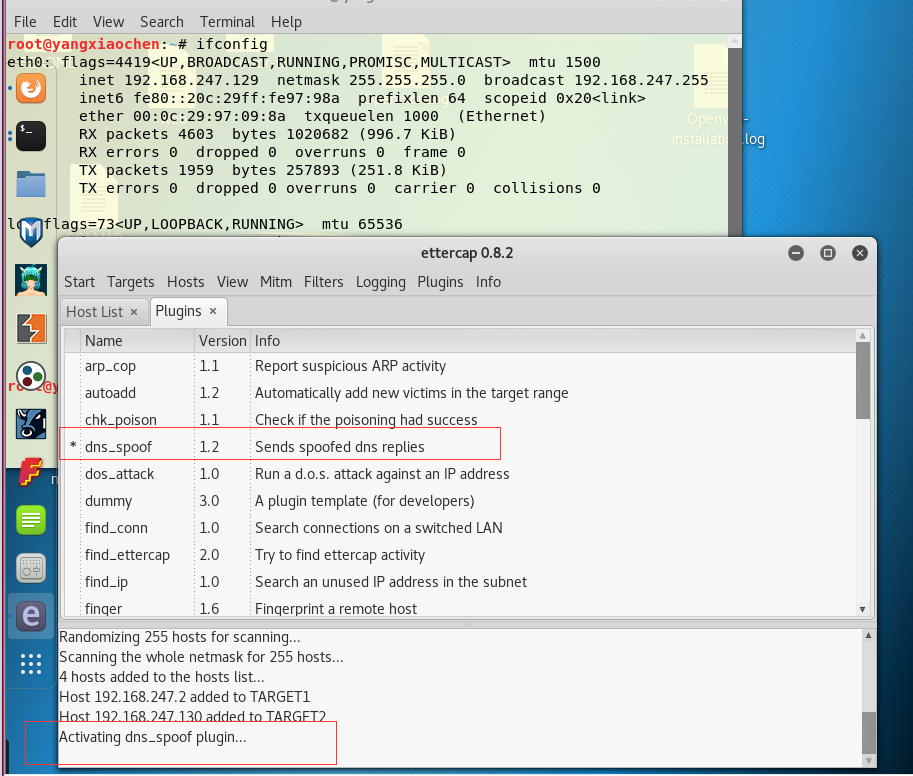
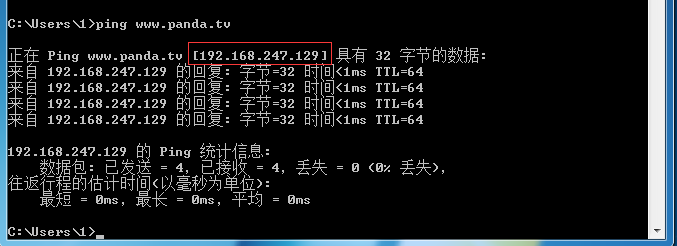
- 然后点击左上角的start选项开始嗅探,此时在靶机中用命令行
ping www.panda.tv会发现解析的地址是攻击机的IP地址也就是kali的IP地址:
- 在ettercap上也成功捕获了访问记录:

3.结合应用两种技术,用DNS spoof引导特定访问到冒名网站
- 通过第一个克隆一个网站,然后通过第二个实施DNS欺骗。是为了区分,我选择的网站是雅虎
www.yahoo.com

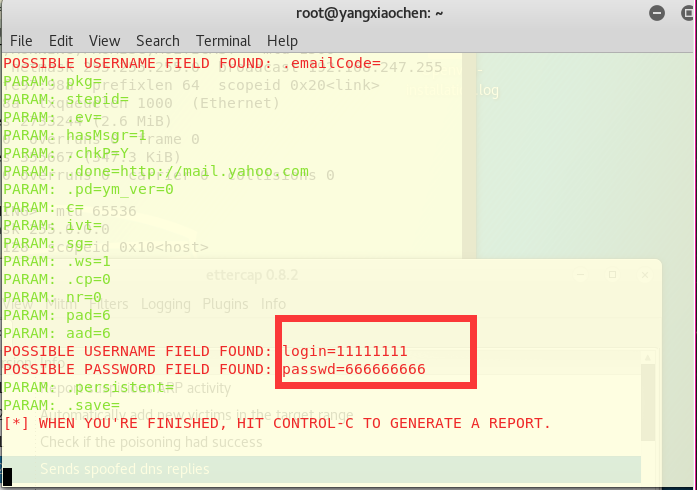
- 通过第一个克隆一个网站,然后通过第二个实施DNS欺骗。是为了区分,我选择的网站是雅虎
报告内容
- 基础问题回答
- 通常在什么场景下容易受到DNS spoof攻击?
- 答:连接在wifi的情况下很容易受到攻击,比如公共图书馆、咖啡馆之类的有wifi的容易受到攻击,这样处于同一网段下就很容易被攻击了,这次做实验的时候是用手机热点开的无线网玩完成的,后来在用ettercap软件扫描主机时候扫到了我女朋友连接我热点的电脑ip地址哈哈哈,所以有无限网的地方还是容易受到攻击的。
- 在日常生活工作中如何防范以上两攻击方法
- 答:我觉得首先既然和无限网有关那么在一些公共场合不要连接一些不知道的wifi或者在连接的时候对于一些应用不能给予很高的权限。其次我觉得对于电脑需要实时关注防火墙的动态,毕竟防火墙是隔离外网和内网和重要的一道屏障。做这次实验时候防火也不知道是不是防火墙的原因,但是关了防火墙就很顺利的做出来了。
- 通常在什么场景下容易受到DNS spoof攻击?
实验体会
做完这次实验,我发现许多网站的登录与注册窗口都设置为一个超链接,点开弹出一个登陆或注册的窗口是有意义的。不像邮箱登录界面,登陆录入的信息直接嵌入在网页中,攻击者能获取这个页面的信息,就有机会捕捉到用户录入的用户名、密码等信息;总之这次实验是比较贴近生活的,现实生活中我们可以经常遇见别人给你发陌生的链接,然后在钓鱼网站中盗取你的私人信息。在了解了这些攻击方式的攻击原理后,我们可以从容应对这些攻击。《网络对抗》Exp7 网络欺诈防范的更多相关文章
- NetSec2019 20165327 Exp7 网络欺诈防范
NetSec2019 Exp7 网络欺诈防范 一.本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (1分) (2)ette ...
- 20155312 张竞予 Exp7 网络欺诈防范
Exp7 网络欺诈防范 目录 基础问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 (2)在日常生活工作中如何防范以上两攻击方法 实验总结与体会 实践过程记录 (1)简单应用SET工具建 ...
- Exp7 网络欺诈防范
Exp7 网络欺诈防范 20154305 齐帅 一.实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)ett ...
- 20155205 郝博雅 Exp7 网络欺诈防范
20155205 郝博雅 Exp7 网络欺诈防范 一.实践内容 (1)简单应用SET工具建立冒名网站 (1分) (2)ettercap DNS spoof (1分) (3)结合应用两种技术,用DNS ...
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20155204《网络对抗》Exp7 网络欺诈防范
20155204<网络对抗>Exp7 网络欺诈防范 一.基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击 在不安全的网络环境下访问网站. 2.在日常生活工作中如何防范以上两 ...
- 20155209林虹宇 Exp7 网络欺诈防范
Exp7 网络欺诈防范 简单应用SET工具建立冒名网站 kali要作为web服务器让靶机访问冒名网站,所以要使用阿帕奇web服务器软件. 要阿帕奇使用80端口.进入配置文件/etc/apache2/p ...
- 20155210 Exp7 网络欺诈防范
Exp7 网络欺诈防范 SET工具建立冒名网站 首先利用lsof -i:80或者netstat -tupln |grep 80查询80端口的使用情况(我的电脑80端口没有被占用,如果被占用,则用kil ...
- 20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)e ...
- 20155223 Exp7 网络欺诈防范
20155223 Exp7 网络欺诈防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 无设防或防护力特别弟弟低的公共局域网,或者是在同一个局域网下. 在日常生活工作中如何防范以上两 ...
随机推荐
- ubuntu更新下载源问题
Q1:ubuntu14.04系统安装完之后无法跟新并安装插件 cd /var/lib/apt/lists sudo rm * -rf sudo apt-get clean;sudo apt-get u ...
- Nodejs编译Native Code:使用C++构建工具npm
Nodejs的很多NPM包需要本地编译,通常是C++写的代码,例如图像处理模块等. 这是如果生产环境没有安装Visual Studio 2015等开发工具,通常会编译失败,发现了一个npm专门干这事儿 ...
- go语言浮点数
package main import "fmt" func main() { var num,num1 float32 num = 10 num1 = 100 fmt.Print ...
- SQL Server Replication 总结
合并复制中,数据库架构的更改要重新生成发布端的快照 在SQL Server 合并复制中,如果在发布端做了数据库架构的更改(例如新建表,更改表结构等),原则上来说都需要重新生成发布端的快照,订阅端才能同 ...
- git 命令行下浏览器tig使用记录
git 命令行下浏览器tig使用记录 tig 是一款优化 git 命令行的工具,使 git 命令行更加的便捷人性化 .如果用习惯了,会上瘾. 以下是一些使用记录: 安装成功后,在 Repo 文件夹下, ...
- js 排序,去重
前几天 有一个需求要做一个 勾选的按钮 ,用的前端框架时 extjs . 需求是这样的:选择数据后点击勾选 会把数据 放到一个全局变量里,然后点击另外一个提交按钮 弹出一个窗口 加载这些已经勾选的 ...
- 【项目 · Wonderland】预则立 && 他山之石
[软 工 实 践 · 团 队 作 业] 预则立&&他山之石 标签:WonderLand Part 0 · 简要目录 Part 1 · 团队计划 Part 2 · 团队访谈 Part 3 ...
- EF CodeFirst 数据库的操作
生成数据库 首先需要通过Nuget安装Migration 这一步是初始化Migration操作. 首先打开程序包控制台, 工具——NuGet包管理器——程序包管理控制台 打开后,在控制台输入下面的命令 ...
- 网络唤醒(WOL)全解指南:原理篇
什么是网络唤醒 网络唤醒(Wake-on-LAN,WOL)是一种计算机局域网唤醒技术,使局域网内处于关机或休眠状态的计算机,将状态转换成引导(Boot Loader)或运行状态.无线唤醒(Wake-o ...
- PyQt5--ShowWindowCenter
# -*- coding:utf-8 -*- ''' Created on Sep 13, 2018 @author: SaShuangYiBing ''' import sys from PyQt5 ...