
SpringBoot配置文件敏感信息加密-jasypt
使用过SpringBoot配置文件的朋友都知道,资源文件中的内容通常情况下是明文显示,安全性就比较低一些。打开application.properties或application.yml,比如mysql登陆密码,redis登陆密码以及第三方的密钥等等一览无余,这里介绍一个加解密组件,提高一些属性配置的安全性。
jasypt由一个国外大神写的一个springboot下的工具包。Git地址:https://github.com/ulisesbocchio/jasypt-spring-boot
直接上代码:
1、pom文件中增加依赖:
<dependency>

    <groupId>com.github.ulisesbocchio</groupId>

    <artifactId>jasypt-spring-boot-starter</artifactId>

    <version>2.1.</version>

</dependency>
2、application.yml文件中增加jasypt的秘钥(该秘钥自定义的):
jasypt:

  encryptor:

    #加密秘钥

    password: EbfYkitulv73I2p0mXI50JMXoaxZTKJ7
3、测试类:
@RestController

public class IndexController {

    @Autowired

    private StringEncryptor encryptor;

    /**

     * 测试jasypt加密解密

     */

    @GetMapping("/jasypt")

    public void testJasypt() {

        String password = "";

        String encryptPwd = encryptor.encrypt(password);

        System.out.println("加密::" + encryptPwd);

        System.out.println("解密:" + encryptor.decrypt(encryptPwd));

    }

}
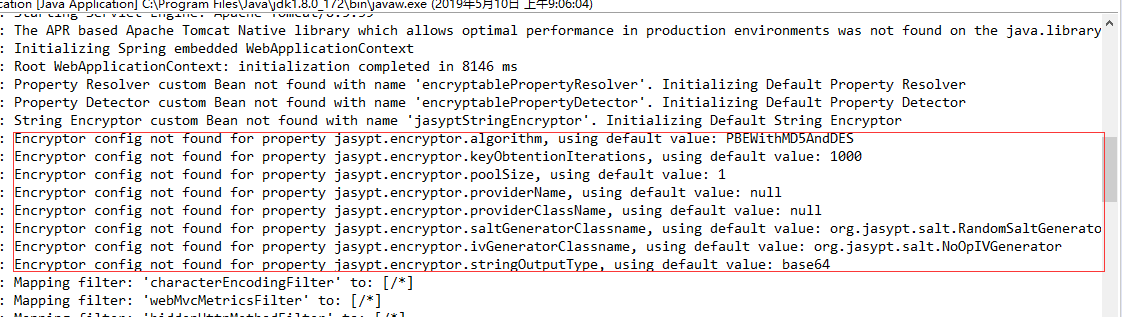
4、启动服务,在控制台可以看到jaspyt的默认配置(比如加密方式是PBEWithMD5AndDES):
5、在浏览器请求(端口号自定义):http://localhost:18081/jasypt ,在控制台打印信息:
加密: stqvirrvG8TcLz9mqflBDQ==

解密:
jasypt由于其使用的是PBEWithMD5AndDES加密方式,所以每次加密出来的结果都不一样,但是解密都是一样的,所以很适合对数据进行加密
6、将加密的结果替换配置文件中的敏感字段(这里以数据库密码为例,数据库密码是123456):
spring:

  application:

    name: service-provider

  datasource:

    driver-class-name: com.mysql.jdbc.Driver

    type: com.alibaba.druid.pool.DruidDataSource

    url: jdbc:mysql://localhost:3306/mydb?autoReconnect=true&failOverReadOnly=false&createDatabaseIfNotExist=true&useSSL=false&useUnicode=true&characterEncoding=utf8

    username: root

    password: ENC(stqvirrvG8TcLz9mqflBDQ==)
上面的 ENC()是固定写法,()里面是加密后的信息。
7、在测试类中增加代码:
    @Value("${spring.datasource.password}")

    private String dbPassword; // 数据库密码

    /**

     * 测试配置文件字段加密后,项目中该字段的值

     */

    @GetMapping("/password")

    public String password() {

        return dbPassword;

    }
请求http://localhost:18081/password,会发现结果是123456,说明直接将加密文件解密出来了
扩展
a、自定义上面第6点中ENC()的固定写法。在配置文件中增加jasypt.encryptor.property:
jasypt:

  encryptor:

    #加解密秘钥

    password: EbfYkitulv73I2p0mXI50JMXoaxZTKJ7

    #设置前缀后缀

    property:

      prefix: "ENC@["

      suffix: "]"
b、将加解密秘钥放在配置文件中是不安全的,有如下几种解决办法:
1、在启动类上赋值秘钥:
@SpringBootApplication

public class ProviderApplication {

    public static void main(String[] args) {

        /** 配置加解密秘钥,与配置文件的密文分开放 */

        System.setProperty("jasypt.encryptor.password", "travel-app");

//        System.setProperty("jasypt.encryptor.password", "EbfYkitulv73I2p0mXI50JMXoaxZTKJ7");

        SpringApplication.run(ProviderApplication.class, args);

    }

}
2、自定义StringEncryptor:
/**

     * 配置StringEncryptor

     */

    @Bean("jasyptStringEncryptor")

    public StringEncryptor stringEncryptor() {

        PooledPBEStringEncryptor encryptor = new PooledPBEStringEncryptor();

        SimpleStringPBEConfig config = new SimpleStringPBEConfig();

        config.setPassword("EbfYkitulv73I2p0mXI50JMXoaxZTKJ7");

        config.setAlgorithm("PBEWithMD5AndDES");

        config.setKeyObtentionIterations("");

        config.setPoolSize("");

        config.setProviderName("SunJCE");

        config.setSaltGeneratorClassName("org.jasypt.salt.RandomSaltGenerator");

        config.setIvGeneratorClassName("org.jasypt.salt.NoOpIVGenerator");

        config.setStringOutputType("base64");

        encryptor.setConfig(config);

        return encryptor;

    }
3、使用jar的方式启动
踩过的坑
a、必须配置加解密用的秘钥,即jasypt.encryptor.password,不然启动会报错
b、springboot2.x以下的版本,只能用jasypt1.x的版本。如果用jasypt2.x的版本,启动会报错,详见https://github.com/ulisesbocchio/jasypt-spring-boot/issues/97
SpringBoot配置文件敏感信息加密-jasypt的更多相关文章
- Spring Boot: 加密应用配置文件敏感信息
Spring Boot: 加密应用配置文件敏感信息 背景 我们的应用之前使用的是Druid数据库连接池,由于需求我们迁移到HikariCP连接池,druid 数据源加密提供了多种方式: 可以在配置文件 ...
- Java开发小技巧(四):配置文件敏感信息处理
前言 不知道在上一篇文章中你有没有发现,jdbc.properties中的数据库密码配置是这样写的: jdbc.password=5EF28C5A9A0CE86C2D231A526ED5B388 其实 ...
- 解决spring-boot配置文件使用加密方式保存敏感数据启动报错No decryption for FailsafeTextEncryptor. Did you configure the keystore correctly
spring-boot配置文件使用加密方式保存敏感数据 application.yml spring: datasource: username: dbuser password: '{cipher} ...
- springboot配置文件中使用当前配置的变量
在开发中,有时我们的application.properties某些值需要重复使用,比如配置redis和数据库或者mongodb连接地址,日志,文件上传地址等,且这些地址如果都是相同或者父路径是相同的 ...
- SpringBoot 配置文件存放位置及读取顺序
SpringBoot配置文件可以使用yml格式和properties格式 分别的默认命名为:application.yml.application.properties 存放目录 SpringBoot ...
- [SpringBoot] - 配置文件的多种形式及JSR303数据校验
Springboot配置文件: application.yml application.properties(自带) yml的格式写起来稍微舒服一点 在application.properties ...
- 将springboot配置文件中的值注入到静态变量
SpringBoot配置文件分为.properties和.yml两种格式,根据启动环境的不同获取不同环境的的值. spring中不支持直接注入静态变量值,利用spring的set注入方法注入静态变量 ...
- SpringBoot配置文件 application.properties详解
SpringBoot配置文件 application.properties详解 本文转载:https://www.cnblogs.com/louby/p/8565027.html 阅读过程中若发现 ...
- Spring-Boot配置文件数据源配置项
Spring-Boot配置文件数据源配置项(常用配置项为红色) 参数 介绍 spring.datasource.continue-on-error = false 初始化数据库时发生错误时,请勿停止 ...
随机推荐
- AD域与信任关系
域与信任关系:信任关系分为两种,一种是林中信任关系,另一种是林之间的信任关系. 林中信任关系的特点: 注意:林中信任关系还可以分为两种:一种是父子信任,还有一种是树根信任. 父子信任:在同一个树域之中 ...
- JS判断某变量是否为某数组中的一个值的3种方法
1.正则表达式 js 中判断某个元素是否存在于某个 js 数组中,相当于 PHP 语言中的 in_array 函数. 1 Array.prototype.in_array = function (e) ...
- [PWA] Storage information for PWA application
Be careful with the storage use cases, free the storage when it is necessary.
- Redis存储Set
与List不同Set不能存储相同元素,且数据没有顺序. 存储结构: 1.存储与查看数据: 2.删除指定的一个元素: 3.判断是否存在某一个元素(存在返回1,不存在返回0): 4.判断两个set中的特有 ...
- 浏览器端使用less
一.思路 ①less无法在浏览器中直接使用,浏览器不能识别 ②通过less解析插件less.js(JavaScript插件)可以把less文件解析成css代码(下载地址) 二.具体应用 ①less.j ...
- HTML相对路径和绝对路径
一.相对路径 相对路径不带有盘符,通常是以HTML网页文件为起点,通过层级关系描述目标图像的位置. 相对于文件自身出发,就是相对路径. 主要有以下几种情况: ①文件和图片(html文档)在同一个 ...
- POJ 1436.Horizontally Visible Segments-线段树(区间更新、端点放大2倍)
水博客,水一水. Horizontally Visible Segments Time Limit: 5000MS Memory Limit: 65536K Total Submissions: ...
- 60、Spark Streaming:缓存与持久化机制、Checkpoint机制
一.缓存与持久化机制 与RDD类似,Spark Streaming也可以让开发人员手动控制,将数据流中的数据持久化到内存中.对DStream调用persist()方法,就可以让Spark Stream ...
- Xilinx ISE中使用Synplify综合报错的原因
在Xilinx ISE中使用Synopsys Synplify 综合比较方便,但有时会出现如下错误: "ERROR:NgdBuild: - logical block ' ' with ty ...
- Java int 与 Integer 区别
学习借鉴(其实搬了别人的好多)和自己的理解,可能会有较多错误,如有疑问联系我呀. int 是基本数据类型, Integer 是引用类型,也就是一个对象. int 储存的是数值,Integer 储存的 ...