
IdentityServer4 自定义授权模式
IdentityServer4除了提供常规的几种授权模式外(AuthorizationCode、ClientCredentials、Password、RefreshToken、DeviceCode),还提供了可以拓展的授权模式,下面就根据源码简单说下IdentityServer4是如何实现自定义授权模式的。
一、查看IdentityServer4自定义授权模式源码
当用户请求 connect/token 地址时,会执行TokenRequestValidator类的ValidateRequestAsync方法,在ValidateRequestAsync方法中根据GrantTypes类型调用不同的Validate方法,如下:
public async Task<TokenRequestValidationResult> ValidateRequestAsync(NameValueCollection parameters, ClientSecretValidationResult clientValidationResult)

        {

            //去掉了部分代码。。。

            _validatedRequest.GrantType = grantType;

            switch (grantType)

            {

                case OidcConstants.GrantTypes.AuthorizationCode:

                    return await RunValidationAsync(ValidateAuthorizationCodeRequestAsync, parameters);

                case OidcConstants.GrantTypes.ClientCredentials:

                    return await RunValidationAsync(ValidateClientCredentialsRequestAsync, parameters);

                case OidcConstants.GrantTypes.Password:

                    return await RunValidationAsync(ValidateResourceOwnerCredentialRequestAsync, parameters);

                case OidcConstants.GrantTypes.RefreshToken:

                    return await RunValidationAsync(ValidateRefreshTokenRequestAsync, parameters);

                case OidcConstants.GrantTypes.DeviceCode:

                    return await RunValidationAsync(ValidateDeviceCodeRequestAsync, parameters);

                default:

                    return await RunValidationAsync(ValidateExtensionGrantRequestAsync, parameters);

            }

        }
自定义的授权模式会进入 ValidateExtensionGrantRequestAsync 方法 ,方法中会做一些简单的验证,然后调用 _extensionGrantValidator.ValidateAsync 方法,_extensionGrantValidator.ValidateAsync方法实现如下:
public class ExtensionGrantValidator

    {

        private readonly ILogger _logger;

        private readonly IEnumerable<IExtensionGrantValidator> _validators;//可以注入多个自定义授权类,用集合保存

        /// <summary>

        /// Initializes a new instance of the <see cref="ExtensionGrantValidator"/> class.

        /// </summary>

        /// <param name="validators">The validators.</param>

        /// <param name="logger">The logger.</param>

        public ExtensionGrantValidator(IEnumerable<IExtensionGrantValidator> validators, ILogger<ExtensionGrantValidator> logger)

        {

            if (validators == null)

            {

                _validators = Enumerable.Empty<IExtensionGrantValidator>();

            }

            else

            {

                //把注入的自定义授权类放入集合中

                _validators = validators;

            }

            _logger = logger;

        }

        /// <summary>

        /// 得到所有可用的自定义授权类型

        /// </summary>

        /// <returns></returns>

        public IEnumerable<string> GetAvailableGrantTypes()

        {

            return _validators.Select(v => v.GrantType);

        }

        /// <summary>

        /// Validates the request.

        /// </summary>

        /// <param name="request">The request.</param>

        /// <returns></returns>

        public async Task<GrantValidationResult> ValidateAsync(ValidatedTokenRequest request)

        {

            //根据用户请求的GrantType获取自定义授权类

            var validator = _validators.FirstOrDefault(v => v.GrantType.Equals(request.GrantType, StringComparison.Ordinal));

            if (validator == null)

            {

                _logger.LogError("No validator found for grant type");

                return new GrantValidationResult(TokenRequestErrors.UnsupportedGrantType);

            }

            try

            {

                _logger.LogTrace("Calling into custom grant validator: {type}", validator.GetType().FullName);

                var context = new ExtensionGrantValidationContext

                {

                    Request = request

                };

                //执行验证方法,这里执行的就是我们自定义授权的验证方法

                await validator.ValidateAsync(context);

                return context.Result;

            }

            catch (Exception e)

            {

                _logger.LogError(, e, "Grant validation error: {message}", e.Message);

                return new GrantValidationResult(TokenRequestErrors.InvalidGrant);

            }

        }

    }
二、实现自定义授权
比如我们想实现短信登录,就可以自定义一个授权类型 SMSGrantType
1、创建自定义授权类 SMSGrantValidator ,实现IExtensionGrantValidator接口
public class SMSGrantValidator : IExtensionGrantValidator

    {

        public string GrantType => ExtensionGrantTypes.SMSGrantType;

        public Task ValidateAsync(ExtensionGrantValidationContext context)

        {

            var smsCode = context.Request.Raw.Get("smsCode");

            var phoneNumber = context.Request.Raw.Get("phoneNumber");

            if (string.IsNullOrEmpty(smsCode) || string.IsNullOrEmpty(phoneNumber))

            {

                context.Result = new GrantValidationResult(TokenRequestErrors.InvalidGrant);

            }

            if (phoneNumber == "" && smsCode == "")

            {

                List<Claim> claimList = new List<Claim>();

                claimList.Add(new Claim("userID", ""));

                context.Result = new GrantValidationResult(

                 subject: phoneNumber,

                 authenticationMethod: ExtensionGrantTypes.SMSGrantType,

                 claims: claimList);

            }

            else

            {

                context.Result = new GrantValidationResult(

                    TokenRequestErrors.InvalidGrant,

                    "短信码错误!"

                    );

            }

            return Task.FromResult();

        }

    }
2、在Startup中注入SMSGrantValidator
services.AddIdentityServer()

                   //配置证书

                   .AddDeveloperSigningCredential()

                   //配置API资源

                   .AddInMemoryApiResources(Config.GetApis())

                   //配置身份资源

                   .AddInMemoryIdentityResources(Config.GetIdentityResources())

                   //预置Client

                   .AddInMemoryClients(Config.GetClients())

                   //自定义登录返回信息

                   .AddProfileService<ProfileService>()

                   //添加Password模式下用于自定义登录验证

                   .AddResourceOwnerValidator<ResourceOwnerPasswordValidator>()

                   //添加自定义授权模式

                  .AddExtensionGrantValidator<SMSGrantValidator>();
3、配置Client
//自定义短信验证模式

                new Client

                {

                    ClientId = "sms",

                    ClientName = "sms",

                    ClientSecrets = { new Secret("".Sha256()) },

                    AccessTokenLifetime = *,//单位s

                    AllowedGrantTypes = new[] {ExtensionGrantTypes.SMSGrantType}, //一个 Client 可以配置多个 GrantType

                    SlidingRefreshTokenLifetime =  ,

                    AllowOfflineAccess = true,

                    AllowedScopes = new List<string>

                    {

                        "FrameworkAPI",//对应webapi里面的scope配置

                        StandardScopes.OfflineAccess,

                        StandardScopes.OpenId,

                        StandardScopes.Profile

                    }

                }
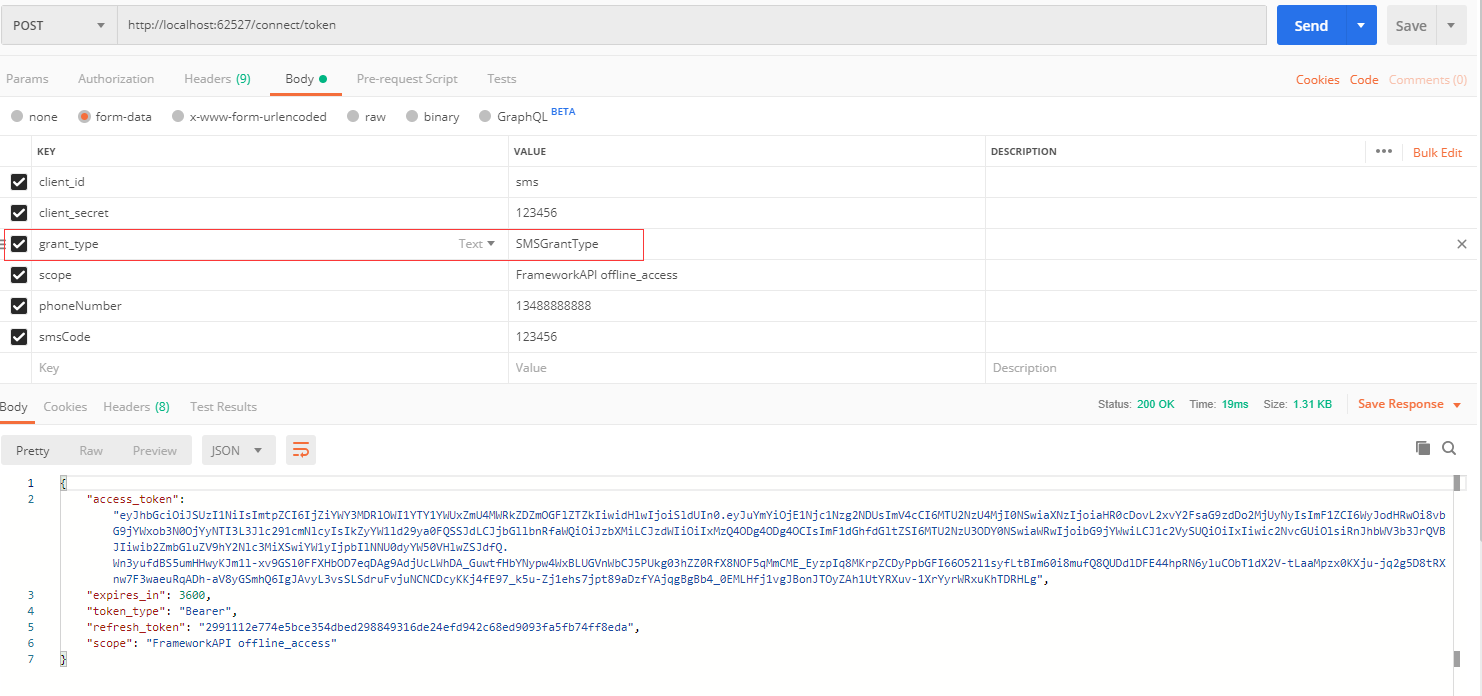
用postman测试,返回token,测试成功
IdentityServer4 自定义授权模式的更多相关文章
- Asp.Net Core 中IdentityServer4 授权中心之自定义授权模式
一.前言 上一篇我分享了一篇关于 Asp.Net Core 中IdentityServer4 授权中心之应用实战 的文章,其中有不少博友给我提了问题,其中有一个博友问我的一个场景,我给他解答的还不够完 ...
- IdentityServer4(客户端授权模式)
1.新建三个项目 IdentityServer:端口5000 IdentityAPI:端口5001 IdentityClient: 2.在IdentityServer项目中添加IdentityServ ...
- OAuth + Security - 6 - 自定义授权模式
我们知道OAuth2的官方提供了四种令牌的获取,简化模式,授权码模式,密码模式,客户端模式.其中密码模式中仅仅支持我们通过用户名和密码的方式获取令牌,那么我们如何去实现一个我们自己的令牌获取的模式呢? ...
- 认证授权:IdentityServer4 - 各种授权模式应用
前言: 前面介绍了IdentityServer4 的简单应用,本篇将继续讲解IdentityServer4 的各种授权模式使用示例 授权模式: 环境准备 a)调整项目结构如下: b)调整cz.Id ...
- Spring Security OAuth2 微服务认证中心自定义授权模式扩展以及常见登录认证场景下的应用实战
一. 前言 [APP 移动端]Spring Security OAuth2 手机短信验证码模式 [微信小程序]Spring Security OAuth2 微信授权模式 [管理系统]Spring Se ...
- IdentityServer4 实现自定义 GrantType 授权模式
OAuth 2.0 默认四种授权模式(GrantType): 授权码模式(authorization_code) 简化模式(implicit) 密码模式(password) 客户端模式(client_ ...
- 【.NET Core项目实战-统一认证平台】第十四章 授权篇-自定义授权方式
[.NET Core项目实战-统一认证平台]开篇及目录索引 上篇文章我介绍了如何强制令牌过期的实现,相信大家对IdentityServer4的验证流程有了更深的了解,本篇我将介绍如何使用自定义的授权方 ...
- 一看就懂的IdentityServer4认证授权设计方案
查阅了大多数相关资料,总结设计一个IdentityServer4认证授权方案,我们先看理论,后设计方案. 1.快速理解认证授权 我们先看一下网站发起QQ认证授权,授权通过后获取用户头像,昵称的流程. ...
- IdentityServer4 (1) 客户端授权模式(Client Credentials)
写在前面 1.源码(.Net Core 2.2) git地址:https://github.com/yizhaoxian/CoreIdentityServer4Demo.git 2.相关章节 2.1. ...
随机推荐
- 2018.8.20 Python之路---常用模块
一.re模块 查找: re.findall(‘正则表达式’,‘字符串’) 匹配所有符合正则表达式的内容,形成一个列表,每一项都是列表中的一个元素. ret = re.findall('\d+','sj ...
- Nexus 离线更新中央仓库索引
nexus可以在线更新中央仓库索引,但是更新速度慢,而且很有可能下载的索引不全.下面介绍一种离线更新中央仓库索引的方式,速度快并且可靠. 1.访问http://repo.maven.apache.or ...
- 通俗地说逻辑回归【Logistic regression】算法(一)
在说逻辑回归前,还是得提一提他的兄弟,线性回归.在某些地方,逻辑回归算法和线性回归算法是类似的.但它和线性回归最大的不同在于,逻辑回归是作用是分类的. 还记得之前说的吗,线性回归其实就是求出一条拟合空 ...
- .net core 3.0 在过滤器读取request.body 里的请求,controller[FromBody]读取不到参数,解决办法
1,注入IHttpContextAccessor httpContex 2,var req = _httpContext.HttpContext.Request; // 这句很重要,开启读取 否者下 ...
- [数据同步]Flume 抽取Mysql历史数据
一.Flume安装目录 1.安装部署目录 [admin@test01 apache-flume-1.9.0-bin]$ pwd /opt/apache-flume-1.9.0-bin 2.将所需jar ...
- Python3 下的输出字符控制
最近在使用 python3 进行爬虫的时候,出现了令人窒息的,只会在 python2 中遇到的,没想到在 python3 还能碰见的输出编码问题,报错如下: UnicodeEncodeError: ' ...
- NOIP模拟测试33
这次考试很失败. T1sb题,40分钟切了,当我打完对拍全过去上厕所的时候,碰到了yxm. yxm:我又自闭了,没有一点进展. 我:…… yxm:你会做几个? 我(思考再三):T1只会暴力. (我这么 ...
- 九:写了一下红帽免费的centos6的安装步骤
linux centos 6安装方法 前提需要: 1, centos6的镜像文件 2,VMware 提前安装 注:获取镜像 阿里开源系统,此处可下载其他的 1.Ubuntu 2.Susa 3.Cent ...
- js解析json报错Unexpected token i in JSON at position 1
因为后台json是手动拼接的,在拼接时偷了懒,不想转义,所以就用了单引号,结果js解析时悲催了 这里记录一下,被解析的json字符串必须键值对都用双引号包起来,必须是双引号 默默罚抄一百遍
- 8行代码批量下载GitHub上的图片
[问题来源] 来打算写一个的小游戏,但是图片都在GitHub仓库中,GitHub网页版又没有批量下载图片的功能,只有单独一张一张的下载,所以自己就写了个爬虫脚本模拟人的操作把整个页面上需要的图片爬取下 ...