
OSPF 综合实验
实验拓扑
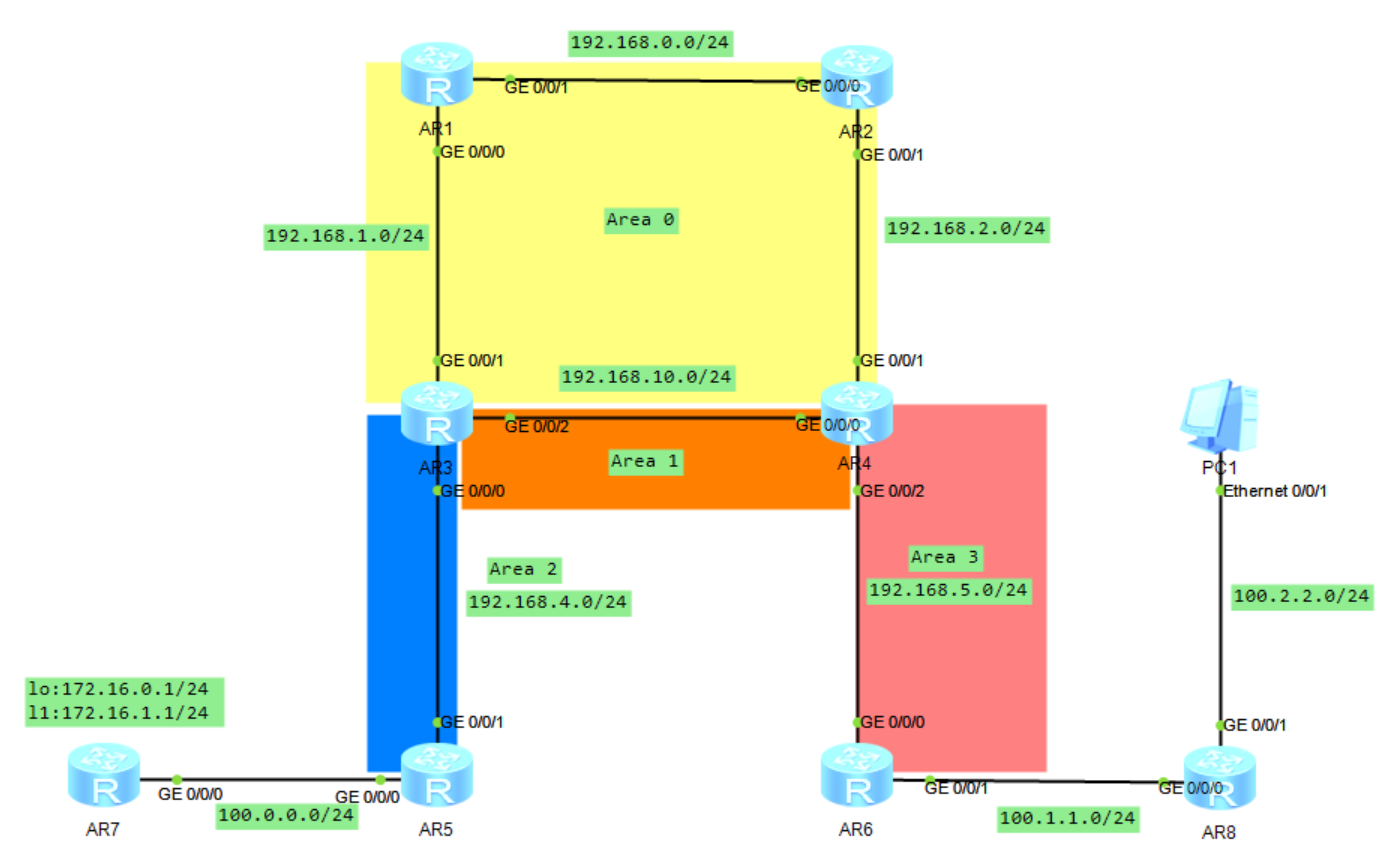
实验需求
1、按照图示配置好 IP 地址,PC1 网关指向为 R8
2、OSPF 划分为 4 个区域,其中 192.168.0.0/24,192.168.1.0/24,192.168.2.0/24 属于 AREA 0, 192.168.10.0/24 属于 AREA1,192.168.4.0/24,100.0.0.0/24 属于 AREA2,192.168.5.0, 100.1.1.0/24 属于 AREA3
3、为了防止链路中断引起的骨干区域隔离,在 R3 和 R4 上配置虚连接
4、在 R5 上配置到达 172.16.0.0/24 和 172.16.1.0/24 网段的静态路由,并引入到 OSPF 内 部
5、在 R7 和 R8 上配置默认路由,下一跳指向 R5 和 R6
6、在 ASBR 上对 172.16.0.0/24 和 172.16.1.0/24 网段进行精确的路由聚合
7、在 R3 和 R4 上分别对 AREA 0 的网段进行路由聚合
8、将 AREA3 配置为 NSSA 区域
9、在 R6 上配置到达 100.2.2.0/24 网段的静态路由,并引入到 AREA3
10、在 AREA0 配置区域认证,密码为 123456
实验过程
按照拓扑图所示,配置各接口IP地址
AR7
[AR7]int g0/0/0

[AR7-GigabitEthernet0/0/0]ip add 100.0.0.7 24

[AR7-GigabitEthernet0/0/0]int l0

[AR7-LoopBack0]ip add 172.16.0.1 24

[AR7-LoopBack0]int l1

[AR7-LoopBack1]ip add 172.16.1.1 24
AR5
[AR5]int g0/0/0

[AR5-GigabitEthernet0/0/0]ip add 100.0.0.5 25

[AR5-GigabitEthernet0/0/0]int g0/0/1

[AR5-GigabitEthernet0/0/1]ip add 192.168.4.5 24
AR3
[AR3]int g0/0/0

[AR3-GigabitEthernet0/0/0]ip add 192.168.4.3 24

[AR3-GigabitEthernet0/0/0]int g0/0/1

[AR3-GigabitEthernet0/0/1]ip add 192.168.1.3 24

[AR3-GigabitEthernet0/0/1]int g0/0/2

[AR3-GigabitEthernet0/0/2]ip add 192.168.10.3 24
AR4
[AR4]int g0/0/0

[AR4-GigabitEthernet0/0/0]ip add 192.168.10.4 24

[AR4-GigabitEthernet0/0/0]int g0/0/1

[AR4-GigabitEthernet0/0/1]ip add 192.168.2.4 24

[AR4-GigabitEthernet0/0/1]int g0/0/2

[AR4-GigabitEthernet0/0/2]ip add 192.168.5.4 24
AR1
[AR1]int g0/0/0

[AR1-GigabitEthernet0/0/0]ip add 192.168.1.1 24

[AR1-GigabitEthernet0/0/0]int g0/0/1

[AR1-GigabitEthernet0/0/1]ip add 192.168.0.1 24
AR2
[AR2]int g0/0/0

[AR2-GigabitEthernet0/0/0]ip add 192.168.0.2 24

[AR2-GigabitEthernet0/0/0]int g0/0/1

[AR2-GigabitEthernet0/0/1]ip add 192.168.2.2 24
AR6
[AR6]int g0/0/0

[AR6-GigabitEthernet0/0/0]ip add 192.168.5.6 24

[AR6-GigabitEthernet0/0/0]

[AR6-GigabitEthernet0/0/0]int g0/0/1

[AR6-GigabitEthernet0/0/1]ip add 100.1.1.6 24
AR8
[AR8]int g0/0/0

[AR8-GigabitEthernet0/0/0]ip add 100.1.1.8 24

[AR8-GigabitEthernet0/0/0]int g0/0/1

[AR8-GigabitEthernet0/0/1]ip add 100.2.2.254 24
按拓扑图所示配置 OSPF 协议
AR1
[AR1]ospf

[AR1-ospf-1]area 0

[AR1-ospf-1-area-0.0.0.0]network 192.168.0.0 0.0.0.255

[AR1-ospf-1-area-0.0.0.0]network 192.168.1.0 0.0.0.255
AR2
[AR2]ospf

[AR2-ospf-1]area 0

[AR2-ospf-1-area-0.0.0.0]network 192.168.0.0 0.0.0.255

[AR2-ospf-1-area-0.0.0.0]network 192.168.2.0 0.0.0.255
AR3
[AR3]ospf

[AR3-ospf-1]area 0

[AR3-ospf-1-area-0.0.0.0]network 192.168.1.0 0.0.0.255

[AR3-ospf-1-area-0.0.0.0]area 1

[AR3-ospf-1-area-0.0.0.1]network 192.168.10.0 0.0.0.255

[AR3-ospf-1-area-0.0.0.1]area 2

[AR3-ospf-1-area-0.0.0.2]network 192.168.4.0 0.0.0.255
AR4
[AR4-ospf-1]area 0

[AR4-ospf-1-area-0.0.0.0]network 192.168.2.0 0.0.0.255

[AR4-ospf-1-area-0.0.0.0]area 1

[AR4-ospf-1-area-0.0.0.1]network 192.168.10.0 0.0.0.255

[AR4-ospf-1-area-0.0.0.1]area 3

[AR4-ospf-1-area-0.0.0.3]network 192.168.5.0 0.0.0.255
AR5
[AR5]ospf

[AR5-ospf-1]area 2

[AR5-ospf-1-area-0.0.0.2]network 192.168.4.0 0.0.0.255
AR6
[AR6]ospf

[AR6-ospf-1]area 3

[AR6-ospf-1-area-0.0.0.3]network 192.168.5.0 0.0.0.255
为了防止链路中断引起的骨干区域隔离,在 AR3 和 AR4 上配置虚连接
AR3
[AR3]ospf

[AR3-ospf-1]area 1

[AR3-ospf-1-area-0.0.0.1]vlink-peer 4.4.4.4
AR4
[AR4]ospf

[AR4-ospf-1]area 1

[AR4-ospf-1-area-0.0.0.1]vlink-peer 3.3.3.3
在 R5 上配置到达 172.16.0.0/24 和 172.16.1.0/24 网段的静态路由,并引入到 OSPF 内 部
AR5
[AR5]ip route-static 172.16.0.0 24 100.0.0.7

[AR5]ip route-static 172.16.1.0 24 100.0.0.7

[AR5]ospf 1

[AR5-ospf-1]import-route static
在 R7 和 R8 上配置默认路由,下一跳指向 R5 和 R6
AR7
[AR7]ip route-static 0.0.0.0 0 100.0.0.5
AR8
[AR8]ip route-static 0.0.0.0 0 100.1.1.6
在 ASBR 上对 172.16.0.0/24 和 172.16.1.0/24 网段进行精确的路由聚合
[AR5-ospf-1]asbr-summary 172.16.0.0 255.255.254.0
在 AR3 和 AR4 上分别对 AREA 0 的网段进行路由聚合
AR3
[AR3]ospf 1

[AR3-ospf-1]area 0

[AR3-ospf-1-area-0.0.0.1]abr-summary 192.168.0.0 255.255.252.0
AR4
[AR4]ospf 1

[AR4-ospf-1]area 0

[AR4-ospf-1-area-0.0.0.1]abr-summary 192.168.0.0 255.255.252.0
将 AREA3 配置为 NSSA 区域
AR4
[AR4-ospf-1]area 3

[AR4-ospf-1-area-0.0.0.3]nssa default-route-advertise
AR6
[AR6]ospf

[AR6-ospf-1]area 3

[AR6-ospf-1-area-0.0.0.3]nssa

[AR6-ospf-1]import-route direct
在 R6 上配置到达 100.2.2.0/24 网段的静态路由,并引入到 AREA3
[AR6]ip route-static 100.2.2.0 0 100.1.1.6

[AR6]ospf 1

[AR6-ospf-1]import-route static
在 AREA0 配置区域认证,密码为 123456
AR1
[AR1]ospf 1

[AR1-ospf-1]area 0

[AR1-ospf-1-area-0.0.0.0]authentication-mode simple cipher 123456
AR2
[AR2]ospf 1

[AR2-ospf-1]area 0

[AR2-ospf-1-area-0.0.0.0]authentication-mode simple cipher 123456
AR3
[AR3]ospf 1

[AR3-ospf-1]area 0

[AR3-ospf-1-area-0.0.0.0]authentication-mode simple cipher 123456
AR4
[AR4]ospf 1

[AR4-ospf-1]area 0

[AR4-ospf-1-area-0.0.0.0]authentication-mode simple cipher 123456
PC ping 模拟业务网段测试
PC>ping 172.16.0.1

Ping 172.16.0.1: 32 data bytes, Press Ctrl_C to break

From 172.16.0.1: bytes=32 seq=1 ttl=250 time=62 ms

From 172.16.0.1: bytes=32 seq=2 ttl=250 time=47 ms

From 172.16.0.1: bytes=32 seq=3 ttl=250 time=47 ms

From 172.16.0.1: bytes=32 seq=4 ttl=250 time=62 ms

From 172.16.0.1: bytes=32 seq=5 ttl=250 time=47 ms
OSPF 综合实验的更多相关文章
- CCNP第四天 OSPF综合实验(1)
ospf综合实验(1) 本实验主要考察ospf中的接口上的多种工作方式 实验如图所示: 所用拓扑为CCNP标准版,如图: --------------------------------------- ...
- ACL与OSPF综合实验
OSPF与ACL 综合实验 拓扑图如下: 分析: 配置基本配置: R1: R2: R3: 2.配置OSPF: R1: R2: R3: IT: 设置IT的ip 并划分到ospf2区域 3.配置ACL ...
- OSPF综合实验
实验要求: 1.R4为ISP,其上只能配置IP地址,R4与其他所有直连设备间使用共有IP 2.R3--R5/6/7为MGRE环境,R3为中心站点 3.整个OSPF环境IP地址为172.16.0.0/1 ...
- 自制OSPF配置实验大全
OSPF综合实验(gns模拟器) 注意点: Ospf实验推荐用gns制作 //图中的交换机可以视觉忽略或缩小成一个点.(^ v^) Ospf 实验拓扑图 目录 OSPF综合实验... 1 Os ...
- OSPF与ACL综合实验
OSPF与ACL综合实验 1.实验内容 (1)企业内网运行OSPF路由协议,区域规划如拓扑图所示(见3.实验拓扑图): (2)财务和研发所在的区域不受其他区域链路不稳定性影响: (3)R1.R2.R3 ...
- 第三组 通信一班 030 OSPFv2、OSPFv3综合实验
一. 实验目的 掌握 OSPFv2. OSPFv3 的配置方法 掌握在帧中继环境下OSPFv2. OSPFv3 的配置方法 掌握 OSPFv2. OSPFv3 NSSA 的配置方法 ...
- 华为路由交换综合实验 ---IA阶段
目录 华为路由交换综合实验 ---IA阶段 实验拓扑 实验需求 华为路由交换综合实验 ---IA阶段 实验拓扑 实验需求 根据拓扑合理规划IP地址以及VLANIf地址(PC1属于运营部,PC2属于市场 ...
- 【Linux程序设计】之环境系统函数综合实验
这个系列的博客贴的都是我大二的时候学习Linux系统高级编程时的一些实验程序,都挺简单的.贴出来纯粹是聊胜于无. 实验题目:Linux环境下系统函数综合实验 实验目的:熟悉并掌握Linux环境下数学函 ...
- (6综合实验)从零开始的嵌入式图像图像处理(PI+QT+OpenCV)实战演练
从零开始的嵌入式图像图像处理(PI+QT+OpenCV)实战演练 1综述http://www.cnblogs.com/jsxyhelu/p/7907241.html2环境架设http://www.cn ...
随机推荐
- oracle 19c 导入 12c ORA-39002 ORA-39358
直接用19c导出的dmp文件导入到12c,报错: ORA-39002: invalid operation ORA-39358: Export dump file version 19.0.0.0.0 ...
- 9.Vue之webpack打包基础---模块化思维
主要内容: 1. 什么是模块化思维? 2. ES6包的封装思想 一.什么是模块化思维呢? 现实工作中, 一个项目可能会有多个人同时开发. 然后, 将所有人开发的内容, 合并到一个文件中. 比如: 1 ...
- 面试被吊打系列 - Redis原理
小张兴冲冲去面试,结果被面试官吊打! 小张: 面试官,你好.我是来参加面试的. 面试官: 你好,小张.我看了你的简历,熟练掌握Redis,那么我就随便问你几个Redis相关的问题吧.首先我的问题是,R ...
- apicloud打包的ios证书的获取方法
apicloud云编译的时候,需要测试证书或者正式证书进行编译. 那么这个证书是怎么来的呢?通过什么渠道可以获取呢? 这里我介绍下使用香蕉云编这个在线工具来生成: 1.登录香蕉云编,生成证书的csr文 ...
- MySQL基础知识:创建MySQL数据库和表
虚构一个微型在线书店的数据库和数据,作为后续MySQL脚本的执行源,方便后续MySQL和SQL的练习. 在虚构这个库的过程中,主要涉及的是如何使用命令行管理 MySQL数据库对象:数据库.表.索引.外 ...
- Python-celery的使用
安装:pip install celery pip install eventlet 需要提前安装redis. (Download, extract and compile Redis with: $ ...
- CentOS 7 卸载 OpenJDK 安装 OracleJDK
查看 JDK 安装版本 java -version java version 1.7.0_51 OpenJDK Runtime Environment ( rhel-2.4.5.5.el7-x86_6 ...
- 在ASP.NET Core中用HttpClient(四)——提高性能和优化内存
到目前为止,我们一直在使用字符串创建请求体,并读取响应的内容.但是我们可以通过使用流提高性能和优化内存.因此,在本文中,我们将学习如何在请求和响应中使用HttpClient流. 什么是流 流是以文件. ...
- SpringBoot学习笔记(四)
本文主要介绍:SpringBoot开发中如何自定义starter 1.什么是starter Starter可以理解为一个可拔插式的插件,提供一系列便利的依赖描述符,您可以获得所需的所有Spring和相 ...
- 【RTOS】堆栈与任务栈
目录 前言 概念 双堆栈指针 要点 Cortex-M3寄存器介绍 寄存器图 简要介绍 知识 出入栈 入栈(压栈) 出栈 重点知识 异常的响应序列* 入栈 取向量 更新寄存器 小结知识* FreeRTO ...