
Spring Security(6)
您好,我是湘王,这是我的博客园,欢迎您来,欢迎您再来~
Spring Security使用MySQL保存cookie记录虽然方便,但是目前更多的主流互联网应用都是用NoSQL来保存非业务数据的,Spring Security也应该可以实现这个功能。之前Spring Security官方并不支持使用NoSQL来保存cookie,但这个问题对于一个爱钻研的码农来说应该只是个小CASE——毕竟只要有代码,就没有搞不定的问题——受JdbcTokenRepositoryImpl的启发,查看其源码,可以发现JdbcDaoSupport只是用来提供数据源,无实际意义,而PersistentTokenRepository才是要实现的接口。
JdbcTokenRepositoryImpl的源码非常简单,看懂了就能照着写出Mongo的实现。题外话:阅读源码是个能够很快提高开发能力的捷径,如Spring框架、Spark源码等等。
下面就来开始咱们的NoSQL改造DIY。
首先安装并运行mongodb(我用的是mongodb-4.2.6),可以是虚拟机,也可以是Docker。
再修改项目的pom.xml文件,增加mongodb依赖:

通过模仿JdbcDaoSupport,来自定义自己的MongoDaoSupport:
/**

 * MongoDaoSupport

 *

 * @author 湘王

 */

@Component

public class MongoDaoSupport<T> {

    @Autowired

    private MongoTemplate mongoTemplate;

    // 插入数据

    public boolean insert(PersistentRememberMeToken token) {

        if (Objects.isNull(token)) {

            return false;

        }

        Object object = mongoTemplate.save(token);

        if (Objects.nonNull(object)) {

            return true;

        }

        return false;

    }

}
然后再在MongoDaoSupport中增加两个重要的方法,让它支持Mongodb:
    // 查询数据

    public PersistentRememberMeToken getTokenBySeries(String series) {

//        // 如果是通过字符串方式诸葛插入字段值,那么通过mongoTemplate.findOne()得到的就是一个LinkedHashMap

//        LinkedHashMap<String, String> map = (LinkedHashMap<String, String>) mongoTemplate

//                .findOne(query, Object.class, "collectionName");

//        return new PersistentRememberMeToken(map.get("username"), map.get("series"),

//                map.get("tokenValue"), DateUtils.format()map.get("date"));

        Query query = new Query(Criteria.where("series").is(series));

//        // 这里原路返回PersistentRememberMeToken对象,不会是LinkedHashMap

//        Object object = mongoTemplate.findOne(query, PersistentRememberMeToken.class);

//        return (PersistentRememberMeToken) obejct;

        return mongoTemplate.findOne(query, PersistentRememberMeToken.class);

    }

    // 更新数据

    public boolean updateToken(String series, String tokenValue, Date lastUsed) {

        Query query = new Query(Criteria.where("series").is(series));

        Update update = new Update();

        update.set("tokenValue", tokenValue);

        update.set("date", lastUsed);

//        // 这里不能用DateUtils.parse(new Date()),否则getTokenBySeries()方法会抛出非法参数异常

//        update.set("date", DateUtils.parse(new Date()));

        Object object = mongoTemplate.updateMulti(query, update, PersistentRememberMeToken.class);

        if (Objects.nonNull(object)) {

            return true;

        }

        return false;

    }
然后再定义MongoTokenRepositoryImpl:
/**

 * 自定义实现token持久化到mongodb

 *

 * @author 湘王

 */

public class MongoTokenRepositoryImpl implements PersistentTokenRepository {

    @Autowired

    private MongoDaoSupport<PersistentRememberMeToken> mongoDaoSupport;

    @Override

    public void createNewToken(PersistentRememberMeToken token) {

        mongoDaoSupport.insert(token);

    }

    @Override

    public void updateToken(String series, String tokenValue, Date lastUsed) {

        mongoDaoSupport.updateToken(series, tokenValue, lastUsed);

    }

    @Override

    public PersistentRememberMeToken getTokenForSeries(String series) {

        return mongoDaoSupport.getTokenBySeries(series);

    }

    @Override

    public void removeUserTokens(String username) {

    }

}
接着在WebSecurityConfiguration中用自定义的MongoTokenRepositoryImpl代替JdbcTokenRepositoryImpl:
// NoSQL方式实现记住我

@Bean

public PersistentTokenRepository persistentTokenRepository() {

    // 自定义mongo方式实现

    MongoTokenRepositoryImpl mongoTokenRepository = new MongoTokenRepositoryImpl();

    return mongoTokenRepository;

}
或者就直接(需要通过@Service注解注入):
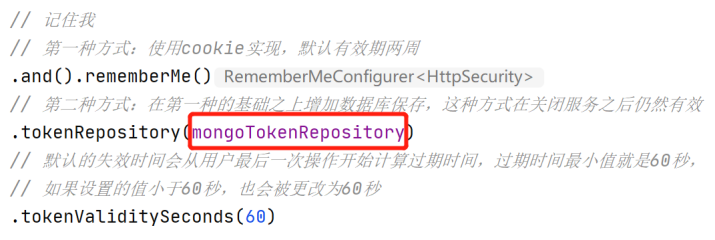
运行postman测试,可以看到通过MongoDB实现了对cookie信息的存储与修改。
如果mongodb中多出了_class字段,可以加上额外的配置:
/**

 * 去除_class字段

 *

 * @author 湘王

 */

@Configuration

public class MongoConfiguration implements InitializingBean {

    @Autowired

    @Lazy

    private MappingMongoConverter mappingMongoConverter;

    @Override

    public void afterPropertiesSet() {

        mappingMongoConverter

                .setTypeMapper(new DefaultMongoTypeMapper(null));

    }

}
多次运行可发现访问记录值的规律:
1、同一用户会有多条访问记录
如果每次都明确执行login方法,那么每次都会产生不同的记录,否则只会更新同一条记录的tokenValue和date值;
若token有效且未执行login方法,那么将更新最后一次产生的记录的tokenValue和date值。
2、这说明token条数是与login方法执行次数一一对应的;
3、只要token不失效,仅更新同一条记录series的token值。
访问数据记录:

不管是Mongodb还是别的NoSQL,比如Redis,原理都是一样的。
感谢您的大驾光临!咨询技术、产品、运营和管理相关问题,请关注后留言。欢迎骚扰,不胜荣幸~
Spring Security(6)的更多相关文章
- Spring Security(08)——intercept-url配置
http://elim.iteye.com/blog/2161056 Spring Security(08)--intercept-url配置 博客分类: spring Security Spring ...
- Spring Security(三)
Spring Security(三) 个性化用户认证流程 自定义登录页面 在配置类中指定登录页面和接收登录的 url @Configuration public class BrowserSecuri ...
- Spring Security(二)
Spring Security(二) 注:凡是源码部分,我已经把英文注释去掉了,有兴趣的同学可以在自己项目里进去看看.:-) 定义用户认证逻辑 用户登录成功后,用户的信息会被 Security 封装在 ...
- Spring Security(一)
Spring Security(一) 基本原理 前言 Spring Security核心功能 认证(你是谁) 授权(你能干什么) 攻击防护(防止伪造身份) Srping Security基本原理 项目 ...
- 【权限管理系统】Spring security(三)---认证过程(原理解析,demo)
在前面两节Spring security (一)架构框架-Component.Service.Filter分析和Spring Security(二)--WebSecurityConfigurer配 ...
- SpringBoot集成Spring Security(7)——认证流程
文章目录 一.认证流程 二.多个请求共享认证信息 三.获取用户认证信息 在前面的六章中,介绍了 Spring Security 的基础使用,在继续深入向下的学习前,有必要理解清楚 Spring Sec ...
- SpringBoot集成Spring Security(6)——登录管理
文章目录 一.自定义认证成功.失败处理 1.1 CustomAuthenticationSuccessHandler 1.2 CustomAuthenticationFailureHandler 1. ...
- SpringBoot集成Spring Security(5)——权限控制
在第一篇中,我们说过,用户<–>角色<–>权限三层中,暂时不考虑权限,在这一篇,是时候把它完成了. 为了方便演示,这里的权限只是对角色赋予权限,也就是说同一个角色的用户,权限是 ...
- SpringBoot集成Spring Security(4)——自定义表单登录
通过前面三篇文章,你应该大致了解了 Spring Security 的流程.你应该发现了,真正的 login 请求是由 Spring Security 帮我们处理的,那么我们如何实现自定义表单登录呢, ...
- SpringBoot集成Spring Security(2)——自动登录
在上一章:SpringBoot集成Spring Security(1)——入门程序中,我们实现了入门程序,本篇为该程序加上自动登录的功能. 文章目录 一.修改login.html二.两种实现方式 2. ...
随机推荐
- P8539 「Wdoi-2」来自地上的支援 题解
思路 根据题意,如果每次询问选中的为第 \(x\) 个数,那么前 \(x-1\) 次操作一定不会选中第 \(x\) 个数.(感觉在说废话.) 同样,因为第 \(x\) 个数必须被选中 \(k\) 次, ...
- Linux安装Minio
Linux安装Minio 一.安装包方式安装 1.下载minio 1.1 手动下载:https://docs.min.io/docs/minio-quickstart-guide.html 访问上 ...
- 【项目实战】CNN手写识别
由于只需要修改之前基于ANN模型代码的模型设计部分所以篇幅较短,简单的加点注释给自己查看即可 视频链接:https://www.bilibili.com/video/BV1Y7411d7Ys?p=10 ...
- x-pack设置完毕后,es-head无法登陆的问题, 登录需要账号密码的问题
在elasticsearch.yml中添加如下三行配置 http.cors.enabled: true http.cors.allow-origin: "*" http.cors. ...
- ImGUI 1.87 绘制D3D外部菜单
ImGUI 它是与平台无关的C++轻量级跨平台图形界面库,没有任何第三方依赖,可以将ImGUI的源码直接加到项目中使用,该框架通常会配合特定的D3Dx9等图形开发工具包一起使用,ImGUI常用来实现进 ...
- C#-01 关于C#中传入参数的一些用法
实验环境 实验所处环境位于vs2019环境中 学习内容 一.最基础的参数传入:值参数 对于这种传入,和其他的c,c++编程语言参数传入一样,没有太大差别,在这里给如下例子: 虽然这里并没有进行传参但是 ...
- HDU2844 Coins(多重背包)
多重背包就是每种物品有数量限制时求解最大价值. 如果一种物品数量和重量之积超过背包容量,可视为完全背包:其余情况通过二进制拆分,将几个数量的物品看成一个,转化为01背包求解. 按照这种思路代码是这样的 ...
- git(新)
Git仓库的工作分区 工作区到暂存区的操作 git init :在当前文件夹创建一个文档库,自动产生一个master分支.当当前文件夹已有文档库时,不会再次创建也不会修改,只会将隐藏的.git文件夹显 ...
- zookeeper之安装
zookeeper之安装 一.准备条件 1.1 最低三个服务器(一主多从,1个leader,多个flower)1.2 将zookeeper安装包上传到集群并解压zookeeper 二.将conf目录下 ...
- 2022网刃杯ics
目录 easyiec Ncsubj 喜欢移动的黑客 xyp07 ICS6-LED_BOOM 根据大佬的wp后,自己做了一遍 这次学到很多东西 ICS easyiec tcp追踪流直接能看到 编辑 ...