
logstash通过redis收集日志
(1)部署redis
1丶安装redis
yum install epel-release -y

yum install redis -y
2丶修改配置文件
#vim /etc/redis.conf

bind 0.0.0.0

daemonize yes

save ""

requirepass 123456
3.启动redis
systemctl enable redis

systemctl restart redis
(2)配置logstash将日志写入到redis中
1丶修改配置文件
input {

        file {

                path => "/var/log/messages"

                type => "systemlog"

                start_position => "beginning"

                stat_interval => "2"

        }

}

output {

        if [type] == "systemlog" {

                redis {

                        data_type => "list"

                        host => "192.168.1.31"

                        db => "6"

                        port => "6379"

                        password => "123456"

                        key => "systemlog"

                }

        }

}
2丶启动
logstash -f /etc/logstash/conf.d/redis.conf  -t

logstash -f /etc/logstash/conf.d/redis.conf
3丶写入日志到messages日志中
cat /etc/hosts >>/var/log/messages
4丶登录redis查看
# redis-cli -h 192.168.1.31

192.168.1.31:6379> auth 123456

OK

192.168.1.31:6379> select 6

OK

192.168.1.31:6379[6]> keys *

1) "systemlog"

192.168.1.31:6379[6]> llen systemlog

(integer) 11292

192.168.1.31:6379[6]> lpop systemlog
(3)配置logstash从redis中取出数据到elasticsearch
1丶修改配置文件
input {

        redis {

                type => "systemlog"

                host => "192.168.1.31"

                password => '123456'

                port => "6379"

                db => "6"

                data_type => "list"

                key => "systemlog"

                }

}

output {

        if [type] == "systemlog" {

                elasticsearch {

                        hosts => ["192.168.1.31:9200"]

                        index => "redis-systemlog-%{+YYYY.MM.dd}"

                                }

                        }

        }
2丶启动
logstash -f /etc/logstash/conf.d/redis.conf  -t

logstash -f /etc/logstash/conf.d/redis.conf
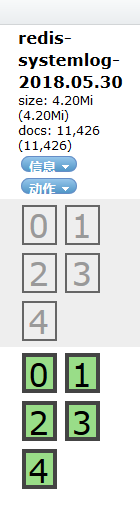
3丶启动head插件查看索引
logstash通过redis收集日志的更多相关文章
- logstash通过tcp收集日志
(1)标准输入输出tcp模块 1.修改配置文件 #vim /etc/logstash/conf.d/tcp.conf input { tcp { port => "5600" ...
- ELK之logstash收集日志写入redis及读取redis
logstash->redis->logstash->elasticsearch 1.安装部署redis cd /usr/local/src wget http://download ...
- ELK快速入门(三)logstash收集日志写入redis
ELK快速入门三-logstash收集日志写入redis 用一台服务器部署redis服务,专门用于日志缓存使用,一般用于web服务器产生大量日志的场景. 这里是使用一台专门用于部署redis ,一台专 ...
- logstash+redis收集负载均衡模式下多台服务器的多个web日志
一.logstash的简介 一般我们看日志来解决问题的时候要么 tail+grep 要么 把日志下载下来再搜索,可以应付不多的主机和应用不多的部署场景.但对于多机多应用部署就不合适了.这里的多机多应用 ...
- Elasticsearch + Logstash + Kibana +Redis +Filebeat 单机版日志收集环境搭建
1.前置工作 1.虚拟机环境简介 Linux版本:Linux localhost.localdomain 3.10.0-862.el7.x86_64 #1 SMP Fri Apr 20 16:44:2 ...
- ELKStack入门篇(三)之logstash收集日志写入redis
1.部署Redis 1.1.下载redis [root@linux-node2 ~]# wget http://download.redis.io/releases/redis-4.0.6.tar.g ...
- filebeat收集日志传输到Redis集群,logstash从Redis集群中拉取数据
前提:已配置好Redis集群,并设置的有统一的访问密码 架构是filebeat-->redis集群-->logstash->elasticsearch,需要修改filebeat的输出 ...
- 用Kibana和logstash快速搭建实时日志查询、收集与分析系统
Logstash是一个完全开源的工具,他可以对你的日志进行收集.分析,并将其存储供以后使用(如,搜索),您可以使用它.说到搜索,logstash带有一个web界面,搜索和展示所有日志. kibana ...
- log4net.redis+logstash+kibana+elasticsearch+redis 实现日志系统
前端时间写了个随笔 log4net.NoSql +ElasticSearch 实现日志记录 ,因项目原因需要把日志根java平台的同事集成采用logstash+kibana+elasticsearch ...
随机推荐
- springMVC和mybatis的原理
mybatis是什么? mybatis是一个持久层框架,是apache下的开源项目,前身是itbatis,是一个不完全的ORM框架,mybatis提供输入和输出的映射,需要程序员自己写sql语句,my ...
- 对SLIP,PPP,PPPoE,EtherNet的理解。[zz]
经常看到PPP,PPPoE这些名词,当时也查了不少的资料,但是一直不太理解这是什么东西,干什么用的,今天静下心来,多看了点资料,有了一些初步理解,记录下来,以后有了新的理解再修改. 首先,SLIP ...
- google protobuf service使用
http://note.youdao.com/noteshare?id=c59aaf827878e7a3611588f3abcd3bee
- CIFAR10/CIFAR100数据集介绍
CIFAR-10/CIFAR-100数据集解析 觉得有用的话,欢迎一起讨论相互学习~Follow Me 参考文献 CIFAR-10/CIFAR-100数据集 CIFAR-10和CIFAR-100被标记 ...
- hihocoder1415 后缀数组三·重复旋律3
传送门:http://hihocoder.com/problemset/problem/1415 [题解] 考虑求出两串合在一起(中间加分隔符)后缀数组,就是要求任意在两个串中的$i, j$,$\mi ...
- 【BZOJ】2820: YY的GCD
[题意]给定N, M,求1<=x<=N, 1<=y<=M且gcd(x, y)为质数的(x, y)有多少对.T<=10^4,N,M<=10^7. [算法]数论(莫比乌 ...
- nginx 配置代理某个路径
location /test{ proxy_pass http://localhost:8765/test; proxy_set_header Host $http_host; } 其中红色的那句可以 ...
- mac下 mysql / nginx 问题总汇
"ERROR 2002 (HY000): Can't connect to local MySQL server through socket '/tmp/mysql.sock' (2)&q ...
- C# 开发(创蓝253)手机短信验证码接口
创蓝253: https://www.253.com/ #region 获取手机验证码(创蓝253) /// <summary> /// 获取手机验证码(创蓝253) /// </s ...
- java版云笔记(八)之关联映射
Mybatis关联映射 通过数据库对象之间的关联关系,反映到到实体对象之间的引用. 加载多个表中的关联数据,封装到我们的实体对象中. 当业务对数据库进行关联查询. 关联 <association ...