
【渗透笔记】友情检测朋友公司并拿下shell过程
一朋友在一个百货公司上班,由于无聊危险漫步就友情检测了他们公司的网站,开始我们的检测之旅吧。
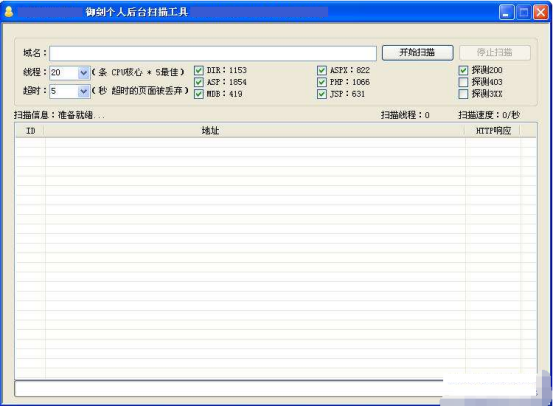
打开网站,发现网站挺不错,不愧是大卖场,页面做的挺花,但是安全性怎么样呢?来试试吧。先用工具扫了下后台,结果什么也没扫到,再到页面上找找有没有注入漏洞,找了半天也没找到有用的东西,看来这个站安全性不错,只好旁注了,打开ip.wen.la,查一下这个服务器上有多少个网站,发现服务器上还有另一个网站,打开一看,原来是他们公司的连锁超市的网站。来试试这个网站吧。
用御剑扫一下敏感目录,居然发现了EWEBEDITOR,有了这东西,拿下这个站就不难了,打开EWEBEDITOR的登陆页面。尝试用默认密码登陆,成功登入。接下来打开样式管理,在图片类型里添加ASA后缀。点击保存,可惜事情总是不如人愿。提示不能更新。数据库或对象为只读,看来数据库被设置为只读了,上传这条路就没戏了,通过刚才的扫描结果知道,这个EWEBEDITOR的版本是2.8,这个版本还有一个历遍目录漏洞,点击上传文件管理,在地址后面加上&dir=..,就可以历遍上一个目录的文件了。
输入&dir=../../../..一直历遍到磁盘的根目录,可以看到两个网站目录都出来了。
接下来找找这个超市网站的数据库吧,发现数据库是在WEBDATA/DB.MDB,下载下来打开数据库,找到管理员密码,破解之后登陆后台。找了找后台,发现没有数据库备份,只找到了一个上传的地方。
各种上传漏洞轮番上阵,结果一个都不行,只好放弃这个网站,继续利用历遍目录漏洞来找找我们要检测的百货公司网站的数据库吧,发现数据库。
看到数据库ASA后缀就觉得不妙,果然打开一看,意料中的防下载设置。
没办法下载数据库,思路就到这了,休息一下,想了想,还得读出数据库密码才行,再看看这个网站,确实找不到注入点,再看看超市网站,发现可以COOKIES注入,用COOKIES注入工具测试。
有超市网站的注入点,还知道百货公司网站的数据库地址,可以跨库查询,但是这个数据库地址必须是绝对路径。刚才在超市网站的后台看到了网站的绝对路径是D:\TEST\,那么百货网站的绝对路径就是D:\xxx\,它的数据库绝对路径就是D:\XXX\一dabasess\hdp7hm3jdxifq83zh6k523jk9_fh3e26s_f.asa,这样就可以跨库查询了,但是这个注入点是COOKIES的注入点利用起来不太方便,我们把它转成GET型的注入点,打开COOKIE注入中转工具。
我们找到的注入点是超市.cordnewsview.asp?ld=632,COOKIE中转设置。设置好了,我们用AWS搭建一个简单的ASP环境,把刚生成的中转ASP文件放进去,在浏览器里访问。
可以正常访问,现在抄出NBSI注入吧,在ACCESS跨库那里写入百货公司网站的数据库绝对路径,成功得到了7个管理员账号和密码。
但是悲剧的是7个管理员账号只能破解出两个,而且这两个管理员账号登陆进后台还没有后台权限,还是第一次遇到这种情况,运气背到家了。
后台进不去,思路到这里就断了,明明可以看到网站的所有内容,但是就是拿不到WEBSHELL,这种感觉就像是明明已经看到了房间里放的水果,就是打不开门去拿。虽然很费劲,但是也决不会轻言放弃。过了一天,再来看这个网站,觉得还得从列目录下手,看看网站还有什么可利用的,果然,功夫不负有心人,在百货公司这个网站里又发现了一个GBOOK的目录,打开一看,是个留言模块,还有一个数据库。
在浏览器里打开数据库,呵呵,被解析了,役有防下载设置。
这下就简单了,在数据库里插马就可以拿到WEBSHELL了,访问留言目录的后台,默认密码直接进来了。
可以在修改管理员资料这里插入一句话木马,这里的一句话木马需要加密一下防止被过滤掉。使用ANSI2UNCODE这个工具加密一句话。
我们使用的一句话木马为<%executerequest(“a”)%>a,在一句话后面加上a可以保证加密后的语句不出现问号,在管理员资料这里插入一句话木马点击保存。
再来访问数据库,可以看到提示类型不匹配,木马已经插入成功了。用一句话木马客户端连接,成功上传我们的小马。
小马拉大马,成功上传大马,拿到WEBSHELL。
接下来就是提权了,在WEBSHELL里发现了SERV-U,提权就很简单了,成功加了用户,然后登陆系统。
检测到此结束,危险漫步希望可以和大家在这里共同进步!
【渗透笔记】友情检测朋友公司并拿下shell过程的更多相关文章
- vulnhub靶机Tr0ll:1渗透笔记
Tr0ll:1渗透笔记 靶场下载地址:https://www.vulnhub.com/entry/tr0ll-1,100/ kali ip:192.168.20.128 靶机和kali位于同一网段 信 ...
- vulnhub靶机djinn:1渗透笔记
djinn:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/djinn-1,397/ 信息收集 首先我们嘚确保一点,kali机和靶机处于同一网段,查看kali i ...
- vulnhub mrRobot渗透笔记
mrRobot渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/mr-robot-1,151/ kali ip 信息收集 首先依旧时使用nmap扫描靶机的ip地址 n ...
- vulnhub devguru渗透笔记
devguru渗透笔记 信息收集 kali ip 目标ip 首先我们扫描一下开放端口 nmap -A -p- 192.168.20.143 Starting Nmap 7.91 ( https://n ...
- vulnhub DC:1渗透笔记
DC:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/dc-1,292/ kali ip地址 信息收集 首先扫描一下靶机ip地址 nmap -sP 192.168 ...
- 简单利用HTTP中的PUT协议拿下SHELL
第一次用方法拿shell,之前遇到的都是没有写入权限的. 站太辣鸡,纯粹练手,就不打码了. 此次实战会用到的HTTP请求方法: OPTIONS,PUT,MOVE/COPPY * 战前准备 0x01 什 ...
- 【渗透笔记】拿下某小H网的全过程
自从班上A片小王子的7个T资源被封了以后,本小白为造福全班同学,尝试拿下个小H网,先用webrobot搜某些只有小H网才会出现的关键词 本以为直接导出放御剑里跑就行了,然并软.于是用awvs扫了一下, ...
- backtrack5渗透 笔记
目录 1.信息收集 2.扫描工具 3.漏洞发现 4.社会工程学工具 5.运用层攻击msf 6.局域网攻击 ...
- DVWA渗透笔记
Command Injection Low <?php if( isset( $_POST[ 'Submit' ] ) ) { // Get input $target = $_REQUEST[ ...
随机推荐
- 关于Docker中的Images与Containers
Docker engine提供了启动Images和containers核心的技术的支持.当你运行docker run hello-world 命令时,实际上可分为三个部分: 告诉你操作系统你正在使用的 ...
- 51nod_1831: 小C的游戏(Bash博弈 找规律)
题目链接 此类博弈不需要考虑sg函数,只需要确定必胜态和必败态,解题思路一般为打败先打表找规律,而后找规律给出统一的公式.打表方式:给定初始条件(此题中为ok[0]=ok[1]=0),然后从低到高枚举 ...
- poj 1200 crasy search
https://vjudge.net/problem/POJ-1200 题意: 给出一个字符串,给出子串的长度n和给出的字符串中不同字符的个数nc,统计这个字符串一共有多少不同的长度为n的子串. 思路 ...
- Python进行文本处理
对于一个文本字符串,可以使用Python的string.split()方法将其切割.下面看看实际运行效果. mySent = 'This book is the best book on python ...
- DL4NLP —— seq2seq+attention机制的应用:文档自动摘要(Automatic Text Summarization)
两周以前读了些文档自动摘要的论文,并针对其中两篇( [2] 和 [3] )做了presentation.下面把相关内容简单整理一下. 文本自动摘要(Automatic Text Summarizati ...
- win7 远程桌面连接过程
背景:在公司日常工作中经常需要是用到远程桌面的连接,在内网环境下,远程桌面连接比qq更加方便!可以考虑外网的连接. 1 准备工作 这里我实验的另一台机器的ip:168.33.51.198,本机ip:1 ...
- aspcms多图调用以及错误提示:3704
1.“为师资介绍”(相册列表)建立了内容页(相册内容页), 需要对模板页面改造,在相册详细页调用多图,之前没有试过,这次利用: 实现多图调用,注意不能使用contentid=[content:id] ...
- Android对话框和帧动画
Android对话框 在一个例子中展示四种对话框. 设置四个按钮 <LinearLayout xmlns:android="http://schemas.android.com/apk ...
- hdu--1013--Digital Roots(字符串)
Digital Roots Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 65536/32768 K (Java/Others)Tot ...
- Mysql元数据生成Hive建表语句注释脚本
在将数据从Mysql 等其他关系型数据库 抽取到Hive 表中时,需要同步mysql表中的注释,以下脚本可以生成hive表字段注释修改语句. 注:其他关系型数据库如:oracle 可以通过相同的思路, ...