
VulnHub靶场练习之 grotesque:2
步骤1:信息收集
拿到靶机首先看一下开放的端口
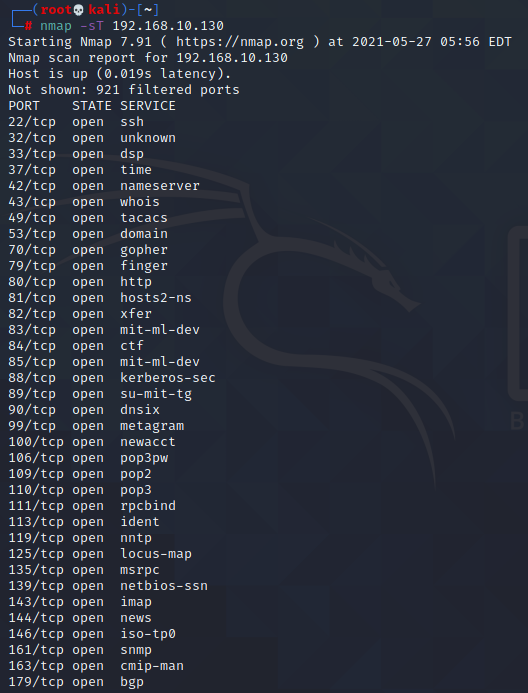
可以看到开放了很多端口 比如22 ssh、80 http等等
那么就先访问一下80看一下
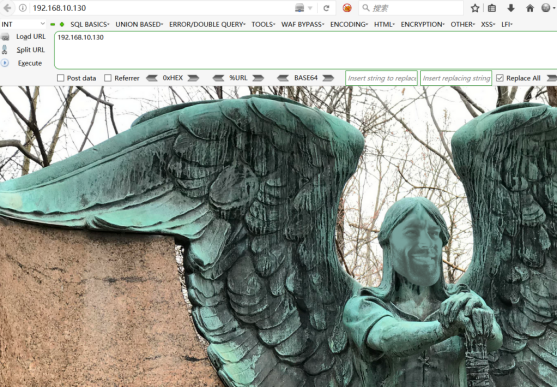
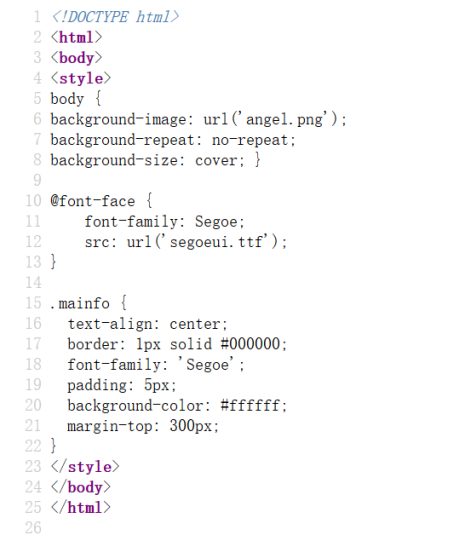
页面没有什么有用的东西 查看一下网页源代码 也没有找到什么有价值的 唯一一个引起注意的是图片名为angel 可能是有用的 先记着
接下来用dirb工具扫描一下 看一下有没有目录或文件等
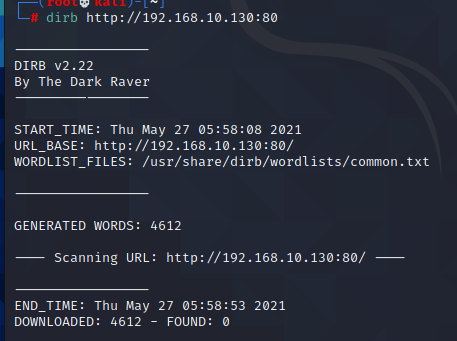
结果什么也没有 到这里卡住了
然后我随便在IP后面加了一些东西 发现此页面不会变
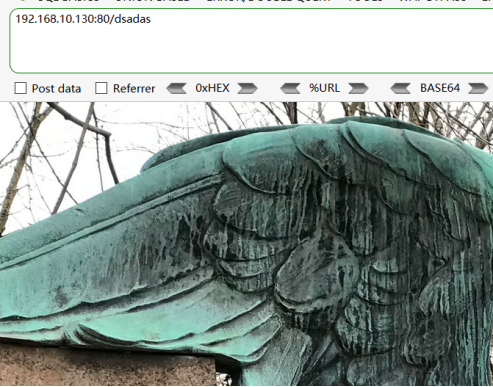
又发现改变端口页面也不会变
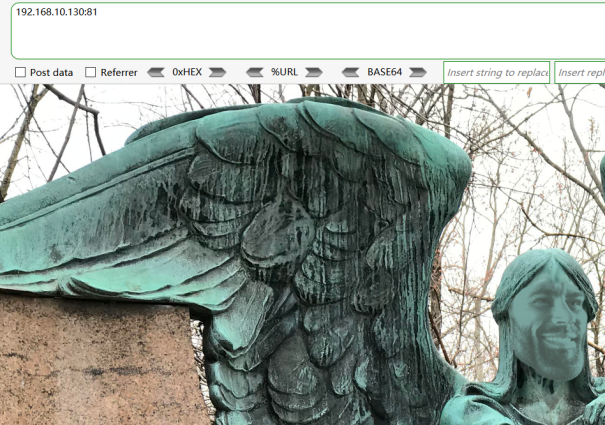
其他端口看起来和80端口相同,然后用wget去把这些页面下载下来试一下
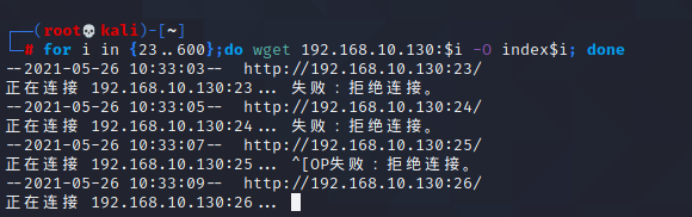
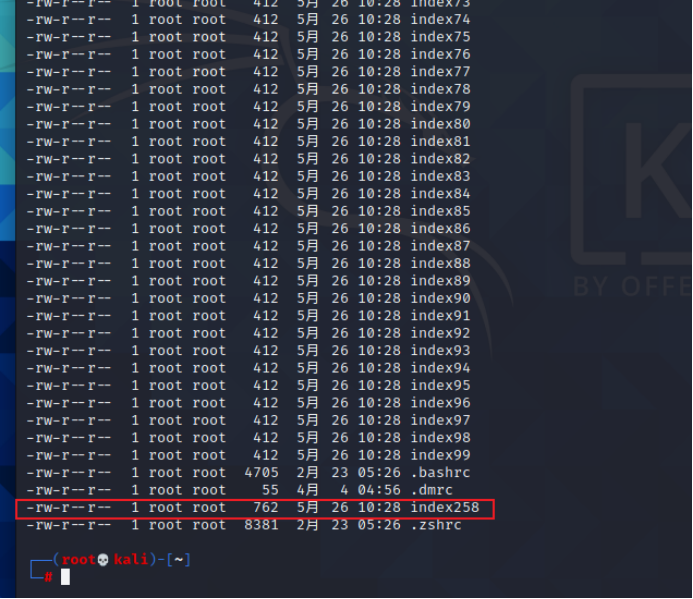
下载下来的页面进行排序
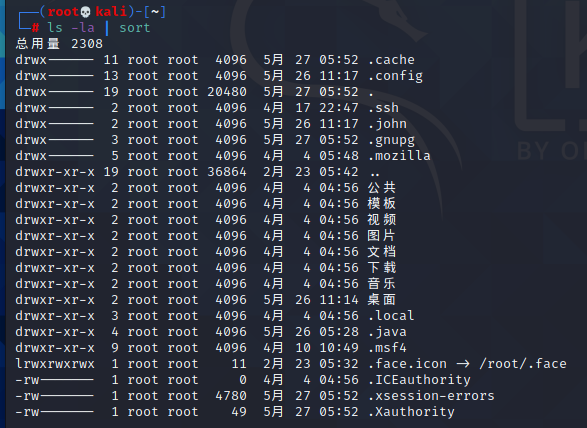
可以看到有一个258是最大的
去访问一下258端口 果然有东西
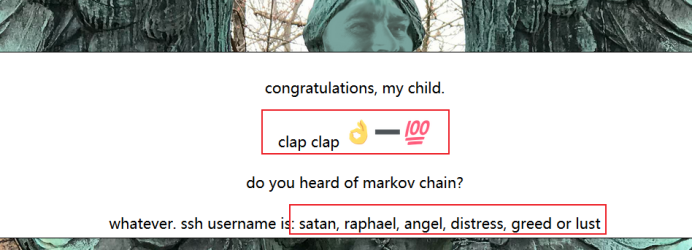
看到有ssh的几个用户名 基本可以确定要进行ssh密码暴力破解 但是字典怎么生成呢
然后看到第二行的一串 hand.png图片是可以打开的 放大看到这里有一串hash值
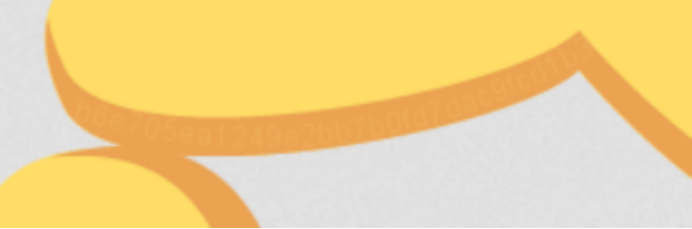
有点费眼睛 换一个样子 得到一串hash值
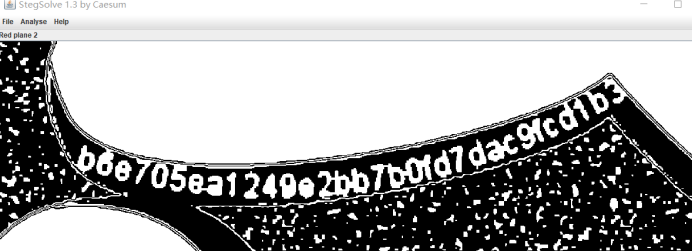
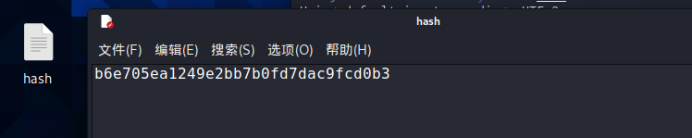
提示又说 将hash-100 所以最后得到的hash为:b6e705ea1249e2bb7b01d7dac91cd0b3
这样就可以利用john解密这个hash值 从而得到ssh的密码
保存到一个文件里 命名为hash
步骤2:暴力破解ssh
接下来用kali里面的john工具
输入命令:
john --wordlist=rockyou.txt hash --format=Raw-md5
其中rockyou.txt为kali内置字典文件 位于/user/share/wordlists/rockyou.txt.gz
使用前要先解压:
gzip -d /usr/share/wordlists/rockyou.txt.gz
这里为了使用方便我将他复制到桌面
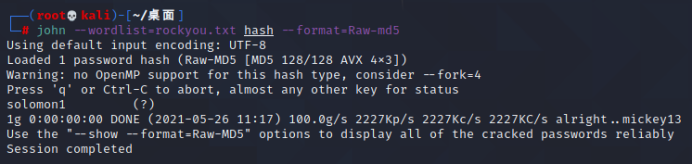
破解完得到ssh密码solomon1
再利用hydra工具 先将之前得到的几个用户名放在一个文件里命名为user然后输入命令:
hydra -L user -p solomon1 192.168.10.130 ssh
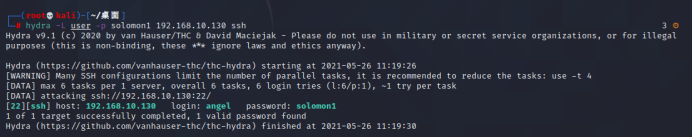
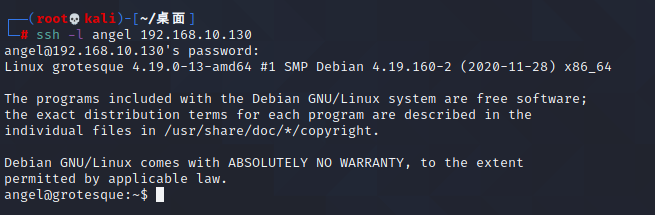
得到用户名为angel 密码为solomon1 然后用ssh登录 输入:
ssh -l angel 192.168.10.130
步骤3:获取flag
登录后 首先ls看一下当前目录有什么
发现一个quiet目录 和user.txt

得到第一个flag
接着查看quiet目录下有什么
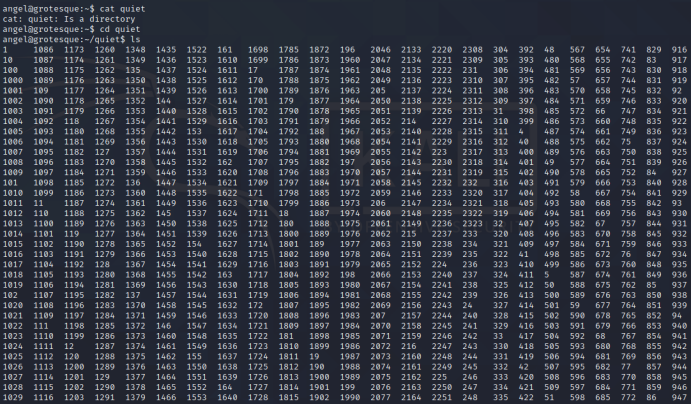
看起来是一个脚本在不停的地写文件 但是都是些没用的东西
删除quiet目录下所有文件后 发现根目录下新出现一个rootcreds.txt
这里应该是要写文件但是目录满了 要将quiet目录下文件删除才能继续写
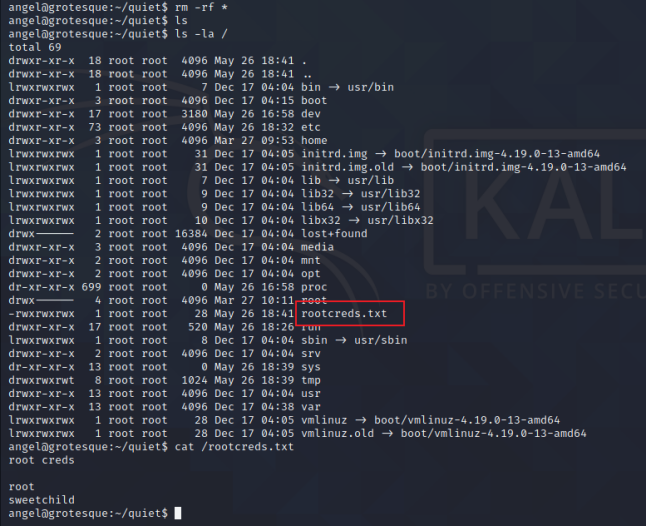
查看发现了root的密码
登录root用户
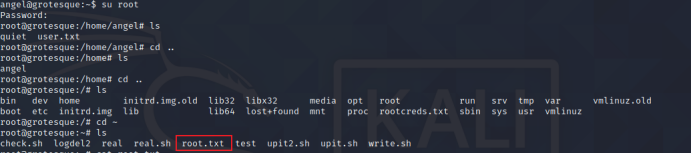
分别在不同的目录下找 最后找到root.txt
查看root.txt 得到第二个flag
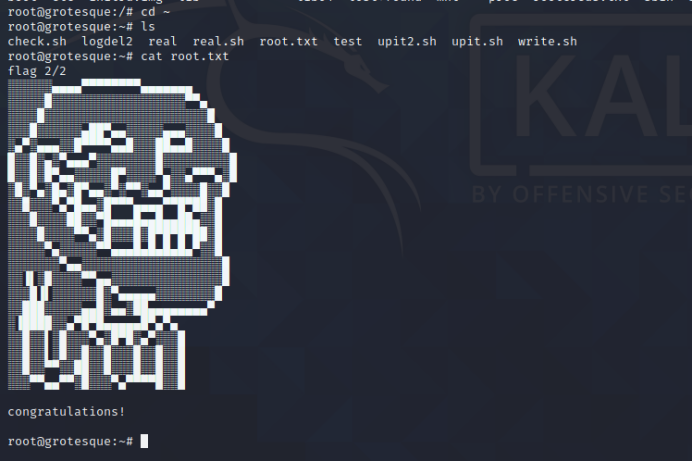
结束
VulnHub靶场练习之 grotesque:2的更多相关文章
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Avengers Arsenal
HA: Avengers Arsenal Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-avengers-arsenal,369/ 背景: 复仇者联盟 ...
- VulnHub靶场学习_HA: Chanakya
HA-Chanakya Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chanakya,395/ 背景: 摧毁王国的策划者又回来了,这次他创造了一个难 ...
- VulnHub靶场学习_HA: Pandavas
HA: Pandavas Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-pandavas,487/ 背景: Pandavas are the warr ...
- VulnHub靶场学习_HA: Natraj
HA: Natraj Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-natraj,489/ 背景: Nataraj is a dancing avat ...
- VulnHub靶场学习_HA: Chakravyuh
HA: Chakravyuh Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chakravyuh,388/ 背景: Close your eyes a ...
- VulnHub靶场学习_HA:Forensics
HA:Forensics Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-forensics,570/ 背景: HA: Forensics is an ...
- Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录 靶机DC-1下载地址: 官方地址 https://download.vulnhub.com/dc/DC-1.zip 该靶场共有5个flag,下面我们一个一个寻找 打开 ...
随机推荐
- Vue基础 · 组件的使用(4)
组件 将公用的功能抽离出来,形成组件:目的:复用代码. 1.1 全局组件 <div id="app"> <!--引用组件,可多次引用--> <demo ...
- .NET在单台Windows2008下百万TCP连接测试
测试客户端: 客户端程序建立TCP连接,发送一条几个字节的数据. 虚拟机8台,PC机8台,服务器1台. 设置MaxUserPort=60000,有一台机没有设置约在1.5万左右.最后因为差一点到100 ...
- 【Numpy】安装Anaconda3和调试
1,在Anaconda官网下载一个对应操作系统的安装包:https://www.anaconda.com/distribution/ 2,然后选版本操作系统和版本号,下载完成后安装 3,windows ...
- Jmeter 5.0 遇见connection reset问题
问题:大并发时遇见java.net.SocketException: Connection reset 测试过程中经常遇见connection reset ,原因是大数据量发送时,服务器不能接纳那么多 ...
- C# 以管理员方式运行程序
让你的程序以管理员方式运行 在Program.cs文件中添加如下代码 /// <summary> /// 应用程序的主入口点. /// </summary> [STAThrea ...
- js本地时钟
js本地时钟,如上图所示,秒是跳动的 1 // 本地时钟 2 function clockon() { 3 var now = new Date(); 4 var year = now.getFull ...
- FPGAUSB控制器编程
FPGA产生PLL LED子module,显示FPGA在运行 USB控制子module,USB时钟输入,状态输入,总线输出,USBFIFO地址总线,数据双向总线. USB状态机,Flaga有效时,转为 ...
- Check If Binary Tree Is Completed
Check if a given binary tree is completed. A complete binary tree is one in which every level of the ...
- Absolute Path Traversal 错误解决
Absolute Path Traversal (APT) 是一种常见的安全漏洞,攻击者可以通过该漏洞访问应用程序的文件系统中的文件, 包括敏感信息,从而可能导致应用程序遭受攻击. 一.使用专门的文件 ...
- iOS自动化测试
学习步骤: 1.能够搭建iOS自动化测试所需要的环境 2.能够使用模拟器进行iOS自动化测试 3.能够使用真机进行iOS自动化测试 一.环境搭建 应用场景 想要进行iOS自动化测试,前提条件需要进行环 ...