
ELK(Elasticsearch/Logstash/Kibana)安装时常见错误总结
问题一:
bin/elasticsearch-plugin install x-pack
问题九:
在Kibana里,安装marvel插件,
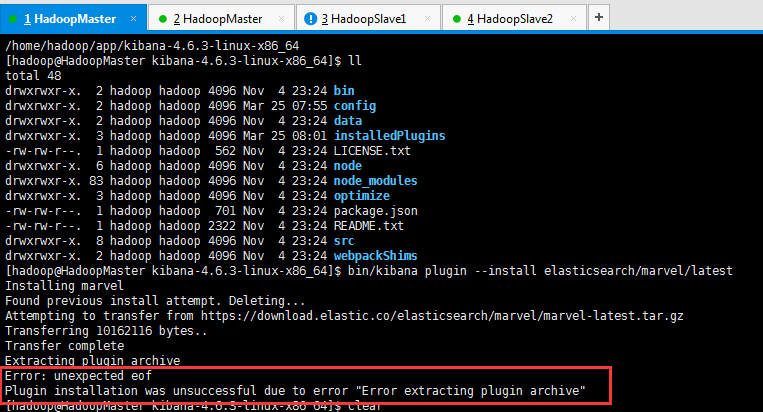
Error: unexpected eof

Plugin installation was unsuccessful due to error "Error extracting plugin archive"
解决方案:
(1)是因为,网速不好,修改下本地的DNS即可。重新执行
在线安装marvel插件命令

  bin/kibana plugin –install elasticsearch/marvel/latest

离线安装marvel插件命令

  bin/kibana plugin –install marvel –url file:///home/hadoop/app/marvel-2.4.4.tar.gz  (注意,离线的话,注意跟着自己的路径)
(2)若实在还是不行的话,则尝试离线安装吧!
然后,再上传,我这里上传到/home/hadoop/app目录下
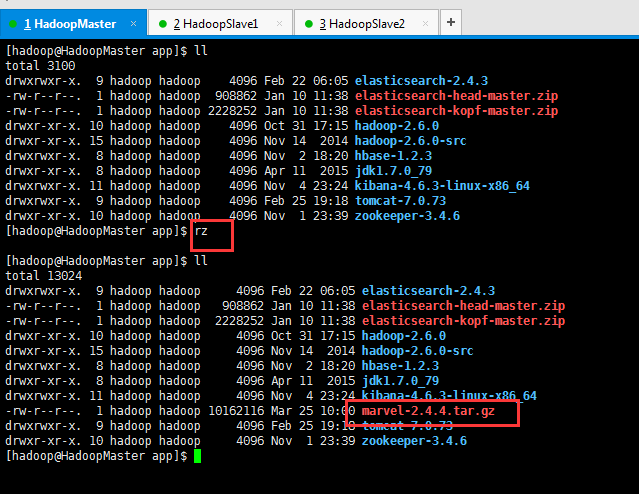
然后,执行下面的命令,注意要根据你自己上传的目录。
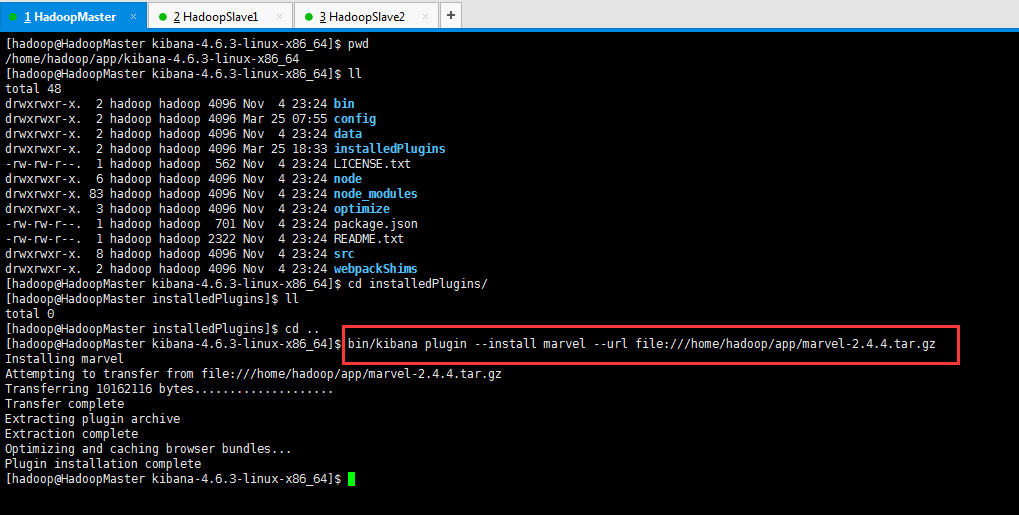
[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ pwd

/home/hadoop/app/kibana-4.6.3-linux-x86_64

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ ll

total 48

drwxrwxr-x.  2 hadoop hadoop 4096 Nov  4 23:24 bin

drwxrwxr-x.  2 hadoop hadoop 4096 Mar 25 07:55 config

drwxrwxr-x.  2 hadoop hadoop 4096 Nov  4 23:24 data

drwxrwxr-x.  2 hadoop hadoop 4096 Mar 25 18:33 installedPlugins

-rw-rw-r--.  1 hadoop hadoop  562 Nov  4 23:24 LICENSE.txt

drwxrwxr-x.  6 hadoop hadoop 4096 Nov  4 23:24 node

drwxrwxr-x. 83 hadoop hadoop 4096 Nov  4 23:24 node_modules

drwxrwxr-x.  3 hadoop hadoop 4096 Nov  4 23:24 optimize

-rw-rw-r--.  1 hadoop hadoop  701 Nov  4 23:24 package.json

-rw-rw-r--.  1 hadoop hadoop 2322 Nov  4 23:24 README.txt

drwxrwxr-x.  8 hadoop hadoop 4096 Nov  4 23:24 src

drwxrwxr-x.  2 hadoop hadoop 4096 Nov  4 23:24 webpackShims

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ cd installedPlugins/

[hadoop@HadoopMaster installedPlugins]$ ll

total 0

[hadoop@HadoopMaster installedPlugins]$ cd ..

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ bin/kibana plugin --install marvel --url file:///home/hadoop/app/marvel-2.4.4.tar.gz

Installing marvel

Attempting to transfer from file:///home/hadoop/app/marvel-2.4.4.tar.gz    (注意我这里是/home/hadoop/app/marvel-2.4.4.tar.gz)

Transferring 10162116 bytes....................

Transfer complete

Extracting plugin archive

Extraction complete

Optimizing and caching browser bundles...

Plugin installation complete

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$
查看Kibana里是否安装marverl插件成功!

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ pwd

/home/hadoop/app/kibana-4.6.3-linux-x86_64

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ ll

total 48

drwxrwxr-x.  2 hadoop hadoop 4096 Nov  4 23:24 bin

drwxrwxr-x.  2 hadoop hadoop 4096 Mar 25 07:55 config

drwxrwxr-x.  2 hadoop hadoop 4096 Nov  4 23:24 data

drwxrwxr-x.  3 hadoop hadoop 4096 Mar 25 18:49 installedPlugins

-rw-rw-r--.  1 hadoop hadoop  562 Nov  4 23:24 LICENSE.txt

drwxrwxr-x.  6 hadoop hadoop 4096 Nov  4 23:24 node

drwxrwxr-x. 83 hadoop hadoop 4096 Nov  4 23:24 node_modules

drwxrwxr-x.  3 hadoop hadoop 4096 Nov  4 23:24 optimize

-rw-rw-r--.  1 hadoop hadoop  701 Nov  4 23:24 package.json

-rw-rw-r--.  1 hadoop hadoop 2322 Nov  4 23:24 README.txt

drwxrwxr-x.  8 hadoop hadoop 4096 Nov  4 23:24 src

drwxrwxr-x.  2 hadoop hadoop 4096 Nov  4 23:24 webpackShims

[hadoop@HadoopMaster kibana-4.6.3-linux-x86_64]$ cd installedPlugins/

[hadoop@HadoopMaster installedPlugins]$ ll

total 4

drwxrwxr-x. 6 hadoop hadoop 4096 Mar 25 18:49 marvel

[hadoop@HadoopMaster installedPlugins]$ cd marvel/

[hadoop@HadoopMaster marvel]$ ll

total 88

-rw-rw-r--.   1 hadoop hadoop  2366 Dec 21 10:26 index.js

-rw-rw-r--.   1 hadoop hadoop 43681 Dec 21 10:26 LICENSE.txt

drwxrwxr-x. 486 hadoop hadoop 20480 Mar 25 18:48 node_modules

-rw-rw-r--.   1 hadoop hadoop   150 Dec 21 10:26 NOTICE.txt

-rw-rw-r--.   1 hadoop hadoop  1410 Jan  6 07:41 package.json

drwxrwxr-x.   8 hadoop hadoop  4096 Mar 25 18:48 public

drwxrwxr-x.   4 hadoop hadoop  4096 Mar 25 18:48 server

drwxrwxr-x.   2 hadoop hadoop  4096 Mar 25 18:48 webpackShims

[hadoop@HadoopMaster marvel]$
注意:在kibana中安装marvel 插件之后,如果之前已经启动kibana需要重启kibana。
问题十:启动kibana时一直卡在[listening] Server running at http://0.0.0.0:5601,界面打开什么都没有,出现
No Marvel Data Found (marvel error)?
[error][status][plugin:elasticsearch@1.0.0] Status changed from red to red - Service Unavailable?
[error][status][plugin:elasticsearch@1.0.0] Status changed from red to red - Elasticsearch is still initializing the kibana index.
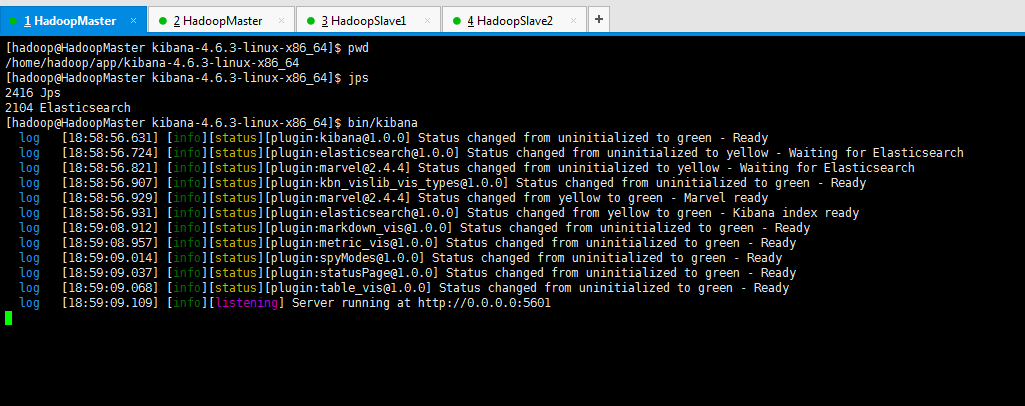
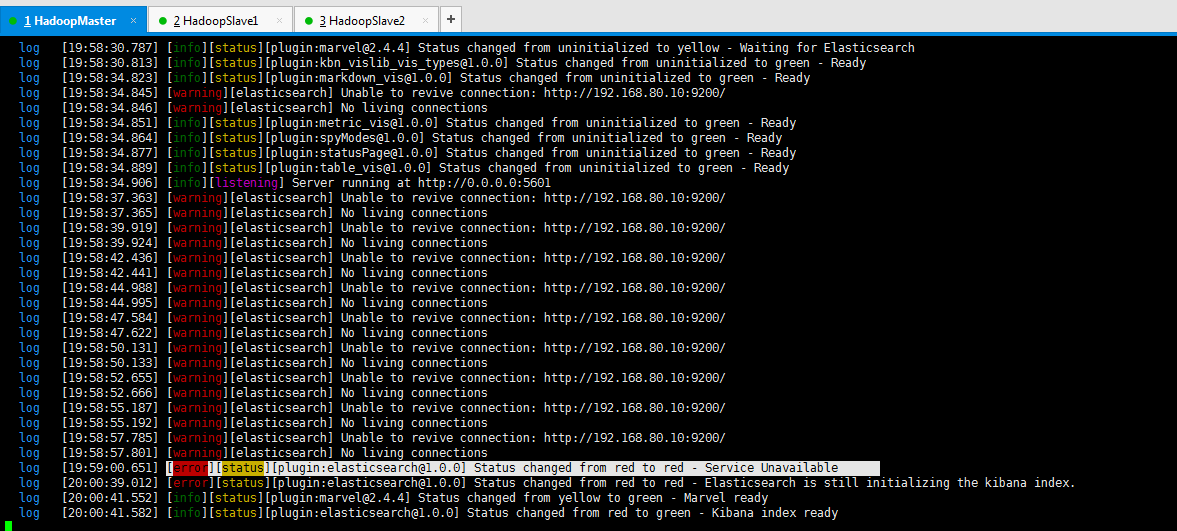
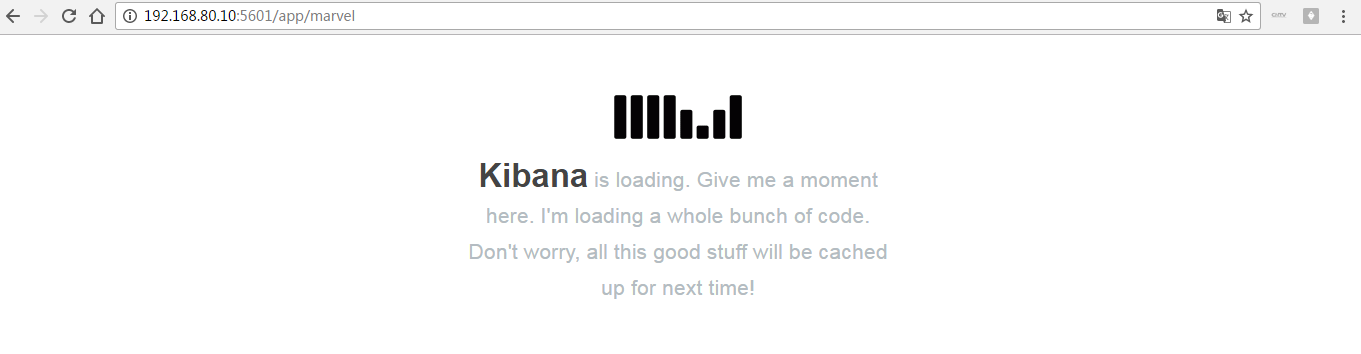
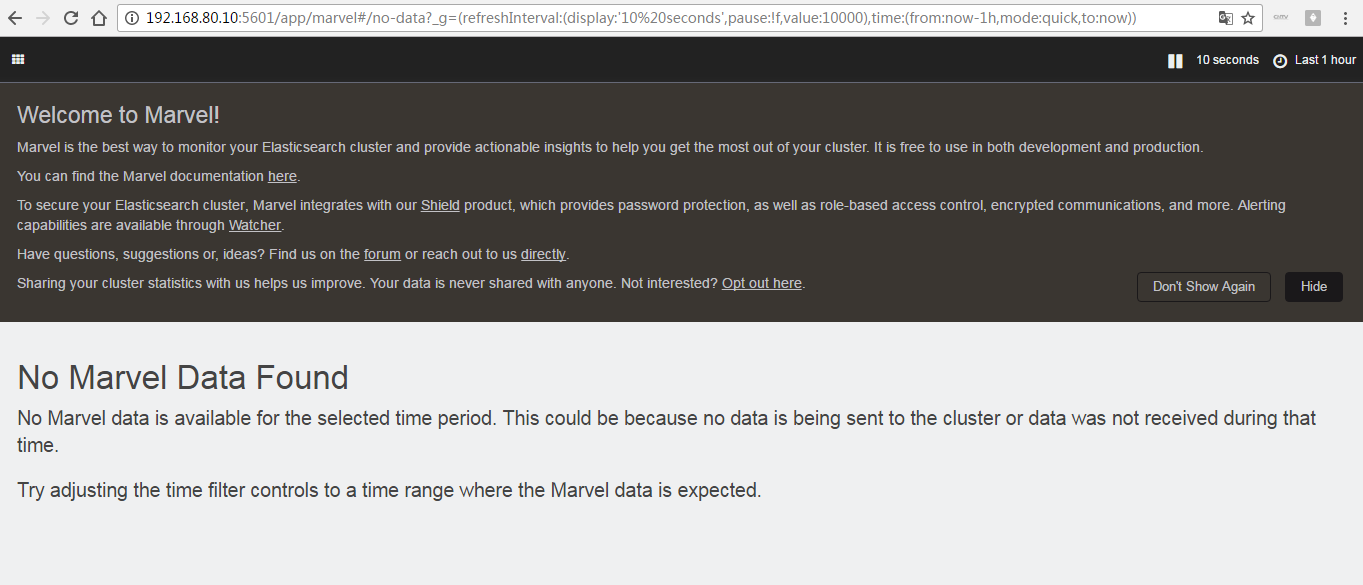
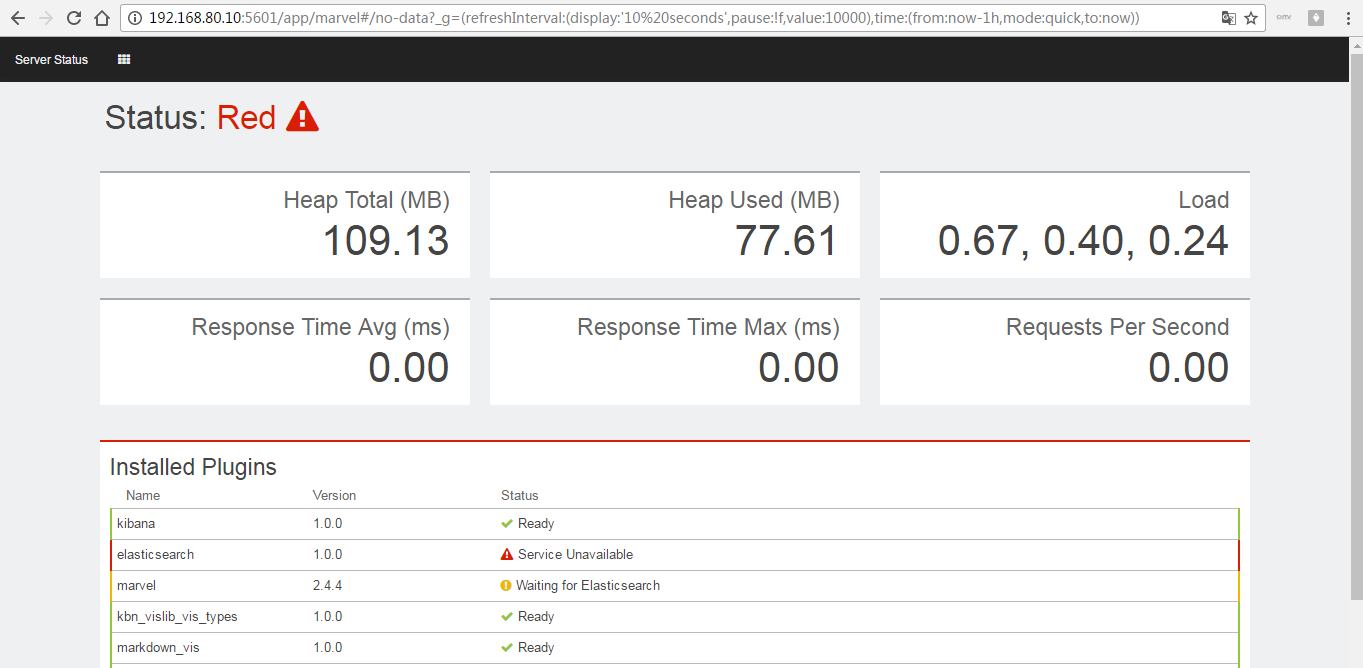
注意,若您是第一次进入kibana的话,则初次进入需要至少创建一个索引模板,这个是对应elasticsearch中的索引。
因为,kibana默认是没有es里的东西的。也可以见如下,默认是Logstash里的东西。
则如下。
解决办法
首先,进入
http://192.168.80.10:5601/app/kibana
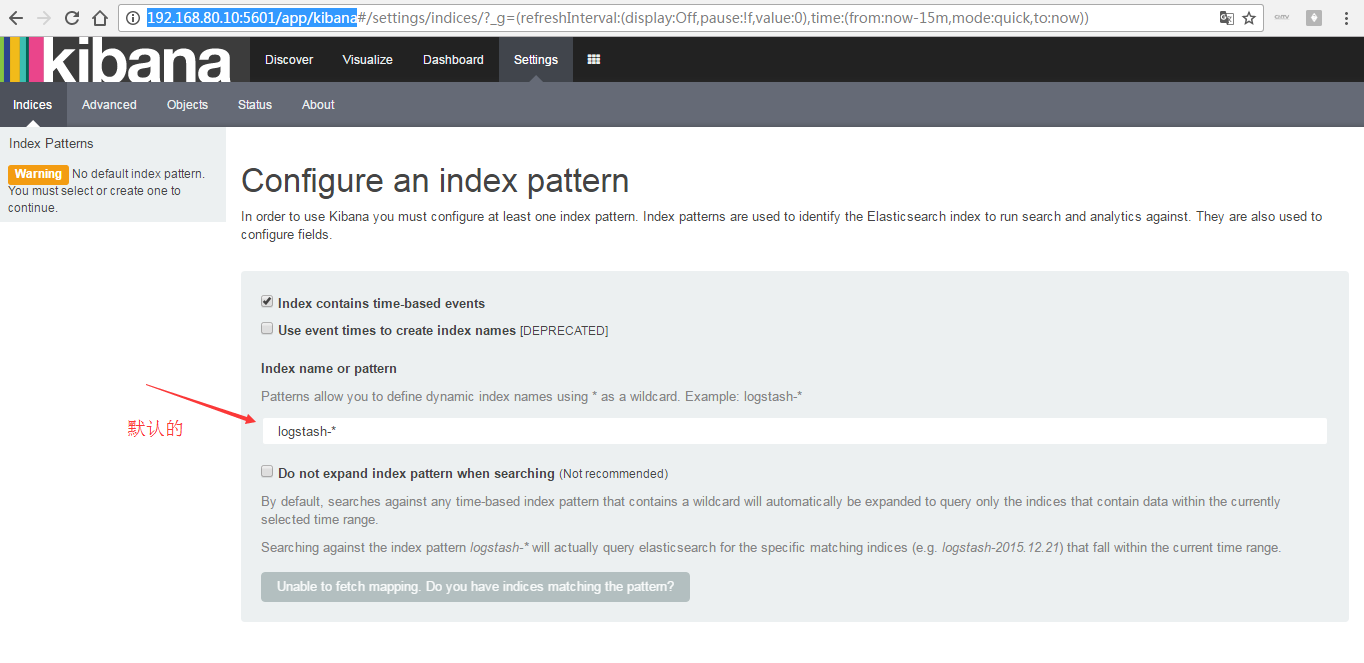
因为初次进入kibana需要至少创建一个索引模板,这个是对应elasticsearch中的索引。
具体怎么创建es里的索引,请移步先去看完我这篇博客,创建好es的索引再来吧!
Elasticsearch之curl创建索引
要么,你也可以直接拿默认的,即Logstash,也可以但是,前提你得安装好Logstash,怎么安装,请移步
Logstash安装(图文详解)(多节点的ELK集群安装在一个节点就好)
然后,ok
继续
注意: 若您不是第一次进入kibana的话,则如下。
解决办法:
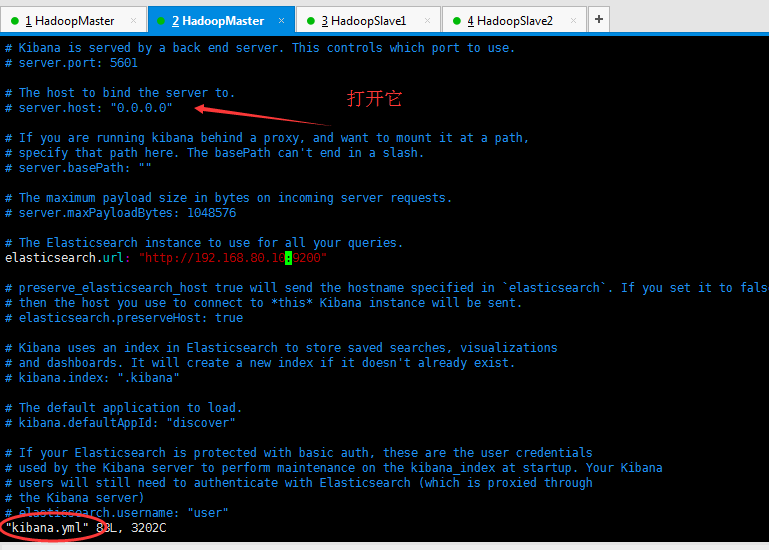

server.host: "192.168.80.10"
server.port: 5601
elasticsearch.url: "http://192.168.80.10:9200"
kibana.index: ".kibana"

对于server.host,最好别0.0.0.0,不安全。不建议
也有人说,用火狐浏览器和谷歌浏览器就能打开了,可以尝试一下!
也有人说, 一般是人为删除(比如在sense插件里执行删除命令)marvel数据,导致marvel采集出错(删除了半天数据,另外半天数据将无法正常采集),不能统计;对于这种情况,等第二天marvel就可以正常使用了。
也有可能是9300端口被占用,marvel默认使用9300端口;对于这种情况,找到9300端口占用进程,kill掉,重启kibana即可。
修好后,先分别kill掉三台机器的es进程,然后开启es进程,再重新,比如我这里在HadoopMaster这台上开启kibana进程,即可。
得到,继续
ELK(Elasticsearch/Logstash/Kibana)安装时常见错误总结的更多相关文章
- ELk(Elasticsearch, Logstash, Kibana)的安装配置
目录 ELk(Elasticsearch, Logstash, Kibana)的安装配置 1. Elasticsearch的安装-官网 2. Kibana的安装配置-官网 3. Logstash的安装 ...
- 基于CentOS6.5或Ubuntu14.04下Suricata里搭配安装 ELK (elasticsearch, logstash, kibana)(图文详解)
前期博客 基于CentOS6.5下Suricata(一款高性能的网络IDS.IPS和网络安全监控引擎)的搭建(图文详解)(博主推荐) 基于Ubuntu14.04下Suricata(一款高性能的网络ID ...
- 使用ELK(Elasticsearch + Logstash + Kibana) 搭建日志集中分析平台实践--转载
原文地址:https://wsgzao.github.io/post/elk/ 另外可以参考:https://www.digitalocean.com/community/tutorials/how- ...
- CentOS 6.x ELK(Elasticsearch+Logstash+Kibana)
CentOS 6.x ELK(Elasticsearch+Logstash+Kibana) 前言 Elasticsearch + Logstash + Kibana(ELK)是一套开源的日志管理方案, ...
- 键盘侠Linux干货| ELK(Elasticsearch + Logstash + Kibana) 搭建教程
前言 Elasticsearch + Logstash + Kibana(ELK)是一套开源的日志管理方案,分析网站的访问情况时我们一般会借助 Google / 百度 / CNZZ 等方式嵌入 JS ...
- PHP编译安装时常见错误解决办法,php编译常见错误
PHP编译安装时常见错误解决办法,php编译常见错误 1.configure: error: xslt-config not found. Please reinstall the libxslt & ...
- 【转】ELK(ElasticSearch, Logstash, Kibana)搭建实时日志分析平台
[转自]https://my.oschina.net/itblog/blog/547250 摘要: 前段时间研究的Log4j+Kafka中,有人建议把Kafka收集到的日志存放于ES(ElasticS ...
- ELK(ElasticSearch+Logstash+ Kibana)搭建实时日志分析平台
一.简介 ELK 由三部分组成elasticsearch.logstash.kibana,elasticsearch是一个近似实时的搜索平台,它让你以前所未有的速度处理大数据成为可能. Elastic ...
- 【Big Data - ELK】ELK(ElasticSearch, Logstash, Kibana)搭建实时日志分析平台
摘要: 前段时间研究的Log4j+Kafka中,有人建议把Kafka收集到的日志存放于ES(ElasticSearch,一款基于Apache Lucene的开源分布式搜索引擎)中便于查找和分析,在研究 ...
随机推荐
- mac上安装mongoDb以及简单使用
年初粗略学习了下node,这好几个月没玩,突然发现已经忘完了,还是简单记录下基本知识,方便再次使用时资料查找. 一.mongoDb安装 在mac上安装了brew的情况下,可以直接执行命令 brew i ...
- php调用API支付接口(转自刘68)
首先访问 https://charging.teegon.com/ 注册账号, 找到开发配置 记下client_id和client_secret. 点击 天工开放平台 点击天工收银 点击 S ...
- Skynet服务器框架(八) 任务和消息调度机制
引言: 在我看来,消息和任务调度应该是skynet的核心,整个skynet框架的核心其实就是一个消息管理系统.在skynet中可以把每个功能都当做一个服务,整个skynet工程在执行过程中会创建很多个 ...
- 如何回复在Git中误操作删除的文件?
不小心的操作,删除了某些文件 某天很高大地用上了git来管理版本,分布式版本管理工具,好是好,但是还不是很熟悉,结果某天一不小心就从本地仓库中删除了若干个文件,该如何找回这些文件呢? 调查现场 git ...
- for-in 的坑
for-in 循环的下标为字符串,不是数字 var ar=[13,2,13,14]; function isSort(ar){ for(var i in ar){ console.log(i+':'+ ...
- VS2010中使用 SpecFlow + Selenium.WebDriver
安装(VS扩展.程序包) [工具]->[扩展管理器],安装SpecFlow [工具]->[库程序包管理]->[程序包管理器控制台] PM> Install-Package Sp ...
- 深入理解java虚拟机-第十章-早期(编译期)优化
第10章 早期(编译期)优化 javac编译过程: 1.解析与填充符号表过程 词法.语法分析 将源代码的字条流转变为标记(Token)集合.如“int a = b + 2”这名代码包含了6个标记,分 ...
- HDU - 5728:PowMod (欧拉函数&指数循环节)
Declare: k=∑ m i=1 φ(i∗n) mod 1000000007 k=∑i=1mφ(i∗n) mod 1000000007 n n is a square-free number. φ ...
- Windows下运行Hadoop
Windows下运行Hadoop,通常有两种方式:一种是用VM方式安装一个Linux操作系统,这样基本可以实现全Linux环境的Hadoop运行:另一种是通过Cygwin模拟Linux环境.后者的好处 ...
- PING分组网间探测 ICMP协议
1.Ping的基础知识 Ping是潜水艇人员的专用术语,表示回应的声纳脉冲,在网络中Ping 是一个十分好用的TCP/IP工具.它主要的功能是用来检测网络的连通情况和分析网络速度.是ICMP的一个 ...